【アットユーネット】WEB明細ご利用開始のお知らせはUCカードの偽メール!急かさない穏やかな文面こそ要注意
毎月ポストに届いていた紙の明細書が、いつの間にか「WEB明細」に切り替わっていた……そんな経験はありませんか? 切り替えのお知らせメールが届いても、つい普通に受け取ってしまいますよね。
その「普通のお知らせ」の顔をした偽メールが届きました。結論から言うと、この「WEB明細ご利用開始のお知らせ」は、UCカードの偽メールです。脅しも期限もない、穏やかな文面だからこそ、気をつけたい一通です。
HEARTLAND-LAB INVESTIGATION REPORT
🔍 調査レポート:概要
| 偽装ブランド | UCカード(アットユーネット) |
| 件名 | 【アットユーネット】WEB明細ご利用開始のお知らせ |
| 受信日 | 2026年10月30日(金) |
| 手口 | 「WEB明細のご案内」を装い、偽のログイン画面へ誘導するフィッシング |
| 危険度 | ★★★★☆(脅しがない分、気づきにくい) |
| 警告・ブロック | 確認した時点では、どこからも警告されず、そのまま表示されました |
📋 ヘッダー解析情報
送信元IP:103.133.211.70(コロンビア)/SPF:softfail(ドメイン側が許可していない送信元)/DKIM:署名あり(検証結果は確認できず)
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ これはUCカードからのメールではありません ⚠️
本文中のリンクは開かないでください
届いた偽メールの内容
本文は次のとおりです(記号や改行は読みやすさのため一部整えています)。
UCカードをご利用中のお客様、そして新しくご入会いただいた皆様へご案内いたします。


毎月の請求やお知らせは、基本的にWEBでお届けします。
請求金額や明細の内容は、アットユーネットにログインして「ご利用明細照会」画面でご確認ください。

明細が更新されたらメールでお知らせしますので、
その後に「ご利用明細照会」画面から「WEB明細」PDFをダウンロードして、
確認・保存してください。

紙による通知をご希望される場合は、アットユーネット内の「WEB明細お申し込み・解除」メニューより、明細書受け取り方法変更のお手続きをお願いいたします。


アットユーネットのログインはこちら
https://atunet.uccard.co.jp/UC Pc/welcomeSCR.do   ←表示されている文字(実際のリンク先は別のサイト)

※法令に定められている書面交付義務により「WEB明細」が作成されない場合、書面を送付する場合がございます。

◆本メールは確認のため配信しております。

・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
※このメールはアットユーネットから自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、以下をご確認ください。
 https://www2.uccard.co.jp/atu/mail_toiawase.html   ←リンクのないただの文字
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
アットユーネット
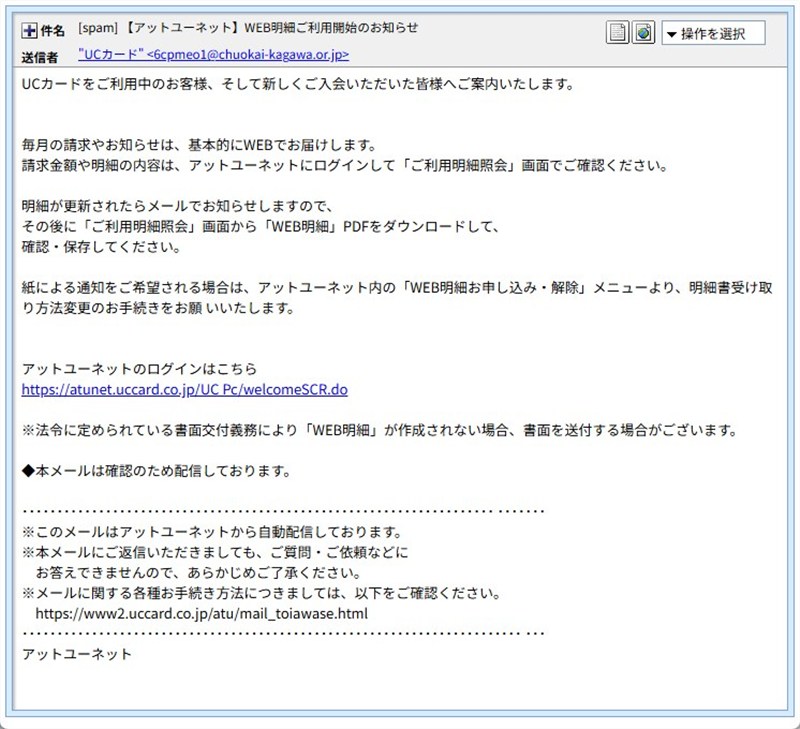
▲ 実際に届いた偽メール
この文面の「怖いところ」は、怖くないことです。
- 脅しも期限もないので、「急がなきゃ」と身構えることがありません。落ち着いて、リンクを押してしまいやすい作りです。
- 「アットユーネット」「ご利用明細照会」「WEB明細」PDFなど、会員が実際に目にする言葉をそのまま使っているので、本物のお知らせに見えます。
- 末尾には「メールの手続き方法はこちら」と、本物らしいアドレスが書かれていますが、これはリンクのないただの文字です。本物らしさを出すための飾りにすぎません。
- 「法令に定められている書面交付義務により…」など、それらしい注釈も並べて、信頼感を出しています。
ちなみに、「◆本メールは確認のため配信しております。」という一文があります。何の確認なのか、読んだだけでは分かりません。
送信ルートと偽装の判定
差出人の表示名は「UCカード」ですが、実際のメールアドレスは、国内の団体と思われる第三者ドメインでした。返信先も同じドメインでした。そのドメインは乗っ取られたか、不正に使われた可能性があります。
| 表示名 | UCカード(偽装) |
| 実際の差出人 | 国内の団体と思われる第三者ドメインのアドレス(UCカードとは無関係) |
| 送信元IP | 103.133.211.70Liberty Networks De Colombia(AS262191)の企業向け回線、調査サイトの結果ではコロンビア |
| SPF | softfail(ドメイン側が、このサーバーからの送信を許可していない) |
| DKIM | 署名は付いていますが、検証結果は確認できませんでした |
| 送信時刻の設定 | 日本より1時間遅い時間帯(+0800) |
| 本文のフォント指定 | 中国語のフォント(微软雅黑) |
送信元はコロンビア、メールの作成環境は中国語、リンク先は後で見るとおり中国系のクラウドと、国をまたいだ寄せ集めです。日本のカード会社のお知らせを名乗りながら、本文のフォント指定が中国語のままというのは、ちょっとした詰めの甘さです。
UCカードは公式のよくある質問ページで、アットユーネットから届くメールの送信元を案内しています。それによると、正しい送信元のドメインは「mail.uccard.co.jp」と「mail.saisoncard.co.jp」です。今回のメールは、公式の送信元とまったく違うドメインから届いていました。ただし、公式は「送信元を偽装したメールもある」とも注意しているので、アドレスが合っていても安心はできません。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! 用語をやさしく解説
SPF(softfail):「このサーバーから、このドメインのメールを送ってよい」という、ドメインの持ち主が登録した許可リストです。softfailは「許可リストにはないので、あやしい」という判定を示します。
第三者ドメインの悪用:まったく関係のない会社や団体のメールの仕組みが乗っ取られて、詐欺メールの送信に使われることです。持ち主は、自分のドメインが悪用されていることに気づいていないことが多くあります。
フィッシングサイト詳細解析
表示されたリンク:https://atunet.uccard.co.jp/UC Pc/welcomeSCR.do(本物そっくりの表示)
実際のリンク先:hxxps://kaiwhichify[.]cfvmbb[.]info/H80AoO
※危険なため、アドレスは非クリック化(hxxps/[.])して表示しています。
本文の表示は公式のアドレスですが、実際のリンク先はまったく別のドメインです。表示と実際のリンク先が違うのは、フィッシングメールの典型的な手口です。
表示される画面
リンクを開くと、最初に「読み込み中…」とだけ表示されます。
▲ リンクを開いて最初に表示された「読み込み中…」の画面
その後、「アットユーネット!」のログイン画面にそっくりなページが表示されました。ID・パスワードの入力欄、「ID、パスワードをお忘れの方」、「新規会員登録」ボタン、UCのロゴ、画面下の案内リンクやコピーライトまで、本物と見分けがつかない出来です。
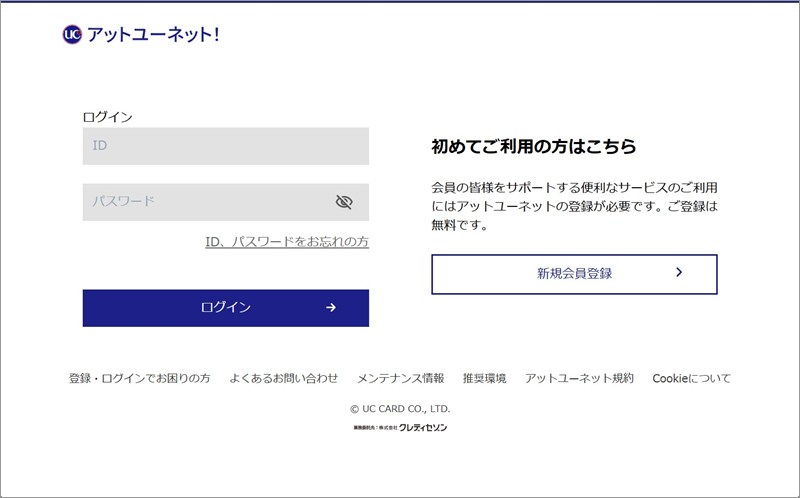
▲ 本物そっくりの偽ログイン画面(調査のため表示のみ確認)
しかも、確認した時点では、ブラウザやセキュリティソフトの警告はまったく出ませんでした。どこからもブロックされず、無防備なまま公開されていたということです。「警告が出ないから安全」とは決して言えません。なお、当サイトで確認したのは、この偽ログイン画面の表示までで、入力した後の動きは確認していません。
偽サイトを置いているドメインとサーバー
- ドメイン
cfvmbb[.]infoは、持ち主の情報が公開されておらず、ドメイン単体では「Webサイトなし」の状態でした。ネームサーバーは6台あり、1年ほどの間に、IPアドレスが6回変わっています。 - サーバーのIPアドレスは
43.165.135.154で、Tencent Cloud(テンセントクラウド)のホスティングです。同じサーバーに他のサイトが379件載っていました。 - 調査サイトでの場所は「日本・東京都渋谷区」でした。ただし、これはクラウド事業者のサーバーが置かれた場所で、運営者が日本にいるという意味ではありません。運営者の場所は分かりません。
注意点と対処法
- メール内のリンクは開かない。「WEB明細のご案内」のような穏やかなお知らせでも、メールからは進まないでください。
- 明細を確認したいときは、ブックマークや公式アプリから、ご自分でログインしましょう。
- UCカードは公式ページでアットユーネットをかたるフィッシングメール・SMSへの注意を呼びかけています。偽サイトはカード番号・有効期限・暗証番号・アットユーネットのID・パスワードを入力させようとするので、メールのURLは開かずにメールを削除するよう案内しています。
- 万一、IDやパスワードを入力してしまった場合は、公式サイトから(メールのリンクは使わず)ログインしてパスワードを変更してください。カード番号などを入力してしまい、利用に不審な点があれば、公式の案内どおり、カード裏面に記載の窓口へ連絡しましょう。同じパスワードを他にも使っていたら、そちらも変更をおすすめします。
- 入力していなければ、まずは落ち着いて大丈夫です。画面を閉じて、メールは削除してください。
だまされそうになるのは、あなたの不注意ではありません。穏やかな文面で警戒を解くのが、この手口の狙いです。
まとめ
「WEB明細ご利用開始のお知らせ」メールは偽物でした。
- 脅しも期限もない、穏やかな文面で警戒を解く
- 送信元は公式とまったく違うドメイン(国をまたいだ寄せ集め)
- 表示と実際のリンク先が違い、警告の出ない偽ログイン画面へ誘導
メールのリンクは開かず、ブックマークや公式アプリから確認しましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)