「【イオンカード】本人認証手続きのご案内」は詐欺メール!偽ログイン画面と見分け方
10月も今日が最終日。月末は、カードの明細やお支払い日がなんとなく気になる時期ですよね。そんなタイミングを狙うように、「イオンカード」を名乗る本人認証手続きのメールが届いていました。
結論から言うと、このメールは詐欺(フィッシング)です。届いたメールを順番に確認しながら、見分け方と対処法をお伝えします。
| 偽装ブランド | イオンカード(株式会社イオンフィナンシャルサービス) |
| 件名 | 【イオンカード】本人認証手続きのご案内(No.-JA-96WS2344 |
| 受信日 | 2026年10月30日(金) |
| 手口 | 「本人認証手続き」を装い、本物そっくりの偽ログイン画面へ誘導してIDとパスワードを盗むフィッシング |
| 危険度 | ★★★★☆(差出人名の細工と、本物そっくりのログイン画面) |
| 警告・ブロック | 確認した環境では、ウイルスバスター クラウドが「フィッシング」としてブロックしました |
📋 ヘッダー解析情報
送信元IP:34.124.209.118(シンガポール・Google Cloud)/SPF:pass(攻撃者自身のドメインでの認証)/DKIM:pass(同)
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 このメールは偽物です
ボタンは押さず、ID・パスワードも入力しないでください。
届いたメールの本文(再現)
件名の頭には「イオンカード」と入り、本文は「本人確認が必要」と急かす内容でした。本文は次のとおりです(不審なドメインは伏せています)。
差出人:イオンフィナンシャルサービス株式会社 <noreply@mail10[.]lionlyrics[.]com>
件名:【イオンカード】本人認証手続きのご案内(No.-JA-96WS2344
添付:wynx2.qpic

【重要】イオンカード 本人確認のお願い

平素よりイオンカードをご利用いただき、誠にありがとうございます。

セキュリティ強化のため、お客様のアカウントに対する本人確認手続きが必要です。
下記ボタンより専用ページにアクセスし、必要事項をご入力ください。

 [ 認証手続きを行う ]

【ご注意】本メールの受信から24時間以内に認証を完了いただけない場合、
アカウント機能の一部が一時的に制限される可能性がございます。

お心当たりのない場合は、公式ウェブサイトよりお問い合わせください。

■ 発行元
株式会社イオンフィナンシャルサービス
東京都千代田区神田錦町1-1

■ お問い合わせ
公式ウェブサイト内の専用フォームよりご連絡ください。
https://www.aeon.co.jp/card/

本メールは送信専用です。返信には対応しておりません。
© 2025 AEON Financial Service Co., Ltd. All rights reserved.
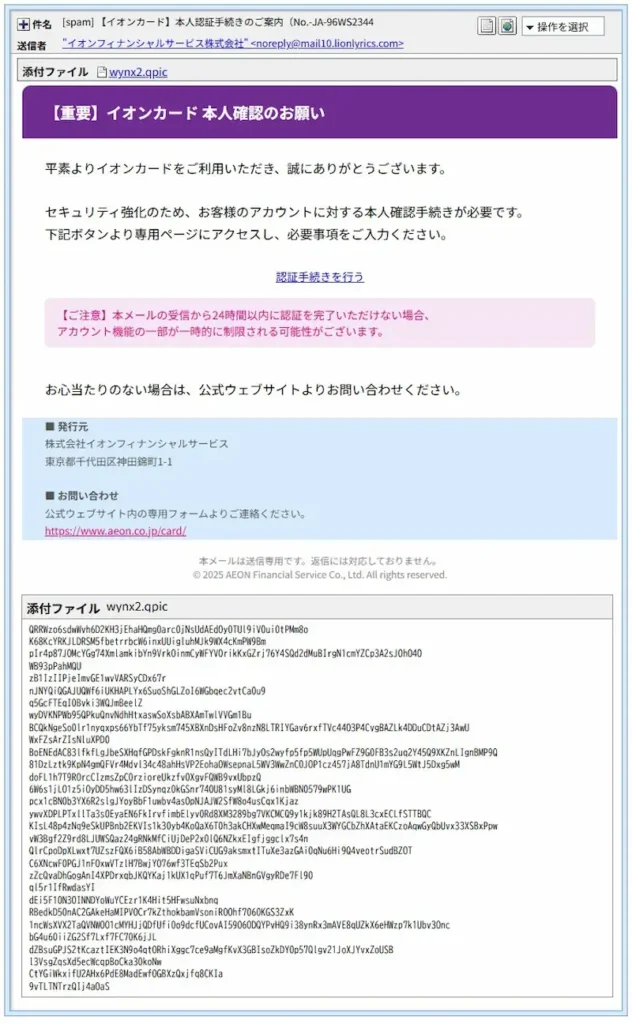
▲ 実際に届いたメールの画面。紫のヘッダーや青い発行元欄まで、公式メールのように作り込まれています
送信ルートと偽装のポイント
① 送信元は「イオン」と無関係
送信元のサーバーは 34.124.209.118 で、Google Cloud(クラウドの貸しサーバー)の、シンガポール側のものでした。メールアドレスのドメインは mail10[.]lionlyrics[.]com で、イオンのものではありません。イオンを名乗る送信元が「lionlyrics(ライオンの歌詞)」というのは、さすがに無理があります。
なお、送信元の認証(SPF・DKIM)はどちらも「pass」でした。ただ、これは攻撃者が用意した自分のドメインでの合格にすぎません。「pass=安全」ではない点にご注意ください。
② 差出人名は「見た目だけ」イオン
メールソフトには「イオンフィナンシャルサービス株式会社」と表示されていました。ところが、メールの生データ(ソース)で差出人名を調べると、文字の並びが逆順で保存されており、前後に表示の向きを切り替える見えない制御文字(U+202E/U+202C)が挟まっていました。
見つけ方としては、メールのソースにある差出人の部分をテキストエディタに貼り付けたり、コードとして表示したりすると、見えない文字が「」のような記号として浮かび上がります。メールソフトの表示だけを見て「本物だ」と判断してしまいそうな、巧妙な細工です。
③ 公式URLの表示と、ボタンの飛び先が別物
本文の問い合わせ欄には、公式サイトのURLが書かれています。しかし、その文字をクリックしても、「認証手続きを行う」ボタンと同じ偽サイト hxxps://www.arviv[.]shop/… に飛ぶ仕掛けでした。表示されている文字と、実際のリンク先は一致しているとは限りません。
④ 添付ファイルは開いていません
メールには wynx2.qpic というファイルが添付されていました。中身は意味のない英数字の羅列にしか見えず、拡張子も見慣れないものです。感染のおそれがあるため、当サイトでは開封・解析していません。万が一届いても、開かずに削除してください。
⑤ つぎはぎ感のあるヘッダー
メールソフトとして「Lotus Notes」を名乗りながら、一斉配信サービスで使われるような配信停止の情報が付いているなど、ヘッダーには辻褄の合わない点がありました。件名の「(No.-JA-96WS2344」も、番号で本物らしさを出そうとしたようですが、カッコを閉じ忘れています。細部の詰めが甘いのは、攻撃者のうっかりです。
📖 用語解説
SPF・DKIM:送信元が「自分は本当にこのドメインの送り主です」と名乗るための確認の仕組みです。ドメインを自分で取得すれば誰でも合格にできるため、合格しても「イオン本人」の証明にはなりません。
制御文字:画面には見えないけれど、文字の表示の向きなどを切り替える特別な文字です。これを悪用すると、見た目と中身が違う名前を作れます。
CDN(CloudFrontなど):世界中のサーバーを経由してサイトを速く表示する仕組みです。悪用されると、本当の運営者の場所が分かりにくくなります。
hCaptcha:「私はロボットではありません」と確認する画面の一種です。
フィッシングサイトを詳しく調べると
ここからは、リンク先がどうなっていたのかを順に見ていきます。
ステップ1:セキュリティソフトの警告
ボタンの先は、ウイルスバスター クラウドによって「脅威の種類:フィッシング」としてブロックされました。警告の画面は表示されましたが、調査のためその先も確認しています。警告が出る環境なら安心ですが、すべての環境で出るわけではありません。警告が出ないからといって安全とは限りません。
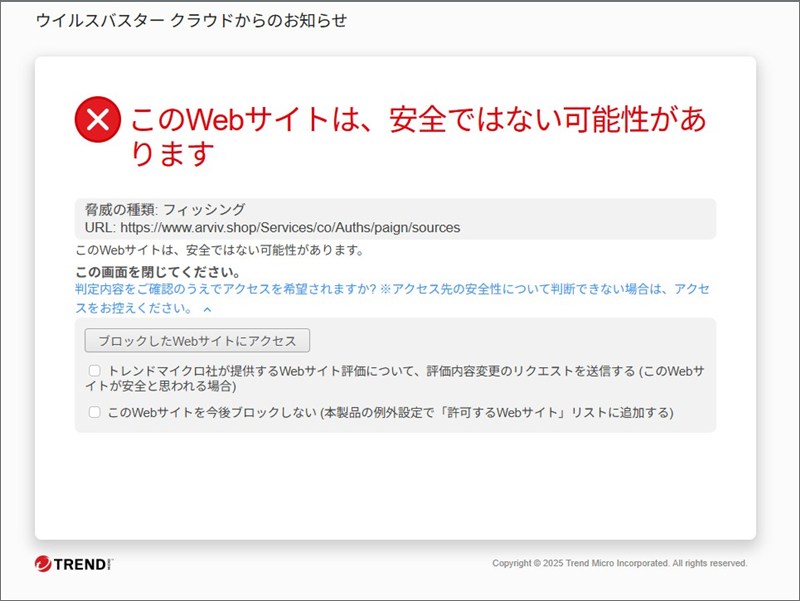
▲ ウイルスバスター クラウドのブロック画面(脅威の種類:フィッシング)
ステップ2:「私はロボットではありません」の画面
次に現れたのは、「I’m not a robot」と書かれた確認画面でした。カード会社のログインに進む途中で、この画面はあまり見かけません。自動で巡回するセキュリティ調査ツールを避ける狙いとみられます。なお、調べた範囲では、環境によって表示先が切り替わる動き(クローキング)は確認されませんでした。
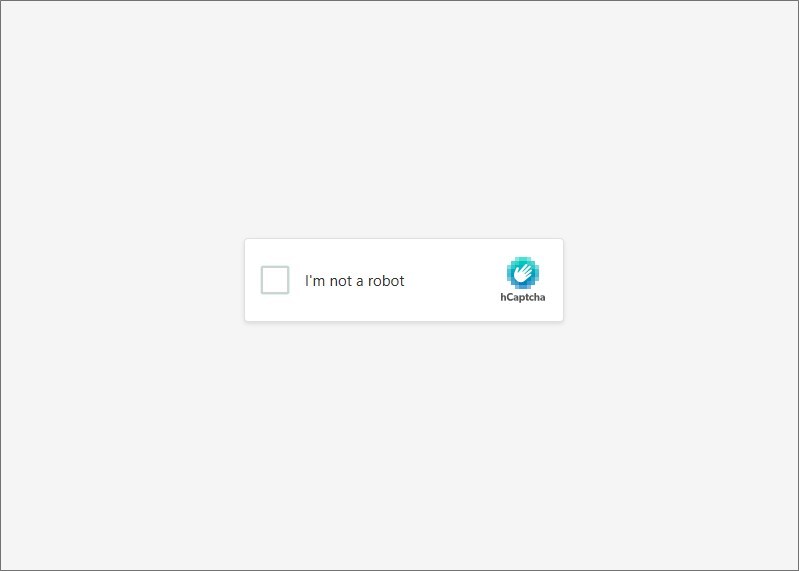
▲ ボタンの先で最初に表示された「I’m not a robot」の画面
ステップ3:本物そっくりの偽ログイン画面
確認を終えると、「AEON CARD 暮らしのマネーサイト」風のログイン画面が現れました。入力欄は「イオンスクエアメンバーID」と「パスワード」の2つです。ここに入力した内容は、攻撃者に渡ってしまいます。盗まれたIDとパスワードは、カードの不正利用やアカウントの乗っ取りにつながるおそれがあります。
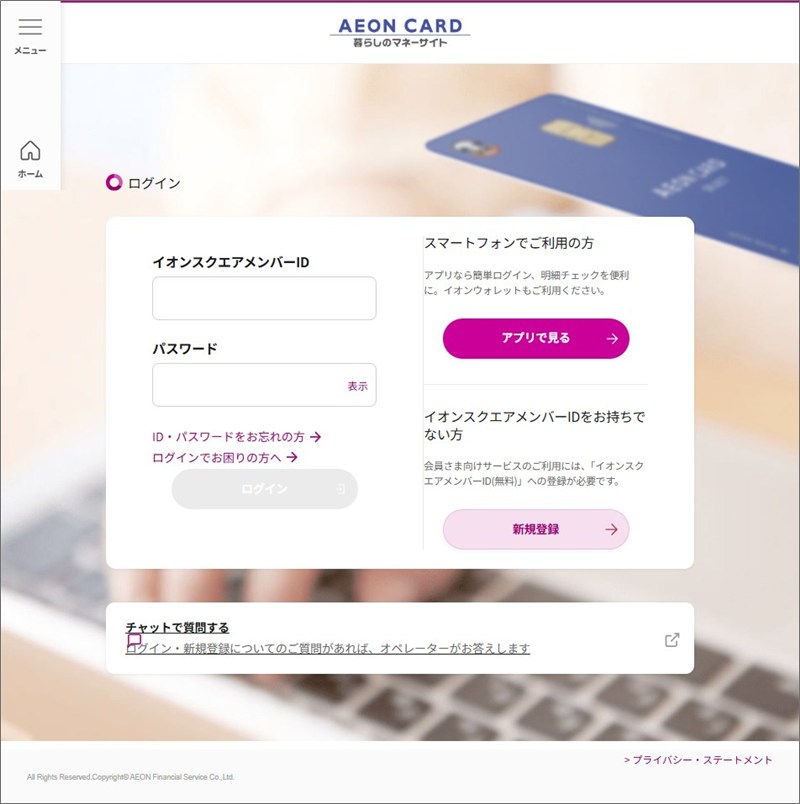
▲ 公式サイトにそっくりな偽のログイン画面(IDとパスワードを入力させる)
サイトの置き場所について
偽サイトのドメイン arviv[.]shop は、Cloudflareのネームサーバーを使っており、所有者の情報は公開されていません。表示先のIP 143.204.1.57 はAmazonのCDN(CloudFront)のものです。位置情報はサービスによって米国の別々の都市が示されましたが、CDNを経由しているため、運営者の居場所を示すものではありません。
注意点と対処法
「24時間以内」と言われると、誰でも焦ります。落ち着いて、次のことを心がけてください。
- メールのボタン・リンクは押さない。確認したいときは、公式アプリや、いつも使っているブックマークから開きます。
- 差出人名の見た目だけで判断しない。名前は細工できます。
- 添付ファイルは開かず、メールは削除する。返信や、メールソフトの「配信停止」も使いません。
- 「期限内に手続きしないと制限」と急かす文面は、詐欺の定番の手口です。
もしIDやパスワードを入力してしまったら
ご自身を責める必要はありません。精巧に作られていて、気づきにくい手口です。落ち着いて、次の順に対応してください。
- 公式アプリや、いつものブックマークから、すぐにパスワードを変更する。
- 同じパスワードを使い回している他のサービスも変更する。
- カードの利用明細に身に覚えのない請求がないか確認する。
- 不安なときは、カード裏面などに記載のイオンカードの窓口へ連絡する。判断に迷う場合は、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
まとめ:「本人確認のお願い」はメールのボタンでは行いません
イオンカードを名乗る「本人認証手続き」のメールは偽物でした。ボタンの先は、IDとパスワードを盗む偽ログイン画面です。ご家族やご友人にも、このページを共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています