【ヨドバシカード】ご本人確認に関するお知らせは詐欺メール!スマホだけ偽サイトに飛ぶ手口
土曜の朝、スマホでメールを確認していたら「期限は今日の23:59」と書かれたカードのお知らせ。そんなメールが届いたら、つい慌ててしまいますよね。もしパソコンで開いたら本物のサイトだったとして、それでも偽物だとしたら、どう感じるでしょうか。
結論から言うと、「【ヨドバシカード】ご本人確認に関するお知らせ」というこのメールは詐欺(フィッシング)です。届いたメールと、リンク先で分かったことを順に見ていきます。
| 偽装ブランド | ヨドバシカード(GOLD POINT CARD +) |
| 件名 | 【ヨドバシカード】ご本人確認に関するお知らせ |
| 受信日 | 2026年10月30日(金) |
| 手口 | 「カード情報の確認が必要」と装い、スマホで開いたときだけ偽ログイン画面を表示するフィッシング(端末で表示を切り替えるクローキング) |
| 危険度 | ★★★★★(パソコンで確認すると本物に見えるため、見抜きにくい) |
| 警告・ブロック | パソコンで確認した際、ウイルスバスター クラウドが「フィッシング」としてブロックしました |
📋 ヘッダー解析情報
送信元IP:51.124.30.249(オランダ・Microsoftのクラウド)/SPF:pass(攻撃者自身のドメインでの認証)/DKIM:pass(同)
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 このメールは偽物です
リンクは押さず、会員ID・パスワードも入力しないでください。
届いたメールの本文(再現)
届いたのは、罫線と■見出しで区切っただけの、シンプルなテキスト風のメールでした。添付ファイルはありません。本文は次のとおりです(不審なドメインは伏せています)。
差出人:ヨドバシカード <noreply@tiw24[.]jujiegl[.]com>
件名:【ヨドバシカード】ご本人確認に関するお知らせ

いつもヨドバシカードをご利用いただき、誠にありがとうございます。
━━━━━━━━━━━━━━━━━━━━
このたび、お客様のカード情報について、一部確認が必要な項目が見つかりました。

■ カード情報
カード種別:ヨドバシカード(GOLD POINT CARD +)
確認状況:ご本人確認が必要
━━━━━━━━━━━━━━━━━━━━
■ ご本人確認について
hxxps://saigaoyu[.]com/yodobashi/jp
━━━━━━━━━━━━━━━━━━━━
セキュリティ保護のため、ご本人確認のお手続きをお願いいたします。
確認期限:2026年10月31日 23:59
━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
ご本人確認が完了するまで、カードの一部機能が制限される場合がございます。
ご不明な点がございましたら、カードサポートセンターまでお問い合わせください。
本メールは送信専用です。直接ご返信いただくことはできません。
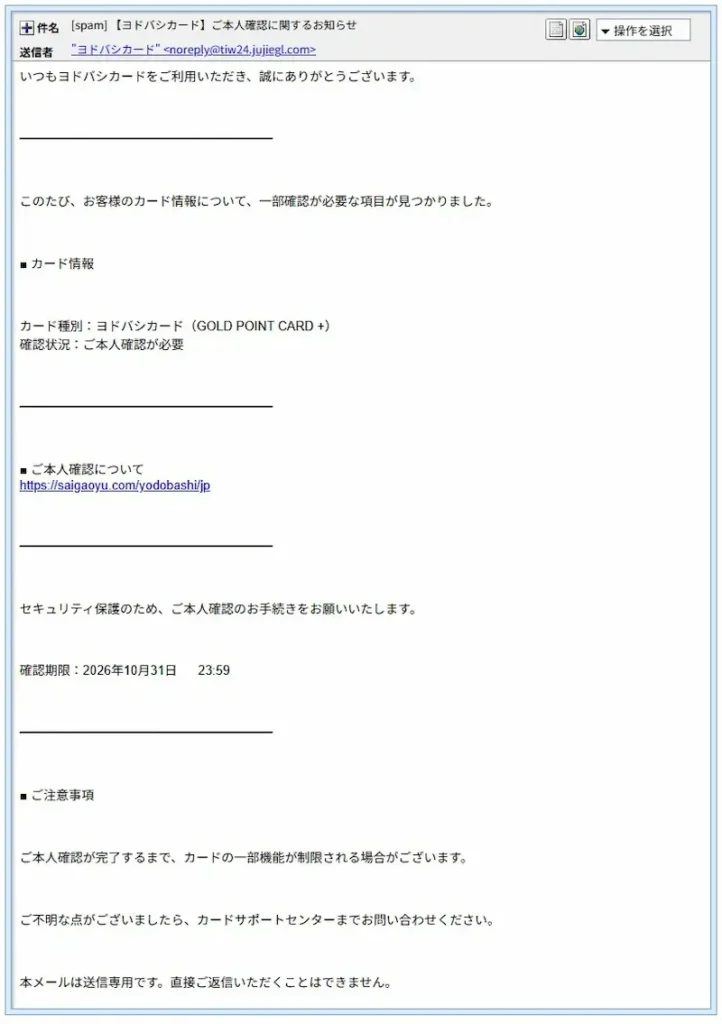
▲ 実際に届いたメールの画面。飾り気がなく、一見すると素っ気ない通知に見えます
送信ルートと偽装のポイント
① 送信元は「ヨドバシ」と無関係
差出人のドメインは tiw24[.]jujiegl[.]com で、ヨドバシカードのものではありません。送信元のサーバーは 51.124.30.249 で、Microsoftのクラウド(オランダ・アムステルダム)でした。
送信元の認証(SPF・DKIM)はどちらも「pass」ですが、これは攻撃者が用意した自分のドメインでの合格にすぎません。「pass=安全」ではない点にご注意ください。
② メールを送り込んだ入口は、タイの一般向け回線
ヘッダーをさかのぼると、送信元サーバーへ最初に接続してきた機器が見つかりました。その機器は「mail.67d5645.fukushima.jp」と名乗っていて、日本の地域名が入っています。ところが、実際のIP 171.100.142.238 は、タイの一般向けインターネット回線でした。
日本の名前を名乗りながら、実際の接続元はタイというのは、さすがに無理のある変装です。ただし、乗っ取られた機器や中継の可能性もあるため、攻撃者の居場所だとは断定できません。分かるのは、攻撃者が用意した配信用のアカウントに、海外の回線から接続して送っていた形跡があることです。
③ 本文のリンクは、そのまま偽サイト
本文に書かれたURL hxxps://saigaoyu[.]com/yodobashi/jp は、表示も実際のリンク先も同じでした。公式のURLを装う細工もなく、ただ短いURLが1本置かれているだけです。素っ気ない分、かえって気づきにくいメールです。
④ 「期限は今日の23:59」で急かす
「確認が完了するまでカードの一部機能が制限される」と書き、期限を今日の夜に切って、考える時間を奪います。公式風にするために罫線をずらりと並べていますが、本物らしさは罫線の数では決まりません。
📖 用語解説
クローキング:同じURLでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を切り替える仕組みです。詐欺では、調べる人には無害なページを見せ、狙った人にだけ偽サイトを見せるために悪用されます。
SPF・DKIM:送信元が「自分は本当にこのドメインの送り主です」と名乗るための確認の仕組みです。ドメインを自分で取得すれば誰でも合格にできるため、合格しても「ヨドバシ本人」の証明にはなりません。
HELO名:メールを送るサーバーが、受け取る側に対して名乗る名前のことです。自己申告なので、偽ることもできます。
フィッシングサイトを詳しく調べると
このメールの最大の特徴は、リンク先の表示が端末によって変わることです。順に見ていきます。
ステップ1:セキュリティソフトの警告(パソコン)
パソコンでリンクを開くと、ウイルスバスター クラウドが「脅威の種類:フィッシング」としてブロックしました。警告の画面を確認したうえで、調査のためその先も表示しています。警告が出る環境なら安心ですが、警告が出ない環境もあるため、ソフトに頼りきらないことが大切です。
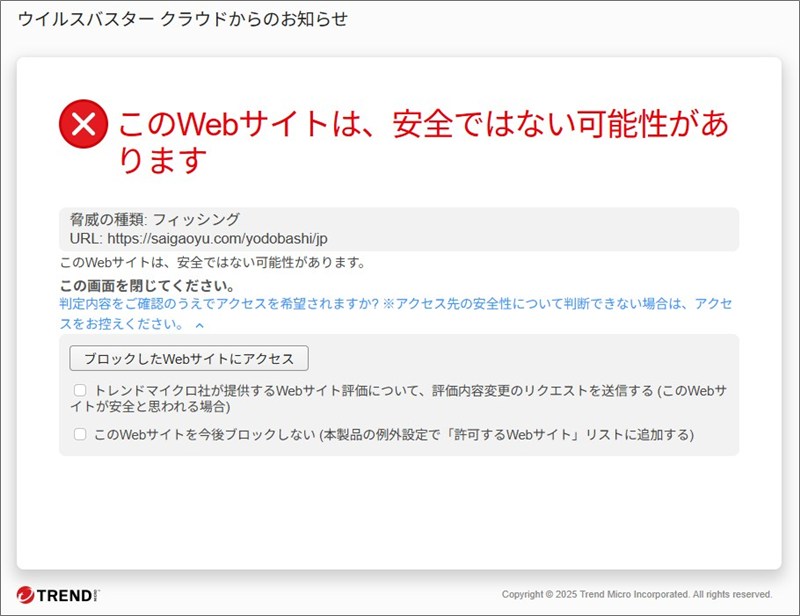
▲ ウイルスバスター クラウドのブロック画面(脅威の種類:フィッシング)
ステップ2:パソコンでは「本物のヨドバシ.com」へ
警告を越えてパソコンで開くと、本物のヨドバシ.comに移動しました。偽サイトは見えません。パソコンで調べた人が「公式サイトに行くから大丈夫」と思ってしまう仕掛けです。
ステップ3:スマホでは本物そっくりの偽ログイン画面
同じURLをスマホで開くと、今度は「ヨドバシ・ドット・コム会員のお客様」というログイン画面が現れました。入力欄は「会員ID(メールアドレス)」と「パスワード」の2つで、ロゴや下部のコピーライト表記まで本物そっくりです。ここに入力した内容は、攻撃者に渡ってしまいます。
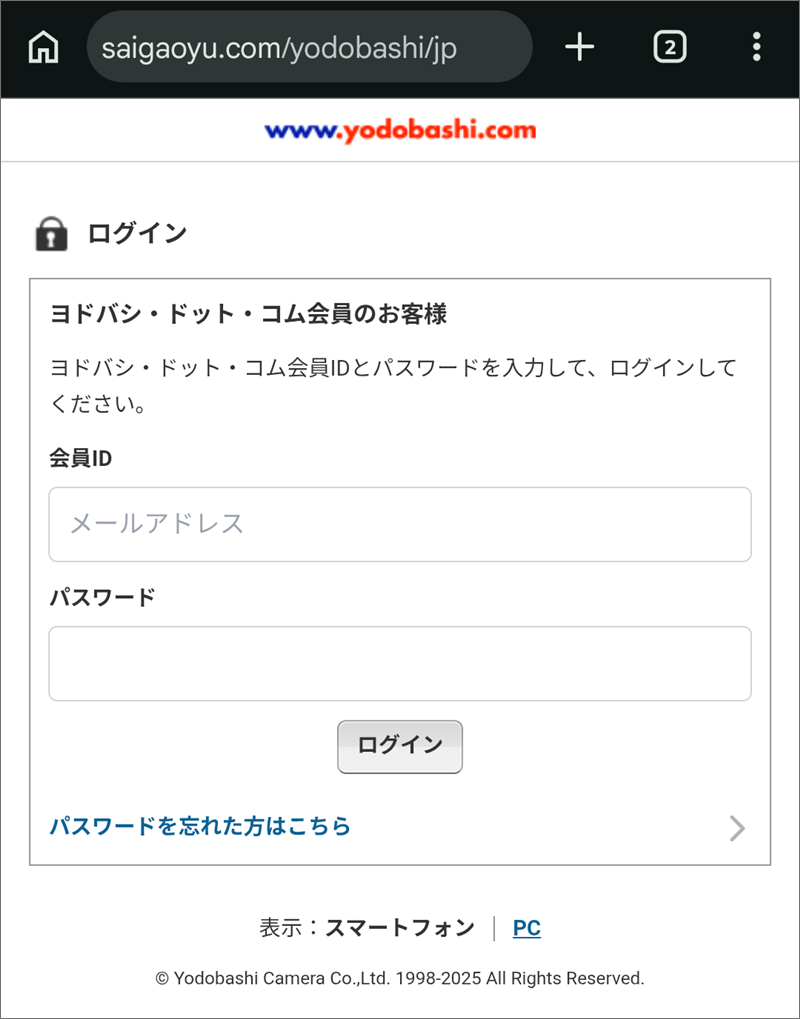
▲ スマホで開いたときだけ表示される偽のログイン画面(会員IDとパスワードを入力させる)
なぜ端末で振り分けるのか
パソコンでURLを調べる人や、セキュリティの自動チェックには「本物のサイト」を見せ、普段スマホでメールを読む一般の人にだけ偽サイトを見せるためとみられます。パソコンで確認して本物だったから大丈夫、とは言えません。この手口では、確認したことが逆に安心材料にされてしまいます。
注意点と対処法
「今日の23:59まで」と言われると、誰でも焦ります。落ち着いて、次のことを心がけてください。
- メールのリンクは押さない。確認したいときは、公式アプリや、いつも使っているブックマークから開きます。
- パソコンで確認して本物に見えても、同じリンクがスマホで偽サイトを出す場合があります。
- 期限を切って急かす文面は、詐欺の定番の手口です。メールは削除して構いません。
もし会員IDやパスワードを入力してしまったら
ご自身を責める必要はありません。見抜きにくい手口でした。落ち着いて、次の順に対応してください。
- 公式アプリや、いつものブックマークから、すぐにパスワードを変更する。
- 同じパスワードを使い回している他のサービスや、会員IDにしたメールアドレスのパスワードも変更する。
- カードの利用明細やポイントに、身に覚えのない動きがないか確認する。
- 不安なときは、カード裏面などに記載のヨドバシカードの窓口へ連絡する。判断に迷う場合は、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
まとめ:カードの「ご本人確認」は、メールのリンクからは行いません
ヨドバシカードを名乗る「ご本人確認に関するお知らせ」は偽物でした。リンク先は、パソコンでは本物、スマホでは偽ログイン画面という二面性を持っています。ご家族やご友人にも、このページを共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています