「【要確認】永久不滅ポイントのご確認のお願い」UCカードを名乗る詐欺メール|表示と実際のリンク先が別の偽ログイン
貯めているポイント、いまどれくらい残っているか、すぐに答えられますか? 「気づいたら貯まっていた」という方も多いと思います。そんな気持ちにそっと入り込んでくるのが、今回の「【要確認】永久不滅ポイントのご確認のお願い」というメールです。先にお伝えすると、このメールは詐欺(フィッシング)です。落ち着いて、一緒に中身を見ていきましょう。
HEARTLAND-LAB 調査レポート
「【要確認】永久不滅ポイントの
ご確認のお願い」UCカードを名乗る詐欺メール
表示されたURLと、実際のリンク先が別のサイトになっているメール
| 受信日 | 2026年10月24日 |
| なりすまし先 | UCカード(永久不滅ポイント) |
| 危険度 | ★★★☆☆(偽サイトはIDとパスワードの入力画面を確認。ただし、メールソフトが「リンク先が別」と警告してくれました) |
| 送信元の判定 | SPF:記録なし/DKIM:署名あり(検証結果の記録なし) |
| 送信サーバー | イスラエル(個人向けの回線) |
| 偽サイトのサーバー | 日本(東京のクラウドサーバー) |
| 表示の切り替え(クローキング) | 確認されず |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは偽物です
リンクは押さず、IDやパスワードは入力しないでください。もう開いてしまった方も大丈夫です。このあとの「対処法」を順番にご覧ください。
届いた詐欺メールの中身
件名は「【要確認】永久不滅ポイントのご確認のお願い(有効期限のお知らせ)」。表示名は「UCカード」ですが、実際の送信元は、カード会社とは関係のない某サービスのドメインでした。本文は次のとおりです。
━━━━━━━━━━━━━━━━━━━━
UCカード
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素よりUCカードをご利用いただき、誠にありがとうございます。

■ 永久不滅ポイントのご案内
UCカードの永久不滅ポイントは、有効期限が無期限のポイントです。ポイントが消滅したり、交換期限が迫る心配はございません。

お客様がお持ちの永久不滅ポイントは、1ポイント=最大5円相当としてご利用いただけます。

現在のポイント残高:13,416ポイント

▼ ポイントの確認・交換はこちら
https://www2.uccard.co.jp/cs/aqhatefulint/

※「アットユーネット!」にログイン後、「ポイント確認・交換」よりお手続きください
※スマホアプリ「UC Portal」からもご確認いただけます

■ 永久不滅ポイントの主な使い道
1. ご請求金額への充当
200ポイント(=900円分)単位で交換し、ショッピングご利用分の請求金額から差し引けます。
2. 他社ポイント・マイルへの交換
dポイント、Pontaポイントなどの他社ポイントやマイルへ交換いただけます。
3. 商品への交換
人気家電やグルメなど、豊富なラインナップからお選びいただけます。ポイントが足りない場合でも、カード併用で購入可能です。
4. 寄付・投資
「セゾンのふるさと納税」への寄付や、ポイント投資サービスもご利用いただけます。

■ 貯めることもできます
・セゾンポイントモール経由のネットショッピングで最大30倍
・電気・ガス・水道、携帯電話料金などの定期的なお支払いでも貯まる
・ご家族のポイントを合算して貯めることも可能です

■ ご注意事項
・カードの種類により、ポイント還元率が異なる場合がございます
・本メールは送信専用です。ご返信いただいてもお答えできません

UCカード カスタマーセンター
https://www2.uccard.co.jp/
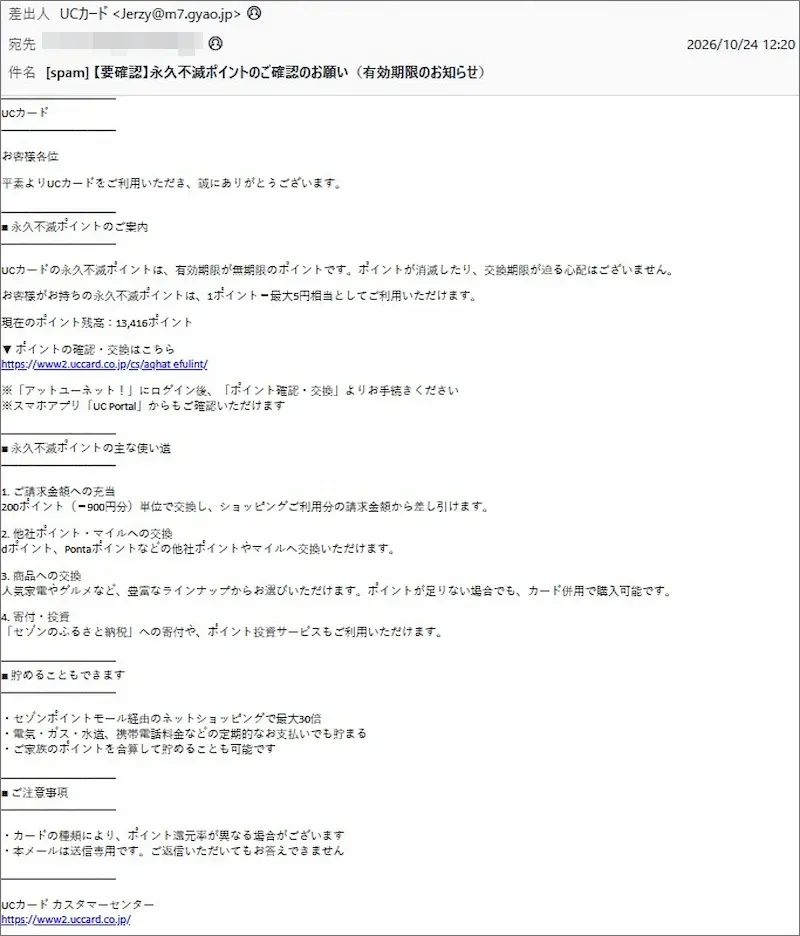
▲ 実際に届いたメール画面(受信者情報は伏せています)
読んでみると、ポイントの使い道がていねいに並び、一見すると本物の案内のようです。ただ、おかしな点が2つあります。
1つ目は、件名と本文が食い違っていることです。件名は「有効期限のお知らせ」なのに、本文には「永久不滅ポイントは有効期限が無期限」と書かれています。急がせたいのか安心させたいのか、メールの中で意見が割れています(これは攻撃者のちょっとした失敗ですね)。
2つ目は、リンクの表示と、実際の飛び先が違うことです。書かれているのは公式サイトのようなアドレスですが、押すとまったく別のサイトに連れて行かれます。
メールソフトが見つけてくれた「リンクのすり替え」
今回は、メールソフト(Thunderbird)が、リンクを押した時点で次の警告を出してくれました。表示されている文字は「www2.uccard.co.jp」ですが、実際のリンク先は「convert.nditcc.asia」という別のサイトだ、という内容です。
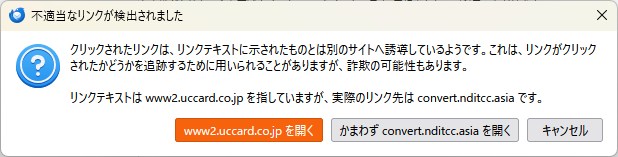
▲ メールソフトが「リンクテキストと実際のリンク先が別」と警告した画面
こうした警告は、メールソフトによって出る・出ないが分かれます。出なかったからといって安全という意味ではないので、気をつけてください。
どこから送られてきたのか
メールの経路を調べると、送信元のIPアドレスは 79.177.155.179 でした。登録情報上はイスラエルの個人向けインターネット回線で、事業者向けのサーバーではありません。誰かの家庭の機器が悪用された可能性もありますが、断定はできません。
表示名は「UCカード」ですが、送信元のメールアドレスは、カード会社とは無関係の某サービスのドメインでした。このドメインには電子署名(DKIM)が付いていましたが、署名があっても、カード会社が送ったという証明にはなりません。署名は「このドメインから送られた」ことを示すだけだからです。また、送信日時の記録は日本以外の時間帯(UTC+8)になっていました。
📖 用語解説:SPFとDKIM(メールの身元確認)
SPFは「このサーバーから送ってよい」という許可リストとの照合です。今回は、そもそも許可リストの記録がありませんでした。
DKIMは、メールに付ける「電子的な封印」です。封印が付いていても、封印を付けた人が本物の会社とは限りません。
※メールヘッダー詳細は個人情報保護のため非掲載
リンクの先はどうなっている?
詳しく調べると分かったことをお伝えします。ボタンの本当の飛び先は、次のアドレスでした(誤ってクリックされないよう、先頭を変えて表記しています)。
hxxps://convert.nditcc.asia/H80AoO
開くと、最初に「読み込み中…」の画面が表示されます。ここで何かを読み込んでいるように見せかけてから、次のログイン画面に切り替わります。
▲ 最初に表示される「読み込み中…」の画面
続いて現れるのは、「アットユーネット!」のログイン画面にそっくりのページです。ロゴ、ID・パスワードの入力欄、「新規会員登録」のボタン、画面下部の著作権表示まで、よく似せて作られています。ここでIDとパスワードを入力すると、入力した内容が攻撃者の手に渡ってしまいます。
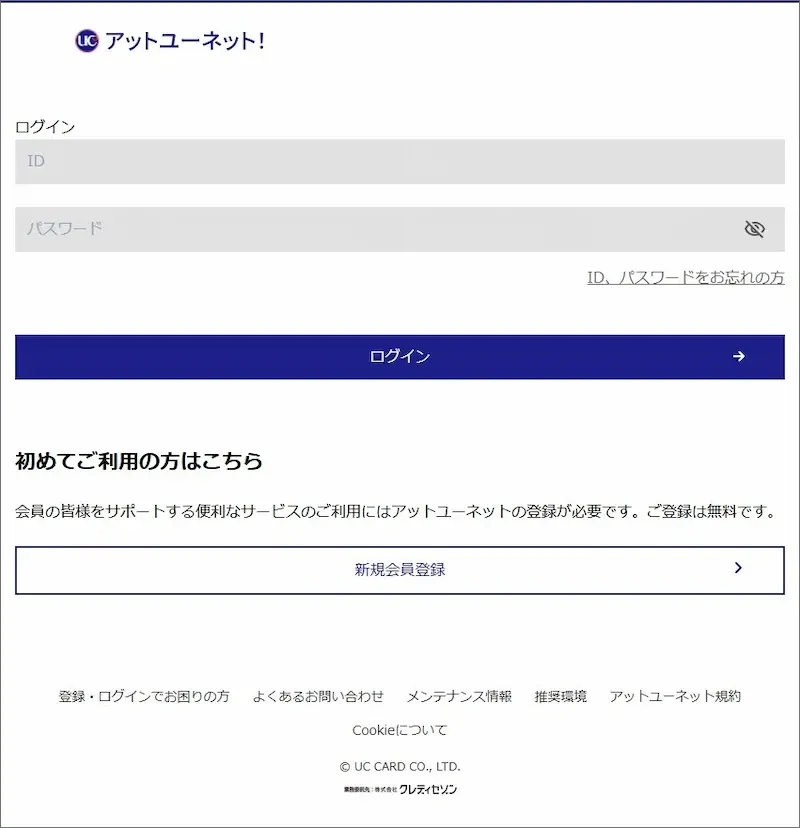
▲ 公式サイトに似せた偽のログイン画面(IDとパスワードを入力させる作り)
この偽サイトのIPアドレスは 43.165.167.152 で、東京にあるクラウドサーバー(Tencent Cloud)でした。同じサーバー上に、ほかに250件のサイトが載っているという情報もあります。IP調査サイトには、危険だというコメントが2件寄せられていました。
ドメインは2026年2月2日の取得で、登録者の情報は非公開、登録した事業者は中国の会社でした。取得から約9か月たっており、使い捨てというより、しばらく運用してきたドメインのようです。なお、サーバーの所在地は「登録情報上の場所」で、攻撃者本人の居場所を示すものではありません。端末や地域によって表示が変わる細工(クローキング)は、今回は確認されませんでした。ただし、サイトの中身は後から差し替えられることがあるため、安全とは言い切れません。
注意点と対処法
まず、焦らなくて大丈夫です。メールを受け取っただけで被害が出ることはありません。以下を順に確認してください。
- メールのリンクは押さない。返信もせず、そのまま削除して大丈夫です。
- ポイントが気になるときは、メールではなく、いつも使っている公式アプリや、ご自身で登録しておいたブックマークからログインして確認しましょう。
- メールのリンクをうっかり押しても、その場でIDとパスワードを入力しなければ大丈夫です。入力画面が出たら、そっとページを閉じてください。
- もしIDやパスワードを入力してしまっても、責める必要はありません。すぐにカード会社の窓口へ連絡し、パスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。
- 身に覚えのないポイント交換や請求がないか、利用明細をこまめに確認しましょう。
まとめ:ポイントの確認は、メールのリンクではなく公式アプリで
リンクの表示が公式風でも、押した先が別のサイトということがあります。迷ったら、まず家族や周りの方にこの記事を見せてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net(IP調査兵団) を参照しています。