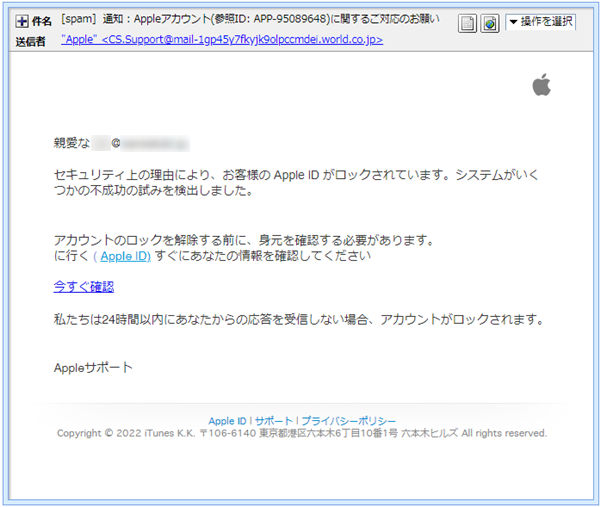
『詐欺メール』「通知 : Appleアカウント(参照ID: APP-95089648)に関するご対応のお願い」と、来た件
| Appleの成りすまし | |||
| ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールを発見次第 できる限り迅速にをもっとうにご紹介しています。 このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません! リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や クレジットカードの入力させそれらの情報を詐取しようとします。 被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は ブックマークしてあるリンクを使うかスマホアプリをお使いになってログインするよう 心掛けてください! | |||
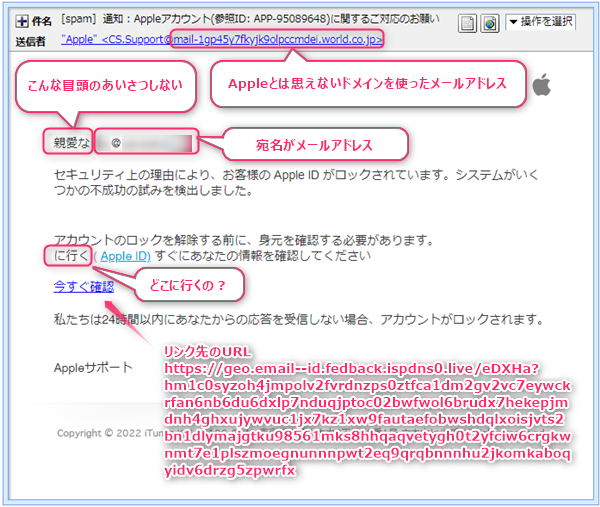
Appleのドメインは”apple.comこれは昨日届いていたもので少々旬を過ぎていると思いますが、Appleの名を騙った あまり上手ではない日本語を使い、Appleアカウントがロックされているのでリンクへ では、このメールをプロパティーから見ていきましょう。 件名は 差出人は メールアドレスは偽装されていたでは、このアドレスが差出人のものかどうかヘッダーソースを確認し調査してみます。
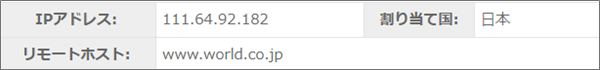
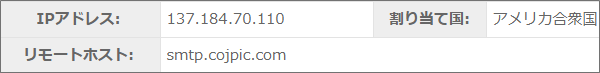
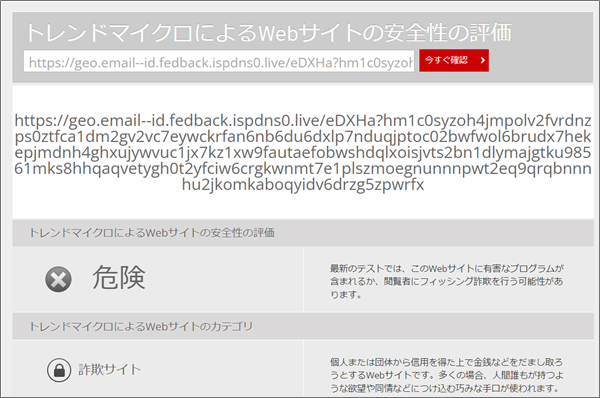
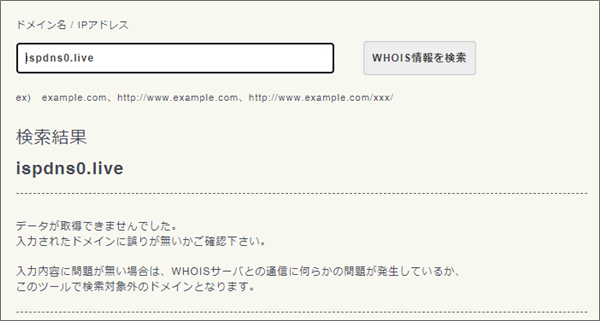
では、メールアドレスにあった”world.co.jp”というドメインを割当てているIPアドレスを ”www.”を付加するとIPアドレスが出やすいので敢えて付加しています。 今度は”smtp.cojpic.com”ってドメインに割当てているIPアドレスを確認してみると… 表示されているIPアドレスは”137.184.70.110” 「親愛なる」から始まるメールは気を付けて!では、引き続き本文を見ていきます。 「親愛なる」から始まるこのメール、さも翻訳されたみたいでしょ? で、リンク先はこれまた長いURLのサイトです。 このようにサイトの安全性は「危険」とされています。 どんなサイトかと思って、安全な方法でリンク先へ行ってみましたが、もう既に旬を このサイトで使われているドメインは”ispdns0.live” まとめ詐欺サイトは、生きていればAppleの偽のログインページが表示されてものと思われます。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |
こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 2.7k件のビュー
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 805件のビュー
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 708件のビュー
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 479件のビュー
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析 464件のビュー
🛡️ Heartland 管理者が推奨する「究極の対策セット」
迷惑メールCS.Support,IPアドレス,ispdns0.live,Message ID,Received,Return-Path,Site Safety Center,SMS,smtp.cojpic.com,SPAM,world.co.jp,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,リンク先サイトのURを確認する,偽サイト,差出人のメールアドレスを確認す,拡散希望,注意喚起,親愛なる,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,通知 : Appleアカウント,重要
Posted by heart