「保有ポイントの有効期限と延長手続きのご案内」はVポイントを騙る詐欺メール!Yahoo! JAPAN IDまで狙う偽サイトの手口を解析
日曜の朝、受信箱を確認していたところ、Vポイントを騙る「保有ポイントの有効期限と延長手続きのご案内」という詐欺メールが届きました。当サイトではVポイントを騙る詐欺メールをこれまでも複数取り上げてきましたが(こちらやこちら)、今回は送信インフラ・誘導先ともにこれまでとは全く別物で、しかも最終的にVポイントだけでなく「Yahoo! JAPAN ID」のログイン画面まで用意するという、狙いの広い作りになっていました。
📋 調査レポート概要
| 危険度評価 | ★★★★★(Vポイント/Yahoo! JAPAN IDの認証情報を直接窃取する設計、最重要警戒) |
| なりすまし対象 | Vポイント(V会員サービス) |
| 受信日 | 2026年9月26日 |
| 送信ドメイン | thliw.sdqlkj.com(調査時点で名前解決不可=既に使い捨てられた可能性) |
| 送信元IP | 20.211.127.127(Microsoftのクラウド基盤帯のため実所在地は不明) |
| PC側誘導先 | hxxps://lijiamj[.]com/(アクセス拒否) |
| スマホ側誘導先 | hxxps://ymhcsm[.]com/(偽Vポイント/Yahoo! JAPAN IDログイン画面) |
| クローキング | 確認済み(PCとスマホで挙動が異なる) |
※メールヘッダー詳細は個人情報保護のため非掲載
これはVポイントを騙る詐欺メールです。カルチュア・コンビニエンス・クラブ(CCC)/三井住友カードとは一切関係ありません。
届いたメールの内容
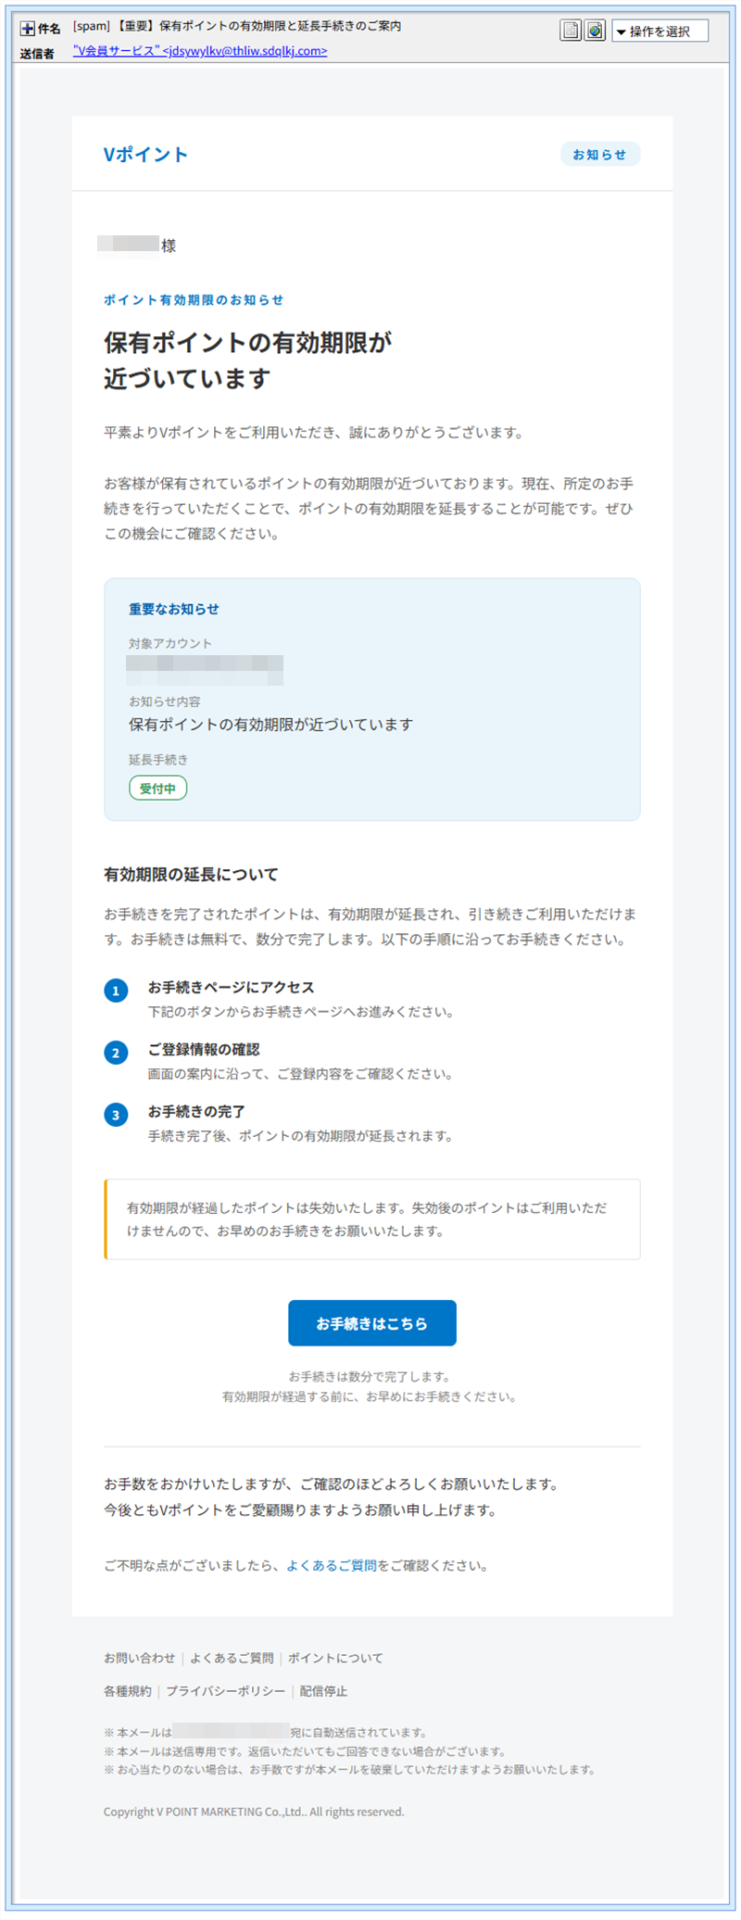
実際に届いたメールの画面
○○ 様

平素よりVポイントをご利用いただき、誠にありがとうございます。

【ポイント有効期限のお知らせ】
保有ポイントの有効期限が近づいています

お客様が保有されているポイントの有効期限が近づいております。
現在、所定のお手続きを行っていただくことで、ポイントの有効期限を延長することが可能です。
ぜひこの機会にご確認ください。

━━━━━━━━━━━━━━━━━
重要なお知らせ
━━━━━━━━━━━━━━━━━
対象アカウント: ○○@●●●.co.jp
お知らせ内容: 保有ポイントの有効期限が近づいています
延長手続き: 受付中

━━━━━━━━━━━━━━━━━
有効期限の延長について
━━━━━━━━━━━━━━━━━
お手続きを完了されたポイントは、有効期限が延長され、引き続きご利用いただけます。
お手続きは無料で、数分で完了します。
以下の手順に沿ってお手続きください。

1. お手続きページにアクセス
2. ご登録情報の確認
3. お手続きの完了

【ご注意】
有効期限が経過したポイントは失効いたします。
失効後のポイントはご利用いただけませんので、お早めのお手続きをお願いいたします。

【お手続きはこちら】
hxxps://zdmylyyt[.]com/?email=●●●&uid=●●●

Copyright V POINT MARKETING Co.,Ltd.. All rights reserved.
「V POINT MARKETING Co.,Ltd.」という、実在のVポイント運営会社とは異なる社名がフッターに記載されている点にも注目です。急かす表現は控えめですが、その分「いつも通りの案内メール」に見せかけて警戒心を解こうとする、静かなタイプの詐欺と言えます。
送信ルートと偽装の手口
メールヘッダーの生データを確認したところ、真の送信元IPは 20.211.127.127、送信ドメインは thliw.sdqlkj.com でした(調査時点でこのドメインは既に名前解決できなくなっており、使い捨てインフラであることがうかがえます)。SPF認証は「Pass」と表示されますが、これは攻撃者が自分の管理するドメインについて自分でSPFレコードを設定しているだけで、安全性の証明には一切なりません。
① ゼロ幅文字+数値文字参照による「文字の水増し」
メールのHTML版を復元して確認すると、ごく普通に見える日本語の文章の中に、ゼロ幅文字(画面には一切表示されない制御文字)が多数のケースが埋め込まれ、しかも通常の文字まで 保有ポイント のように数値文字参照(文字コードの直接指定)に置き換えられていました。人間が見る画面上は「保有ポイント」という自然な日本語に見えますが、メールソフトやフィルターが機械的にテキストとして処理しようとすると、見た目と内部データが一致しない状態になり、迷惑メールフィルターの検出をすり抜けやすくなります。
② HTMLソース内に大量のランダム文字列コメント
さらにHTMLのソースを見ると、<!-- 9M1FPIFMGF --> のような、意味のない英数字の羅列がコメントとして本文の至るところに挿入されていました。人間の目には見えませんが、機械的な文字列の一致検索(シグネチャ検出)を撹乱する目的と考えられます。
そしてもう一点、今回の一番の見どころがヘッダーの返信先です。メールの「Reply-To」欄には ptmag@mc.tsite.jp、そして送信システム内部の識別用ヘッダーには Feedback-ID: campaign:tsite.jp:mailer という記載がありました。tsite.jp はVポイントの前身であるTポイントを運営してきたカルチュア・コンビニエンス・クラブ(CCC)が実際に保有する本物のドメインで、実際に名前解決もできる生きたインフラです。攻撃者が使った詐欺メール作成システム(もしくはその設定情報)が、もともと正規のマーケティングメール配信の型をベースに作られたまま、こうした内部識別情報を消し忘れて出てしまった痕跡ではないかと見ています。以前取り上げたクレディセゾンを騙るメールでも、別ブランド向けテンプレートの使い回し跡が見つかっており、詐欺グループが同種のツールや型を使い回して大量生産している実態がここでもうかがえます。
誘導先を詳しく見る:PCとスマホで結末が変わる
本文中の「お手続きはこちら」ボタンや各リンクは、アクセスする機器によって挙動がまったく異なりました。
PCからアクセスした場合は、lijiamj[.]com にアクセスした時点で「読み込み中」の後「アクセス拒否」の画面が表示され、そこから先には進めませんでした。
 PCでリンクを開くと表示される読み込み中の画面
その後アクセスは拒否され、先の画面には進めない
スマートフォンからアクセスした場合は、ymhcsm[.]com というサイトへ転送されます。
ここで興味深いのが、遷移先で表示されたのが偽サイトそのものではなく、Cloudflareという大手インフラ事業者自身が出した「Suspected Phishing(フィッシングの疑い)」という警告画面だったことです。攻撃者はCloudflareの防御サービスの陰に隠れてサイトを運用していたつもりだったようですが、そのCloudflare自身に「このサイトは怪しい」と見抜かれてしまっていた形です。
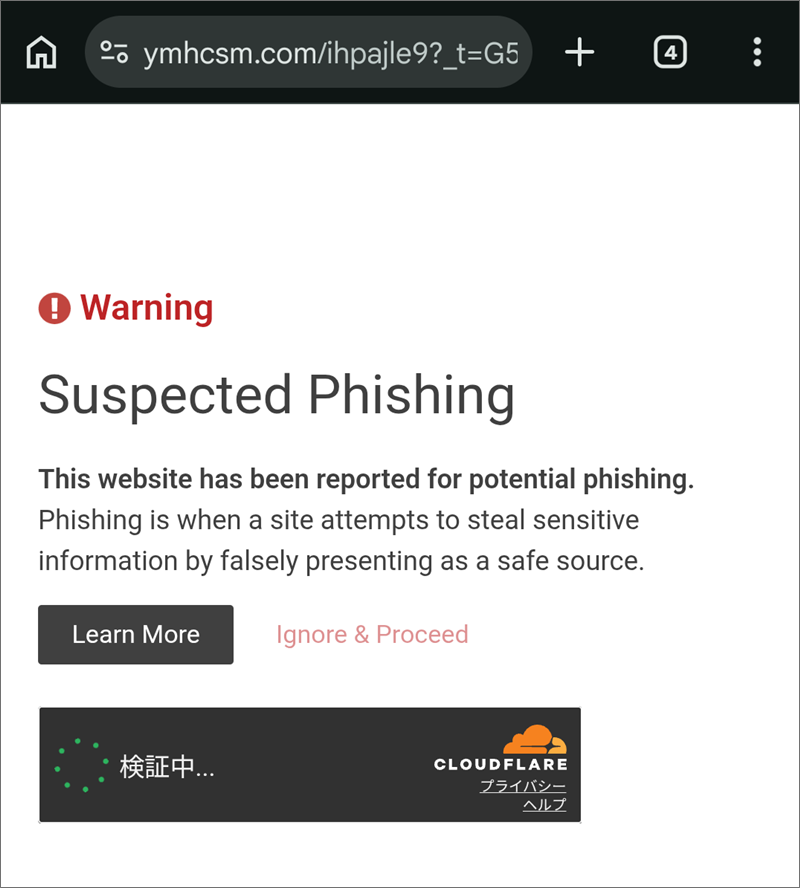
アクセス先のインフラ事業者自身がフィッシングサイトの疑いを警告している
💡ここで! この警告画面が出たら
Webサイトの表示を仲介する大手インフラ事業者(Cloudflareなど)は、利用者からの通報や自動検知の仕組みによって、悪質なサイトに「フィッシングの疑いがあります」という警告を独自に表示することがあります。この画面が出たら、それは第三者機関からの明確な危険信号です。下に小さく表示される「Ignore & Proceed(無視して進む)」のようなリンクは絶対に押さず、その場でページを閉じてください。
今回、この警告を無視して先に進むと、最終的に本物のVポイントのログイン画面を模した偽サイトが表示されました。
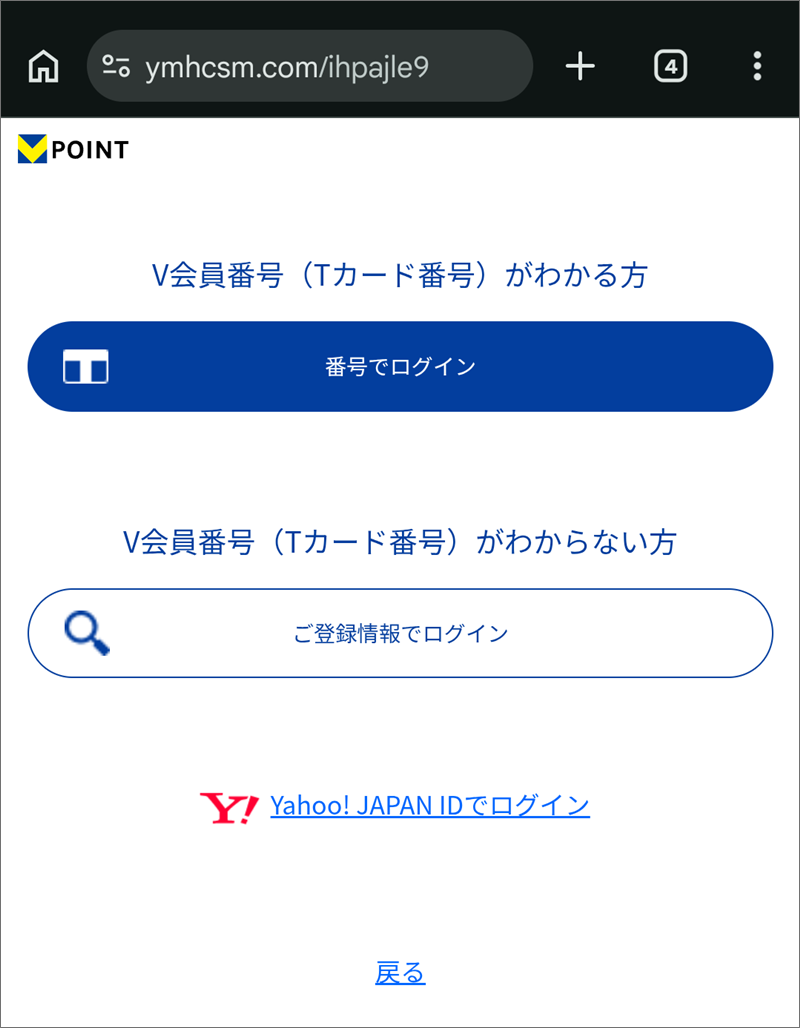
Vポイントのログイン画面を模した偽サイト。Yahoo! JAPAN IDでのログインまで選べるようになっている
🔍 フィッシングサイト詳細解析
ログイン手段:この偽サイトでは「V会員番号(Tカード番号)でログイン」「ご登録情報でログイン」に加えて「Yahoo! JAPAN IDでログイン」という選択肢まで用意されていました。
つまりこのサイトは、Vポイントの会員番号やパスワードだけでなく、それと連携するYahoo! JAPAN IDの認証情報まで幅広く狙う設計になっています。Yahoo! JAPAN IDが乗っ取られると、メールやショッピング、決済など多くの連携サービスに影響が及ぶ可能性があるため、通常のポイントサイトを装う詐欺の中でも被害の広がり方が大きい部類です。
注意点と対処法
- 「保有ポイントの有効期限」を案内するメールに記載されたリンクはクリックしないでください。
- 「Suspected Phishing」など、アクセス先で警告画面が表示された場合は、絶対にそこで引き返してください。「無視して進む」は選ばないでください。
- Vポイントの確認や手続きは、必ずご自身でブックマークした公式サイトや、公式アプリから行ってください。
- 「Yahoo! JAPAN IDでログイン」という選択肢が出る画面でも、URLがyahoo.co.jpなど正規のドメインでない限り、IDやパスワードは絶対に入力しないでください。
- 万が一ID・パスワードを入力してしまった場合は、直ちに公式サイトから正規の手順でパスワードを変更し、必要に応じて警察相談窓口(#9110)にご相談ください。
「ポイントの有効期限」を理由にログインを促すメールは、公式アプリや公式サイトのブックマークからの確認で十分です。
この記事がお役に立ちましたら、ぜひお近くの方にも共有をお願いします。
Data Provided by Heartland-Lab Security Research Unit
使用配色テーマ:Navy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析