【三井住友カード】「口座引き落としの結果について」は詐欺メール|「引き落とし不可・248,500円」と焦らせる偽通知
⚠ これは三井住友カードからのメールではありません
詐欺(フィッシング)メールです
届いたメールの内容
届いたメールの文面を、そのまま書き起こしました。本物のカード会社の通知のように見えますが、すべて偽物です。
件名:09_04: 【 三 井 住 友 カ ー ド 】口座引き落としの結果について
送信者:三井住友カード

口座引き落としの未完了について

いつも三井住友カードをお引き立てくださり、ありがとうございます。
11月26日(木)の口座引き落としの結果について、ご通知いたします。

対象カード   三井住友カード
引き落とし予定日 2026年11月26日(木)
ご請求金額   248,500円
結果      引き落とし不可

お引き落としが完了しなかった場合、遅延損害金の発生に加え、信用情報機関(CIC・JICC)へ延滞として登録される可能性がございます。至急お手続きをお願いいたします。

※ 三井住友カードアプリをインストール済みの方は、アプリで直接ご確認いただけます。
※ アプリ未導入の方は、下記のボタンからお手続きください。

[お支払い状況を確認する]

※ お支払いの設定変更はVpassから行えます。
※ 本メールは送信専用です。返信いただきましても対応はいたしかねます。

三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
ボタンのリンク先は hxxps://krusar.com/web/link/mbzhyh でした(クリックできないよう一部を書き換えています)。
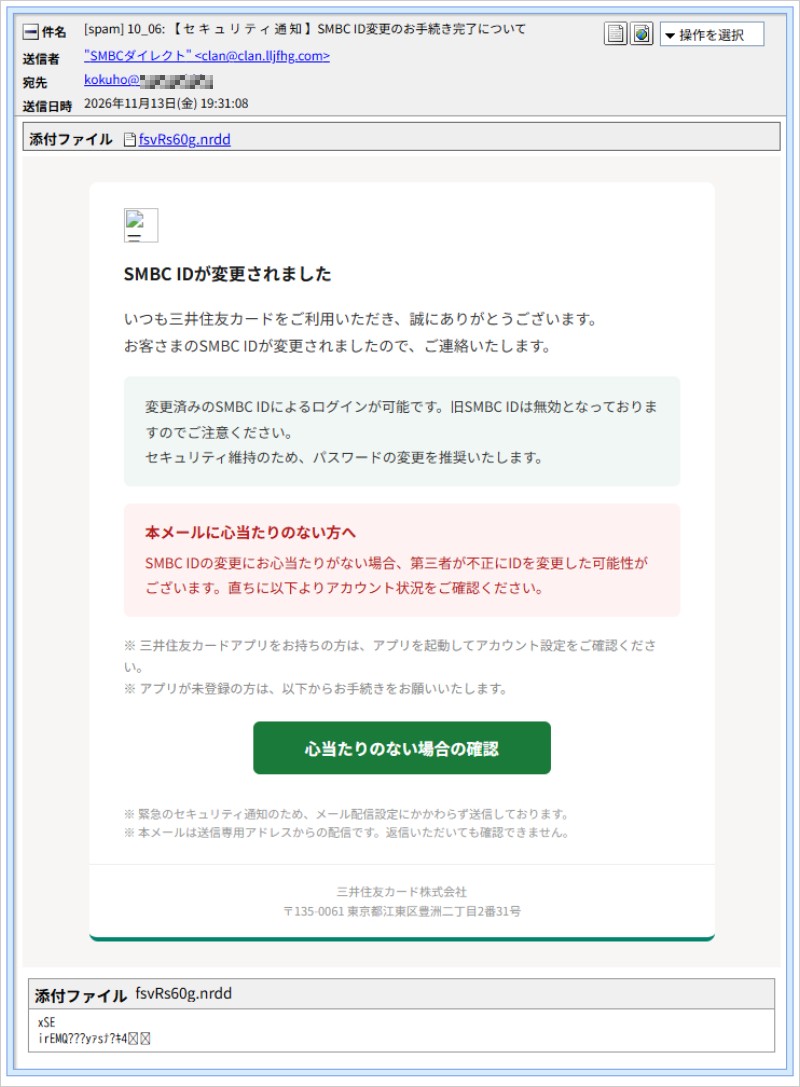
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
よく見ると、おかしな点がありました
- まだ先の引き落としに、もう「結果」が出ている:メールが届いたのは11月13日。引き落とし予定日は11月26日です。まだ来ていない未来の引き落としに、すでに「引き落とし不可」と結果が出ているのは、ちょっと不思議です。ちなみに三井住友カードの引き落とし日は、利用月の翌月10日か26日と公式サイトで案内されています。26日という日付自体はもっともらしく作ってあります。
- ロゴ画像が表示されない:メールの左上には本来ロゴが入るはずが、壊れた画像のマークが出ていました。画像の指定方法を間違えたようです。
- 意味のない添付ファイルが付いている:カード会社の通知に、読めない名前・拡張子のファイルが付くことは通常考えにくいです。
- 送信元が三井住友カードのドメインではない:送信元は、聞いたことのない別のドメインでした。
送信ルートと偽装判定
このメールは、カード会社の送信設備ではなく、攻撃者が用意した使い捨てのドメインから、海外のクラウド(貸しサーバー)を通って届いていました。送信元のIPアドレス 20.69.102.144 は、IP調査サイトでMicrosoftのホスティング用のものと表示され、場所はアメリカ・ワシントン州付近でした。
ここで注意したいのは2点です。まず、表示される場所はデータセンターの所在地で、攻撃者本人がいる場所とは限りません。また、Microsoft自身が攻撃しているわけではなく、借りられるサーバーが悪用されているとみられます。
「SPF」という送信元の確認はpassでした。しかしこれは、攻撃者が自分で用意したドメインの設定が合っていただけのこと。「SPFがpassだから安全」とは言えません。以上から、三井住友カードとは無関係の偽メールと判定しました。
詳しく調べると分かったこと
① 同じ日に59通。同じ筋書きの大量配信でした
11月13日に届いた迷惑メール一覧を確認したところ、同じ筋書きのメールが59通ありました。件名は10種類の文面(「口座振替不可のお知らせ」「口座引き落としの未完了について」など)、送信者名は3種類(「三井住友カード」「三井住友カード株式会社」「SMBCカード」)が、バラバラに組み合わされています。なお同じ日には、「SMBC IDの変更完了」を知らせるタイプの偽メールも12通届いています。こちらは別の記事で紹介します。
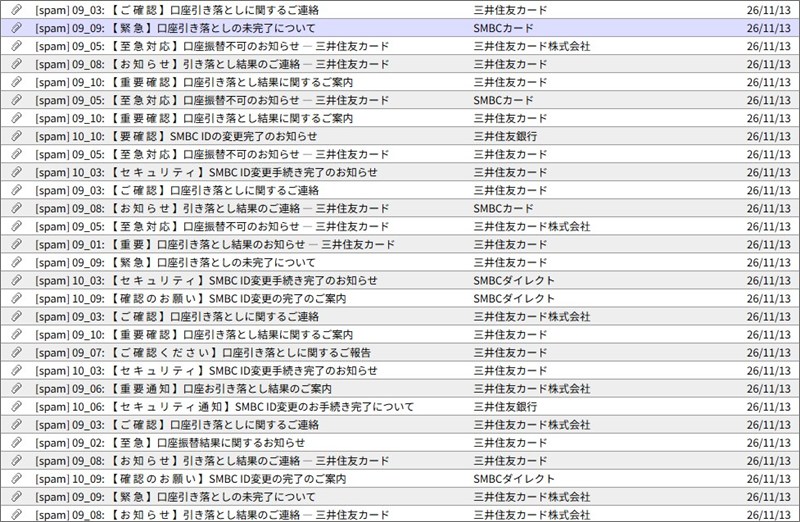
▲ 11月13日に届いた迷惑メールの一覧。件名も送信者名も、少しずつ違います
② 送信者名は「逆さ文字」のトリック
画面には「三井住友カード」と出ていますが、メールの中に実際に書かれているのは、「ドーカ友住井三」と、順番が逆の文字です。文字の並びを右から左に切り替える特殊な文字が付いていて、画面上で逆さまに並べ直されるため、「三井住友カード」と読めてしまいます。メールの元データ(ソース)や書き出したデータをテキストで見ると、順番が逆に並んだ文字が出てきます。一見ふつうでも、中身は別物です。
③ 件名は空白と「見えない文字」だらけ
件名にも細工がありました。まず、「【 至 急 】」のように文字と文字の間に空白が入っています。さらに、目に見えない文字(ゼロ幅文字)が混ぜてあります。件名をテキストエディタに貼り付けたり、ヘッダーに入っている件名のコードを読み解いたりすると、見えない文字が文字コードとして現れます。この1通の件名だけで、5種類の見えない文字が1つずつ(U+FEFF、U+200C、U+200D、U+200B、U+2060)入っていました。しかもこの見えない文字は、通ごとに入れ場所が変わっています。同じ件名に見えても、コンピューターからは毎回別の文字列に見えるため、迷惑メールフィルターをすり抜けやすくする狙いとみられます。
④ 添付ファイルは意味のない中身
添付ファイルの名前は「kYmIY.thre」。そのような拡張子のファイルは存在せず、メール画面のプレビューには意味のない文字列が表示されていました。拡張子が不審なため、当サイトでは添付ファイルの開封・解析はしていません。通ごとにファイルの中身を変えて、見つかりにくくする目的の可能性があります。
📖 用語解説
ゼロ幅文字:画面には何も表示されない、幅のない文字です。文字の間に入れても見た目は変わりませんが、機械が読むと別の文字列になります。
逆さ文字のトリック:文字を並べる向きを切り替える特殊な文字を使い、逆順に書いた文字を、画面上でだけ正しい順番に見せる細工です。
SPF:「このサーバーから送ってよい」という、メールの送信元ドメインの確認の仕組みです。攻撃者も自分のドメインには設定できるため、passでも安全とは限りません。
リンク先を調べたら…
メールのボタンのリンク先 hxxps://krusar.com/web/link/mbzhyh を、翌朝6時台に確認しました。ブラウザには「このサイトにアクセスできません」と表示され、エラーコードはDNS_PROBE_FINISHED_NXDOMAINでした。これは「そのドメイン名が見つからない」という意味です。
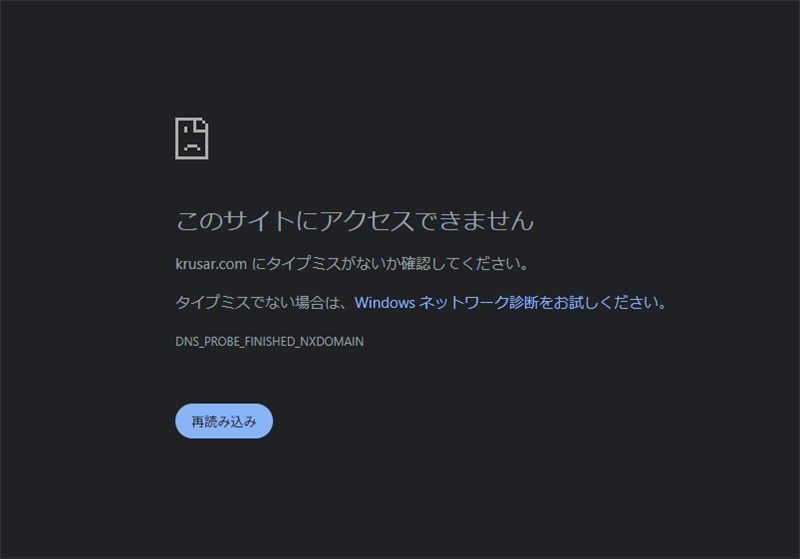
▲ 翌朝に確認したリンク先。ドメインが見つからない状態でした
メールが届いてから約11時間後のことです。削除や停止などで使えなくなった可能性がありますが、理由までは分かりません。そのためサイトの中身は確認できておらず、どんなページが用意されていたかは不明です。ただ、この種のメールでは、リンク先に偽のログイン画面などを用意して、IDやカード情報を入力させる手口がよく使われます。使い捨てのドメインで、バレたらすぐ次へ移るのが攻撃者の常套手段です。
注意点と対処法
届いたときは
- メール内のボタンやリンクは押さない。添付ファイルも開かないでください。
- 引き落としが気になるときは、スマホの公式アプリや、ブックマークから開いた公式サイトで確認しましょう。メールに書かれたリンクは使いません。
- 心配な場合は、カードの裏面に書かれた電話番号に問い合わせると確実です。
- そのまま削除して大丈夫です。返信もしないでください。
もし開いてしまったり、入力してしまったら
- 落ち込まなくて大丈夫です。この手のメールは、よく見ていても迷うほど作り込まれています。
- IDやパスワード、カード番号を入力した場合は、すぐにカード会社へ連絡し、パスワードの変更とカードの利用停止・再発行を相談してください。同じパスワードを他で使っているなら、そちらも変更しましょう。
- 困ったときは、警察の相談窓口(#9110)や、消費者ホットライン(188)でも相談できます。
三井住友カードも、フィッシング詐欺の事例や見分け方を公式サイトで案内しています。あわせてご確認ください。
「引き落とし不可」と書かれていても、
メールのリンクは押さず、公式アプリで確認を
同じメールが、ご家族や身近な方にも届いているかもしれません。
この記事を共有して、お知らせいただけると嬉しいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) の情報を参照しています。