クレディセゾン「ご利用額達成ポイントのお知らせ」は詐欺!PCはQRコード、スマホは偽Google Playから不正アプリへ誘導する波状攻撃を解析
今日は日曜日、朝からのんびり過ごしている方も多いと思いますが、そんな中クレディセゾンを騙る詐欺メールが、件名を変えながら短時間に何通も届く「波状攻撃」を確認しました。しかも今回は、これまでのID・パスワード窃取を狙うタイプとは一線を画す、より踏み込んだ手口が使われていました。
📋 調査レポート概要
| 危険度評価 | ★★★★★(不正アプリのインストールに直結、最重要警戒) |
| なりすまし対象 | クレディセゾン(セゾンカード) |
| 受信日 | 2026年9月27日(短時間に7種の件名で連続着信) |
| 送信ドメイン | coffee.encueapp.com |
| 送信元IP | 20.89.111.244(Microsoft/クラウド基盤のため実所在地は不明) |
| PC側誘導先 | hxxps://mambosdaban-saisanpolnts[.]com/(QRコード表示) |
| スマホ側誘導先 | hxxps://recetteyaou-saisanpolnts[.]com/(偽Google Playストア→不正アプリ誘導) |
| クローキング | 確認済み(PC/スマホで表示内容が異なる) |
| 添付ファイル | 拡張子不審のため当サイトでは開封・実行していません |
※メールヘッダー詳細は個人情報保護のため非掲載
これは詐欺メールです。クレディセゾン・セゾンカードとは一切関係ありません。
こんな件名にご注意ください(同一の波状攻撃で確認された件名)
今回はわずか十数分の間に、次のような複数の件名・差出人表示で同じ手口のメールが立て続けに届きました。お使いのメールに似た件名がないか、ぜひ確認してみてください。
- ご利用額達成ポイントのお知らせ(本記事で取り上げる件名)
- お客様へのポイント進呈について
- お客様へのポイントのお知らせ
- 年間合算に伴うお知らせ
- 年間に伴うポイントのお知らせ
- 特典ポイント付与について
差出人表示は「【クレディセゾン サポート】」「【クレディセゾン ご案内】」の2種類が確認されています。件名や差出人が違っていても、内容や誘導先の作りが酷似していれば同じグループによる攻撃である可能性が高いです。
届いたメールの内容
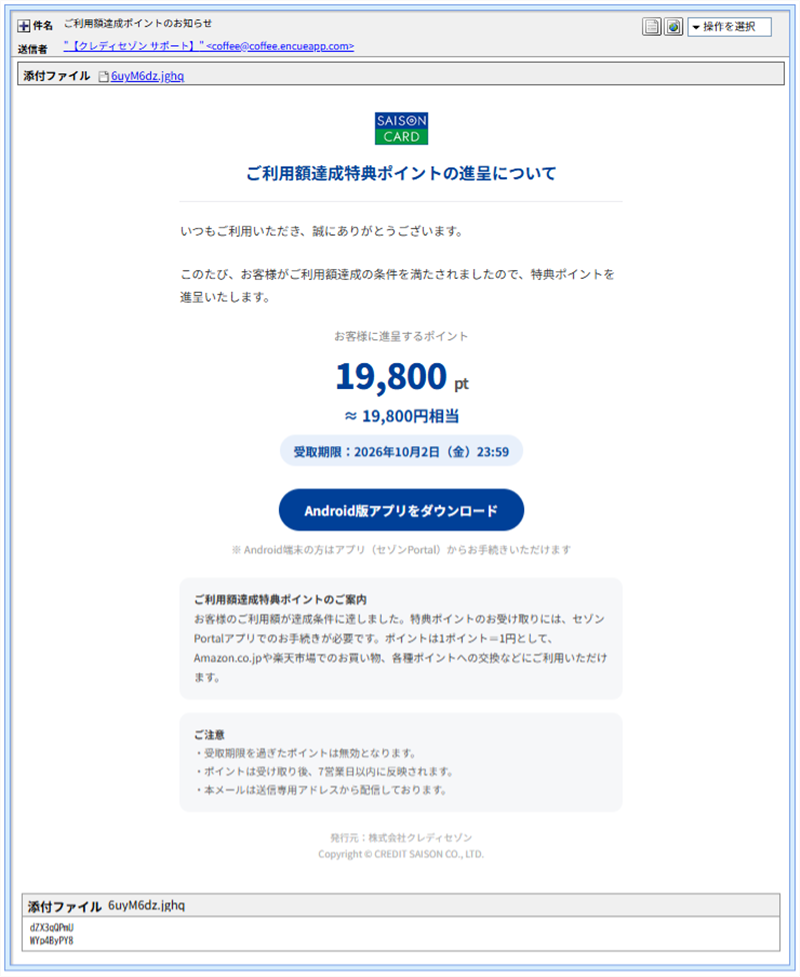
実際に届いたメールの画面
ご利用額達成特典ポイントの進呈について

いつもご利用いただき、誠にありがとうございます。

このたび お客様がご利用額達成の条件を満たされましたので、
特典ポイントを進呈いたします。

お客様に進呈するポイント
19,800 pt ≈ 19,800円相当
受取期限:2026年10月2日(金)23:59

Android版アプリをダウンロード
(セゾンPortalアプリでのお手続きが必要です)

※受取期限を過ぎたポイントは無効となります。
※ポイントは受け取り後、7営業日以内に反映されます。

発行元:株式会社クレディセゾン
この時点でもう不自然な点があります。「19,800円相当のポイント」という高額さと、「10月2日23:59まで」という短い期限設定で、読み手を慌てさせて冷静な判断をさせない典型的な手口です。
送信ルートと偽装の手口
送信元は coffee.encueapp.com(送信元IP:20.89.111.244)でした。今回、メールの生データ(ヘッダー)を詳しく確認したところ、非常に手の込んだ偽装がいくつも見つかりました。
① 件名にゼロ幅文字が埋め込まれていた
件名「ご利用額達成ポイントのお知らせ」を、メールソフトの生データ(ヘッダーのソース表示)で確認すると、文字と文字の間に人間の目には見えない特殊な制御文字(ゼロ幅文字)が複数個所に挿入されていました。画面上は普通の日本語に見えても、機械的なキーワード検索では別の文字列として扱われるため、フィルターをすり抜けやすくする狙いがあると考えられます。
② 差出人名も文字が逆順に細工されていた
画面には「【クレディセゾン サポート】」と正しく表示されますが、生データを確認すると、実際には文字列が逆順に格納されており、Unicodeの「双方向テキスト制御文字」という特殊な仕組みで見た目だけ正しい順序に戻して表示させていました。実はこれ、以前当サイトで取り上げたANAを騙る詐欺メールでも全く同じ手口が見つかっており、同一の詐欺グループ、または同じ作成ツールが複数のブランドを騙る攻撃に使い回されている可能性が高まっています。
③ 本文中に他ブランドの痕跡
本文をよく読むと「ANAイントは1ポイント=1円として」という、文法が破綻した一文がありました。文脈からして本来は「本ポイントは1ポイント=1円として」であるべき箇所で、おそらく別のブランド(ANA)向けに作られたテンプレートを流用した際、置換処理がうまくいかなかった痕跡と考えられます。テンプレートの使い回し跡は、直近の記事でも立て続けに見つかっており、詐欺グループの「量産体制」がうかがえます。
さらにヘッダーには、大手通信キャリアや特定の地域名を思わせるサーバー名を経由したように見せかける記述や、Microsoftのメールサービス(Outlook.com)が発行したかのような署名情報まで含まれていました。これらは実際の通信経路とは無関係に、「正規の大手インフラを経由した安全なメールに見える」ように偽装するための飾りと考えられます。SPF(送信元認証)は一見「Pass」と表示されますが、これも攻撃者が自分のドメインについて自分で正しく設定しているだけで、安全性の証明にはなりません。
誘導先を詳しく見る:PCとスマホで狙いが変わる
本文中のリンクは、アクセスする機器によって全く異なる内容を表示する「クローキング」が行われていました。
PCからアクセスした場合は、mambosdaban-saisanpolnts[.]com というサイトが表示され、QRコードが提示されました。これは「スマートフォンでしか成立しない攻撃なので、わざわざスマホでQRコードを読み取らせて誘導する」という、近年増えている手口です。
スマートフォンからアクセスした場合は、recetteyaou-saisanpolnts[.]com というサイトへ誘導され、Google Playストアにそっくりな偽ページが表示されます。
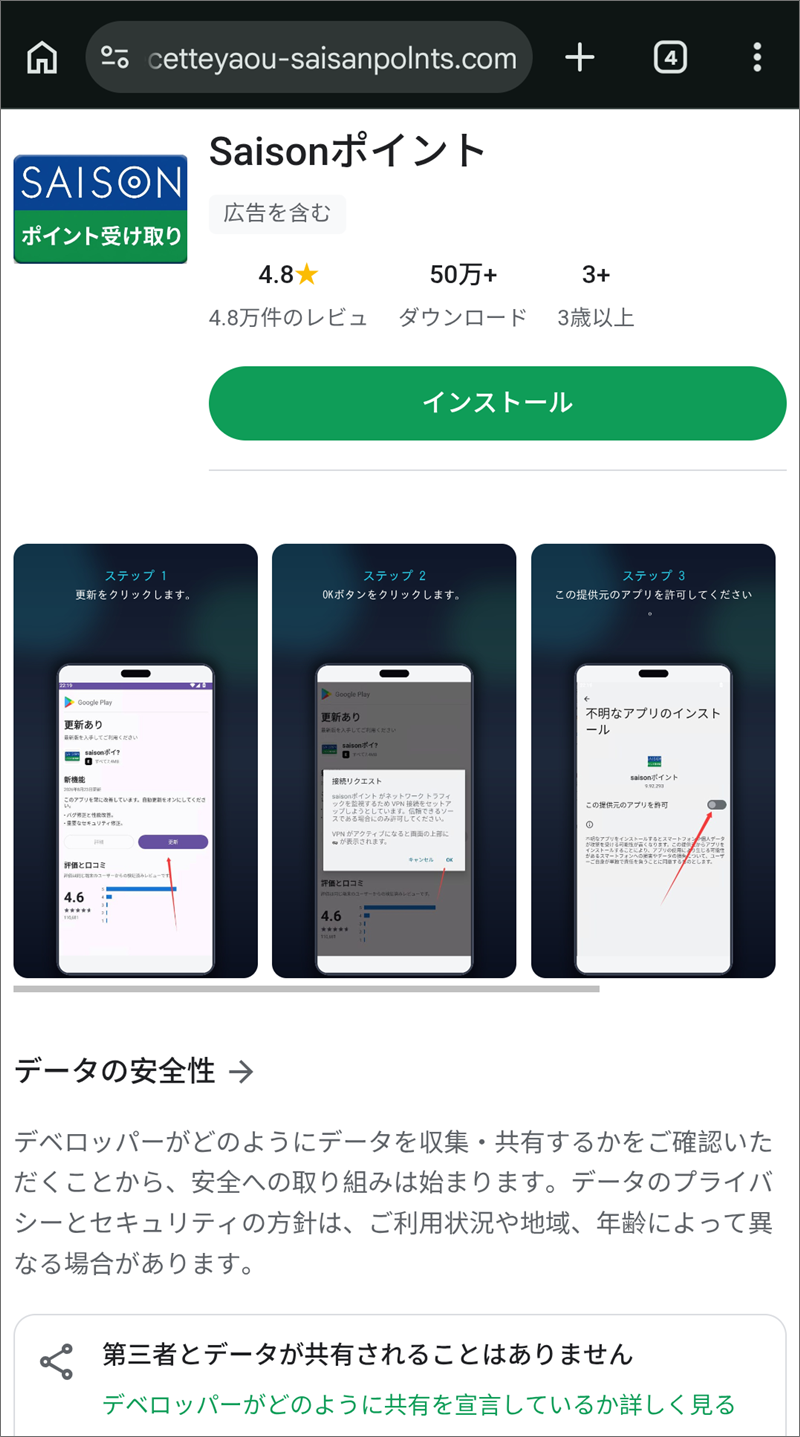
Google Playストアを模した偽ページ。「更新」「OK」「不明なアプリのインストールを許可」の3ステップでインストールへ誘導される
この案内に従ってしまうと、Google Play公式ストアを経由しない「野良アプリ(不明な提供元のアプリ)」がスマートフォンにインストールされてしまいます。当サイトではこのアプリの中身は解析しておりませんが、この手の手口では、SMSメッセージや金融関連の情報を盗み取る不正なアプリであるケースが非常に多く報告されています。「不明なアプリのインストールを許可」という表示が出た時点で、絶対に許可しないでください。
クローキングとは:同じリンクでも、アクセスしてきた機器や環境によってサイト側が表示内容を意図的に変える手口です。PCとスマホで表示を分けることで、スマホユーザーだけを狙い、かつ調査・解析を難しくする狙いがあります。
注意点と対処法
- クレディセゾンからのポイント案内メールに記載されたリンクはクリックしないでください。
- 「不明なアプリのインストールを許可」という表示が出たら、絶対に許可しないでください。
- ポイントの確認は、必ずご自身でブックマークした公式サイトや、Google Play公式ストアからインストールした正規アプリで行ってください。
- 上記の件名や、それに似た件名のメールが届いた場合は、内容を確認する前に詐欺を疑ってください。
- 万が一不審なアプリをインストールしてしまった場合は、機内モードにするなどして通信を遮断したうえで、そのアプリをアンインストールし、必要に応じて携帯電話会社や警察相談窓口(#9110)にご相談ください。
「アプリをインストールしてください」という案内は、公式サイトや正規のストア経由でない限り、まず疑ってかかってください。
この記事がお役に立ちましたら、ぜひお近くの方にも共有をお願いします。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(IP調査兵団)
使用配色テーマ:Burgundy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析