ANAマイレージクラブ『マイル有効期限延長のお手続きのご案内』は詐欺メール!件名の「重要」がすり替えられたフィルター回避の手口とは
9月も終わりに近づき、朝晩はずいぶん過ごしやすくなってきました。そんな中、ここ最近ANAマイレージクラブを騙る詐欺メールが再び活発化しており、しかも件名を変えながら次々と送りつけてくる「波状攻撃」の様相を見せています。今回はその中の1通、「マイル有効期限延長のお手続きのご案内」という件名のメールを詳しく解析しました。
📋 調査レポート概要
| 危険度評価 | ★★★★☆(添付ファイル・誘導サイトともに要警戒) |
| なりすまし対象 | ANAマイレージクラブ |
| 受信日 | 2026年9月26日 |
| 送信ドメイン | mail11.jclhyw.com |
| 送信元IP | 34.154.184.45(Google Cloud Platform/実所在地はクラウド基盤のため不明) |
| 誘導先サイト | hxxps://www.joparry[.]com/ |
| サイト所在地 | 103.226.154.99(香港・九龍/Hong Kong Kowloon Telecommunications) |
| 添付ファイル | 拡張子不審のため当サイトでは開封・解析していません |
※メールヘッダー詳細は個人情報保護のため非掲載
これは詐欺メールです。ANAマイレージクラブは無関係です。
届いたメールの内容
実際に届いたメールの本文(個人情報に関わる部分は伏せています)を再現します。
件名:【釁要、ANAマイレージクラブ マイル有効期限延長のお手続きのご案内

ANAマイレージクラブ|マイル有効期限のお知らせ
お客様各位

平素よりANAマイレージクラブをご利用いただき、誠にありがとうございます。

現在お客様のアカウントには 24,152マイル が貯まっておりますが、
その一部がまもなく有効期限を迎えます。

期限を過ぎますと自動的に失効し、ご利用いただけなくなりますので、
お早めにご活用ください。

■ 失効期限
2026-09-28
■ 対象マイル
24,152マイル
■ マイルの活用例
・国内線特典航空券(往復)に交換可能
・国際線特典航空券の不足分として利用可能
・ANAショッピング「A-style」で商品交換
・Amazonギフト券など各種ギフト券に交換

下記リンクよりログインのうえ、特典交換手続きをお願いいたします。
マイルを確認・交換する
hxxps://www.joparry[.]com/ana/uptops/sites/singin/points

※有効期限を過ぎたマイルの再発行はできません。

(この後、ANA公式サイトのプライバシーポリシーとみられる長文が
続きますが、詳細は後述します) 本文の最後には、ANAホールディングス株式会社の住所や代表者名まで含んだ、実際の個人情報保護方針とそっくりの長文がそのまま貼り付けられていました。おそらく「もっともらしい公式文書に見せる」水増し、あるいは単純な文字数・キーワードでメールを判定するフィルターを誤魔化す狙いがあると考えられます。
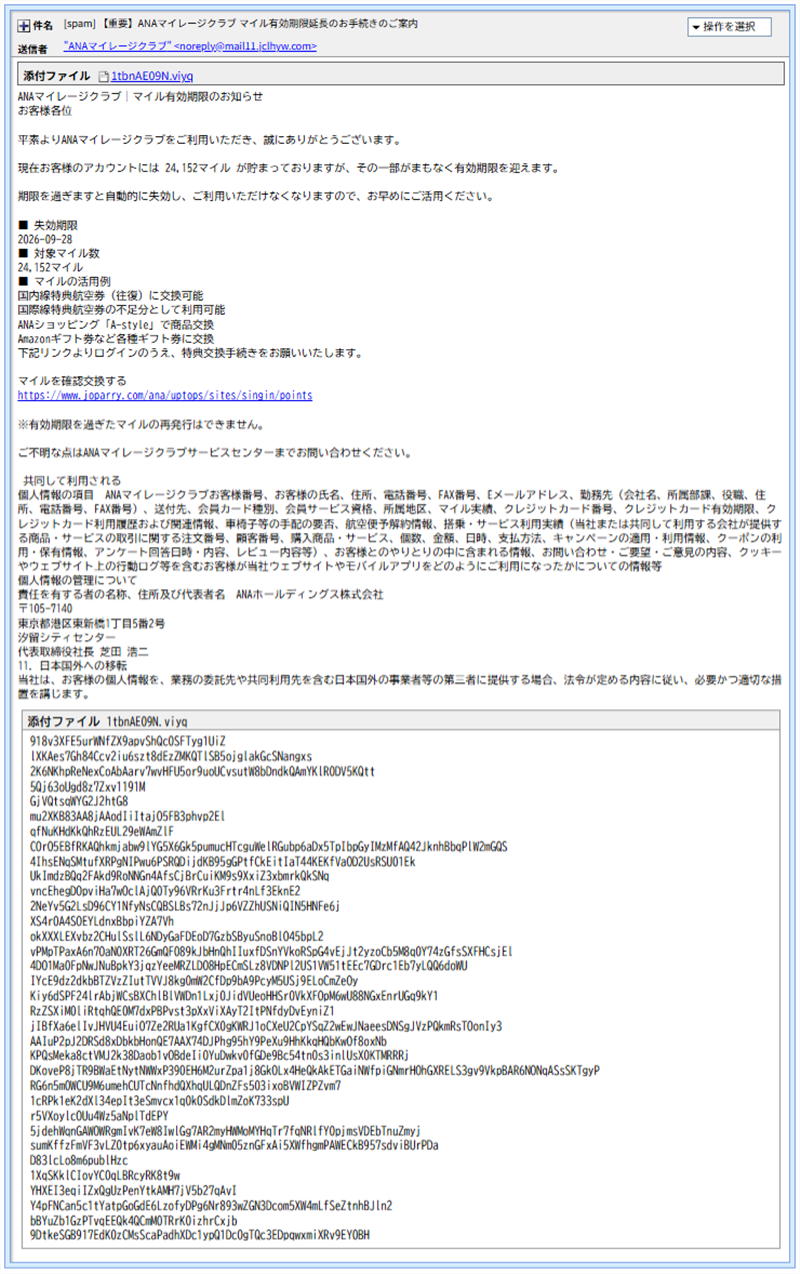
実際に届いたメールのスクリーンショット(一部)
送信ルートと偽装の手口
メールのヘッダー情報を確認したところ、送信元は mail11.jclhyw.com(送信元IP:34.154.184.45)で、SPF認証は「Pass」と表示されていました。ただしこれは、攻撃者自身が用意したドメインについて、攻撃者自身が正しくSPF設定をしただけのことであり、「SPFがPassだから安全」という意味では全くありません。詐欺メールでもSPFやDKIMが正しく設定されているケースは珍しくないので、この点はぜひ覚えておいてください。
今回、件名を詳しく確認していて非常に興味深い発見がありました。件名は一見「【重要】ANAマイレージクラブ マイル有効期限延長のお手続きのご案内」のように読めますが、実際には「重要」の「重」の部分が、見た目がよく似た全く別の漢字「釁」(ほとんど日常で使われない字)にすり替えられていたのです。これはメール本文中の生データ(件名のヘッダー部分)を確認して初めて気づいたもので、普通に受信メール一覧の表示を眺めているだけでは気づきにくい細工です。同時期に届いた別のなりすましメールでは、同じように「重要」の代わりに「金要」という文字が使われている例も確認しています。
なぜこんなことをするのか?
多くの迷惑メールフィルターは、件名に含まれる「重要」「緊急」といった特定のキーワードを見つけると警戒度を上げる仕組みになっています。文字をよく似た別の漢字に置き換えることで、人間の目には「重要」に見えたまま、機械的なキーワード検索だけはすり抜けようとする、なかなか手が込んだ回避策と考えられます。
また、メールには拡張子が見慣れない添付ファイル(.viyq)が付いていました。感染リスクを避けるため、当サイトでは一切開封・実行しておりません。不審な拡張子の添付ファイルは、たとえ差出人が知っている企業名であっても絶対に開かないようにしてください。
用語をやさしく解説
SPF・DKIMとは:どちらも「このメールは、なりすましされずに正しいサーバーから送られてきたか」を判定する仕組みです。ただし、あくまで「送信元として名乗っているドメインの持ち主が、正しく設定をしているか」を見ているだけなので、攻撃者が自分で用意した偽ドメインであっても、正しく設定さえすれば合格(Pass)してしまいます。
whois(ドメイン登録情報)とは:そのインターネットのドメイン(住所のようなもの)を、いつ・誰が登録したかを確認できる公開情報です。今回のサイトのドメインは、2025年10月に登録され、今回の攻撃の直前(2026年9月16日)に情報が更新されていました。
誘導先の偽サイトを詳しく見る
本文中のリンクをクリックすると、以下のような流れでANA公式サイトを模した偽ページへ誘導される構成になっていました(当サイトでは安全な検証環境上で確認しています。読者の皆さまは絶対にご自身でアクセスしないでください)。
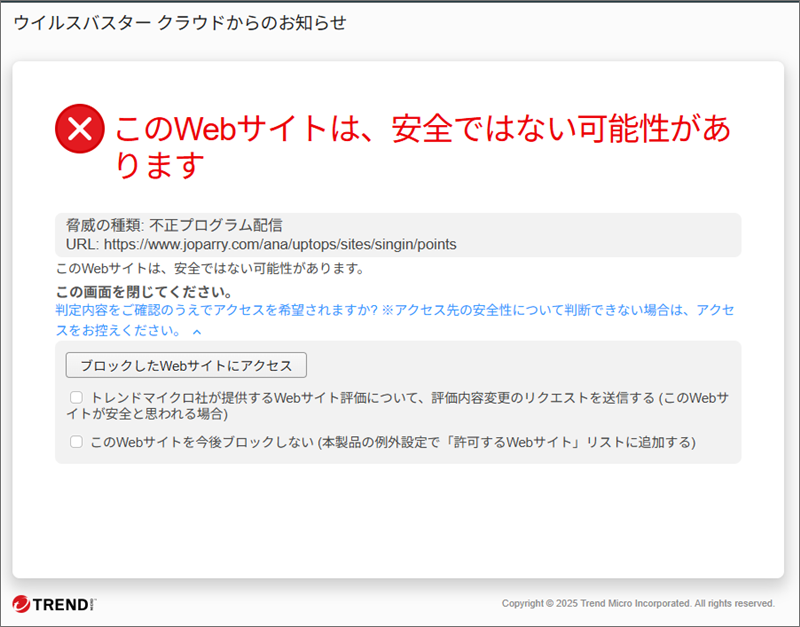
セキュリティソフトが「不正プログラム配信」として実際にブロックした画面
まず、ウイルスバスターなどのセキュリティソフトを導入している環境では、この段階で「安全ではない可能性があります」という警告が表示されるケースがあります。この警告が出た場合は、絶対に「アクセス」ボタンを押さないでください。
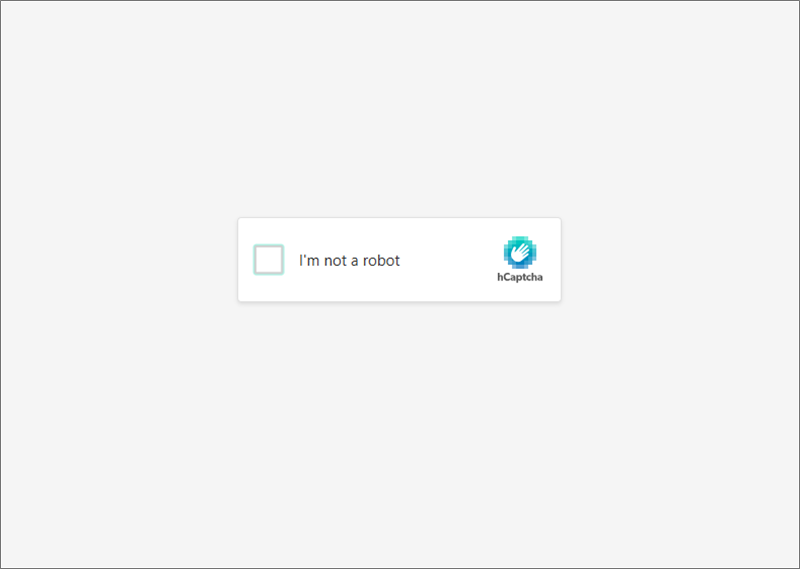
次に表示される「ロボットではありません」の認証画面
警告を無視して進むと、「hCaptcha」と呼ばれる、一般のWebサービスでもよく使われるボット判定の仕組みが表示されます。これ自体は珍しい技術ではありませんが、詐欺サイト側が自動解析ツールやセキュリティ研究者による機械的な調査を妨害する目的で使っているケースが多く見られます。
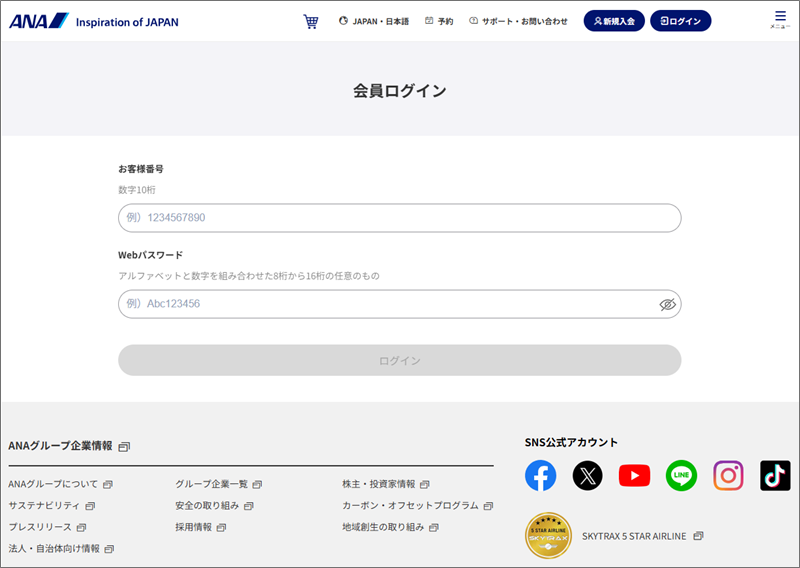
ANA公式サイトを精巧に模した偽の会員ログイン画面
最終的にたどり着くのは、ANA公式サイトのロゴやメニュー、フッターまで再現した「会員ログイン」画面です。ここにお客様番号やWebパスワードを入力してしまうと、そのままアカウント情報が攻撃者側に送信されてしまいます。絶対に入力しないでください。
このサイトのアドレス(joparry[.]com)を調べたところ、2025年10月20日に中国国内の登録者名義で取得され、今回の攻撃が始まる直前の2026年9月16日に登録情報が更新されていました。サイトが実際に置かれている場所は、香港・九龍地区の通信事業者が提供するサーバー(103.226.154.99)で、URLの末尾には利用者ごとに異なる追跡用の符号が付けられており、誰がどのリンクを踏んだかを攻撃者側が把握できる作りになっています。
関連する過去の記事
ANAのマイル有効期限を騙る詐欺は今回が初めてではなく、以前にも別のドメイン・別のインフラを使った手口を取り上げています。件名の傾向は似ていても、その都度まったく異なる送信元・誘導先が使われている点にもご注目ください。
注意点と対処法
- ANAマイレージクラブからのメールに記載されたリンクは、たとえ本物そっくりでもクリックしないでください。
- マイルの有効期限やお客様番号・パスワードの確認は、必ずご自身でブックマークしたANA公式サイトや公式アプリから行ってください。
- 見慣れない拡張子の添付ファイルは、差出人名が実在企業であっても絶対に開かないでください。
- 件名の漢字が一部おかしい・違和感がある場合は、フィルター回避を狙った偽メールの可能性を疑ってください。
- 万が一入力してしまった場合は、ANAマイレージクラブのサービスセンターへ速やかにご連絡のうえ、パスワードの変更をお願いします。
「マイル失効」「有効期限延長」という言葉に、つい慌ててクリックしたくなる気持ちはよく分かります。ですが、そんなときこそ一呼吸おいて、公式サイトへ自分でアクセスする習慣を大切にしてください。
この記事がお役に立ちましたら、ぜひお近くの方にも共有をお願いします。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(IP調査兵団)
使用配色テーマ:Amethyst
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析