「進行状況のお知らせをお送りします」は差出人も件名もAmazonと名乗らない詐欺メール——正体が分かるのはリンクの先まで進んでから
9月も残りわずか、10月を目前に控えたこの時期、迷惑メールフォルダを覗くと「一体誰から?」としか言いようのないメールが届いていました。件名にも差出人名にも、どこの会社からのメールなのか手がかりがまったくないのです。正体が判明するまでの過程も含めて、今回はご紹介します。
調査レポート:概要
| 受信日時 | 2026年9月27日 23:45 |
| 件名・差出人からの判別 | 不可能(ブランド名の記載なし) |
| 最終的に判明した騙り先 | Amazon(なりすまし) |
| 送信元IP | 34.133.194.47(Google LLC/Google Cloud Platform) |
| SPF判定 | Pass |
| DKIM判定 | Pass(ただし攻撃者自身のドメインに対する自己署名) |
| 危険度評価 | ★★★★☆(4/5)——正体を隠したまま多段構成の偽サイトへ誘導 |
今回のメールは、件名にも差出人表示名にもブランド名が一切登場しません。本文を最後まで読み、さらにリンクをたどって初めて「Amazonを騙るフィッシング詐欺」だったと判明する、少し変わった作りになっていました。
⚠ このメールは正規のお知らせではありません。 本文中のリンクは絶対にクリックしないでください。
差出人も件名も、何も語っていない
実際に届いたメールの表示情報は、次のとおりでした。
- 差出人表示名:
カスタマーサポート(メールアドレス:info@wekary.1314design.com) - 件名:
進行状況のお知らせをお送りします
この時点で、Amazonはおろかどの会社からのメールなのか、まったく見当がつきません。「カスタマーサポート」という表示名も、「進行状況のお知らせ」という件名も、あらゆる通販サイトやサービスに使い回せる、当たり障りのない言葉が選ばれています。
本文を最後まで読んで、ようやく
気になって本文を開いてみると、以下のような内容でした。
件名:[spam] 進行状況のお知らせをお送りします
送信者:カスタマーサポート <info@wekary.1314design.com>

○○ 様

平素よりアマゾンをご愛顧賜り、厚く御礼申し上げます。

このたびは、ご要望いただいた内容の受付を完了いたしましたことを、
心より御礼申し上げます。お手配の準備処理につきましては、社内の
所定の流れに沿って順次進めてまいります。

詳細につきましては、以下のURLよりご確認ください:

https://hbchaoneng.com

(以下、確認事項・お問い合わせ案内が続く)

本メールは、お客様のご利用状況に基づきお送りしております。
今後とも変わらぬご愛顧を賜りますよう、お願い申し上げます。
アマゾン
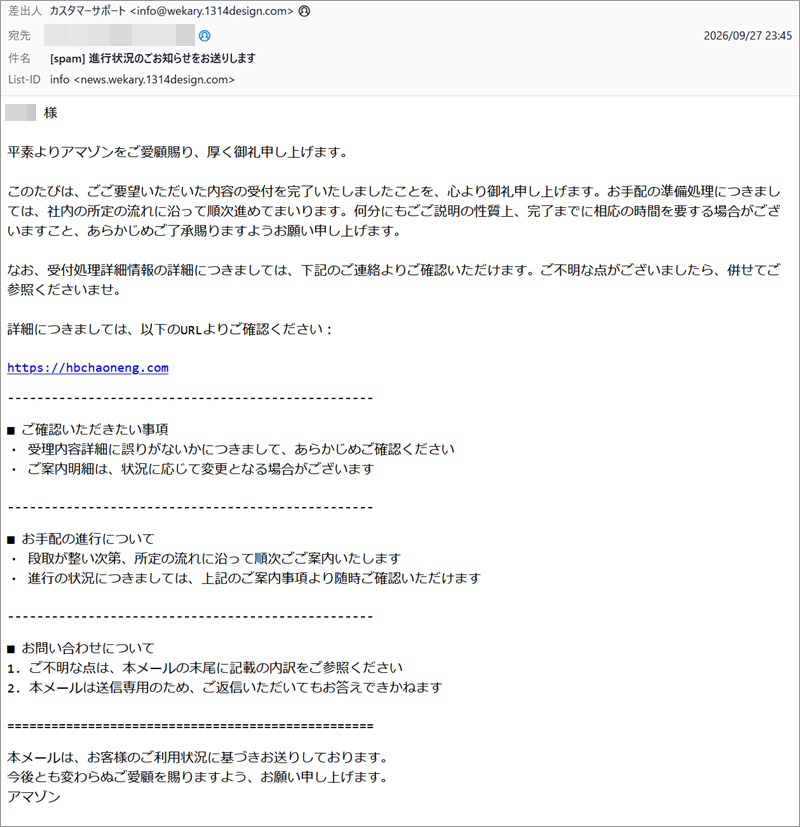
実際に届いたメールの画面。宛先は個人情報保護のため伏せています。
本文2行目に「アマゾン」の文字は出てきますが、これだけでは公式のAmazonからのメールなのか、単に本文中の一単語として登場しているだけなのか判断できません。差出人にもAmazonの名は出てこないままです。結局、どのブランドを騙っているのかが確定するのは、一番最後の署名欄「アマゾン」に辿り着いたときでした。件名・差出人・本文冒頭のどこにもブランド名を出さず、読者が読み進めて初めて気づく——この「正体を隠す」作り自体が、今回の一番の特徴です。
💡 ここで! 「DKIM Pass」は安全の証明にならない?
メールが正しく届いたかを確認する仕組みに「SPF」「DKIM」という認証技術があります。今回のメールはどちらも「Pass(合格)」と判定されていましたが、これは安全という意味ではありません。
このメールはwekary.1314design.comという、攻撃者が用意した独自ドメインから送られており、SPF・DKIMはあくまで「そのドメイン自身が名乗った通りに送られている」ことを保証しているだけです。Amazonの正規ドメイン(amazon.co.jpなど)とは何の関係もありません。件名や差出人表示名だけでなく、送信元アドレスの「@」より後ろの部分まで確認する習慣が大切です。
送信ルートの解析
メールヘッダーを解析したところ、実際の送信元は次のとおりでした(※メールヘッダー詳細は個人情報保護のため非掲載です)。
- 送信元IP:
34.133.194.47(逆引きホスト名:bc.googleusercontent.com) - このホスト名は、Google Cloud Platform(Googleが提供するクラウドサーバーの貸し出しサービス)の利用者に割り当てられる標準的な形式です。世界中の企業が正規に利用していますが、攻撃者が匿名でサーバーを借りて詐欺メールの送信元として悪用するケースも多く見られます。
- 送信ドメイン
wekary.1314design.comには、配信停止用のリンクや配信管理用のID(Feedback-ID)まで設定されており、正規のメールマーケティング配信の仕組み(ESP)をそのまま流用していると見られます。
ブランド名を隠す一方で、送信インフラそのものは配信停止リンクまで備えた本格的なものでした。「怪しさを感じさせない」ことに、件名・差出人・インフラのすべてが一貫して振り切られている印象です。
正体が確定するのは、リンクの先——日本国内を巡る二段階のクラウドリレー
本文中のリンク hxxps://hbchaoneng.com をたどってみると、ようやくAmazonへのなりすましだとはっきり分かる画面が現れます。ただしそこに至るまでにも、もうひと手間かけた仕掛けがありました。
第1段階:メール本文のリンク先hxxps://hbchaoneng.comのIPアドレス(43.165.167.228)を調べると、Tencent(テンセント)のクラウドサービスが使われており、しかも所在地は中国ではなく日本・東京都渋谷区と判定されました。中国系クラウド事業者の「日本リージョン」を借りて、国内向けに攻撃基盤を構えていることになります。
第2段階:このリンクをたどるとhxxps://ybbum.hc-lighting.comへ転送されます。このIPアドレス(47.245.4.14)は今度はAlibaba(アリババ)のクラウドサービスで、こちらも所在地は同じく日本・東京都渋谷区でした。
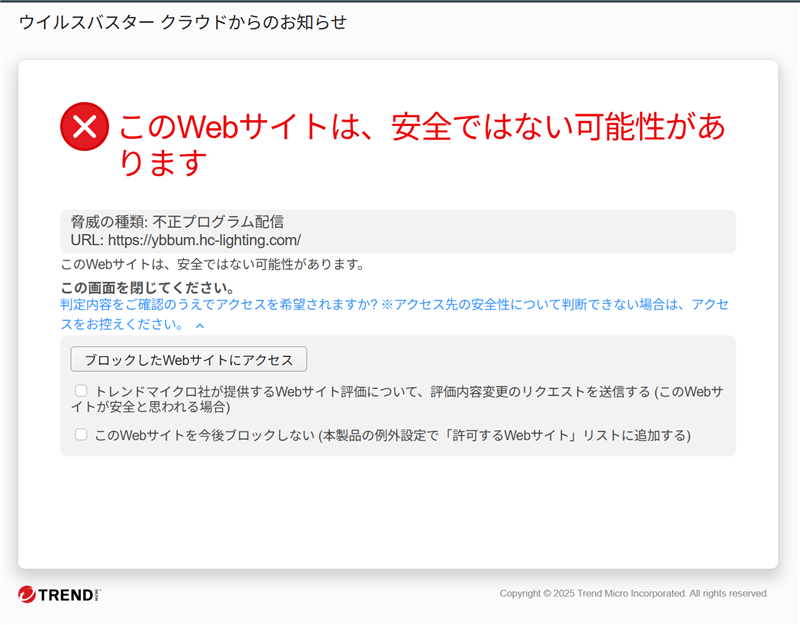
この転送先はウイルスバスターに「不正プログラム配信」の脅威として自動的にブロックされました。
通常であれば、この警告が出た時点で「危ないサイトだ」とわかり、そこで被害を止められます。しかし今回、警告画面には「ブロックしたWebサイトにアクセス」というボタンが用意されており、これを押して警告を無視してアクセスを続けると——
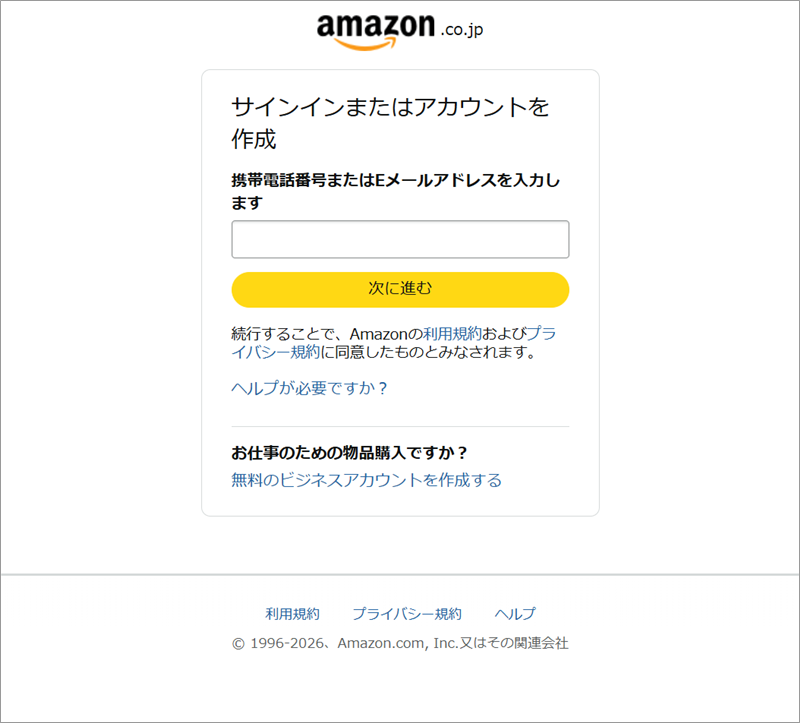
警告を回避した先に、初めてはっきりとAmazonをかたる偽ログイン画面が現れました。
ここでようやく「これはAmazonを騙る詐欺だった」と確定します。逆に言えば、件名・差出人・本文冒頭のどこを見てもAmazonとは名乗らず、警告を突破してこの画面にたどり着くまで正体を隠し通す——という、じっくり時間をかけて読者を油断させる設計だったわけです。メールアドレスや電話番号を入力してしまうと、次にパスワード入力画面が表示され、最終的にAmazonアカウントの乗っ取りやクレジットカード情報の窃取につながります。
整理すると、送信は米国のGoogle Cloud、誘導リンクの1段目は日本国内のTencent Cloud、2段目は同じく日本国内のAlibaba Cloud、そして最終的に精巧な偽Amazonログイン画面——と、3つの異なるクラウド事業者・3つのドメインをリレー形式でつないだ、手間のかかったインフラであることがわかります。セキュリティソフトが1段階をブロックしても、攻撃者側は別のドメインに差し替えるだけで済むよう設計されていると考えられます。
注意点と対処法
- 件名や差出人表示名に会社名が「書かれていない」からといって安心しない:今回のように、あえてブランド名を隠すことで警戒心を下げようとする手口もあります。
- メール内のリンクは絶対にクリックしない:気になる内容であっても、ブラウザのブックマークや公式アプリから直接該当サイトにアクセスして確認してください。
- 送信元アドレスの「@」より後ろを必ず確認する:表示名は自由に書き換えられます。実際のアドレスがamazon.co.jp以外であれば詐欺メールです。
- セキュリティソフトの警告が出た場合は、絶対に「このまま進む」を選択しない:警告を無視して先に進んだ結果、今回のような精巧な偽サイトに到達してしまいます。
- 入力してしまった場合は、Amazon公式サイトから直ちにパスワードを変更し、必要に応じてクレジットカード会社にも連絡してください。
- 公式注意喚起の参照:Amazon公式「Amazonを装ったフィッシング詐欺メールによる被害を防ぐ3つのポイント」
まとめ
件名にも差出人にも会社名を出さず、本文を読み進め、警告を突破した先で初めて正体が分かる——今回のメールは、そんな「正体を隠す」ことに徹底してこだわったAmazonなりすまし詐欺でした。「何のメールか分からない」こと自体を、うっかり油断せず警戒するきっかけにしてください。ご覧の通り、このメールはAmazon公式を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレス情報:ip-sc.net
使用配色テーマ:Teal
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析