「メールボックスがメールを受信しなくなる可能性があります」は自社ドメインなりすまし詐欺——21分で18通の波状攻撃、誘導先はDell公式サイトを装った偽ログイン画面
9月も終わりに近づき、下半期に向けて社内システムの棚卸しをする企業も多い時期ですね。そんなタイミングを見計らったかのように、某企業の自社ドメインのIT管理者を装う詐欺メールが、今朝わずか21分の間に18通も立て続けに届きました。しかもリンクをたどった先には、意外な大手ブランドの姿がありました。
調査レポート:概要
| 受信日時 | 2026年9月28日 09:01〜09:22(21分間で18通、現時点) |
| 騙られたブランド | 自社ドメイン(IT管理者を詐称) |
| 誘導先の見た目 | Dell公式サイトの外観を背景に流用 |
| 送信元IP | 212.19.23.205(ロシア・ハバロフスク地方、住宅用DSL回線) |
| SPF判定 | Softfail(自社ドメイン自身が「この送信元は推奨しない」と判定) |
| 危険度評価 | ★★★★☆(4/5)——高頻度の波状攻撃+実在ブランドを利用した視覚的偽装 |
今回のメールは、自社ドメインのIT管理者を装い「メールボックスの容量超過」を口実に再認証を迫る、よくあるタイプの詐欺メールです。しかし短時間に大量送信された波状攻撃であること、そして誘導先がDell公式サイトの外観をまるごと背景に流用していたことの2点が、通常のこの手のメールとは一線を画していました。
⚠ このメールは自社IT管理者からの正規の通知ではありません。 本文中のリンクは絶対にクリックしないでください。
21分間で18通——数字で見る波状攻撃
今朝9時1分から9時22分までのわずか21分間に、同一件名のメールが18通、ほぼ1〜2分間隔で規則的に届きました(現時点でも増え続けています)。人間が手作業で送れる頻度ではなく、自動送信スクリプトによる典型的な波状攻撃と判断できます。宛先はいずれも、辞書に載っているような一般的な単語をローカルパート(@より前)に当てただけの、実在するかどうかも定かではないアドレスでした。会社のドメインに対して、機械的にありがちな単語を総当たりしている実態がうかがえます。
実際に届いたメール
件名:メールボックスがメールを受信しなくなる可能性があります。すぐに再認証を
   行い、ストレージ容量を解放してください。
送信者:"Admin-(自社ドメイン)" <info@(自社ドメイン)>

ユーザー様 enter

これはIT管理者メールボックスからの自動通知です。

お客様のメールボックス(管理者アカウントを含む)はストレージ容量の上限を
超過しました。28.9.2026 10:22:33から24時間以内にアカウントが停止されます。

直ちに再認証を行い、空き容量を確保してください。
https://fpx.com.br/parspec/w3bactiveauth/?email=enter@(自社ドメイン)

この手続きを完了しない場合、送受信機能および共有アクセスが失われます。

このメッセージには返信しないでください。必ず上記の安全なリンクをご利用ください。

IT管理者 / メールボックス管理
enter@(自社ドメイン)
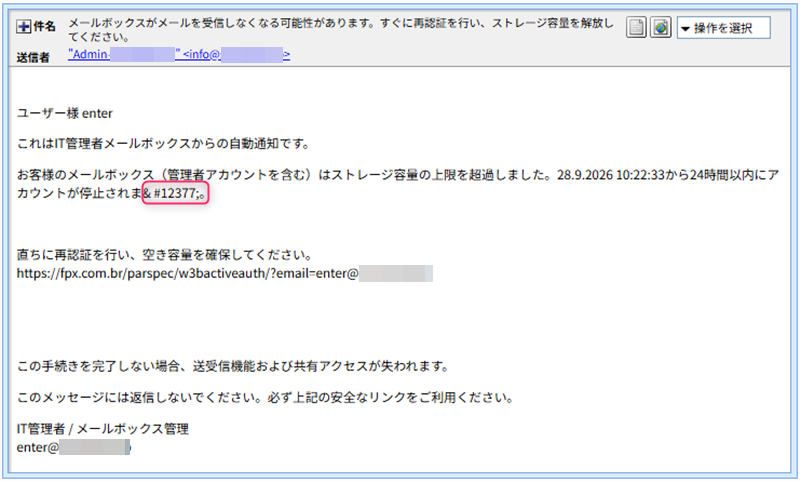
実際に届いたメールの画面。自社ドメイン・宛先は個人情報保護のため伏せています。
ちなみに本文中、「アカウントが停止されます」の直後には、本来「す」という文字になるはずのHTMLコード(実体参照)が正しく変換されず、そのまま記号の羅列として表示されてしまっている箇所がありました。日本語の文面をそれらしく取り繕っておきながら、肝心の変換処理には粗が残っている——というのは、この手の量産型詐欺メールではよくあることです。
💡 ここで! 「SPF Softfail」は何を意味する?
SPF(送信ドメイン認証)は、メールがそのドメインの正しいサーバーから送られているかを確認する仕組みです。判定結果には「Pass(合格)」のほかに、「Softfail(黄信号)」という判定もあります。
今回のメールは、差出人が自社ドメインを名乗っているにもかかわらず、実際の送信元はロシアの住宅用ブロードバンド回線でした。これは自社ドメイン自身が登録しているSPFレコードと一致しないため、「Softfail=このドメインの持ち主は、この送信元からのメールを推奨していません」という黄信号が灯った状態です。表示名やメールアドレスの見た目だけでなく、こうした技術的な判定結果も、詐欺メールを見抜く手がかりになります。
フィッシングサイト詳細解析——Dell公式サイトを「背景」にした偽ログイン画面
メール本文のリンク先(hxxps://fpx.com.br/parspec/w3bactiveauth/)のIPアドレスを調べると、Oracle Corporationのクラウドサービス(216.172.172.174)上に構えられており、所在地はブラジル・サンパウロ州でした。ロシアから送信され、ブラジルのクラウド上に誘導する——送信元と誘導先が全く異なる国にまたがっているのも特徴です。
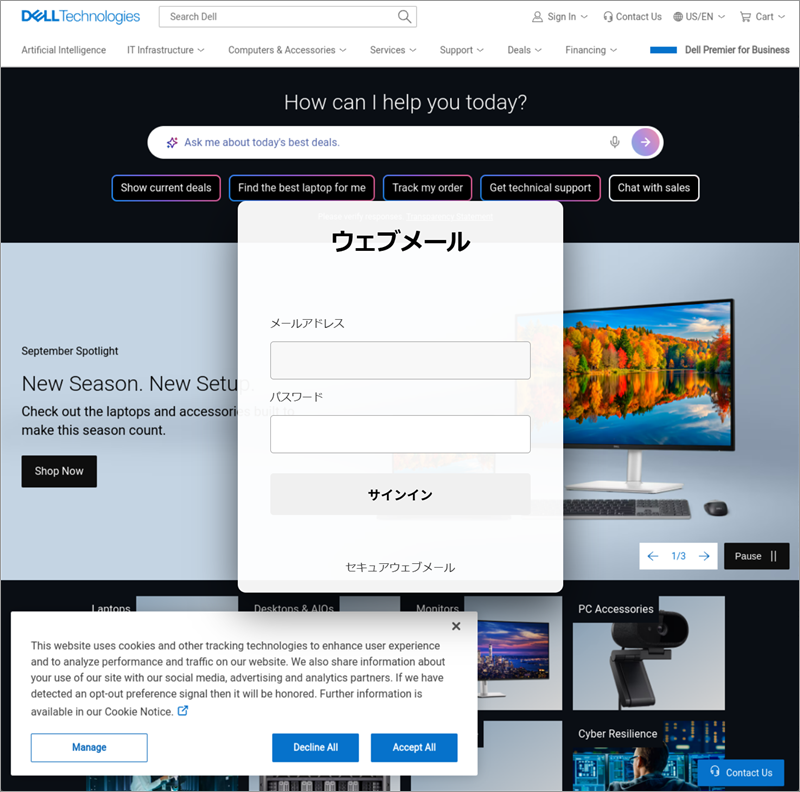
誘導先ページ。Dell公式サイトの外観がそのまま背景に使われ、その手前に「ウェブメール」ログインを求めるポップアップが重なって表示される。
このページを開くと、Dell(デル・テクノロジーズ)の公式サイトそのままの外観(ナビゲーションメニュー、検索バー、Cookie同意バナーまで含む)が背景として表示され、その手前に無関係な「ウェブメール」というポップアップウィンドウが重なって表示されます。ポップアップにはメールアドレスとパスワードの入力欄、「サインイン」ボタンが用意されており、ここに入力した情報がそのまま攻撃者に送信される仕組みです。
誤解のないようにお伝えしておくと、これはDellのサイトがハッキングされたわけではありません。攻撃者は本物そっくりの、あるいは実際にDellの正規ページをそのまま丸ごと読み込んで背景として利用し、「見覚えのある、ちゃんとした企業サイトの中で操作している」という安心感を演出しているだけです。ポップアップの中身自体は、Dellとは無関係な、汎用的なメールアカウントの認証情報を狙うものと考えられます。実在する有名企業のサイトを「舞台装置」として利用する、視覚的な信頼詐称の手口です。
また、メール本文のリンクには宛先アドレスがパラメータとして埋め込まれていました(?email=(伏字処理))。これにより攻撃者は、大量にばらまいた宛先のうちどのアドレスが実際にリンクをクリックしたか、つまり「反応のあった生きているアドレス」を特定できる仕組みになっています。クリックするだけでも、次の攻撃の標的リストに載ってしまう可能性がある点に注意が必要です。
注意点と対処法
- 社内・自社ドメインからの通知に見えても油断しない:表示名や差出人アドレスの「見た目」は誰でも自由に書き換えられます。
- メール内のリンクは絶対にクリックしない:心当たりのない「容量超過」「再認証」の通知は、情シス担当者や管理者に別の連絡手段で直接確認してください。
- 見覚えのある企業サイトが背景に表示されていても、それだけで安全だと判断しない:正規サイトの見た目を流用し、無関係なログイン画面を重ねて表示する手口があります。
- 短時間に同じ件名のメールが何通も届いた場合は、波状攻撃(大量の宛先への一斉送信)の可能性を疑い、組織内で情報共有してください。
- 入力してしまった場合は、該当するメールアカウントのパスワードを直ちに変更し、他のサービスで同じパスワードを使い回していないか確認してください。
- 公式注意喚起の参照:IPA(情報処理推進機構)公式「メールの見かけ上の送信元情報を安易に信じないで」
まとめ
自社ドメインのIT管理者を騙り、21分間に18通という高頻度で送りつけられた今回の波状攻撃。送信元はロシアの住宅回線、誘導先はブラジルのクラウド上でDell公式サイトの外観を背景に利用するという、地理的にも視覚的にも手の込んだ作りでした。見覚えのある会社名やサイトの見た目に安心せず、リンク自体をクリックしないことが一番の防御です。ご覧の通り、このメールは自社を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族や同僚のLINEグループに転送して注意喚起してください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレス情報:ip-sc.net
使用配色テーマ:Forest
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析