「エポスポイント有効期限のお知らせ」続報——29分で6通の波状攻撃、宛先アドレスは別の詐欺キャンペーンとも一致
今朝は自社ドメインを騙る波状攻撃をご紹介しましたが、同じ朝のうちに、今度はエポスカードを騙る詐欺メールも波状攻撃の形で届きました。しかも調べていくうちに、以前当ラボで扱った別の詐欺メールと同じ攻撃基盤であることに加え、思いがけないつながりも見つかりましたので、続報としてご紹介します。
調査レポート:概要
| 受信日時 | 2026年9月28日 09:11〜09:40(29分間で6通、現時点) |
| 騙られたブランド | エポスカード(なりすまし) |
| 関連記事 | 【EPOS】30,000ポイント貯まりました は詐欺(前回記事) |
| 送信元IP | 20.44.152.132(Microsoft Corporation/Azure、日本国内) |
| SPF判定 | Pass |
| DKIM判定 | Pass(ただし攻撃者側の偽装ドメインに対する自己署名) |
| 危険度評価 | ★★★★☆(4/5)——同一攻撃基盤の再来+アドレスリスト使い回しの証拠 |
今回のメールは、以前当ラボで解析した「30,000ポイント貯まりました」という詐欺メールと、送信インフラ・偽装の手口がほぼ同一でした。しかし今回は29分間に6通という波状攻撃であること、そしてメールの技術情報から、宛先アドレスが全く別の詐欺キャンペーンでも標的にされていたことが分かった点が、新たな発見です。
⚠ このメールはエポスカードからの正規のお知らせではありません。 本文中のリンクは絶対にクリックしないでください。
前回記事と同じ攻撃基盤——続報として扱う理由
以前ご紹介した「【EPOS】30,000ポイント貯まりました は詐欺」の記事では、差出人がinfo@01epos.jpという偽装ドメインを名乗り、そのドメイン自身に対してDKIM署名だけは正しく行われている(=Amazon等の正規ドメインとは無関係)こと、送信元がMicrosoft Azure、そしてメール本文には本物そっくりの公式URLが表示されながら実際のリンク先は別のドメインという「表示と実体の乖離」がある、という手口を解説しました。
今回届いたメールも、差出人は同じくinfo@01epos.jp、送信元も同じくMicrosoft Azure、そして本文には「https://www.eposcard.co.jp/update」という公式サイトそっくりのURLが表示されながら、実際のリンク先は全く別のドメインという、前回と同じ手口です。件名や本文の文面は異なりますが、攻撃基盤としては同一のキットが使い回されていると判断し、続報として扱います。
29分間で6通——今回新たに分かった波状攻撃
今朝9時11分から9時40分までのわずか29分間に、同一件名で末尾の管理番号だけが異なるメールが6通、届き続けました(現時点でも増え続けています)。前回記事では単発の1通としてご紹介しましたが、今回は明らかな波状攻撃の形をとっており、攻撃の規模が拡大していることがうかがえます。
件名:[spam] 【要確認】エポスポイント有効期限のお知らせ(2026年9月30日)No.1681106205
送信者:エポスカード <info@01epos.jp>

お客様各位

平素よりエポスカードをご利用いただき、誠にありがとうございます。

■ 有効期限が近づいているポイントがあります

お客様が保有されているエポスポイントの一部が、2026年9月30日 をもって
失効いたします。

対象ポイント数:6,544ポイント

期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めに
お手続きください。

▼ エポスNet ログイン
https://www.eposcard.co.jp/update ←実際のリンク先は別ドメイン

(以下、ポイントの使い道・注意事項が続く)

エポスカスタマーセンター
https://www.eposcard.co.jp/

7TX3E
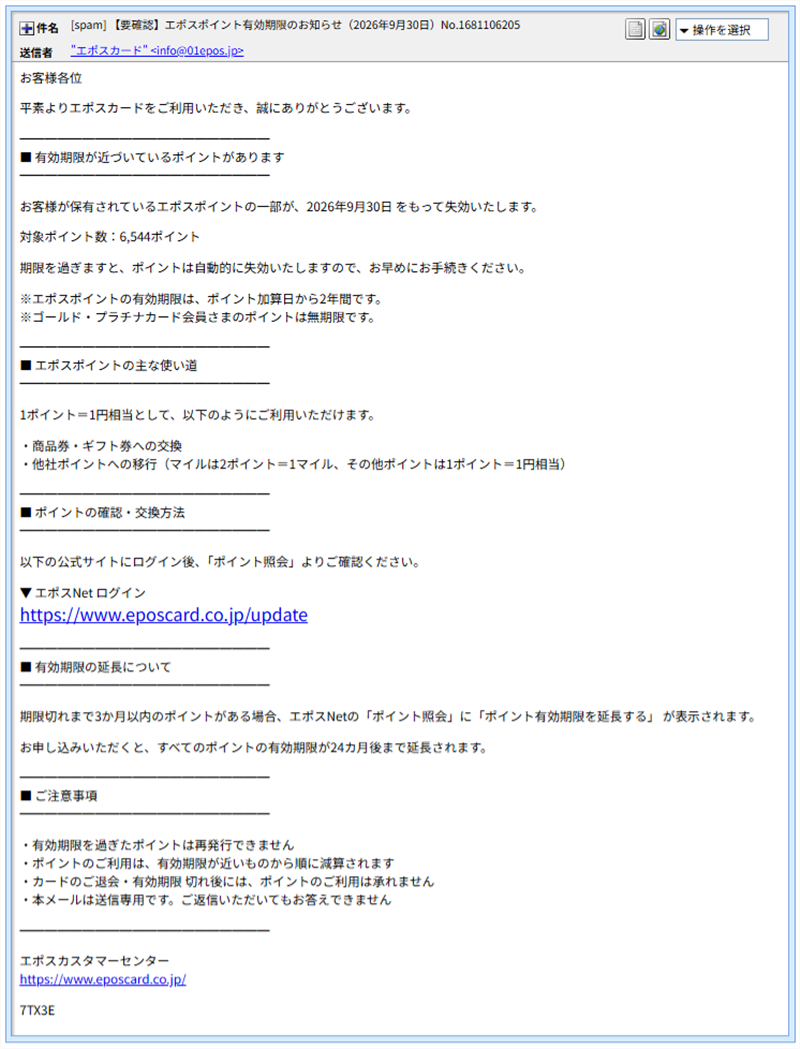
実際に届いたメールの画面。件名末尾の管理番号は通知ごとに異なっていました。
本文の最後に付いている「7TX3E」という文字列は、前回記事で紹介した「BYJS96S」と同じ性質の、配信ロットを識別するための管理用IDと見られます。文面や件名が変わっても、こうした末尾の識別子の付け方に同じキットの「型」が残っているのは、詐欺メールを見分ける手がかりの一つになります。
誘導先の解析——見えているURLとは違う場所へ
メール本文には「https://www.eposcard.co.jp/update」という、本物の公式サイトそっくりのURLが表示されています。しかしリンクの実体(href属性)をたどると、全く別のドメインに設定されていました。表示されている文字列と、クリックした際の実際の行き先が異なる、典型的なリンク偽装です。
第1段階:実際のリンク先のIPアドレス(43.167.208.18)を調べると、Tencentのクラウドサービスが使われており、所在地は日本・東京都渋谷区でした。これは先日のAmazonなりすまし記事でご紹介した誘導先インフラと、プロバイダ・所在地ともに一致します。同じ攻撃者グループ、あるいは同じ「貸し出し基盤」を複数の攻撃者が使い回している可能性があります。
第2段階:このリンクにアクセスすると、Google Chromeのセーフブラウジング機能が「危険なサイト」として警告を表示しました。
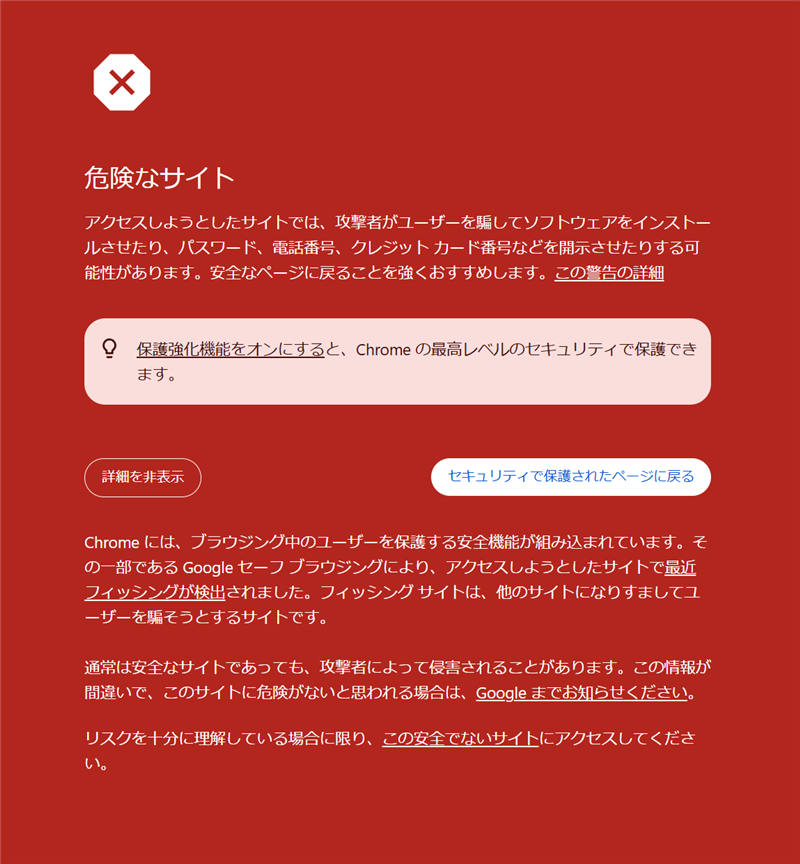
Google Chromeが表示した「危険なサイト」の警告画面。
この警告を無視して先へ進むと、エポスNetの公式ログイン画面をそっくりに再現した偽サイト(104.21.95.55)にたどり着きます。このIPアドレスはCloudflareのネットワーク上にあり、Cloudflareは世界中に分散拠点を持つサービスのため、この結果だけでは攻撃者の実際の所在地は分かりません(表示された所在地情報は、あくまでCloudflareの最寄りの中継拠点を示しているに過ぎません)。
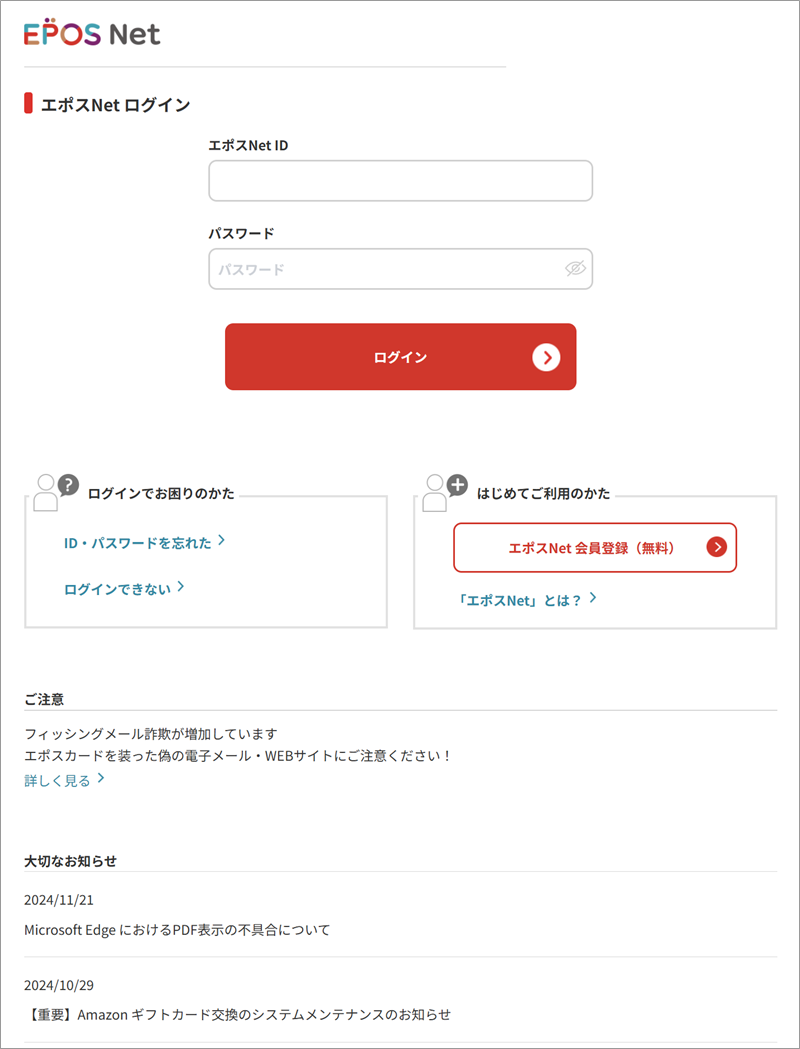
警告を突破した先に表示された、本物そっくりの偽エポスNetログイン画面。
デザイン・配色ともに本物のエポスNetとほとんど見分けがつきません。ここにID・パスワードを入力してしまうと、そのままエポスNetのアカウントが攻撃者の手に渡ってしまいます。
もう一つの発見——宛先アドレスが別の詐欺キャンペーンとも一致
メールのヘッダーを解析していて、興味深い点に気づきました。このメールの「リターンパス」(配信エラー時の返送先として使われる技術的なアドレス)には、実際の宛先アドレスがそのまま埋め込まれていました。これは大量送信システムでよく使われる仕組みで、それ自体は珍しいものではありません。
ただし今回、このリターンパスに含まれていた宛先アドレス(※個人情報保護のため伏字処理)は、本日別便で確認していた、全く別の自社ドメインなりすましキャンペーン(管理者を装い「メールボックスの容量超過」を口実にした波状攻撃)の標的とも、偶然にも一致していました。差出人も送信インフラも誘導先も、何もかも異なる2つの別々の詐欺キャンペーンが、同じ宛先アドレスを狙っていたということです。
これは、どこかから流出・収集されたアドレスリストが、単一の攻撃者だけでなく、無関係な複数の攻撃グループの間で使い回されている(あるいは売買されている)ことを示す、有力な状況証拠と言えます。一度どこかにアドレスが漏れてしまうと、そこから複数の方向へ詐欺メールが降り注ぐことになる、という実態が垣間見えました。
注意点と対処法
- メール内のリンクは絶対にクリックしない:ポイント確認は公式アプリまたはブックマーク済みの公式サイトから行ってください。
- 表示されているURLの文字列を鵜呑みにしない:今回のように、本物そっくりのURLが「表示」されているだけで、実際のリンク先が別サイトというケースがあります。
- ブラウザが「危険なサイト」と警告を出した場合は、絶対に先へ進まない:警告を無視した先には、今回のような精巧な偽ログイン画面が待ち受けています。
- 短時間に同じ件名のメールが何通も届いた場合は、波状攻撃を疑ってください。
- 入力してしまった場合は、エポスNetの公式サイトから直ちにパスワードを変更してください。
- 公式注意喚起の参照:メール本文にも記載の通り、エポスNetにログインし「大切なお知らせ」欄でフィッシングメールに関する注意喚起が随時掲載されています。心当たりのない通知は、公式サイトから直接ログインして確認してください。
まとめ
前回記事と同じ攻撃基盤を使い、今回は29分間に6通という波状攻撃の形で届いたエポスカードなりすまし詐欺。さらにヘッダー解析から、狙われた宛先アドレスが全く別の詐欺キャンペーンとも一致するという、アドレスリストの使い回しを示す証拠も見つかりました。一度でも詐欺メールが届いたアドレスは、今後も繰り返し狙われると考えて、より一層の警戒を心がけてください。ご覧の通り、このメールはエポスカード公式を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレス情報:ip-sc.net
使用配色テーマ:Burgundy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析