「【再配達】お受け取りの準備をお願いします」はAmazonを騙る詐欺メール!スマホだけ別サイトへ飛ばす手口の見分け方
10月に入り、朝晩がぐっと涼しくなりましたね。ネット通販で荷物を受け取る機会が増える季節ですが、今回は「再配達」を装ったメールにご注意ください。
結論から言うと、このメールは詐欺です。リンクは開かないでください。落ち着いて、そのまま削除して大丈夫です。
Amazonの再配達通知を装い、偽サイトへ誘導するメールです。差出人名を逆さ文字で偽装し、件名と本文には見えない文字を大量に混ぜ、リンク先はPCとスマホで表示が変わる仕掛けでした。
危険度:★★★★☆(5段階中4) スマホを狙った誘導と、HTML添付を使う手口のため
| 受信日 | 2026年9月30日 19:44 |
| 差出人の表示名 | 「pj.oc.noz〔見えない文字〕amA」と、文字の向きを反転させる制御文字の組み合わせ(Amazon.co.jpを逆さに書いたもの) |
| 実際の送信元IP | 20.98.84.46(アメリカ・Microsoftのホスティング帯) |
| 偽の中継行のIP | 17.217.222.229(Apple Inc.のIP帯。送信ルートに混ぜた偽装) |
| SPF/DKIM | SPFはpass(攻撃者が用意したドメインでの認証)/DKIMは署名あり(検証結果の記載なし) |
| 添付ファイル | ロゴ画像(約2KB)と、HTMLファイル1つ。HTMLは受信側のセキュリティ機能が除去済みで、当ラボでは開封・解析していません |
| リンク先(PC) | hxxps://loong-x.com/item/havx(開くと「404 Not Found」) |
| リンク先(スマホ) | 別ドメイン hxxps://aqyltzy.com/ へ移動し、中国語の「サイト停止」画面 |
| クローキング | あり(PCとスマホで開き比べて、表示が異なることを確認) |
| サイトの所在地 | PC側は南アフリカ(160.124.134.89)、スマホ側はシンガポール(172.86.81.116)。参照元により食い違いあり |
※メールヘッダー詳細は個人情報保護のため非掲載
「配送状況」のリンクは、開かないでください。
届いたメールの内容(原文再現)
実際に届いた本文です。見えない文字は取り除いて再現しています。リンク先のURLは、クリックできない形に直してあります。
お客様


商品を1つ本日お届け予定です。 "置き配"の設定内容を配送状況の確認画面より変更いただけます。また、ドライバーから、電話(050-5553-3773)、またはショートメッセージにて、ご連絡させていただく場合がございます。なお、アマゾンが配送する商品の配送時間は7時~22時です。


配送業者:アマゾン

お問い合わせ伝票番号:276314038945


配送状況 (hxxps://loong-x.com/item/havx)


このEメールは配信専用です。返信しないようお願いいたします。
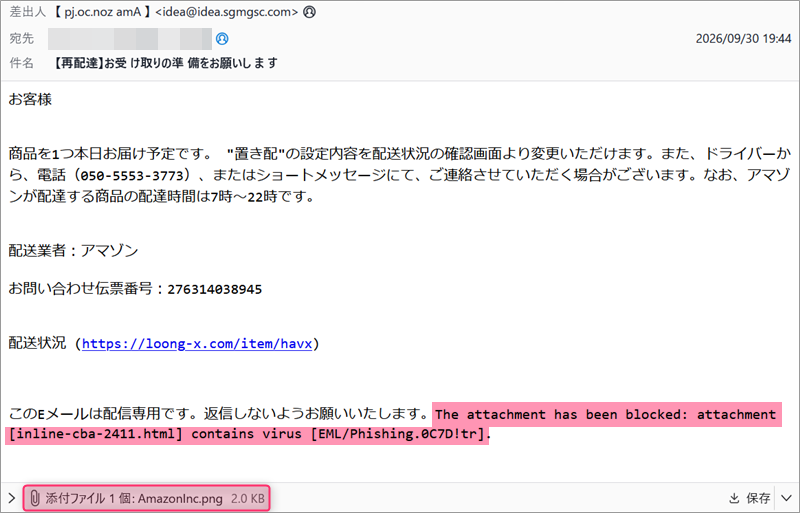
実際に届いたメールの本文表示画面(宛先は伏せています。ピンクの囲みは当ラボによる強調で、受信側のセキュリティ機能が付けた通知です)
画面の下のほうにあるピンクの文字は、メール本来の文章ではありません。HTMLファイルの添付がフィッシングと判定され、取り除かれたことを知らせる通知です。
このHTML添付は、受信側で除去済みのため、中身は確認できていません。当ラボでも、添付ファイルは開封・解析していません。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。当ラボで確認した要点だけお伝えします。
① 差出人名が、逆さ文字で書かれていた
差出人欄の表示名は、画面では「pj.oc.noz amA」という読めない並びでした。実はこれは、「Amazon.co.jp」を後ろから書いた文字列です。
前後には、文字の向きを強制的に反転させる「制御文字」が付いています。これに対応したメールソフトでは、逆さの文字が左右反転して、「【 Amazon.co.jp 】」のように見えることがあります。途中に見えない文字が1つ挟まっているのは、「Amazon」という単語を探して迷惑メールを判定する仕組みを避けるためと考えられます。
どうやって分かったのかというと、当ラボでは差出人名のデータを、文字コード(Unicode)が見える形に変換して確認しました。すると、普通は画面に出ない文字が、「U+202E(向きを反転させる制御文字)」「U+200C(見えない文字)」のような記号として浮かび上がります。
差出人名がAmazonに見えても、本物とは限りません。名前の表示は、送る側が好きに作れてしまうからです。
② 件名と本文にも、見えない文字が混ざっていた
件名の「【再配達】お受け取りの準備をお願いします」には、見えない文字が5つ混ざっていました(U+200Dが1つ、U+200Bが1つ、U+2060が3つ)。画面では、「準 備」のような不自然な隙間として現れます。せっかくの偽装も、受け取った画面では隙間になって丸見えでした。
本文はさらに念入りで、全体で約425文字のうち、見えない文字が63個、5種類も入っていました。「アマゾン」や「配送業者」などの言葉の途中にも挟まれていて、キーワードによる検出を逃れる狙いと考えられます。見つけ方は件名と同じで、本文を文字コードが見える形に変換すると、記号の列として現れます。
③ 実際の送信元と、偽の中継行
本当の送信元は、20.98.84.46 でした。ip-sc.netで調べると、アメリカ・ワシントン州レドモンドにあるMicrosoftのホスティング用のIPで、脅威レベルは「低」です。攻撃者が借りたクラウド上のサーバーとみられ、犯人の居場所を示すものではありません。
SPF認証は「pass」で、DKIMの署名もありました。でもこれは、攻撃者が自分で用意したドメインで認証を通しただけで、本物のAmazonだと証明されたわけではありません。認証が通っていても、安全とは限りません。
もう一つ、ヘッダーには、国内プロバイダーの名前を使った中継の行が混ざっていました。その中で送信サーバーとして書かれていたIPが 17.217.222.229 で、調べるとApple Inc.(カリフォルニア州クパチーノ)のIPでした。メールソフトの名前もApple Mailと書かれています。他人の住所を、自分の表札に書いて訪ねてきたようなものです。
ゼロ幅文字:画面では見えないのに、文字としては存在する特別な文字のことです。言葉の途中に混ぜると、見た目は普通のままで、機械が単語として読み取りにくくなります。
制御文字(向きの反転):文字を右から左へ並べさせる、見えない指示のことです。これを使うと、逆さに書いた文字が、正しい向きに見えるようになります。
SPF/DKIM:メールが「名乗った送り主から本当に送られたか」を確かめる仕組みです。ただし、攻撃者が自分のドメインで設定すれば、認証は通ってしまいます。
クローキング:同じリンクでも、見る人の端末などによって表示を変える仕組みです。調べに来た人にはおとりの画面を見せて、ねらった人だけを偽サイトへ案内します。
リンク先は、PCとスマホで別の顔だった
本文の「配送状況」のリンク先は、hxxps://loong-x.com/item/havx でした。このサイトを、10月1日の朝にPCとスマホで開き比べてみました。
PCで開くと:「404 Not Found」
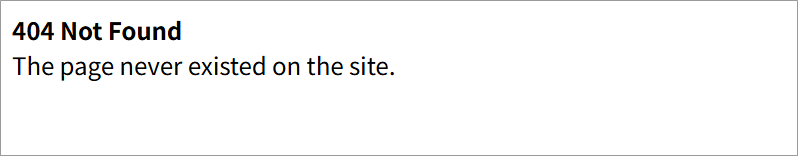
PCで開いた画面。「そんなページは最初から存在しません」という趣旨の英語が表示されました
スマホで開くと:別のドメインへ移動して「サイト停止」
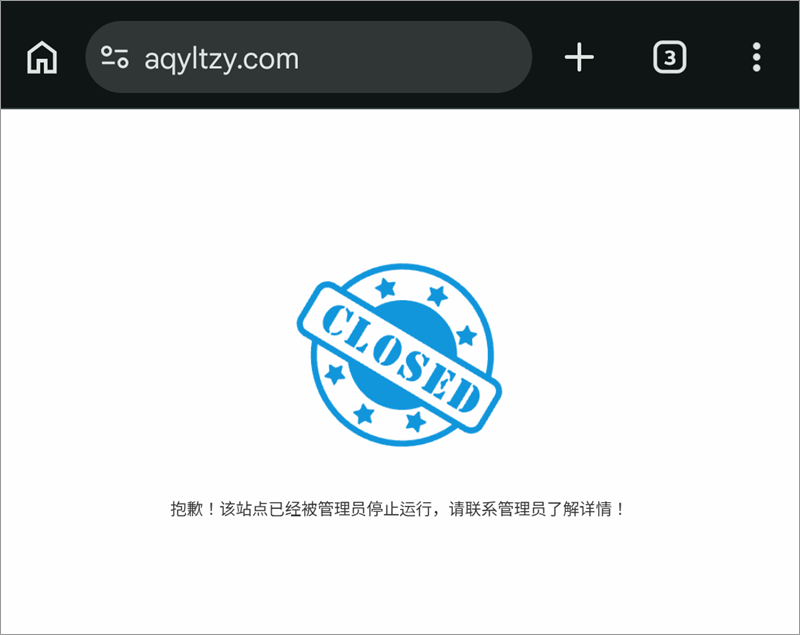
スマホで開いた画面。アドレスが別のドメインに変わり、中国語で「このサイトは管理者により停止されています」と表示されました
同じリンクなのに、PCとスマホで表示が変わりました。これがクローキングです。PCで調べに来た人にはおとりの「404」を見せ、狙いのスマホだけを別のサイトへ連れていく仕組みと考えられます。
確認した時点では、スマホ側のサイトもすでに停止されており、最終的な偽画面までは確認できていません。ただし、閉鎖されていても詐欺です。メールが届いた時点では、動いていた可能性があるからです。
2つのドメイン loong-x.com と aqyltzy.com を、登録情報(WHOIS)で調べると、次の共通点がありました。
- 登録日は、2025年9月6日と9月5日で、ほぼ同時期
- 同じ登録業者で、ネームサーバーも同じ(Cloudflare)
- 2026年9月7日に、どちらもほぼ同時に更新されている
同じ運営者が用意した可能性が高そうです。登録から約1年たった「寝かせたドメイン」を使うことで、新しく作ったドメインを警戒するフィルターを避ける狙いかもしれません。
サーバーの所在地は、PC側が 160.124.134.89(南アフリカ・ハウテン州)、スマホ側が 172.86.81.116(シンガポール)と出ました。ただし、別の調査ツールではスマホ側がアメリカと出るなど、サーバーの所在地は情報源によって食い違います。参考程度にご覧ください。
過去の記事との関連
今回と同じ系統の仕掛け(逆さ文字の偽装、見えない文字、偽装ヘッダー、クローキング)は、当ラボで過去にも解析しています。あわせてご覧ください。
- 「SAISON CARD」の正体はUnicode逆読み偽装だった——3Dセキュア義務化から1年、なりすまし件名・本文にまでゼロ幅文字を仕込む徹底ぶり
- Amazon「クレジットカードへの返金が完了」詐欺メール、6行の偽装Receivedヘッダーとゼロ幅文字の実装ミスを解析
- 【続報】Amazon「返金申請に対するセキュリティ確認実施」詐欺、ゼロ幅文字で文言を偽装——盾アイコン型の新クローキングとAzure送信×Tencent東京着地の同型キット
- 「アカウント本人確認書類 提出期限のお知らせ」はAmazonを装うフィッシング——ゼロ幅文字混入とPC/スマホ二重クローキングの手口を解析
届いたときの対処法
- リンクも添付ファイルも、開かずに削除してください。荷物が気になるときは、メールのリンクからではなく、Amazonのアプリや、ブックマークしておいた公式サイトから、注文履歴を確認すると確実です。
- 本文の電話番号には、かけないでください。ショートメッセージが届いても、返信やリンクのタップは不要です。
- もしリンクを開いてしまっても、IDやパスワード、カード情報を入力していなければ、慌てなくて大丈夫です。入力してしまったときは、すぐにパスワードを変更し、カード会社にも連絡してください。
- ご家族にも、「再配達の通知でも、メールのリンクは開かなくていい」と伝えておくと安心です。荷物を待っているときは、誰でも信じやすいものです。
- 不安が残るときは、警察相談専用電話「#9110」や、身近な方に相談してください。
まとめ
「【再配達】お受け取りの準備をお願いします」は、リンクを開かずに削除して大丈夫です。
差出人名の逆さ文字も、見えない文字も、偽の中継行も、PCとスマホで変わるリンク先も、すべて本物らしく見せるための細工でした。慌てずに、メールのリンクではなく、アプリや公式サイトから確認する。それだけで安全に済みます。この記事が、身近な方の不安を減らす助けになれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
送信元IPの詳細情報はip-sc.netの公開データを参照しています。
使用配色テーマ:Navy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった