「YOU GOT RECORDED!」は詐欺メール!「700ドルのビットコインを払え」と何通届いても無視してOK【対処法】
10月に入り、朝晩がぐっと涼しくなりましたね。そんな朝、受信箱を開いたら同じ件名のメールがずらりと並んでいて、びっくりした方もいらっしゃるのではないでしょうか。
今回は「YOU GOT RECORDED!」という件名の脅迫メールです。結論から言うと映像は存在しません。落ち着いて、お読みください。
「あなたを録画した」と脅し、700米ドル相当のビットコインを払わせようとする定型文の脅迫メール(セクストーション)です。9/30から10/1の朝までに、30通以上が届きました。
危険度:★★☆☆☆(5段階中2) お金を払わなければ実害はありません
| 受信日 | 2026年10月1日(9/30〜10/1朝にかけて30通以上) |
| 件名 | YOU GOT RECORDED! |
| 差出人の表示 | 受信者自身のアドレス(差出人も宛先も同じ) |
| 要求内容 | 700米ドル相当のビットコイン(BTC)の送金 |
| 送信元IPアドレス | 2.75.182.79(カザフスタン・アルマトイ/Kcell JSC・AS29355) |
| 送信元の回線 | 携帯通信会社の一般向け無線回線(ip-sc.netでは脅威レベル「高」) |
| SPF/DKIM | SPFは「Softfail(正規の送信元として許可されていない経路)」/DKIMは署名なし |
| 誘導先サイト | なし(ログイン画面などへの誘導はなく、ビットコインの購入先が並ぶだけ) |
| クローキング | 対象外(誘導先サイトがないため) |
※メールヘッダー詳細は個人情報保護のため非掲載
払わない・返信しない・削除する。この3つだけで大丈夫です。
届いたメールの内容(原文再現)
実際に届いた本文です。実在する取引所の名前と、ウォレットアドレスは伏せています。
Hi!

Unfortunately there is some bad news for you.

Some time ago, your device was infected with my private Trojan, R.A.T. (Remote Administration Tool).

If you want to find out more about it, simply use Google.

My Trojan allowed me to access your files, accounts, and your camera.

Check the sender of this email - I have sent it from your email account!

I RECORDED YOU (through your camera) MASTURBATING!

If you still doubt my serious intentions, it only takes a couple of mouse clicks to share the video of you masturbating with your friends, relatives, all email contacts, on social networks.

After that I removed my malware to leave no traces.

To ensure you read this email, you will receive it multiple times.

All you need is $700 USD in Bitcoin (BTC), transferred to my wallet address.

After the transaction is successful - I will proceed to delete everything.

You can purchase Bitcoin (BTC) from reputable exchanges here:

(暗号資産の取引所5社のURLと支払い方法の案内が続きます ※実在の企業名のため当サイトでは匿名化)

Alternatively, simply Google for other exchanges.

Once purchased, you can send the Bitcoin (BTC) directly to my wallet address.

My Bitcoin (BTC) wallet address is: (ウォレットアドレスは非掲載)

Yes, that's how the wallet address looks, copy and paste my wallet address, it's case-sensitive.

A piece of advice from me - regularly change all your passwords and update your device with the latest security patches.
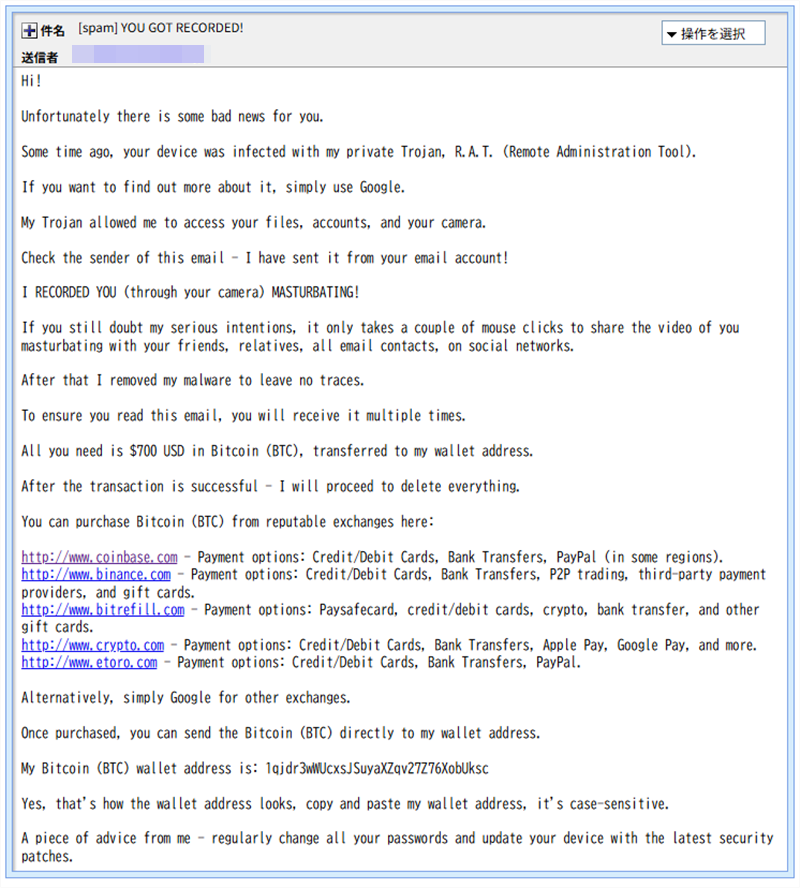
実際に届いたメールの本文表示画面(送信者欄は伏せています。件名の[spam]は受信側で付いた迷惑メール判定の目印です)
日本語訳
こんにちは。残念なお知らせがあります。少し前に、あなたの端末は私の独自のトロイの木馬「R.A.T.(遠隔操作ツール)」に感染しました。詳しく知りたければGoogleで検索してください。このトロイの木馬で、あなたのファイル、アカウント、カメラにアクセスできました。このメールの差出人を確認してください。あなた自身のメールアカウントから送っています。
あなたがカメラ越しに自慰行為をしているところを録画しました。疑うなら、その動画を友人や親戚、メールの連絡先すべて、SNSに共有するのはマウス数クリックで済みます。その後、痕跡を残さないようマルウェアは削除しました。確実に読んでもらうため、このメールは何度も届きます。
必要なのは、700米ドル分のビットコインを私のウォレットへ送金することだけです。送金が済み次第、すべて削除します。購入先の取引所の案内とウォレットアドレスが続き、最後に「パスワードを定期的に変え、端末を最新にしておくように」という助言で終わります。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。当ラボで確認した要点だけお伝えします。
このメールは、差出人も宛先も「あなた自身のメールアドレス」になっていました。本文にも「あなたのアカウントから送った」と書いてあり、いかにも乗っ取られたように見せかけています。でも、自分のアドレスから届いた=アカウントが乗っ取られた、ではありません。差出人欄は、手紙の差出人住所と同じで、送る側が好きに書けてしまうからです。
実際にどこから送られたのかは、ヘッダーのSPF認証に記録された送信元IPで分かります。今回は 2.75.182.79 でした。ip-sc.netで調べると、カザフスタン・アルマトイの携帯通信会社Kcell JSCの、一般向けの無線回線です。脅威レベルは「高」で、サイバー攻撃の元として登録され、攻撃対象は「メール」とされていました。
ただし、これは「メールが出ていった場所」であって、犯人の居場所とは限りません。乗っ取られた端末などが踏み台にされている可能性もあるため、国名だけで犯人を決めつけることはできません。
もう一つ、攻撃者のうっかりも見つかりました。メールを送るとき、送信側は自分の名前(HELO名)を名乗るのですが、今回は [0.0.0.0] でした。名札に「未設定」と書いたまま玄関を入ってくるようなもので、まともなサーバーではない証拠です。
SPF認証の結果も「Softfail」でした。これは、あなたのアドレスのドメインが「この場所からの送信は認めていない」という経路から届いた、という意味です。
セクストーション:性的な映像をばらまくと脅して、お金を払わせようとする手口のことです。今回のように、実際には映像がないのに「ある」と言い張る定型文が世界中にばらまかれています。
R.A.T.(ラット):パソコンやスマホを外から遠隔操作する不正なプログラムのことです。メールには「感染させた」とありますが、感染したという証拠は本文のどこにも示されていません。
SPF(Softfail):メールの送信元が正しい場所かを確かめる仕組みです。Softfailは「この場所からの送信は認められていない」という黄色信号で、なりすましの疑いが強いことを示します。
ウォレットアドレス:ビットコインの送り先になる、長い英数字の文字列のことです。銀行の口座番号にあたりますが、持ち主を特定するのは簡単ではありません。
なぜ同じメールが何通も届くのか
本文をよく読むと、犯人は自分で「確実に読ませるため、複数回届く」と書いています。手の内を自分から明かしてくれているわけです。今回も、9/30から10/1の朝までに30通以上が届きました。
何度も届くと、「これだけしつこいなら本当かも」と不安になりますよね。でも、通数と本当らしさは関係ありません。同じ文面を機械で大量に送っているだけです。
ちなみにこの脅迫状は、ビットコインの買い方の案内や、ウォレットアドレスは大文字小文字を区別します、という注意書きまで付いていました。脅しにしては、ずいぶん世話焼きです。
前回の記事との関連
同じ件名の脅迫メールは、8/6にも当ラボで解析しています。あわせて、もとになった「YOU PERVERT, I RECORDED YOU!」の記事もご覧ください。
- 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
- 『カメラで盗撮した』は全部ウソ!脅迫メール「YOU PERVERT, I RECORDED YOU!」の正体を暴く(初出記事)
- 【緊急】「YOU PERVERT, I RECORDED YOU!」続報 ― 自社ドメイン詐称で一夜にして31通、送信元はロシア発と判明
8/6の記事と今回を並べると、件名は同じでも、送信元の国も要求金額も変わっています。
| 項目 | 8/6の記事 | 今回(10/1) |
| 送信元IP | 87.117.8.235 | 2.75.182.79 |
| 所在地 | ロシア・ロストフ州 | カザフスタン・アルマトイ |
| 要求金額 | 1,800米ドル相当 | 700米ドル相当 |
| 届き方 | 一晩で約100通 | 9/30〜10/1朝で30通以上 |
送り元の国も、要求する金額も、そのつど変わります。裏を返すと、金額に根拠はなく、適当に決めているということです。
届いたときの対処法
- お金は絶対に払わないでください。映像が存在しない以上、払っても得るものはありません。
- 返信もしないでください。返信すると「このアドレスは生きている」と知らせることになり、さらに届きやすくなります。
- 本文のURLを開く必要はありません。そのまま削除して大丈夫です。
- 不安なときは、念のためパスワードを変え、二段階認証を設定しておくと安心です。今回のメールは、乗っ取りの証拠ではありません。
- ご家族や職場の方にも「こういうメールが来ても払わなくていい」と伝えてあげてください。
- 気持ちが落ち着かないときは、警察相談専用電話「#9110」や、信頼できる身近な方に相談してください。怖い思いをしたあなたを、責める人はいません。
まとめ
「YOU GOT RECORDED!」は、中身を読まなくても詐欺と言い切れます。
自分のアドレスから届くのも、何通も届くのも、犯人が使う演出にすぎません。払わず、返信せず、削除。それだけで、この件は終わりです。この記事が、ご自身やご家族の不安を軽くする助けになれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
送信元IPの詳細情報はip-sc.netの公開データを参照しています。
使用配色テーマ:Teal
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった