「医療費控除の還付金について」国税庁e-Taxを装う詐欺メール!還付予定額68,400円で「アプリ」へ誘導する手口
「還付金があります」と言われたら、気になってしまいますよね。今朝10時すぎ、「医療費控除の還付金について」という件名のメールが届きました。
結論から言うと、これは国税庁・e-Taxからのメールではありません。ボタンは押さず、アプリもインストールしないでください。ほかにも、国税庁を名乗る似た件名のメールが同じ日の受信一覧に複数並んでいました(同じ手口とみられますが、この記事では1通を詳しく調べています)。
HEARTLAND-LAB 専門調査レポート
医療費控除の還付金について(還付予定額68,400円)
国税庁・e-Taxを装い、「還付金」で気を引いて、Android向けの偽「e-Taxアプリ」のインストールへ誘導する詐欺メールです。
危険度:★★★★★(5段階中5)
| 受信日 | 2026年9月30日 |
| 差出人の表示名 | 「国税庁 e-Tax」に見えるよう細工された表示(詳しくは本文で解説) |
| 送信元ドメイン | laundry.yanhuazhi.com(国税庁とは無関係) |
| 送信元IPアドレス | 40.74.77.79(Microsoftのクラウド/データベース上の位置は大阪府大阪市) |
| SPF/DKIM | SPFはpass/DKIMは署名あり(検証結果の記載なし) |
| ボタンのリンク先 | hxxps://400000000.com/w/U2c3CXw7n7 |
| 偽サイト(PCで開いた場合) | hxxps://bifcapnepa-jp.com/ |
| 偽サイト(スマホで開いた場合) | hxxps://onestepstaffi-jp.com/ |
| サイトの所在地 | 2つとも同じIPアドレス 34.97.152.185(Google LLC/データベース上の位置は大阪府大阪市) |
| クローキング | あり(PCとスマホで別のページを表示) |
| 添付ファイル | 不審な拡張子のファイルが1つ(開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物】このメールは国税庁・e-Taxからのものではありません
「アプリをダウンロードして受取手続」ボタンは、押さないでください
届いた詐欺メールの本文
同じメールを受け取って検索された方が見比べられるよう、件名と本文は、できるだけそのまま文字にしています。
件名:医療費控除の還付金について
差出人:国税庁 e-Tax <laundry@laundry.yanhuazhi.com>

国 税 庁 National Tax Agency JAPAN e-Tax

国税庁 2026-09-30月30日

e-Tax メッセージボックス 未読 1 件
【重要】還付金の受取手続のご案内

還付予定額     68,400円
受取手続の完了期日 令和7年10月24日

e-Taxをご利用いただきありがとうございます。

令和6年分の所得税の確定申告について、医療費控除による還付金が確定いたしました。

還付金の受取には、e-Tax アプリ内のメッセージボックスからのお手続きが必要です。

受付日時:2026-09-30 10:10:29

Android版 e-Tax アプリがインストールされていない場合は、下記のボタンよりインストールし、お手続きください。

[ボタン] アプリをダウンロードして受取手続

○ 注意事項
・受取手続には、マイナンバーカード等の電子証明書による認証が必要です。
・受取手続の完了期日までにお手続きがない場合、還付金の受取が遅れることがあります。
・e-Taxの利用可能時間は、e-Taxホームページでご確認ください。
・このメールは送信専用です。返信されてもお答えできません。

国税庁
(住所、法人番号、本物のe-Tax関連ページへのリンクが並ぶ)
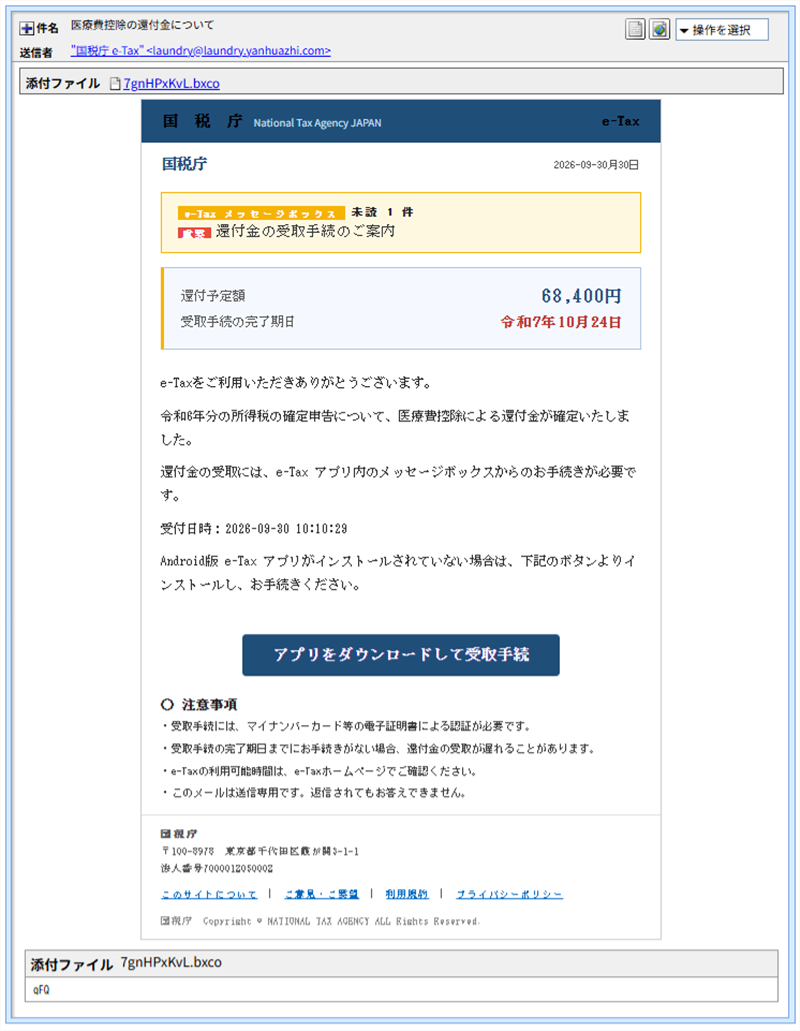
▲ 実際に届いたメールの画面(添付ファイル欄にも注目してください)
このメールの「あやしい」ポイント
- 還付予定額68,400円:金額を見せて「もらえる」と思わせ、気を引く手口です。宛名にお名前はなく、誰にでも送れる文面です。
- 受取手続の完了期日 令和7年10月24日:令和7年は昨年です。メールが届いた時点で、期限はとっくに過ぎています。
- 令和6年分の所得税の確定申告:令和6年分の申告は、2025年の春に行うものです。今から「確定した」と連絡が来る話としては、つじつまが合いません。
- アプリをダウンロードして受取手続:メールの目的は、このボタンを押させて、スマホにアプリを入れさせることです。
ちなみに、日付の欄は「2026-09-30月30日」と、途中で文字が壊れていました。本物そっくりのデザインを作り込んだのに、日付でつまずくとは、詐欺師さん、詰めが甘いですね。
送信ルートと偽装の判定
メールを送ってきたサーバーのIPアドレスは 40.74.77.79 で、Microsoftのクラウドサービス上のものでした。データベース上の位置は大阪府大阪市ですが、クラウドは誰でも借りられます。位置が日本だからといって安全とは言えず、送信者本人の居場所を示すものでもありません。
※メールヘッダー詳細は個人情報保護のため非掲載
偽装① 差出人の名前は、文字の向きを反転させて作られていた
差出人の表示名は「国税庁 e-Tax」と読めます。ところが、メールの中身を調べると、実際に書かれていた並びは xaT-e 庁税国 と、逆向きでした。文字の向きを右から左へ切り替える特殊な制御文字(RLO)を先頭に入れて、画面上だけ正しい向きに見せています。メールソフトの「差出人名」を信用してはいけない理由の、わかりやすい例です。
偽装② 件名と本文に、見えない文字が挟まれていた
件名の「控」と「除」の間には、画面に何も表示されない文字(WORD JOINER)が入っていました。本文にも、同じ種類の見えない文字が複数混ざっています。見た目は普通の日本語でも、機械が読むと単語がバラバラになるため、迷惑メールフィルターの言葉探しをすり抜けるための細工とみられます。
偽装③ 「大手企業を経由した」ように見せる偽の経路
メールのヘッダーには、どのサーバーを通って届いたかの履歴(Received)が残ります。このメールでは、実際の送信元の記録より下に、大手の通信会社・カード会社・大学などの名前を並べた、もっともらしい経路が付け足されていました。あとから書き足せる欄なので、これだけで本物とは判断できません。実際に使われた経路は、SPFで確認できた1つだけです。
DKIM(電子署名)も、送信元ドメインの署名のほかに、大手通信会社のドメイン名の署名がもう1つ付いていました。ただ、検証結果の記載がなく、本物かどうかは確認できませんでした。
用語解説:SPF・DKIM・クローキングって?
SPFは、「このサーバーから送ってよい」と、ドメインの持ち主があらかじめ登録しておく仕組みです。DKIMは、メールに付ける電子的な署名で、途中で書き換えられていないかを確かめる仕組みです。どちらも「そのドメインから送られた」ことを示すだけで、「送り主が信用できる」ことまでは保証しません。詐欺師が自分で取ったドメインに設定すれば、SPFは「pass」になります。今回のメールがまさにそうです。
クローキングは、アクセスした人の環境(PCかスマホか、など)によって、別のページを見せ分ける仕組みです。調べる側やセキュリティ製品には無害なページを見せ、狙いの相手にだけ本当の罠を見せるために悪用されます。
偽サイトを詳しく調べると分かったこと
ボタンを押したあとの行き先は、PCで開いた場合とスマホで開いた場合で、まったく別のページでした。
① PCで開くと「スマホで開いてください」
PCで開くと、hxxps://bifcapnepa-jp.com/ に、e-Taxのロゴを使った画面が表示されました。「システムメンテナンスのためPCからは利用できません」「スマートフォンでQRコードをスキャンしてください」という案内です。ここでは、まだ何かを入力させたり、ファイルを配ったりはしていません。
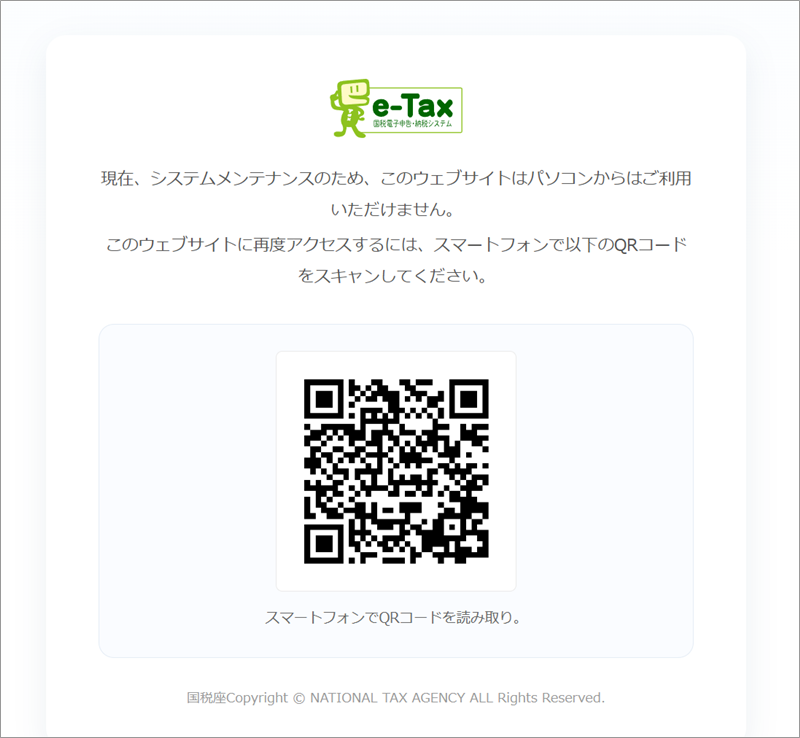
▲ PCで開いたときの画面。スマホへ移動させるための案内です
② スマホで開くと「偽のGoogle Play」
スマホで開くと、別のドメイン hxxps://onestepstaffi-jp.com/ に、Google Playのアプリ紹介ページそっくりの画面が表示されました。「e-Taxアプリ」という名前で、評価は4.8、ダウンロード数は「50万+」、緑の「インストール」ボタンまで付いています。さらに、その下には、ステップ1〜3の案内画像があり、アプリを入れたあとにVPN接続のリクエストを許可したり、提供元不明のアプリの許可をしたりするよう促す内容でした。
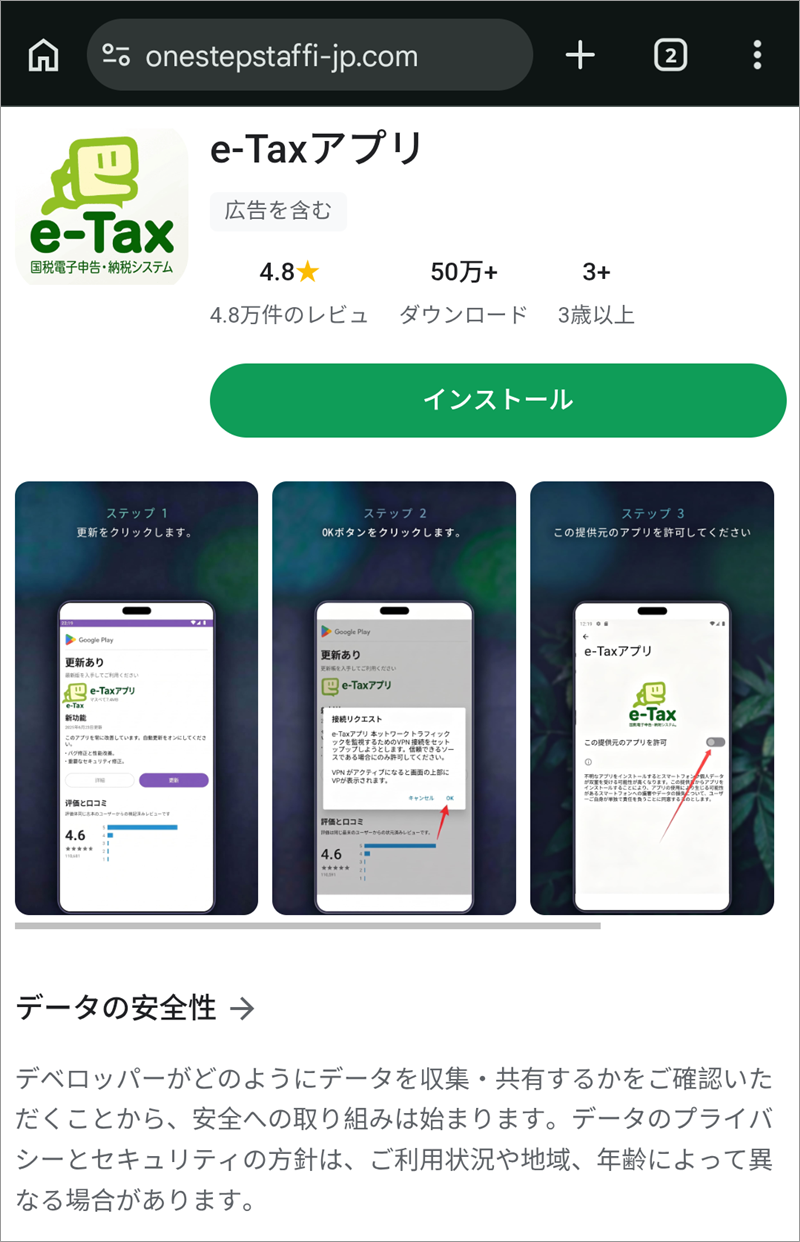
▲ スマホで開いたときの画面。Google Playに似せた偽のページで、本物のGoogle Playではありません
- 評価4.8、50万+ダウンロードなどの数字は、誰でも好きな数字を書ける飾りです。
- 提供元不明のアプリを許可させる案内は、公式のアプリストアを通さずにアプリを入れさせるためのものです。
- 当サイトでは、アプリのインストールも実行もしていません。そのため、このアプリが何をするものかは確認できていません。
このように、スマホ向けの不正アプリで情報を盗む手口は、これまでにも国内で注意喚起されています。PCで開いて「無害そうな画面だった」としても、スマホでは別の画面が出ることがあります。
③ 2つのドメインは、同じIPアドレス
PC向けとスマホ向けの2つのドメインは、名前こそ違いますが、同じIPアドレス 34.97.152.185 に割り当てられていました。登録情報は、Google LLC(Googleのクラウド)で、位置は大阪府大阪市でした。解析サービスでも、データセンターやCDNを経由した通信と表示されています。同じ場所に置いた1組の仕組みが、見る人の環境に応じてページを切り替えている、と考えるのが自然です。
④ 添付ファイルは、開いていません
メールには、見慣れない拡張子の添付ファイルが1つ付いていました。種別は「テキスト」と申告されていますが、拡張子が不審なため、開封も解析もしていません。ファイルの中身を、文字数だけ確認したところ、本体はわずか4文字でした。ただし、それが何を意味するのかは、わかっていません。
まとめると、こういう仕組みです
- メールで「還付金」を見せて、ボタンを押させる。
- PCで開く人には無害そうな画面、スマホで開く人には偽のGoogle Play画面を見せる。
- 公式ストア以外から入れた偽アプリに、さまざまな許可を与えさせる。
届いたら・押してしまったら
- 開かない・押さない・入れない。そのまま削除して大丈夫です。添付ファイルも開かないでください。
- 還付金や申告の状況が気になるときは、メールのリンクではなく、普段お使いのe-Taxのブックマークや、国税庁の公式ページから確認してください。不安なときは、お近くの税務署に問い合わせる方法もあります。
- 公式の注意喚起は、e-Taxの「税務署からのお知らせ」等のメールが届いた方へと、国民生活センターの注意喚起で読めます。
- もしアプリを入れてしまった場合は、それ以上操作せず、次の対応をおすすめします。
- Wi-Fiとモバイル通信を切り、そのアプリをアンインストールする(削除できないときは、端末メーカーや携帯会社のショップに相談)。
- VPN接続や、提供元不明のアプリなどを許可していたら、その設定を元に戻す。
- ネットバンキングやクレジットカードなどのパスワードを、別の端末から変更し、金融機関にも連絡する。
- 困ったときは、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
「還付金がある」と言われれば、気になるのは当然です。気づいた時点で止まれば、被害は防げます。ご家族やお友達にも、このメールのことを教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの回線情報は ip-sc.net(IP調査兵団) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった