【重要】電気料金未納および決済情報再認証のお願いは詐欺!東京電力「くらしTEPCO web」を騙るメールの見分け方
月末は、電気やガスなど、いろいろな料金の引き落としが気になる時期ですね。今朝5時すぎに、こんなメールが届いていました。
「電気料金が未納で、送電停止になります」と言われたら、誰でもドキッとします。結論から言うと、これは東京電力からのメールではありません。ボタンは押さず、ID・パスワードも入力しないでください。
HEARTLAND-LAB 専門調査レポート
【重要】電気料金未納および決済情報再認証のお願い #30123-FM
東京電力エナジーパートナーを装い、「送電停止」で焦らせて、偽のログイン画面へ誘導する詐欺メールです。
危険度:★★★★★(5段階中5)
| 受信日 | 2026年9月30日 |
| 差出人の表示名 | くらしTEPCO web(本文では「東京電力エナジーパートナー」を名乗る) |
| 送信元ドメイン | hidan.bloghonorqq.com(東京電力とは無関係) |
| 送信元IPアドレス | 34.97.167.11(Google Cloud/データベース上の位置は大阪府大阪市) |
| 一つ前の中継サーバー | 160.16.62.243(さくらインターネット/同:大阪府大阪市) |
| SPF/DKIM | SPFはpass/DKIMは署名あり(検証結果の記載なし) |
| ボタンの1つ目の飛び先 | hxxps://www.bloghonorqq.com/r0/(以下、長い文字列。追跡用の転送ページ) |
| 偽ログイン画面 | hxxps://www.ainested.info/YPaDrbIq |
| サイトの所在地 | 確認できず(ドメイン名から対応するIPアドレスが見つからなかった) |
| クローキング | 未確認 |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物】このメールは東京電力エナジーパートナーからのものではありません
「決済情報の確認・再認証へ進む」ボタンは、押さないでください
届いた詐欺メールの本文
同じメールを受け取って検索された方が見比べられるよう、件名と本文は、できるだけそのまま文字にしています。
件名:【重要】電気料金未納および決済情報再認証のお願い #30123-FM
差出人:くらしTEPCO web <ito187@hidan.bloghonorqq.com>

くらしTEPCOweb 東京電力エナジーパートナー
電気料金のお支払いおよび決済情報再認証のお願い

平素より東京電力をご利用いただき、誠にありがとうございます。

ご登録の決済方法による認証処理が完了しなかったため、電気料金のご請求が未納となっております。

未納料金のお支払いおよび有効な決済方法への再認証・ご更新をお願い申し上げます。

所定期日までにお支払いが確認できない場合、送電停止(電気の供給停止)の手続きとなりますのでご注意ください。

[リンク] 決済情報の確認・再認証へ進む
本メールとお手続きに行き違いがございました際はご容赦ください。

東京電力エナジーパートナー株式会社
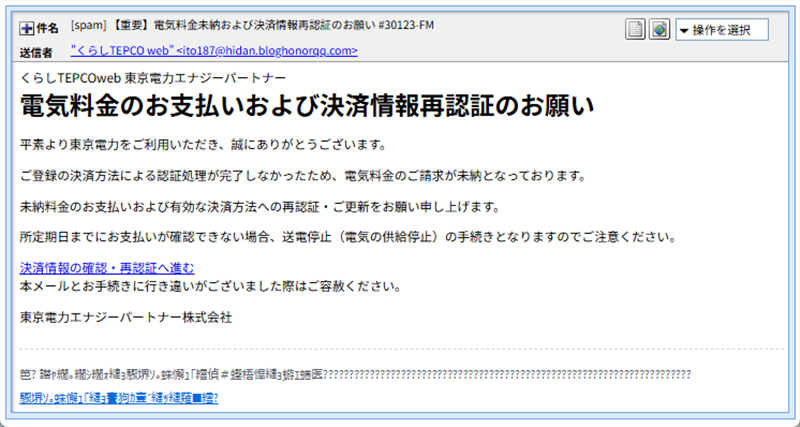
▲ 実際に届いたメールの画面(件名の先頭の[spam]は受信側で付いた印です)
このメールの「あやしい」ポイント
- 電気料金のご請求が未納となっております:宛名にお名前がなく、誰にでも送れる文面です。具体的な金額も、契約者番号もありません。
- 送電停止(電気の供給停止)の手続きとなります:「電気が止まる」という不安で、考える時間を奪う手口です。期日も「所定期日」とぼかしています。
- 決済情報の確認・再認証へ進む:メールの目的は、このボタンを押させることだけです。
実在するサービス名(くらしTEPCO web)と会社名を並べていますが、送信ドメインは東京電力と何の関係もありません。しかもこのメール、文字コードのトラブルで末尾が文字化けしていました。本文は日本語メール用の文字コード(ISO-2022-JP)なのに、末尾の「配信停止の案内」だけ別の文字コード(UTF-8)で付け足されているためです。詐欺師さん、最後の詰めが甘いですね。
送信ルートと偽装の判定
メールを送ってきたサーバーのIPアドレスは 34.97.167.11 で、Googleのクラウドサービス上のものでした。その一つ前の中継サーバーは 160.16.62.243 で、さくらインターネットのサーバーです。どちらも、データベース上の位置は大阪府大阪市でした。
つまり、日本国内のサーバーを2つ経由して送られています。ただし、クラウドやレンタルサーバーは誰でも借りられます。位置が日本だからといって安全とは言えず、送信者本人の居場所を示すものでもありません。
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説:SPF・DKIM・リダイレクトって?
SPFは、「このサーバーから送ってよい」と、ドメインの持ち主があらかじめ登録しておく仕組みです。DKIMは、メールに付ける電子的な署名で、途中で書き換えられていないかを確かめる仕組みです。どちらも「そのドメインから送られた」ことを示すだけで、「送り主が信用できる」ことまでは保証しません。詐欺師が自分で取ったドメインに設定すれば、SPFは「pass」になります。今回のメールがまさにそうです。
リダイレクトは、リンクを押したあと、自動で別のページへ移動させる仕組みです。普通の通販メールなどでも使われますが、詐欺では、行き先を隠したり、途中に別の画面をはさんで本物らしく見せたりするために悪用されます。
フィッシングサイトを詳しく調べると分かったこと
メールのボタンを押すと、そのまま偽のログイン画面が出るのではなく、途中で2つのページを経由する作りでした。順番に見ていきます。
① 1つ目:追跡用の転送ページ
ボタンのリンク先は hxxps://www.bloghonorqq.com/r0/ で始まる、長い文字列のアドレスでした。送信元ドメインと同じ名前のサイトで、誰がボタンを押したかを記録しながら、次のページへ転送する役目とみられます。ここへアクセスしようとすると、セキュリティソフトがフィッシングサイトとして警告を出しました。
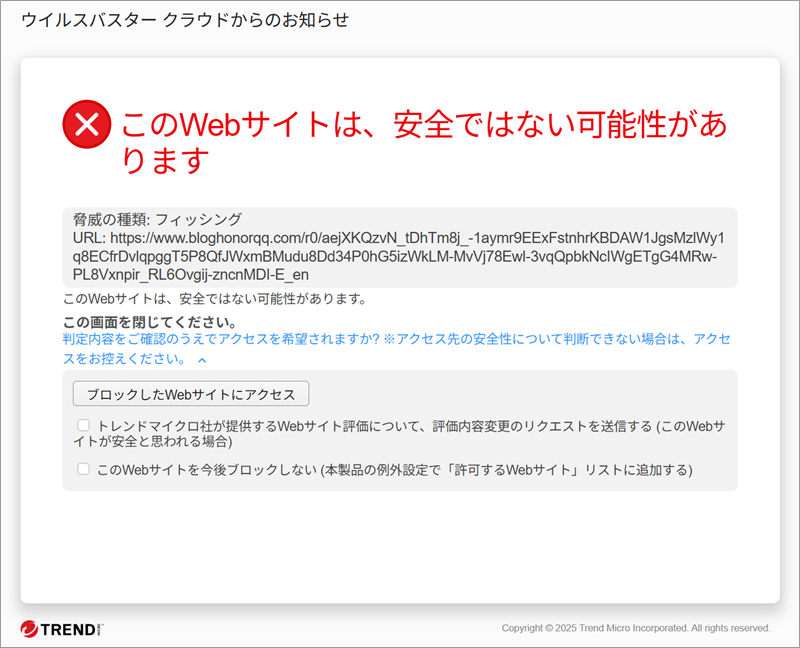
▲ ウイルスバスター クラウドの警告。ボタンの1つ目の飛び先が、脅威の種類「フィッシング」と表示されました
② 2つ目:偽の「検証成功」画面
次に表示されたのは、「成功しました!」「検証成功」と出る、緑のチェックマーク付きの画面でした。「SECURE CHECK」「Secure Gateway Validation」という英語まで並び、大手のセキュリティ認証を真似た「安全確認済み」の演出とみられます。
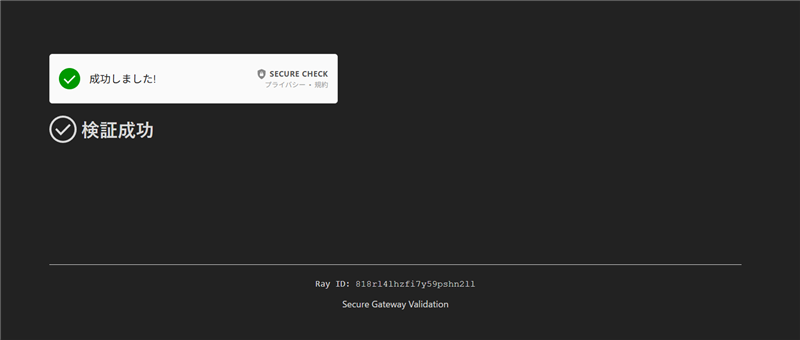
▲ 途中に表示される「検証成功」画面。安心させるための演出とみられます
画面の下に、Ray IDという英数字の番号も出ていました。本物のCloudflareのRay IDは、0〜9とa〜fだけでできた16桁の番号です。ところがこの画面の番号には、それ以外の文字が混ざっていて、形式が合いません。本物に似せただけの飾りとみられます。
③ 3つ目:偽ログイン画面の入口
その先の hxxps://www.ainested.info/YPaDrbIq にも、ウイルスバスター クラウドとGoogle Chromeの両方が、危険なサイトとして警告を出しました。
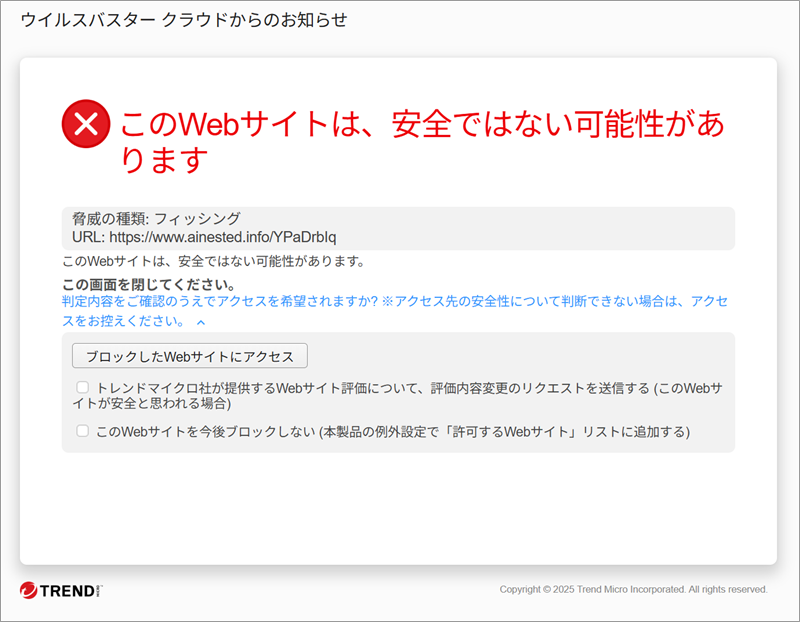
▲ ウイルスバスター クラウドの警告。偽ログイン画面のアドレスも「フィッシング」と表示されました
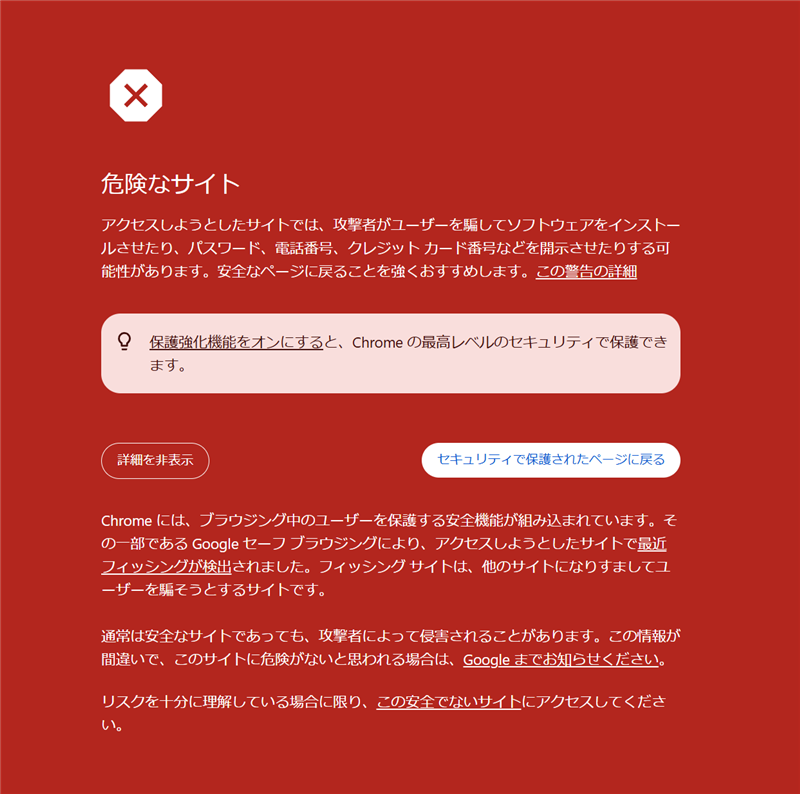
▲ Google Chromeでも「危険なサイト」として警告が表示されました
こうした警告が出たときは、「ブロックしたWebサイトにアクセス」などのボタンは押さず、そのまま画面を閉じれば大丈夫です。なお、ドメイン名「ainested.info」から対応するIPアドレスを調べようとしましたが、見つからず、このサイトの所在地は確認できませんでした。
④ 東京電力を装った偽ログイン画面
警告を承知のうえで確認した画面は、東京電力エナジーパートナーのロゴとデザインをそのまま使ったログイン画面でした。
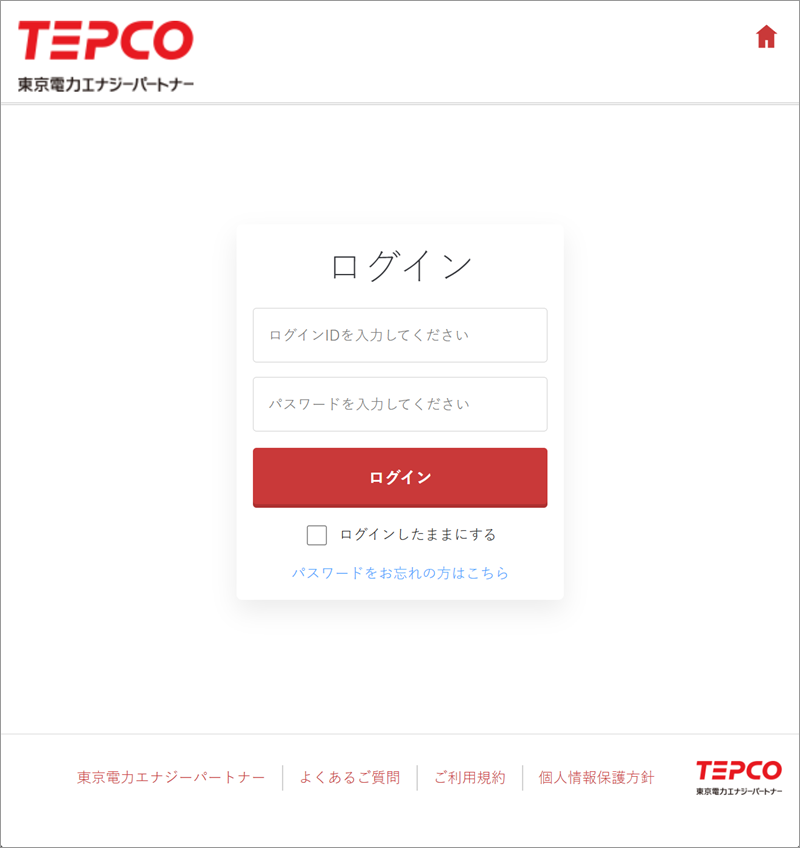
▲ 東京電力エナジーパートナーを装う偽ログイン画面(ログインIDとパスワードを入力させる作り)
- メールは「決済情報の再認証」と言っていたのに、行き先はログインIDとパスワードの入力画面です。
- 入力した内容は、詐欺師の手に渡ります。当サイトでは何も入力していないため、そのあとにカード情報などを聞かれるかどうかは確認できていません。
届いたら・押してしまったら
- 開かない・押さない・入力しない。そのまま削除して大丈夫です。
- 料金の状況が気になるときは、メールのリンクではなく、普段お使いの東京電力のアプリやブックマーク、または請求書・検針票に載っている窓口から確認してください。
- ログインIDやパスワードを入力してしまった場合は、すぐに本物のサイトでパスワードを変更してください。同じパスワードを他のサービスでも使っていたら、そちらも変更をおすすめします。
- カード番号まで入力してしまった場合は、カード会社へ連絡してください。あわせて、消費者ホットライン「188」や警察相談専用電話「#9110」にも相談できます。
「電気が止まる」と言われれば、慌ててしまうのは当然のことです。気づいた時点で止まれば、被害は防げます。東京電力を装う詐欺メールは、過去にも多数届いています。ほかの事例は、東京電力カテゴリの記事一覧でご覧いただけます。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの回線情報は ip-sc.net(IP調査兵団) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった