「配達時ご不在につきお荷物をお預かりいたしました件」はAmazon詐欺メール!見えない文字で本物を装う手口
週末は、通販で頼んだ荷物がいつ届くのか、ついそわそわしますよね。そんなときにスマホへ「ご不在のためお荷物をお預かりしました」というお知らせが届いたら、思わず開きたくなります。
結論から言うと、「配達時ご不在につきお荷物をお預かりいたしました件」というこのメールは、Amazonを装った詐欺(フィッシング)です。実はこのメール、画面には見えない文字がたくさん仕込まれていました。順に見ていきます。
| 偽装ブランド | Amazon(配達サポート) |
| 件名 | 配達時ご不在につきお荷物をお預かりいたしました件 |
| 受信日 | 2026年10月31日(土) |
| 手口 | 「不在で荷物を預かった」と装い、受け取り場所の確認ボタンから偽サイトへ誘導(不審な添付ファイル付き) |
| 危険度 | ★★★★☆(見えない文字で迷惑メール対策をすり抜け、添付ファイルも付いている) |
| 警告・ブロック | リンク先で、ChromeとCloudflareがそれぞれフィッシングとして警告を表示しました |
📋 ヘッダー解析情報
送信元IP:23.100.22.119(米国バージニア州・Microsoftのクラウド)/SPF:pass(攻撃者自身のドメインでの認証)/DKIM:pass(同)
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 このメールは偽物です
ボタンは押さず、添付ファイルも開かないでください。
届いたメールの本文(再現)
届いたのは、Amazonのロゴ付きで、オレンジのボタンが目立つメールでした。本文は次のとおりです(不審なドメインは伏せ、見えない文字は取り除いて表示しています)。
差出人:【Amazon 配達サポート】 <JP-anrenq-goo@fire[.]zmdkq[.]net>
件名:配達時ご不在につきお荷物をお預かりいたしました件
添付:sanz.upn

お荷物のお届けについて

Amazonをご利用いただきありがとうございます。

ご注文(注文番号:503-3904528-452583)の商品について、配達時にご不在だったため、お近くの受け取りスポットにお荷物をお預けしました。

受取期限が近づいております。期限を過ぎますと返送される場合がございますので、以下より受け取り場所と方法をご確認ください。

 [ 受け取り場所を確認する ]
 (リンク先:hxxps://usxyeh[.]com/e/jvJFfBW)

このEメールは配信専用です。返信しないようお願いいたします。
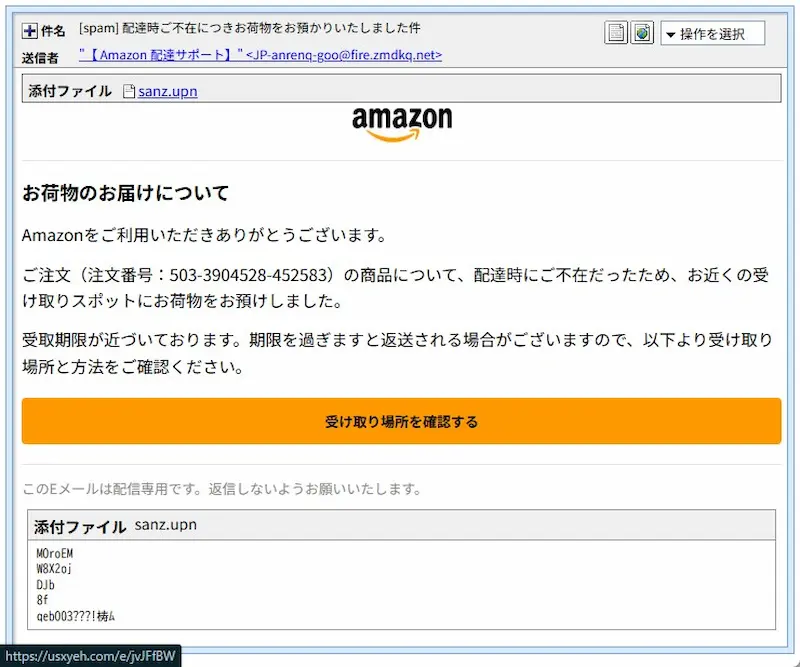
▲ 実際に届いたメールの画面。Amazonのロゴとオレンジのボタンで、本物の通知のように見えます
送信ルートと偽装のポイント
① 「Amazon」の文字が、見えない文字で分断されている
このメールでは、差出人名・件名・本文のあちこちに、画面には表示されない文字(ゼロ幅文字など)が単語の途中に挟み込まれていました。たとえば本文の「Amazon」は、次のように分断されています。
A[U+2061]ma[U+FEFF][U+200C]zo[U+2062]n
見つけ方としては、件名や本文をテキストエディタに貼り付けたり、コードとして表示したりすると、見えない文字が「」のような記号として浮かび上がります。目で見ても普通に読めるのが、この細工の厄介なところです。
狙いは、迷惑メールフィルターの目をすり抜けることだとみられます。フィルターは「Amazon」や「配達」といった言葉の並びを探して判断することが多く、間に見えない文字が入ると、同じ言葉として認識されにくくなるためです。文字の見た目だけでは、本物かどうか判断できません。
② 差出人名は、逆向きに保存された文字
メールソフトには「【Amazon 配達サポート】」と表示されていました。ところが、メールの生データ(ソース)では、差出人名は「【トーポサ達配 nozamA 】」と逆順に保存されています。前後に、表示の向きを切り替える見えない制御文字(U+202E/U+202C)が挟まれており、画面では正しい向きに見えるという仕組みです。
③ 送信元はAmazonと無関係
差出人のドメインは fire[.]zmdkq[.]net で、Amazonのものではありません。送信元のサーバーは 23.100.22.119 で、米国バージニア州にあるMicrosoftのクラウド(貸しサーバー)でした。
ヘッダーには、メールソフトとして「iPhone Mail」を名乗る記載もありました。iPhoneから送ったと言い張るのに、実際はクラウドのサーバーというのは、ちぐはぐです。さらに、メールを開いたことを知らせる返信(開封通知)を求めるヘッダーも付いていました。届いた先のアドレスが実在するかを確かめる狙いとみられます。
なお、送信元の認証(SPF・DKIM)はどちらも「pass」ですが、これは攻撃者が用意した自分のドメインでの合格にすぎません。「pass=安全」ではない点にご注意ください。
④ 添付ファイルは開いていません
メールには sanz.upn というファイルが添付されていました。見慣れない拡張子で、中身も意味のない文字列に見えます。感染のおそれがあるため、当サイトでは開封・解析していません。荷物のお知らせに、こうしたファイルが付いてくることはありません。万が一届いても、開かずに削除してください。
📖 用語解説
ゼロ幅文字:幅がゼロで、画面には何も表示されない特殊な文字です。言葉の途中に混ぜても、見た目は変わりません。
制御文字:文字そのものではなく、表示の向きなどを切り替えるための目に見えない文字です。悪用されると、見た目と中身の違う名前を作れます。
SPF・DKIM:送信元が「自分は本当にこのドメインの送り主です」と名乗るための確認の仕組みです。ドメインを自分で取得すれば誰でも合格にできるため、合格しても「Amazon本人」の証明にはなりません。
フィッシングサイトを詳しく調べると
ボタンのリンクは hxxps://usxyeh[.]com/… で、最終的に amnaon[.]eu[.]cc のページに着地しました。「amnaon」はAmazonに似せた綴りです。調べた範囲では、環境によって表示先が切り替わる動き(クローキング)は確認されませんでした。
ステップ1:Chromeの「危険なサイト」警告
リンクを開くと、まずChromeが赤い画面で「危険なサイト」と警告しました。Googleセーフブラウジングが、フィッシングを検出したという表示です。警告が出ない環境もあるため、ブラウザの警告だけに頼らないことが大切です。
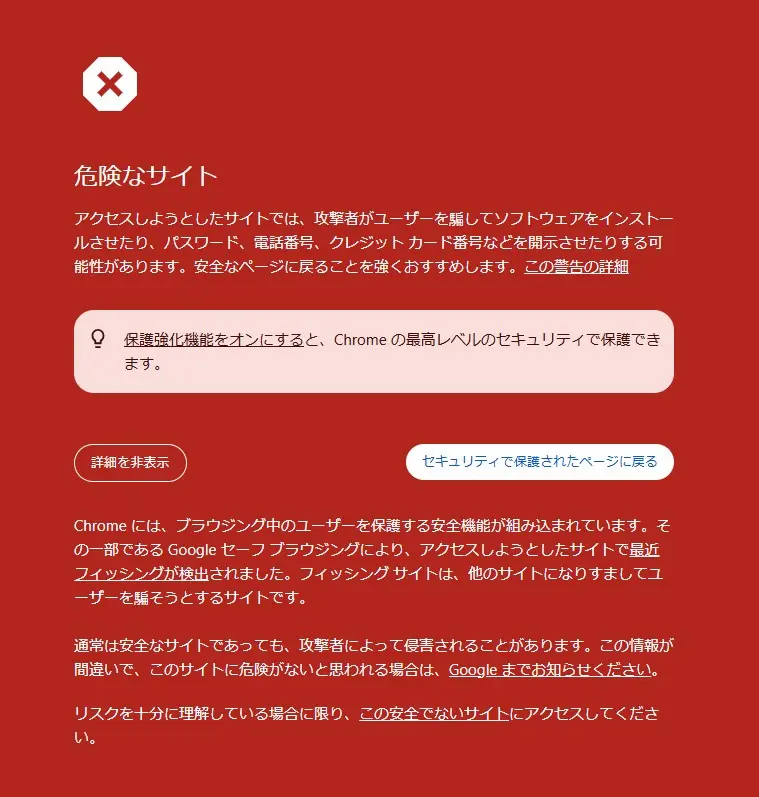
▲ Chromeの「危険なサイト」警告(最近フィッシングが検出された、という内容)
ステップ2:Cloudflareの「Suspected Phishing」警告
警告を承知のうえで調査のために先へ進むと、今度はCloudflareの警告画面が現れました。「このサイトはフィッシングの疑いで報告されています」という内容で、「Ignore & Proceed(無視して進む)」のボタンが付いています。
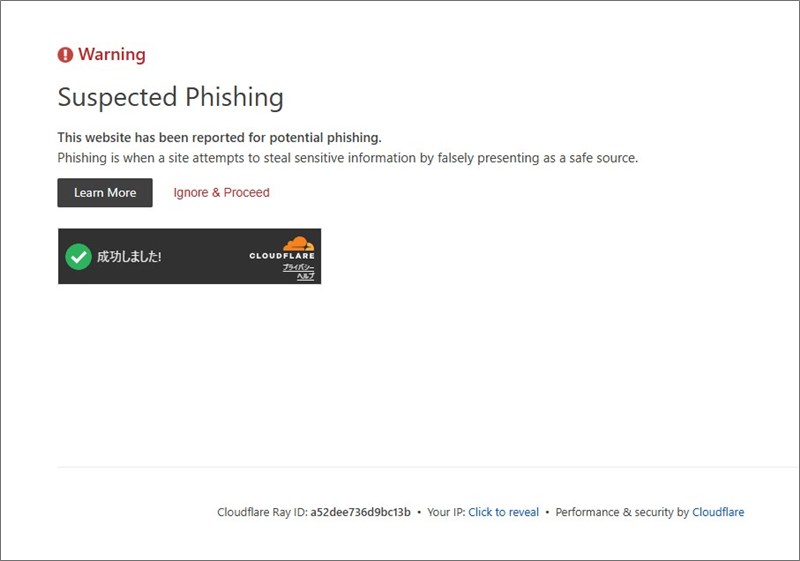
▲ Cloudflareの警告画面(フィッシングの疑いで報告されたサイト)
ステップ3:「返金・割引」をうたう誘導ページ
その先には、Amazonのロゴ付きで「アマゾンに隠された返金・割引ポリシー」と大きく書かれたページがありました。「最近アマゾンで買い物をしたなら、返金を受け取れるかもしれません」「期限が切れる前に今すぐ確認!」と、「対象かチェックする」ボタンへ誘います。手順には「注文番号と購入日をご用意ください」ともあり、この先で情報の入力を求める流れとみられます(ボタンの先は確認していません)。
ここで気づくのは、メールの内容とページの内容が噛み合っていないことです。メールは「不在で荷物を預かった」のに、着いた先は「返金・割引」の案内でした。不在通知で呼び込んでおいて、着いた先は返金セールというのは、話の筋が通っていません。
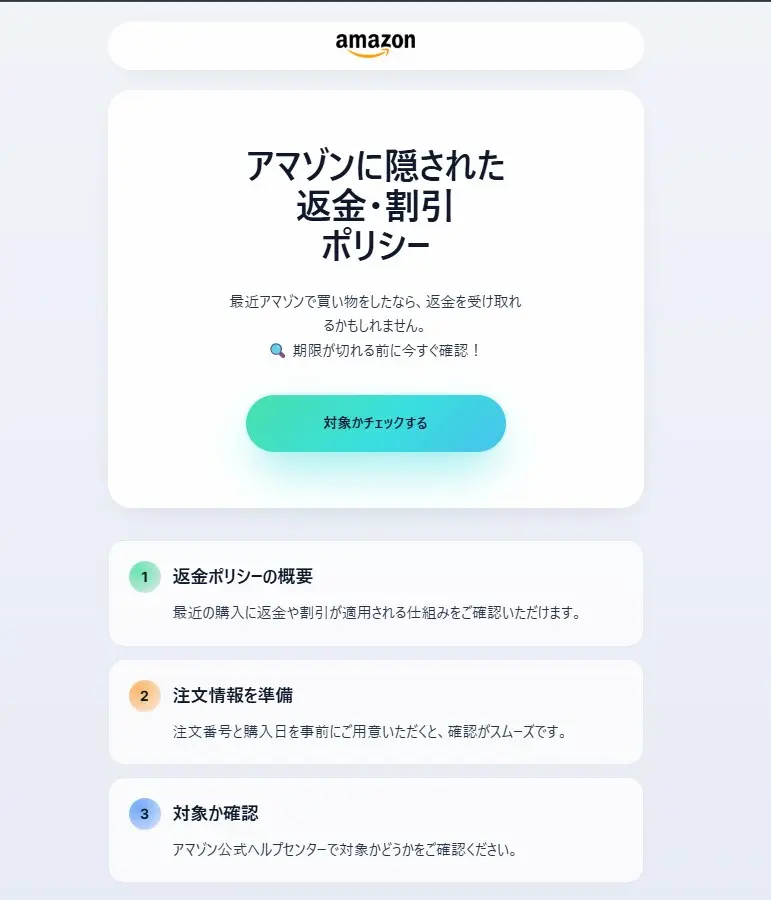
▲ 「アマゾンに隠された返金・割引ポリシー」と題した誘導ページ
サイトの置き場所について
着地先は、Cloudflareを経由しています。表示先のIP 172.65.40.154 は、ip-sc.netではカナダ・トロントと表示されます。ただし、これはCloudflareのサーバーの場所で、運営者の居場所を示すものではありません。ドメインも eu.cc というドメインの下に付けられた名前で、Whoisを見ても運営者は分かりませんでした。
注意点と対処法
「受取期限が近づいています」と言われると、誰でも焦ります。落ち着いて、次のことを心がけてください。
- 注文に覚えがなければ、リンクは押さない。注文の確認は、Amazonの公式アプリや、いつも使っているブックマークから「注文履歴」を開いて行います。
- 添付ファイルは開かない。荷物のお知らせに、見慣れない拡張子のファイルが付くことはありません。
- 差出人名が「Amazon」に見えても、名前は細工できます。表示だけで判断しないでください。
- 警告が出ないからといって、安全とは限りません。
もしリンク先で入力してしまったら
ご自身を責める必要はありません。見た目では見抜きにくい手口でした。落ち着いて、次の順に対応してください。
- 公式アプリや、いつものブックマークから、Amazonのパスワードを変更する。
- 同じパスワードを使い回している他のサービスも変更する。
- カードの利用明細に、身に覚えのない請求がないか確認する。
- 不安なときは、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
もし添付ファイルを開いてしまったら
- まず、その端末をネットワークから切り離す(Wi-Fiをオフにする)。
- セキュリティソフトでスキャンする。不安な場合は、端末メーカーやセキュリティソフトのサポートに相談する。
まとめ:身に覚えのない「お荷物のお知らせ」は、リンクも添付ファイルも触らない
Amazonを装った「お荷物をお預かりしました」のメールは偽物でした。見えない文字で迷惑メール対策をすり抜けようとする手口が使われています。ご家族やご友人にも、このページを共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています