「個人情報流出のお詫び」を装う偽メール|自社ドメインをかたり、リンクは一瞬だけ経由してGoogleへ
こんにちは、Heartです。今朝、ちょっと変わったメールが届きました。
「お客様の個人情報が流出した可能性があります。深くお詫び申し上げます」。差出人は、私が受け取っているメールアドレスと同じドメイン(自社ドメイン)。つまり、自分の会社を名乗る人から、自分あてに「お詫び」が届いたのです。身に覚えのない謝罪ほど、怖いものはありません。
| 届いた日時 | 2026年10月31日(土)朝8時半ごろ |
| 件名 | 【重要】お客様の個人情報流出に関する緊急のお知らせとお詫び |
| 名乗り先 | 受信者と同じドメイン(自社ドメイン/自社アドレスへのなりすまし) |
| 送信元 | ポルトガルの家庭用回線(IP: 188.82.12.184) |
| リンク先 | Googleの共有用URL → 一瞬だけ中継ページ → Google検索(詐欺の入力画面には着地せず) |
| 結論 | 不安をあおって、パスワードやカード情報を入力させるための詐欺(フィッシング)とみられます。リンクは押さないでください |
届いたメール
メールの内容は、おおまかに次のとおりです。
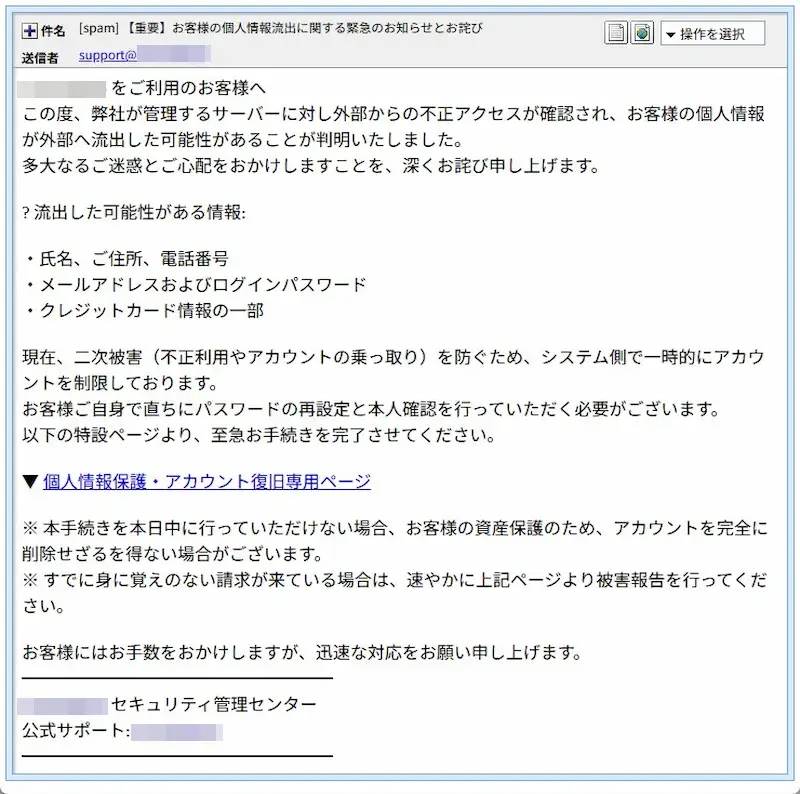
▲ 届いた偽メール。ドメイン名の部分は伏せています
- 「外部からの不正アクセスで、個人情報が流出した可能性がある」と、お詫びから始まる。
- 流出した情報として、氏名・住所・電話番号、メールアドレスとログインパスワード、クレジットカード情報の一部を並べる。
- 「二次被害を防ぐため、アカウントを一時的に制限している」と、すでに困った状況だと思わせる。
- 「本日中に手続きしないと、アカウントを完全に削除する」と、期限で急がせる。
- 「個人情報保護・アカウント復旧専用ページ」のリンクを押させる。
ニュースでは不正アクセスの話題が絶えません。「流出」「お詫び」という言葉は、いまの世の中ではいかにもありそうに聞こえるので、その空気に便乗した作りです。
自社ドメインのなりすまし
差出人は、受信側と同じドメインのアドレスでした。ところが、メールの送り元をたどると、日本ではなくポルトガルの家庭用回線(IP: 188.82.12.184)でした。
- 送り元の判定(SPF)は「softfail」。「このドメインの持ち主は、このサーバーからの送信を推奨していません」という意味で、ほぼ偽物の合図です。
- 送信ソフトは「Windows Live Mail」と名乗っていますが、遠い外国の家庭用回線から、自社名義の「公式のお知らせ」を送ることは考えられません。
- 家庭用回線は、攻撃用に用意された設備ではなく、乗っ取られた機器や、盗まれた接続情報が使われた可能性があります(ここは推測です)。
差出人の表示は、誰でも自由に書き換えられます。「自社のアドレスから届いた」からといって、本物とは限りません。
※メールヘッダー詳細は個人情報保護のため非掲載
本文が数字の羅列になっていた
このメールには、もうひとつ大きな特徴がありました。メールソフトによっては、本文が次のように表示されます。
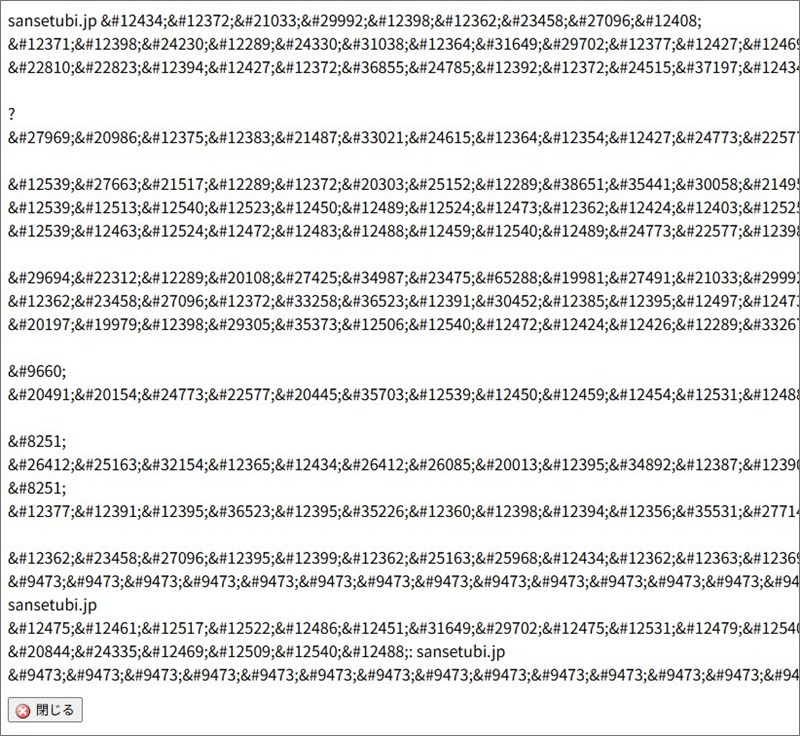
▲ 日本語の文章が、数字と記号の羅列で届いた画面
これは、日本語の文字を「数字で書く方式」で作ったものを、そのまま本文に貼ってしまった結果とみられます。文章の中の「?」や、箇条書きの記号の化けも、同じ原因です。
日本語を数字のまま送ってしまうのは、詐欺としては痛恨のミスです。送る側は、読めるつもりだったのでしょう。もっとも、表示できるメールソフトでは普通の文章に見えるので、「読めないから安全」とは言えません。
リンクの行き先を追いかける
「専用ページ」のリンクを押すと、次の順に移動しました。PCでもスマホでも、同じ動きでした。
- リンクの最初の行き先は、Googleの共有用URLに似た形のアドレスです。
hxxps://www[.]google[.]si/share[.]google?q=(以下省略) - 一瞬だけ、白い画面に 「Please wait…」 と出る。このときのアドレスは
hxxps://grabola[.]cfd/ - 最後に、Google検索のページに着地する。
▲ リンクを押した直後に、一瞬だけ表示された中継ページ
最初のURLが「google」で始まっていると、ひと目で安全に見えてしまいます。見た目で信用させて、本当の行き先を隠すしかけです。
ただ、最終的に着いたのは、ただのGoogle検索ページ。入力画面は出ませんでした。見る人の国や端末で出し分けているのか、すでに止められたのか、こちらでは分かりません。PCとスマホでは、同じ動きだったことだけ確認できました。
せっかく手間をかけて隠したのに、ゴールがGoogle検索では、詐欺師本人も困ってしまうのではないでしょうか。
リンク先のサイトを調べる
中継に使われた hxxps://grabola[.]cfd/ を調べました。
- ドメインは2026年10月27日に登録されたばかり。メールが届く4日前です。
- 登録者の情報は、非公開(プライバシー保護)になっています。
- サーバーのIPは 23.132.164.199。ホスティング会社「10Gig.host」(Netiface America)の設備で、位置情報の登録は、ip-sc.netではオランダ(アムステルダム)、別の調査サイトでは米国(ケンタッキー州)と、食い違っていました。
- 同じサーバーに、ほかにも38のサイトが載っていました。
- ドメイン末尾の「.cfd」は、安く取れることから、悪用されることの多い種類の一つです。
「作られて数日のドメイン」から「公式を名乗るメール」が届く、という組み合わせは、見分けの大きな手がかりです。
見分け方
- 宛名がない。「(ドメイン名)をご利用のお客様へ」という書き出しで、名前も会員番号もありません。
- 期限と脅し。「本日中」「完全に削除」のような言葉で、考える時間を奪います。
- お詫びをしながら、リンクを押させる。本物の事故報告は、メールのボタンから手続きさせず、公式サイトで告知するのが基本です。
- 署名が不自然。「セキュリティ管理センター」「公式サポート」と書きながら、連絡先は書かれていません。
- リンクにマウスを乗せる。表示と行き先が違うときは、押さないでください。
届いたときの対処
- リンクやボタンは押さず、返信もしない。そのまま削除してください。
- 自社や取引先から届いたように見えたときは、メールではなく、電話や社内の連絡手段で、本物かどうかを確かめる。
- 会社のメールを管理している人がいれば、「自社ドメインを名乗る偽メールが届いた」と知らせる。
- もし入力してしまったら、すぐにパスワードを変更し、カード会社や金融機関へ連絡する。不安なときは、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
まとめ
「自分の会社から」でも、疑ってください。
差出人の表示は、書き換えられます。「お詫び」や「流出」という言葉に驚いても、まずは深呼吸。リンクは押さず、身近な人にも「こんなメールが来ているよ」と伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit