「Returned mail: see transcript for details」は詐欺?送っていないのに返ってきた配信エラーとセゾン偽メールの正体
心当たりのない「配信できませんでした」というメールが、突然届いたことはありませんか? 今朝の明け方、私のところにも「Returned mail: see transcript for details」という件名のメールが届きました。もちろん、私は誰にも送っていません。
先に結論をお伝えします。この返送メールは、他人が自分のアドレスを差出人に借りて送った偽メールの「余波」でした。元の偽メールは、クレジットカード会社のセゾンを装ったフィッシングです。あなたが何かを間違えたわけではありません。ただし、返送メールに付いている添付ファイルやリンクは、開かないでください。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月1日(日)明け方(4時台) |
| 件名 | Returned mail: see transcript for details |
| 差出人 | 配信エラーの自動通知(MAILER-DAEMON) ※元の偽メールは、セゾンを装った「今月のお知らせ」 |
| 元メールの送信元 | 英国・ロンドンの回線(IP:86.144.83.242) |
| リンク先 | 読み込み中の画面 → セゾンのNetアンサーそっくりの偽ログイン画面(IDとパスワードを入力させる) |
| 危険度 | ★★★☆☆ (返送メール自体は無害。元メールのリンク先は危険) |
| 結論 | IDとパスワードを盗むためのフィッシングメールとみられます。返送メールの添付やリンクは開かず、削除してください。 |
🔍 ヘッダー解析情報
| 元メールの送信元IP | 86.144.83.242(英国・BTの回線。逆引き名は個人向け回線のような形) |
| 名乗り | 差出人欄もサーバーの名乗りも、私のメールのドメイン名を使用(実際の送信元とは無関係) |
| SPF | softfail(このIPからの送信は許可されていない) |
| DKIM | 署名はあるが検証エラー(偽の署名) |
| 送信ソフト名 | 「DQBMG.10」(一般的なメールソフトではない名前) |
| 添付ファイル | 拡張子「.dat」のファイルが2つ(不審なため当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 元になった「セゾン」のメールは偽物です
返送メールの添付ファイルやリンクには触れず、そのまま削除してください。
届いた「返送メール」の中身
メールの本文は、次のような、そっけない自動通知でした(宛先は第三者のアドレスだったため、伏せてあります)。
これはシステムの自動生成メールです。
This is an automatically generated Delivery Status Notification.

以下アドレスに対してメールが配送できませんでした。
Delivery to the following recipients failed permanently.

   * (宛先は第三者のアドレスのため伏せています)

Reason: 552 5.2.2 <(伏せ字)> Quota exceeded (mailbox for user is full)

このメールは配信専用のアドレスで配信されています。
このメールには返信しないようお願いします。
This email has been sent from a send-only address.
Please do not reply to this email.
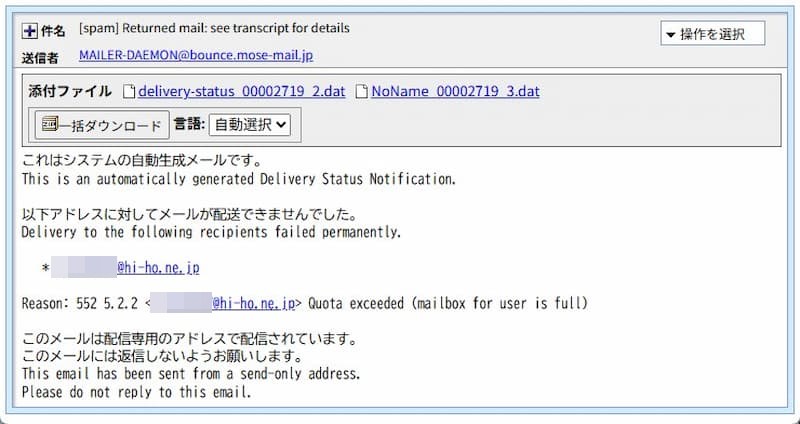
▲ 実際に届いた返送メール(宛先のアドレスは伏せています)
ここで注目したいのは、「Quota exceeded (mailbox for user is full)」という一文です。これは「宛先の受信箱がいっぱいで、受け取れませんでした」という意味です。
どうして、送っていないのに返ってくるの?
理由は、次のような流れです。
- 攻撃者が、あなたのアドレスを「差出人」として偽って、偽メールを大量に送ります。
- 宛先の1つが、受信箱がいっぱいなどの理由で、受け取りを断ります。
- 受け取りを断った側のメールサーバーが、「届きませんでした」という通知を、差出人欄のアドレス、つまりあなたのところへ送り返します。
- あなたの受信箱に、送った覚えのない「配信エラー」が届きます。
このように、偽の差出人にされた人のところへ返送メールが戻ってくる現象を、「バックスキャッター」と呼びます。差出人欄は、紙の封筒の差出人と同じで、誰でも好きなように書けてしまうために起きます。パスワードが漏れたり、アカウントが乗っ取られたりしていなくても、起こり得ることです。
ちなみに、今回の元のメールは、宛先の受信箱がいっぱいで届かなかったそうです。詐欺メールを送ろうとして、肝心の宛先が満杯だったという、攻撃者にとっては少し残念な結果でした。
元になった偽メール(返送に付いていた中身)
返送メールの中には、元のメールの本体が含まれていました。差出人名は「saisoncard」、件名は「今月のお知らせ」で、クレジットカード会社のセゾンを装った内容です。画面に見える部分は、次のとおりです。
いつもご利用いただきありがとうございます。

━━━━━━━━━━━━━━━━━━━━
お支払金額のお知らせ
━━━━━━━━━━━━━━━━━━━━

お支払日:2026年11月4日(水)
口座へのご準備期日:2026年11月2日(月)

【今月のお支払金額を変更したい方へ】
「まとめてリボ」で、今月のご請求分をリボ払いに変更できます。
受付期限:10月23日(金)20:00まで

ご利用明細の確認・お支払金額の変更
▼Netアンサーへログイン
[ログインボタン]

【ご登録情報に変更はありませんか?】
カードの不正利用が疑われる場合など、重要なお知らせを確実にお届けするため、
ご登録情報は最新の内容にしていただくようお願いします。
セゾンPortalまたはNetアンサーよりご確認・ご変更ください。

株式会社クレディセゾン
読み返すと、おかしな点が見つかります。
- 受付期限が過ぎています。メールが届いたのは11月1日なのに、リボ払いへの変更の「受付期限」は10月23日です。1週間以上前の期限を案内するという、うっかりミスがありました。
- 不安をあおる一文。「カードの不正利用が疑われる場合など」と書いて、登録情報の確認を急がせようとしています。
- ボタンの表示と実際のリンク先が違います。ボタンに表示された文字は、別の会社のサイトのアドレスに見せかけていますが(スペースが混ざった不自然な形でした)、実際のリンク先は、まったく別のサイトです。
どこから送られてきた?(送信ルートと偽装判定)
- 送信元IP:
86.144.83.242。英国・ロンドンのBTの回線でした。メールを送ってきたサーバーは、私のメールのドメイン名を名乗っていましたが、実際の接続元とは無関係です。 - なりすましの判定:宛先側のメールサーバーは、SPF(送信元の許可を確かめる仕組み)を「softfail(許可されていない)」、DKIM(改ざんされていない証明)を「検証エラー」と判定していました。偽の署名が付いていたということです。
- 画面に見えない工夫:画面の外に追い出した、無関係な文章(外資系金融機関のコンプライアンス、インボイス制度など)が大量に仕込まれていました。メールの迷惑メール判定をすり抜けるための詰め込みとみられます。その中に、簡体字の「法务」が混ざっていたのも、手作り感がありました。
- 「見えない文字」:本文の途中に、画面では見えない「タグ文字」が埋め込まれていました。くわしくは、下の用語解説をご覧ください。
偽装の判定:セゾンの名前を使っていますが、送信元の回線も、リンク先も、セゾンとは無関係です。公式のメールではありません。
※ここで示した国や場所は、回線やクラウド事業者の登録上の目安です。攻撃者本人の居場所を示すものではありません。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語解説(むずかしい言葉をやさしく)
バックスキャッター:他人の名前を差出人に使った偽メールが届かなかったときに、「届きませんでした」という通知だけが、名前を使われた人のところへ戻ってくる現象です。「後ろへ散らばる」という意味の英語から来た言葉です。
タグ文字:文字コード(Unicode)の中にある、画面にはまったく表示されない文字の仲間です。見た目は同じ文でも、中に別の文字列を忍ばせられます。
見つけるには、メールの元データ(ソース)をコードとして表示できるテキストエディタに貼り付け、制御文字を表示する設定にします。すると「JP-VERIFY-…」のような文字列が、見えない文字として現れます。今回は、挨拶文のすぐ後ろなどに入っていました。受信者を見分ける印かもしれませんが、確認はできていません。
SPF・DKIM:「このメールは本当に、名乗った場所から送られたか」「途中で書き換えられていないか」を、受信側が確かめる仕組みです。両方がエラーなら、なりすましの疑いが強まります。
リンク先を詳しく調べると(フィッシングサイト解析)
元のメールの「Netアンサーへログイン」ボタンの実際の飛び先は、次のドメインでした(URLの一部は伏せています)。
hxxps://kaicourseenne[.]qo1wp6[.]info/(以下省略)IP:43.165.135.154(Tencentのクラウド、東京都渋谷区付近。IP調査サイトでは悪い評価が付いていました)
① 「読み込み中です」の画面。リンクを開くと、まず、丸い矢印がくるくる回る「読み込み中です」という画面が出ます。本物のサイトでも見かける画面なので、「ちゃんとしたサイトだ」と思わせる、ひと呼吸です。
▲ リンクを開いて最初に出た「読み込み中です」の画面
② 本物そっくりの偽ログイン画面。数秒後に、セゾンの「Netアンサー」にそっくりなログイン画面が表示されます。「ID」と「パスワード」を入力する欄、「ログイン」ボタン、「新規会員登録」ボタン、画面の下にある案内リンクまで、細かく作り込まれています。ここにIDとパスワードを入れてしまうと、そのまま盗まれます。当サイトでは、何も入力していません。
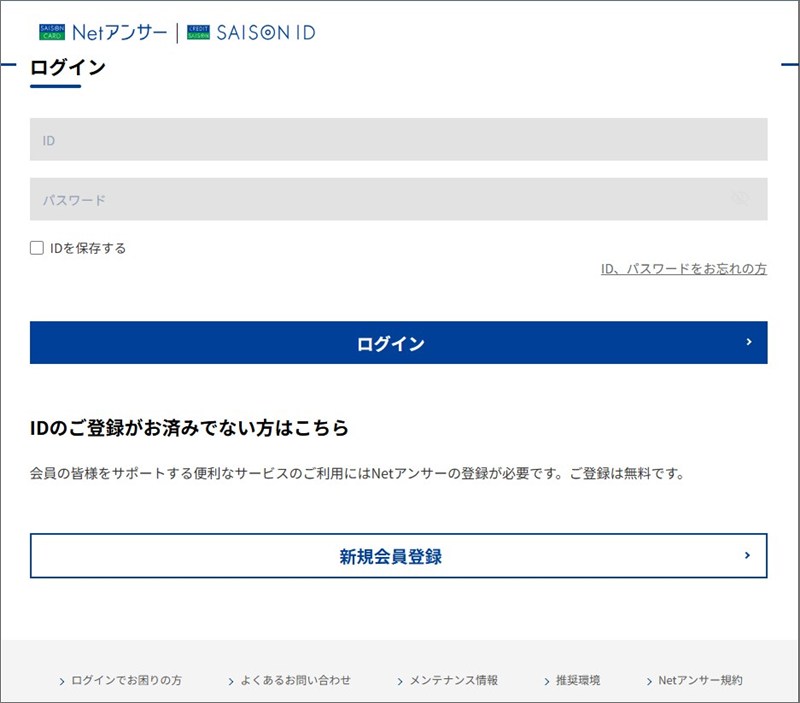
▲ 本物そっくりに作られた偽のログイン画面(IDとパスワードを入力させる)
この画面のあとに、カード番号などを入力する画面が続く可能性もありますが、そこまでは確認していません。
🔗 あわせて読みたい
同じ日に届いた、別の詐欺メールの記事です:補助金ポータルを装い、パソコンはQRコード、スマホは不正アプリへ誘導する詐欺メール(当サイト)
気をつけること・対処法
「送っていないのに返ってきた」メールが届いたら:
- 返信せず、添付ファイルやリンクを開かないでください。返送メールに付いている「元のメール」の中身に、危険なリンクが含まれていることがあります。
- 慌てなくて大丈夫です。あなたのアドレスが差出人に使われただけで、パスワードが漏れたとは限りません。そのまま削除して問題ありません。
- 念のため、メールのパスワードを他のサービスと使い回していないか、見直してみましょう。使い回している場合は変更し、2段階認証も設定すると安心です。
- 同じ種類の返送メールが何通も続く場合は、メールソフトの「迷惑メール」に振り分けると、見る手間が減ります。
カード会社を名乗るメールが届いたら:
- メールのリンクからはログインしないでください。確認が必要なときは、お手持ちのカードの裏面に書かれた窓口や、公式アプリから確認しましょう。
- もし、偽のログイン画面にIDやパスワードを入力してしまったら(責められることではありません)、すぐにカード会社の窓口に連絡して、パスワードの変更と、身に覚えのない利用がないかの確認をしてください。同じパスワードを使っている他のサービスも、あわせて変更しましょう。
- 困ったときは、消費者ホットライン「188」、警察相談専用電話「#9110」へご相談ください。
まとめ:「送っていないのに返ってきたメール」は、偽メールの余波です
あなたのアドレスが、偽メールの差出人として借りられただけです。返送メールの添付やリンクは開かずに削除し、カード会社を名乗るメールのリンクからはログインしないでください。身近な人にも、一言知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。