【注意】SMBC日興証券をかたる「パスキー認証の必須化」メールは偽物!11月1日までに設定しないと取引不可と煽る手口
最近は、スマホのログインが指紋や顔認証で済むようになって、ずいぶん便利になりました。その仕組みの一つが「パスキー」です。証券会社のような大事なサービスでも、導入が進んでいます。
そんな流れに乗って届いたのが、「【重要】10/30 パスキー認証の必須化について」というメールです。結論から言うと、SMBC日興証券を装った詐欺(フィッシング)でした。「11月1日から取引できなくなる」と期限で急かす内容です。順に見ていきます。
| 偽装ブランド | SMBC日興証券 |
| 件名 | 【重要】10/30 パスキー認証の必須化について |
| 受信日 | 2026年10月30日(金) |
| 手口 | 「不正アクセスの被害が確認されたため、パスキー認証を必須化する」と装い、登録状況の確認リンクから偽サイトへ誘導 |
| 危険度 | ★★★☆☆(期限で急かす文面。ただし、リンク先は開いた直後にブラウザが警告) |
| 警告・ブロック | リンクをクリックした直後に、Chromeが「危険なサイト」と警告しました |
📋 ヘッダー解析情報
送信元IP:20.107.2.184(オランダ・アムステルダム・Microsoftのクラウド)/SPF:pass(攻撃者自身のドメインでの認証)/DKIM:pass(同)
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 このメールは偽物です
リンクは押さず、メールは削除してください。
届いたメールの本文(再現)
届いたのは、罫線で区切った、お知らせ風のメールでした。本文は次のとおりです(不審なリンク先は、クリックできない形にして表示しています)。
差出人:日興証券 <akrso@mcqiuhao[.]com>
件名:【重要】10/30 パスキー認証の必須化について

お客様各位

パスキー認証の必須化につきましては、不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、2026年11月1日(土)より実施いたします。

未設定の場合:実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引がご利用いただけなくなります。

お客様のパスキー登録状況につきまして、以下のいずれかをご選択ください。
▼ パスキー登録状況の確認はこちら
 (表示:https://www.smbcnikko.co.jp/update/ie/)
 (実際のリンク先:hxxps://qiaoxingplus[.]com/review/byadyatgkv)

登録手順
上記公式サイトにログイン → 「セキュリティ設定」→ 「パスキー認証設定」 → 生体認証を設定

・設定は無料です。所要時間は約3分です
・本メールは送信専用です

日興証券株式会社
金融商品取引業者 関東財務局長(金商)第64号
配信停止設定:https://www.smbcnikko.co.jp/
管理番号:NIKKO-PSK-2026-8DGZ
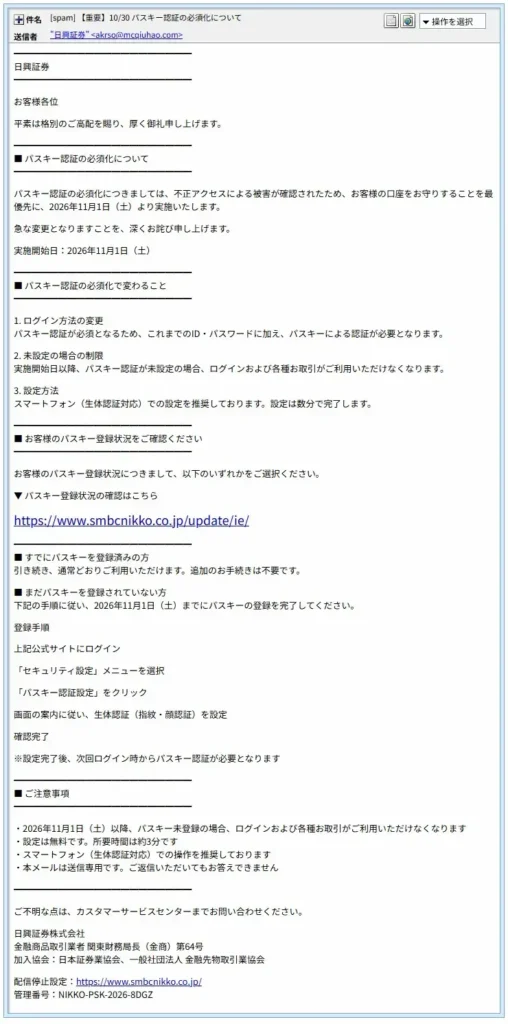
▲ 実際に届いたメールの画面。罫線で区切った、お知らせ風の体裁です
送信ルートと偽装のポイント
① 表示されているURLと、実際のリンク先が違う
リンクの文字には、本物のドメインに見える https://www.smbcnikko.co.jp/update/ie/ が表示されています。ところが、実際に開く先は hxxps://qiaoxingplus[.]com/… という、まったく別のドメインでした。表示されたURLの文字は、リンク先の保証にならないことが分かります。
なお、末尾の「配信停止設定」のリンクだけは、本物のトップページを指していました。すべてのリンクが偽物だと、かえって怪しまれるためでしょうか。本物らしさを出すための、ささやかな小細工とみられます。
② 送信元は日興証券と無関係
差出人のドメインは mcqiuhao[.]com で、日興証券のものではありません。送信元のサーバーは 20.107.2.184 で、オランダのアムステルダムにあるMicrosoftのクラウド(貸しサーバー)でした。
このメールを最初に受け付けた接続元は、136.92.194.131 でした。こちらはシンガポールのGoogleのクラウドで、「日本国内の事業者のサーバー名」を名乗っていました。名乗りと実際の場所が、一致していません。
送信元の認証(SPF・DKIM)はどちらも「pass」ですが、これは攻撃者が用意した自分のドメインでの合格にすぎません。「pass=安全」ではない点にご注意ください。
③ 社名の表記と、「上記公式サイト」の違和感
本文の署名は「日興証券株式会社」で、「SMBC日興証券」ではありません。また、登録手順には「上記公式サイトにログイン」とありますが、その「上記」のリンクは、前述のとおり偽物でした。本物の公式サイトであれば、メールのリンクを使わなくても、ご自身のブックマークから開けます。
さらに、「以下のいずれかをご選択ください」と書きながら、選べるリンクは1つだけでした。文面の作りが、少し雑です。
④ 「11月1日(土)」は、実は日曜日
本文では、実施日を「2026年11月1日(土)」と書いています。ところが、2026年11月1日は日曜日です。期限で急かすなら、せめて曜日は合わせてほしいところです。本物の案内であれば、まず起こらない間違いです。
📖 用語解説
パスキー:パスワードの代わりに、指紋や顔認証などでログインできる仕組みです。パスワードを入力しないため、偽サイトに情報を渡してしまう被害を防ぎやすいとされています。
SPF・DKIM:送信元が「自分は本当にこのドメインの送り主です」と名乗るための確認の仕組みです。ドメインを自分で取得すれば誰でも合格にできるため、合格しても「日興証券本人」の証明にはなりません。
HELO名:メールを送るサーバーが、受け取る側に最初に名乗る名前です。自己申告のため、偽ることもできます。
リンク先を詳しく調べると
メールのボタンは hxxps://qiaoxingplus[.]com/… へ向かいます。調べた範囲では、パソコンでもスマホでも同じ動きで、環境によって表示先が切り替わる動き(クローキング)は確認されませんでした。
ステップ1:クリックした直後に、Chromeが警告
リンクを開いた直後に、Chromeが「危険なサイト」と警告しました。Googleセーフブラウジングが、危険なサイトとして検出したという表示です。警告が出ない環境もあるため、ブラウザの警告だけに頼らないことが大切です。
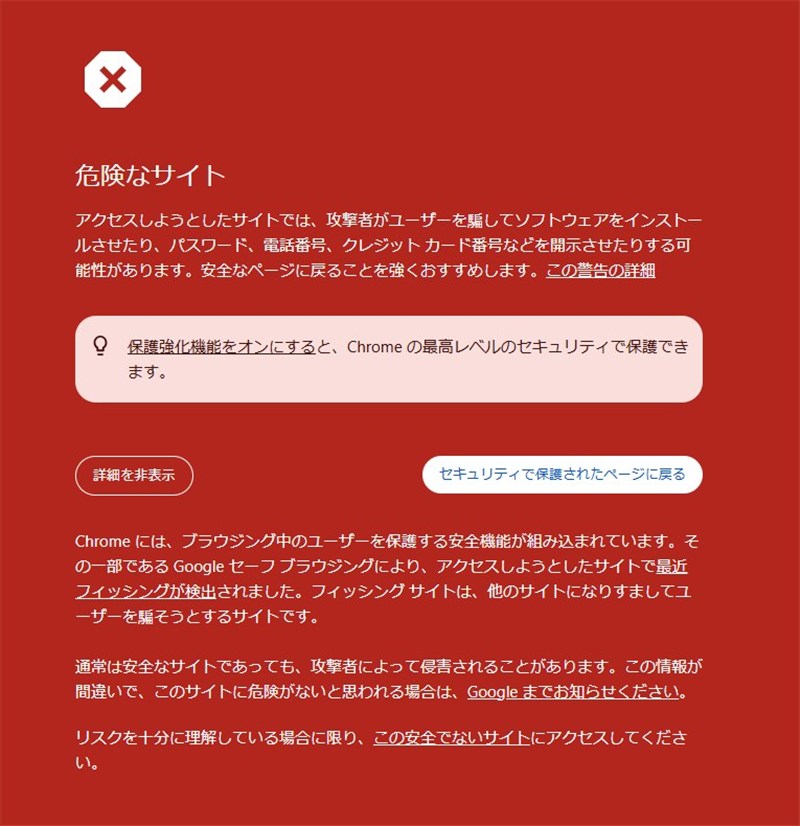
▲ リンクをクリックした直後に表示されたChromeの警告
ステップ2:警告を無視すると、本物のSMBC日興証券のページへ
警告を承知のうえで調査のために先へ進むと、表示されたのは、本物のSMBC日興証券のページでした。「誤ったURLが入力されました」という内容のエラー表示です。スマホでも、同じ動きでした。
今回の調査では、偽のログイン画面や入力欄は確認できませんでした。ただし、これは「安全だった」という意味ではありません。理由として、次のような可能性が考えられます。
- 調査した時点では、偽の入力画面がまだ用意されていなかった。
- 特定の条件を満たした人にだけ、偽の画面を見せる作りになっている。
- 本物のページへ転送する途中で、通信の記録や、リンクを開いた人の確認だけを狙っている。
いずれも推測で、当サイトで確かめられたものではありません。本物のページに着いたとしても、リンクを開いてしまった時点で危険な行為です。
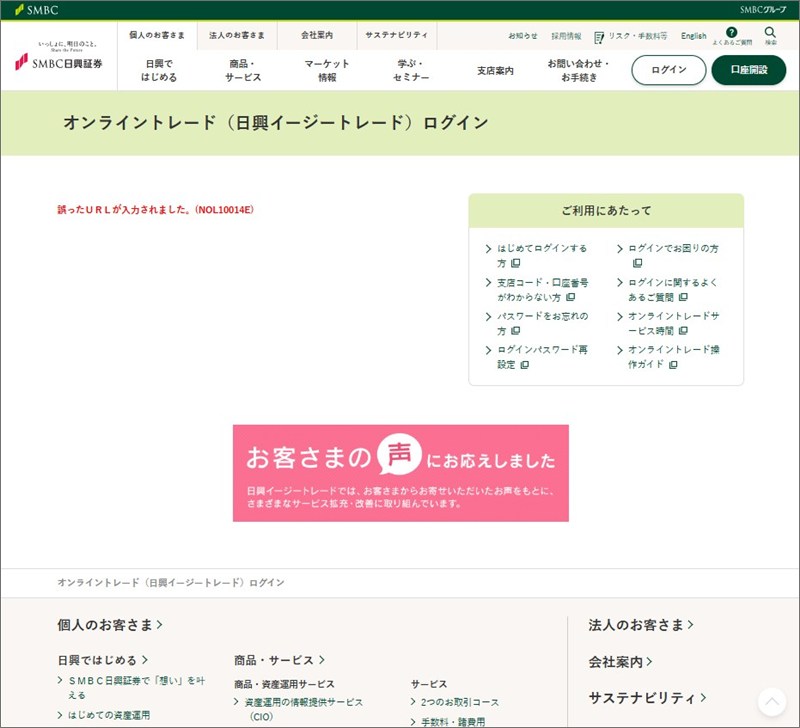
▲ 警告を無視した後に表示された、本物のSMBC日興証券のページ(エラー表示)
同じ手口のメールとの共通点
このメールは、以前に取り上げたヨドバシカードを装った偽メールと、送信まわりの特徴が似ていました。メールの送信サーバーが名乗る名前の形、本文のHTMLを作ったソフトの記載、罫線で区切った体裁などです。同じ送信の仕組みが使われている可能性があります。
▶ 関連記事:ヨドバシカードを装った「ご本人確認」メールの解析
注意点と対処法
「取引ができなくなる」と言われると、誰でも焦ります。落ち着いて、次のことを心がけてください。
- メールのリンクからは、設定も確認もしない。パスキーの設定は、公式アプリや、いつものブックマークから開いた公式サイトで行います。
- 本当に必須化されるのかは、公式サイトのお知らせで確かめてください。メールの文面だけで判断しないでください。
- 表示されているURLと、実際のリンク先は別のことがあります。見た目だけで判断しないでください。
- 警告が出ないからといって、安全とは限りません。
もしリンクを開いてしまったら
ご自身を責める必要はありません。落ち着いて、次の順に対応してください。
- ID・パスワードなどを入力していなければ、まず慌てず、そのページを閉じる。
- 入力してしまった場合は、公式アプリや、いつものブックマークから、パスワードを変更する。
- 同じパスワードを使い回している他のサービスも変更する。
- 口座に身に覚えのない取引や出金がないか確認する。不安なときは、証券会社の公式の窓口に連絡する。
- 不安なときは、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
まとめ:「期限つきのセキュリティ変更」は、メールのリンクから手続きしない
SMBC日興証券を装った「パスキー認証の必須化」のメールは偽物でした。リンクは偽サイトに向かい、開いた直後にブラウザが警告を出しています。ご家族やご友人にも、このページを共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています