【注意】dポイントクラブをかたる「USJ貸切ナイト当選」メールは偽物!宛名は「先生」、リンク先はフィッシング判定
「当選しました」というお知らせは、懸賞に応募した覚えがなくても、ちょっとうれしくなります。しかも、人気のテーマパークを貸し切りで楽しめるペアチケットとなれば、なおさらです。
そんな気持ちにつけ込んで届いたのが、「【dポイントクラブ】USJ 貸切ナイトご招待 当選・詳細確認のご案内」というメールです。結論から言うと、dポイントクラブを装った詐欺(フィッシング)でした。突っ込みどころの多いメールなので、順に見ていきます。
| 偽装ブランド | dポイントクラブ(NTTドコモ) |
| 件名 | 【dポイントクラブ】USJ 貸切ナイトご招待 当選・詳細確認のご案内 |
| 受信日 | 2026年10月30日(金) |
| 手口 | 「USJ貸切ナイトのペアチケットに当選した」と装い、ローチケの受け取り手続きを名目に、偽のログインページへ誘導 |
| 危険度 | ★★★☆☆(うれしい知らせと期限で誘う。ただし、リンク先はすでに開けなくなっていた) |
| 警告・ブロック | リンク先で、ウイルスバスター クラウドが「フィッシング」としてブロックしました |
📋 ヘッダー解析情報
送信元IP:34.180.115.220(東京都渋谷区・Googleのクラウド)/SPF:pass(攻撃者自身のドメインでの認証)/DKIM:pass(同)
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 このメールは偽物です
リンクは押さず、メールは削除してください。
届いたメールの本文(再現)
届いたのは、dポイントクラブのロゴを掲げた、赤い見出しのメールでした。本文は次のとおりです(受信者の部分とコード、不審なリンク先は伏せて表示しています)。
差出人:dポイントクラブ <contact…@loji[.]otsobet[.]info>
返信先:contact…@otsobet[.]info
件名:【dポイントクラブ】USJ 貸切ナイトご招待 当選・詳細確認のご案内

(アドレスの一部) 先生

【dポイントクラブ プレミアム特典】
抽選結果・ご当選のお知らせ

平素は NTTドコモ(dポイント)をご愛顧いただき、誠にありがとうございます。

この度、「ユニバーサル・スタジオ・ジャパン 貸切ナイトご招待&キャッシュバックキャンペーン」へエントリーいただきましたお客様の中から、厳正なる抽選を行いました結果、厳正な抽選の結果、お客様がご当選されました。

なお、本特典の当選チケットは、提携先のローソンチケット(ローチケ)より発券・配券されます。
下記の内容をご確認のうえ、受付有効期限内にチケットのお受け取り(引換手続き)をお願い申し上げます。

USJ 貸切ナイトご招待ペアチケット
ご招待人数:ペア2名様分
【dポイントクラブ プレミアム特典】パーク貸切ナイト
お引き換えコード:(伏せ)
【開催日時】2027年3月13日

 [ ローソンチケット引換・受取手続きへ ]
 (リンク先:hxxps://otsobet[.]info/mail/…)

手続き・エントリー確認期限
2026年11月02日 23:59 まで

【ご注意事項】
・手続き有効期限を過ぎますと、いかなる理由がございましても当選権利は無効となります。
・本チケットは「電子チケット(スマートフォン専用)」での発行となります。
・オークションサイトやフリマアプリ等での転売・譲渡は固く禁止されております。
・本キャンペーンの特典内容や開催日時は、諸般の事情により予告なく変更または中止となる場合がございます。

株式会社NTTドコモ
東京都千代田区永田町2丁目11番1号 山王パークタワー
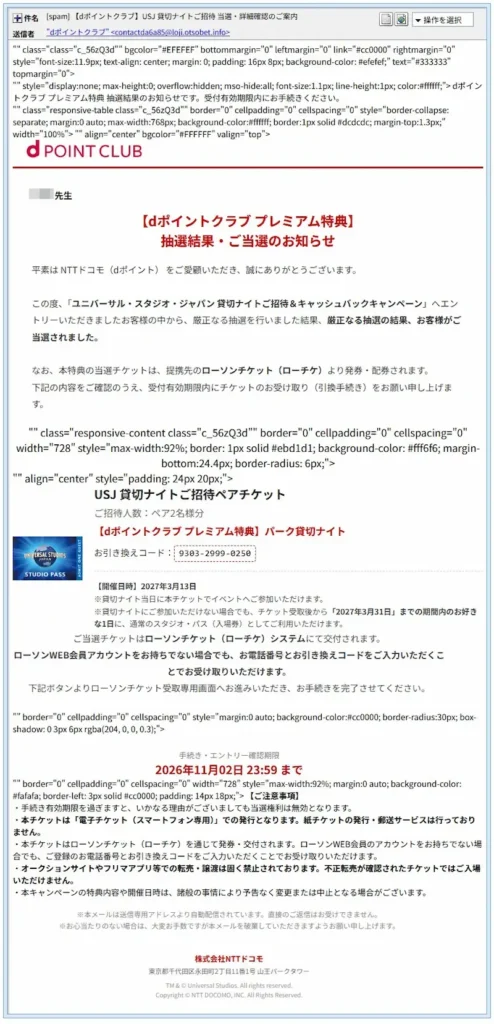
▲ 実際に届いたメールの画面。宛名の「先生」のほか、表示の崩れも見えます(受信者の部分は伏せています)
送信ルートと偽装のポイント
① 宛名は「アドレスの一部+先生」
本文の最初の宛名は、受信したメールアドレスの「@より前の部分」に、「先生」を付けただけのものでした。名簿から名前を引いたのではなく、アドレスを機械的に差し込んだようです。ドコモが会員に送るメールで、アドレスの一部に「先生」と呼びかけることは、まず考えられません。
② 本文の表示が崩れ、ボタンが見えない
私の環境では、メールの途中に class="class="c_56zQ3d"" のような、意味のない文字列がそのまま表示されていました。HTMLのタグの中に、二重の引用符が混ざっているため、メールソフトが属性の残骸を、文字として表示してしまったとみられます。
さらに、手続きのボタンは、赤い背景の指定を含む表が壊れて、背景が無効になっていました。ボタンの文字は白色なので、白い背景の上で、文字が見えなくなっていました。リンク自体は本文に存在しますが、少なくとも私の環境では、押すボタンが見当たらない状態です。
ただし、見え方はメールソフトによって違う可能性があります。ブラウザ型のメールなどでは、正常なボタンとして表示されるかもしれません。「見えないから安全」とは考えないでください。
このような崩れは、ランダムな文字列を混ぜながら、同じ文面を機械的に大量に作った結果とみられます。ほかにも、CSSの中のランダムなコメントなど、意味のない文字列が複数入っていました。
③ 一部の文字が、逆順に保存されている
見出しなどの一部の言葉は、画面では正しく読めますが、メールの生データでは、文字が逆順に保存されていました。たとえば「ご招待」は「待招ご」の順で保存され、前後に、表示の向きを切り替える見えない制御文字(U+2066/U+202E)が挟まれています。「キャッシュバック」も、「ャキ」「バュシッ」「クッ」のように、バラバラの断片に分けて保存されていました。
狙いは、迷惑メールフィルターの目をすり抜けることだとみられます。フィルターは言葉の並びを探して判断することが多く、断片に分かれると、同じ言葉として認識されにくくなるためです。
④ 送信元はドコモと無関係
差出人のドメインは loji[.]otsobet[.]info で、ドコモのものではありません。返信先も、差出人とは別のアドレス(otsobet[.]info のドメイン)に設定されていました。送信元のサーバーは 34.180.115.220 で、東京都渋谷区にあるGoogleのクラウド(貸しサーバー)でした。場所は日本ですが、これはクラウドの設置場所で、攻撃者の居場所を示すものではありません。
このメールを最初に受け付けた接続元は、202.214.49.196(東京都千代田区、インターネットイニシアティブ=IIJのIP)でした。国内の事業者のIPから送信されていた形ですが、当サイトは、この事業者を悪意のある側と断定するものではありません。
なお、送信元の認証(SPF・DKIM)はどちらも「pass」ですが、これは攻撃者が用意した自分のドメインでの合格にすぎません。「pass=安全」ではない点にご注意ください。
⑤ 本文の日本語が、少し変
当選を知らせる一文は、「厳正なる抽選を行いました結果、厳正な抽選の結果、お客様がご当選されました」と、同じ内容が重なっています。とても「厳正」に作られた文面とは言えません。
📖 用語解説
制御文字:文字そのものではなく、表示の向きなどを切り替えるための、目に見えない文字です。悪用されると、見た目と中身の違う文字列を作れます。
SPF・DKIM:送信元が「自分は本当にこのドメインの送り主です」と名乗るための確認の仕組みです。ドメインを自分で取得すれば誰でも合格にできるため、合格しても「ドコモ本人」の証明にはなりません。
返信先(Reply-To):メールに返信したときの宛先です。差出人と別のアドレスを設定できるため、見た目の差出人だけでは、本物かどうか判断できません。
リンク先を詳しく調べると
メールのボタンは hxxps://otsobet[.]info/mail/… を経由し、最終的に l-tickets[.]yiningshuju[.]com/login.php へ向かいます。「l-tickets」は、ローソンチケットの運営会社のサービス名(l-tike)に似せた名前です。login.php という名前からは、ログイン画面だったと推測できますが、画面そのものは確認できていません。
ステップ1:ウイルスバスターが「フィッシング」とブロック
リンクを開こうとすると、ウイルスバスター クラウドが「このWebサイトは、安全ではない可能性があります」と表示し、脅威の種類を「フィッシング」と判定しました。警告が出ない環境もあるため、ソフトの警告だけに頼りきらないことが大切です。
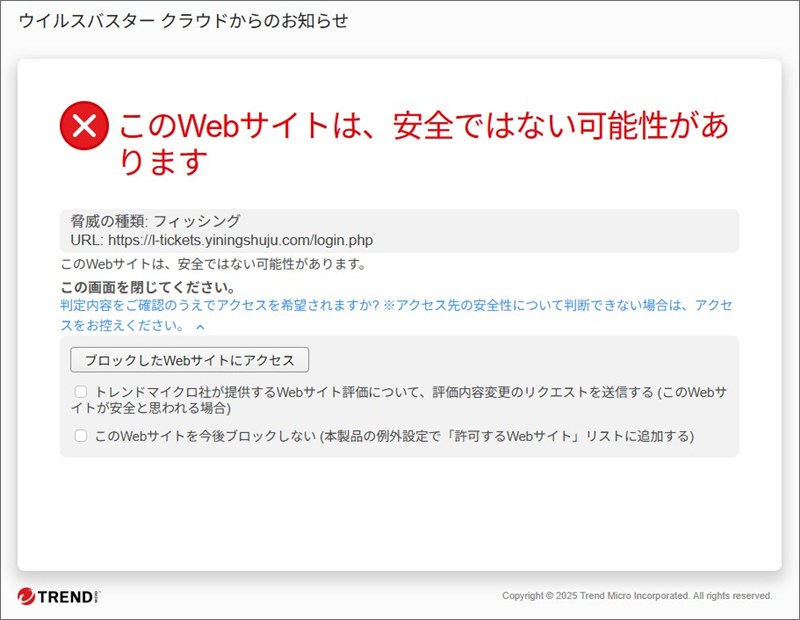
▲ ウイルスバスター クラウドの警告(脅威の種類:フィッシング)
ステップ2:警告を承知で進むと、サイトは開けなかった
警告を承知のうえで、調査のために先へ進むと、Chromeに「このサイトにアクセスできません」と表示されました。エラーの種類は DNS_PROBE_FINISHED_NXDOMAIN で、ドメイン名に対応する場所が見つからない、という意味です。調査した時点では、すでに停止された、または削除されたとみられます。
これは、フィッシングサイトによくある寿命の短さの表れでもあります。ただし、メールが届いた時点では、開けた可能性があります。「今は開けないから、もう安全」とは言えません。同じ手口のメールが、別のリンク先で届く可能性があるためです。
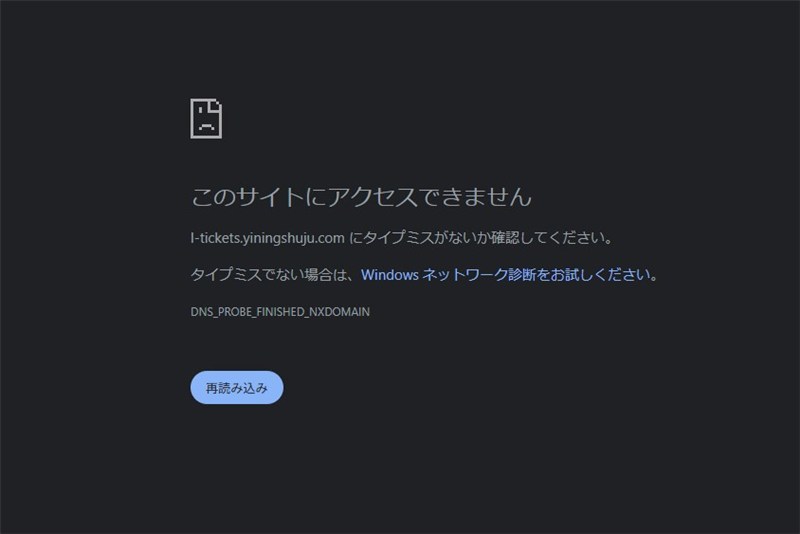
▲ 警告のあとに表示されたChromeのエラー(ドメインが名前解決できない)
注意点と対処法
「当選」と「期限」の組み合わせは、誰でも気が緩み、焦ります。落ち着いて、次のことを心がけてください。
- 応募した覚えのない当選は、リンクを押さない。本当に当選したかどうかは、公式アプリや、いつものブックマークから開いた公式サイトのお知らせで確かめます。
- 宛名が不自然、文面が崩れている、同じ言葉が重なっている、といった点があれば、それだけで疑う理由になります。
- 差出人名が「dポイントクラブ」に見えても、名前は細工できます。表示だけで判断しないでください。
- 警告が出ないからといって、安全とは限りません。
もしリンク先で入力してしまったら
ご自身を責める必要はありません。落ち着いて、次の順に対応してください。
- ローソンチケットのIDやパスワードを入力した場合は、公式アプリや、いつものブックマークから、パスワードを変更する。
- 同じパスワードを使い回している他のサービスも変更する。
- クレジットカード情報を入力した場合は、カード会社に連絡し、利用明細に身に覚えのない請求がないか確認する。
- 不安なときは、消費者ホットライン「188」や、警察相談専用電話「#9110」にも相談できます。
まとめ:うれしい「当選」の知らせこそ、リンクを押さず公式で確かめる
dポイントクラブを装った「USJ貸切ナイト当選」のメールは偽物でした。宛名の「先生」や、崩れた表示、重なった言葉など、不自然な点がいくつもあります。ご家族やご友人にも、このページを共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています