【重要】ログイン時に認証コードが必須化されます|Eightのメールは本物?見分け方と確認手順
秋も深まり、朝晩は肌寒い日が増えてきましたね。そんな中、名刺アプリ「Eight」から「【重要】ログイン時に認証コードが必須化されます」というメールが届き、「これって本物?」と手が止まった方も多いのではないでしょうか。
迷ったときに立ち止まるのは、とても正しい行動です。今回は、このメールの送信元や本文を落ち着いて調べてみました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【重要】ログイン時に認証コードが必須化されます」
Eightのメールを調べました
名刺アプリ「Eight」から届いた通知メールを、送信元の情報(ヘッダー)と本文の両面から調べました。調べた範囲では、本物のEightからの利用メールと矛盾する点は見つかりませんでした。
| 危険度 | ★☆☆☆☆(低) |
| 受信日 | 2026年10月7日 |
| 差出人の表示 | Eight <service@8card.net> |
| 送信元IP | 159.183.132.117(メール配信サービス「SendGrid」のIP) |
| SPF/DKIM | SPF:Pass / DKIM:署名ドメインは 8card.net(受信側の判定結果は確認できず) |
| 判定 | ヘッダー上は本物のEightと矛盾なし(ただし、この告知自体は公式ページで未確認) |
※メールヘッダー詳細は個人情報保護のため非掲載
結論:このメールに「詐欺っぽい特徴」は見つかりませんでした
送信元はEight公式の注意喚起と一致し、本文にもパスワードやコードを入力させる文言はありません。ただし、「2026年11月上旬から認証コード必須化」という告知そのものは、当サイトが調べた公式ページでは確認できていません。慎重に、メールのリンクではなくアプリから確認するのが安全です。
届いたメールの内容
件名は「【重要】ログイン時に認証コードが必須化されます」。本文は次のとおりでした(URLは公式のものです)。
【重要】ログイン時に認証コードが必須化されます

いつも名刺アプリ「Eight」をご利用いただきありがとうございます。

2026年11月上旬より、機種変更やアプリの再インストールなどで
再度ログインする際、認証コードの入力が必要になります。認証コードは、このメールが届いたアドレスに送付されます。

※アプリ版のみが対象となります。Web版 Eightのログイン手順に変更はございません。

ログインメールアドレスの確認手順
1. Eightアプリ、下部の「自分」タブを選択
2. 画面右上の歯車マークを選択
3. メニューを下にスクロールし、「セキュリティ」内の「ログインメールアドレス」を選択
4. 「現在のログインメールアドレス」に表示されたアドレスを確認
※ログインメールアドレスは他人から見えることはありません。

今後も問題なく受信できるか、事前にご確認をお願いします。

ご不明点やご質問がございましたら、いつでもEightサポート https://eight.zendesk.com/hc/ja までご連絡ください。

このメールは「利用メール」です。

利用メールは、パスワードの再発行などを含むEightを利用するために必要なメールですので、配信を停止することはできません。

運営会社の情報は こちら https://jp.corp-sansan.com/company/info/

© Sansan, Inc.
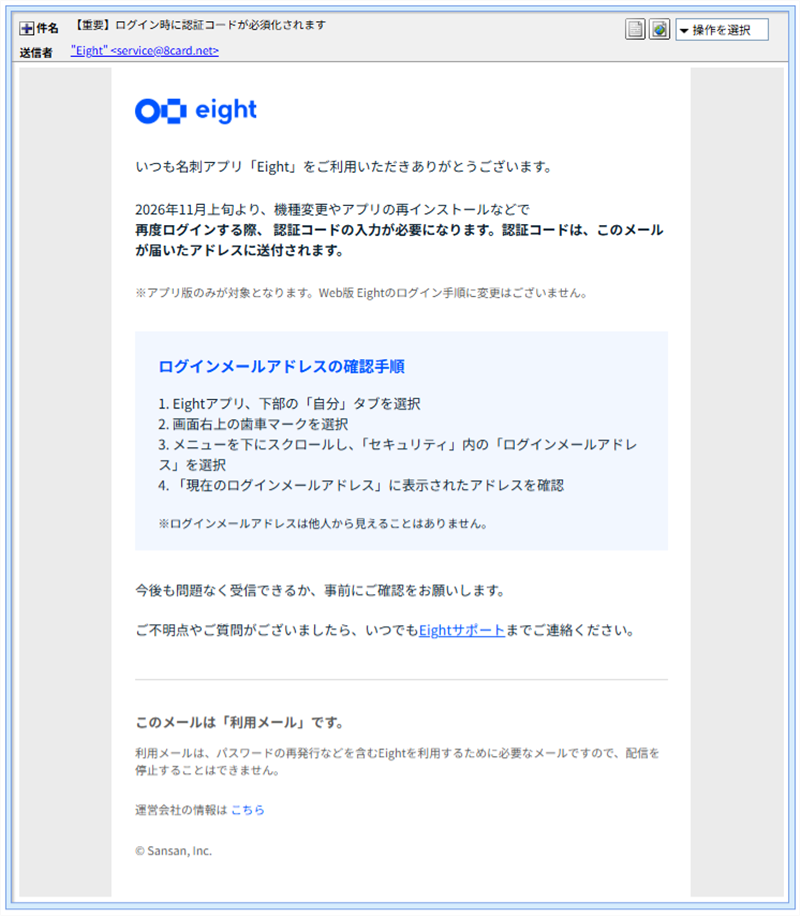
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
このメールには、ログインボタンや「今すぐ入力してください」といった急かす文言がありません。書かれているのは、アプリ内でログインメールアドレスを確認する手順だけです。
送信元を調べると:矛盾は見つかりませんでした
メールの「送信元の記録」を一つずつ確認した結果が、こちらです。
| 確認項目 | 結果 | 見方 |
| 差出人アドレス | service@8card.net | Eight公式の注意喚起にある「末尾が @8card.net」と一致 |
| 送信元IP | 159.183.132.117 | ホスト名は o4.ptr5702.8card.net で、メールに記録された名乗りと一致 |
| 配信事業者 | SendGrid(Twilio SendGrid) | 企業の一斉配信でよく使われる大手サービス。脅威レベルは「低」 |
| SPF | Pass | そのIPからの送信を、送信ドメイン側が許可している |
| DKIM | 署名ドメインは 8card.net | 署名はあるが、受信側の判定結果は確認できず、判定は保留 |
| IPの所在地 | アメリカ(カリフォルニア州サンフランシスコ) | 配信サービス事業者のIPの所在地で、Eightの運営元の所在地を示すものではありません |
やさしい用語解説
SPF:「この会社のメールは、このサーバーから送ってOK」という、郵便でいう“差出人の住所の照合”のような仕組みです。
DKIM:メールに付ける“電子的な封印”です。途中で書き換えられていないかを確かめられます。
SendGrid:企業が大量のメールを届けるときに使う、メール配信の代行サービスです。有名企業の通知メールにもよく使われます。
詳しく調べて分かったこと
本文には「Eightサポート」への案内(eight.zendesk.com)がありました。当サイトで確認したところ、ごく普通に開ける、Eight公式のヘルプサイトでした。閲覧環境によって表示が変わる様子(クローキング)もありません。
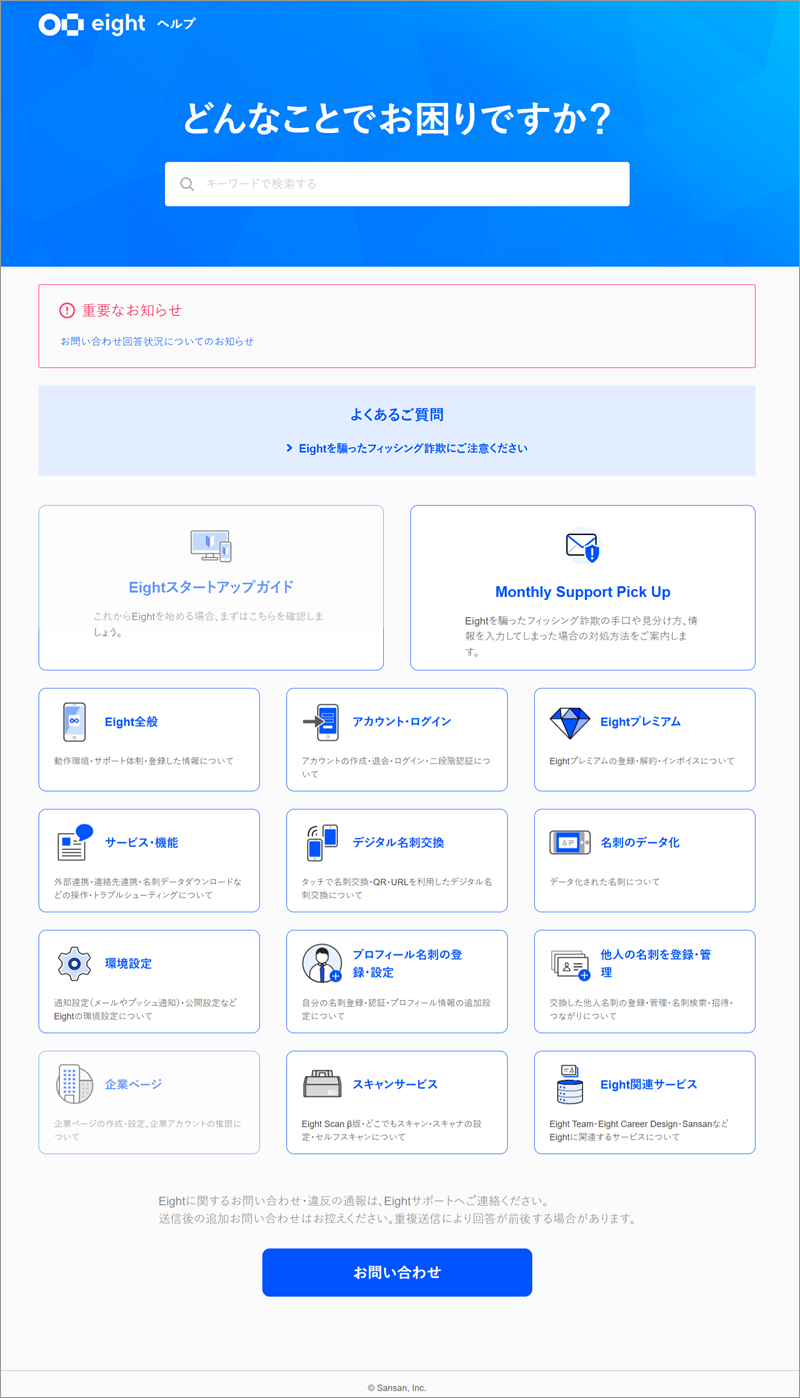
▲ Eight公式ヘルプのトップ。「Eightを騙ったフィッシング詐欺にご注意ください」という記事が案内されています
この公式の注意喚起では、次の3点が呼びかけられています。
- Eightからのメールは、末尾が
@8card.netのアドレスから送られる(表示名「Eight」だけで判断しない) - メールやSMSのURLから安易にログインせず、アプリや自分で確かめた公式サイトからアクセスする
- 偽サイトに入力させた情報を、攻撃者がその場で本物のEightに入れ、届いた認証コードまで入力させる「リアルタイムフィッシング」がある
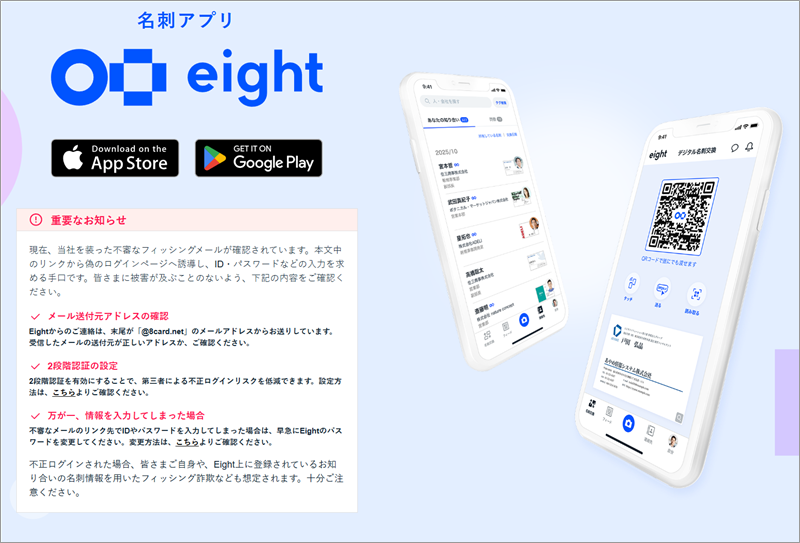
▲ Eight公式サイトに掲載されている、フィッシングメールへの注意喚起
念のため、よくある偽メールの特徴と、今回のメールを並べてみます。
| 偽メールによくある特徴 | 今回のメール |
| ログインや確認のボタンで急がせる | ログインボタンはなし(リンクはサポートへの案内のみ) |
| パスワードや認証コードを入力させる | 入力を求める文言なし |
| 送信元が公式ドメイン以外 | @8card.net で一致 |
| 「24時間以内」など期限で脅す | 「2026年11月上旬より」という予告のみ |
ただし、公式の告知は確認できていません。当サイトが確かめた範囲では、公式ヘルプのトップとログイン関連のカテゴリ一覧に、この件のお知らせは見当たりませんでした。Eightアプリ内のお知らせなど、別の場所に掲載されている可能性はあるため、「偽物」と断定するものではありません。
なお、Eight公式も「Eightを装った偽メールが実際に確認されている」と注意喚起しています。同じ件名を使った偽物が出回る可能性もゼロとは言えないので、届いたメールごとに、送信元とリンクの有無を確かめてください。
注意点と対処法
- メール内のリンクからログインしない。確認したいときは、Eightアプリを自分で開いてください。
- 認証コードは誰にも教えない。コードを入力する画面が、アプリか公式サイトであることを必ず確かめてください。
- 差出人が @8card.net 以外なら、Eightからのメールではありません。表示名の「Eight」だけで信用しないでください。
- メールに書かれていた手順で、アプリの「自分」→歯車マーク→「セキュリティ」→「ログインメールアドレス」を開き、今も受信できるアドレスか確認しましょう。
- もし偽サイトに入力してしまったら、ログインできたかどうかに関係なく、すぐにEightのパスワードを再設定してください。くわしい手順は、Eight公式のフィッシング詐欺の注意喚起ページに載っています。
不安なときは、何もせずにEightヘルプを確認するのが確実です。迷ったことを恥ずかしがる必要はまったくありません。
まとめ
- 今回のメールは、調べた範囲では本物のEightからのものと矛盾しませんでした。
- ただし、告知そのものは公式ページで確認できていません。
- リンクではなくアプリから確認し、認証コードは誰にも教えないでください。
同じ不安を抱えている家族や同僚がいたら、この記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の結果を参照しています
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体