楽天カードを騙る「12,000pt受け取り」メール、リンクの先は本物のRakuten認証URL!トークン悪用の疑いがある新手口を解析
今回は、楽天カードを騙る「12,000pt受け取り」メールをご紹介します。件名を変えながら短時間に何度も届く波状攻撃の1通なのですが、リンクをたどっていくと、最終的に本物のRakutenの認証システムにたどり着くという、少し踏み込んだ作りになっていました。
📋 調査レポート:概要
| 受信日時 | 2026年9月15日(火)9:32 |
| 件名 | 12,000ptを受け取りましょう |
| 騙られたブランド | 楽天カード |
| SPF判定 | Pass(攻撃者自身のドメイン内では正規に設定) |
| 危険度 | ★★★★★(5/5) |
届いたメールの内容
実際に届いたメールがこちらです。「12,000pt」「受取期限:2026年9月18日 23:59」という具体的な数字と期限で、慌ててボタンを押させようとする作りになっています。
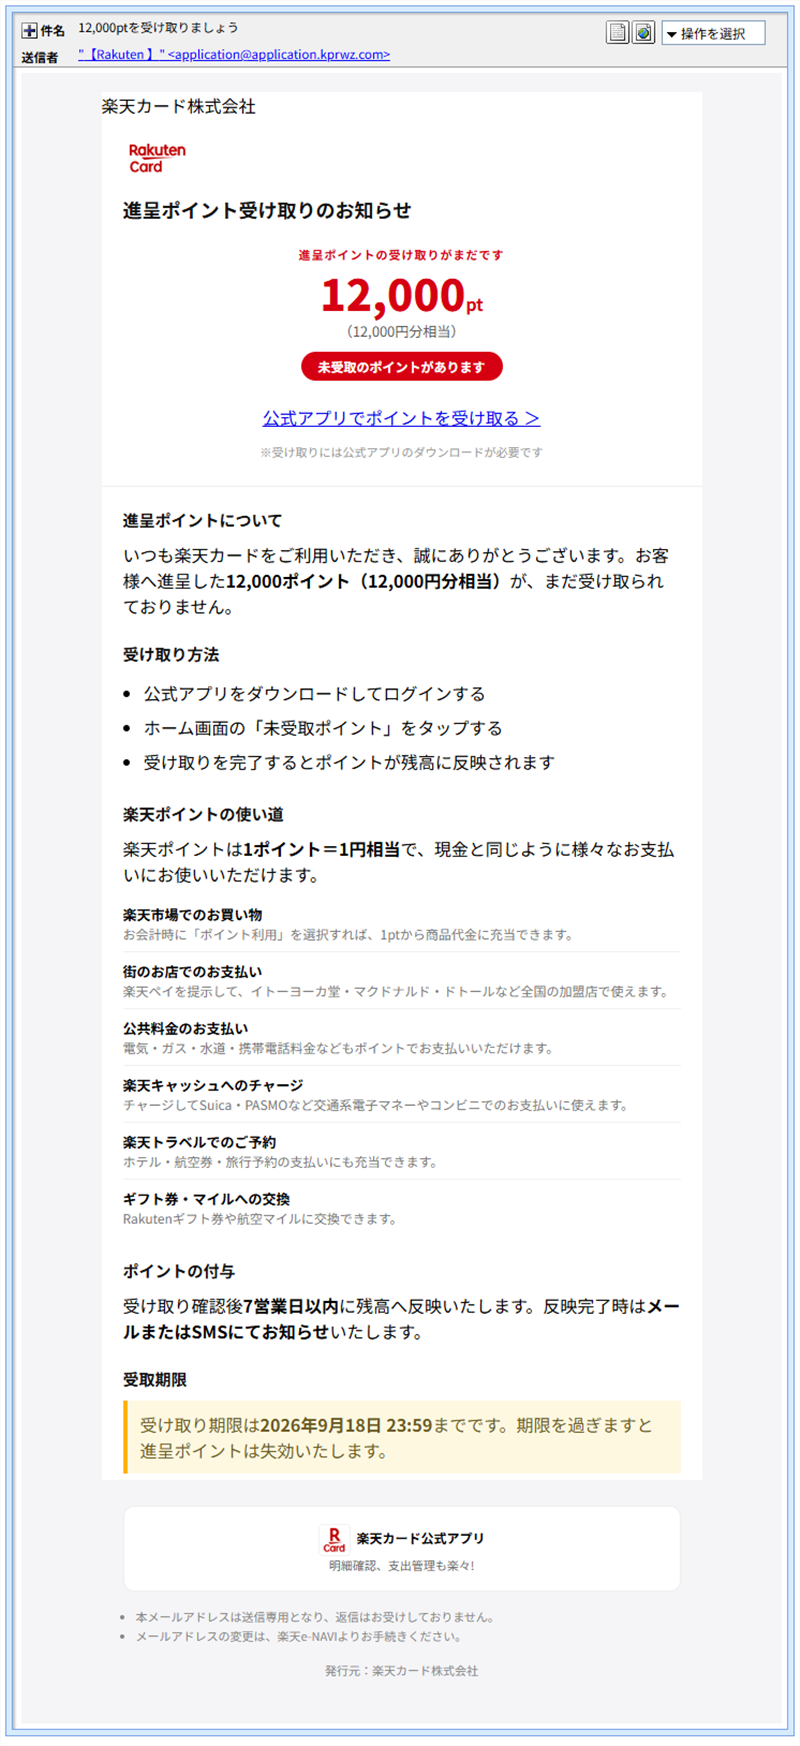
実際に届いたメール本文
【メール本文の骨子】
楽天カード株式会社
進呈ポイント受け取りのお知らせ
進呈ポイントの受け取りがまだです
12,000 pt(12,000円分相当)
未受取のポイントがあります
[公式アプリでポイントを受け取る>]
※受け取りには公式アプリのダウンロードが必要です
受取期限:2026年9月18日 23:59
※メールヘッダー詳細は個人情報保護のため非掲載
送信元の解析:ここでも「日本の県名」を使った偽装
| ホスト | IPアドレス | 実際の国 |
| application.kprwz.com(SPF確定送信元) | 20.194.26.79 | 韓国 |
| smtp.archive-confirmation.miyagi.jp | 6.219.194.211 | 米国 |
| X-Originating-IP | 44.226.58.24 | 米国 |
💡ここで!本日すでに4件目の「日本の地名なりすまし」
今回のホスト名にも「miyagi.jp」(宮城)という、日本の県名を思わせる文字列が使われていましたが、実際のIPの所在地は米国でした。本日はこれで、「saitama.jp」「tottori.jp」(SMBCの記事)、「softbank.jp」(楽天カードVIPご案内の記事)に続いて4件目の確認です。同じ配信ツール、あるいは同じグループによる手口である可能性が濃厚です。
リンク先の解析:本物のRakuten認証URLへの着地
STEP1:メール内のリンクをクリックすると、まずpcdbb.comという中継サイトを経由します。
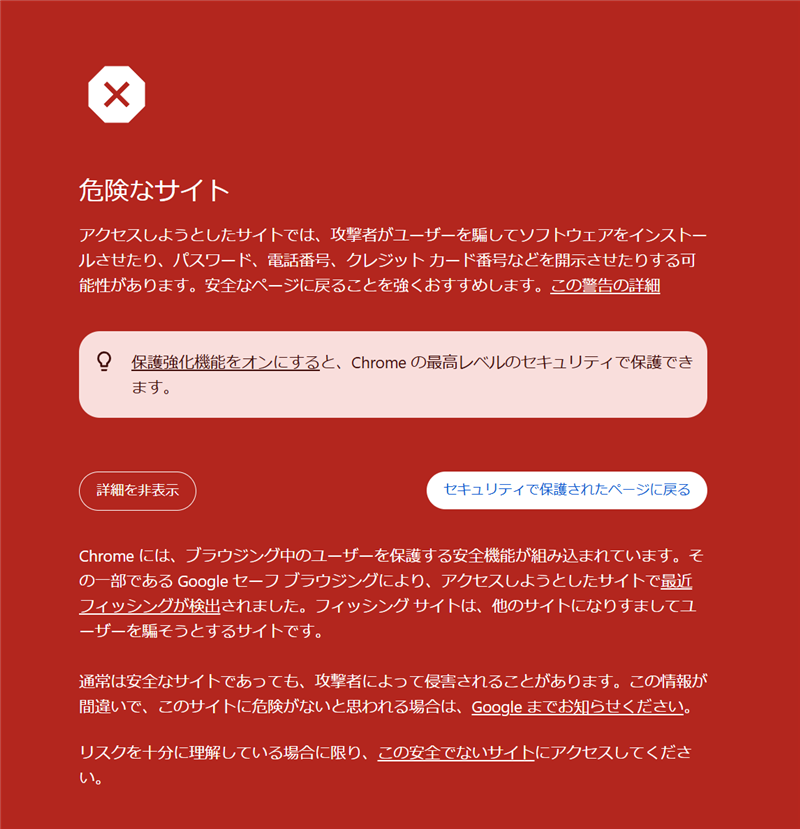
Google Chromeが「危険なサイト」としてフィッシングを検出・ブロックした画面
STEP2:この警告を突破して先へ進むと、最終的に実在するRakutenの認証システム(login.account.rakuten.com)のURLに、長い一続きの文字列(トークン)付きで着地することが分かりました。
このURLのパスには「session/upgrade(セッションの引き継ぎ)」という言葉が含まれており、本来はRakuten側のシステムが、特定のログインセッションを正規の手続きで引き継がせるために使う仕組みだと考えられます。もしこのトークンが、詐欺グループによって不正に生成・詐取されたものだった場合、リンクを開いた人が気づかないうちに、攻撃者側が用意した(あるいは制御できる)セッションに接続させられてしまう可能性があります。ただし、実際にこのリンクからログインを完了した場合に何が起きるかは、私たちの方では検証しておりません。安全のためあえて検証を行っていないため、この点は「可能性がある」という段階の情報として捉えてください。
波状攻撃の全体像
同じ「12,000pt」を謳う件名違いのメールが、40分ほどの間に少なくとも4パターン確認できました。
| 受信時刻 | 件名 |
| 6:41 | 特例進呈ポイント(12,000pt)受取手続き期限に関するご案内 |
| 9:27 | 新規登録特典を受け取りください |
| 9:28 | 一括受け取りのご案内 |
| 9:32 | 12,000ptを受け取りましょう(本記事で解析) |
注意点と対処法
- 「見た目が本物のドメインだから安全」とは限りません。特にURLの中に長い文字列(トークン)が含まれるリンクは、それ単体でログイン状態を左右する可能性があるため、身に覚えのないメールから開かないでください。
- 楽天カード・楽天ポイントの確認は、メール内のリンクからではなく、必ず公式アプリまたはブックマークした公式サイトから行ってください。
- 同じような件名のメールが立て続けに届く場合は、個別に対応せず、まとめて迷惑メールとして処理して問題ありません。
楽天カード公式でも、なりすましメールの見分け方を詳しく公開しています。
まとめ
今回は、リンクの先が本物のRakuten認証システムに着地するという、これまでより一歩踏み込んだ手口をご紹介しました。実際の被害までは確認できていませんが、「本物のドメインだから安全」という思い込みが通用しないケースがあることは、知っておいて損はありません。件名を変えながら届く「12,000pt」系のメールには、今後も注意が必要です。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの詳細情報は ip-sc.net を参照しています。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態