楽天カードを騙る「VIPご案内:15,000円相当の優待特典」に注意!ソフトバンクを騙る中継地点を使い分ける、2系統同時配信の正体
今回は、楽天カードを騙る「VIPご案内」メールをご紹介します。同じ内容のメールが、わずか1分違いで2つの別々の配信ルートから届いており、裏側を調べてみると、同じ詐欺グループが送信経路を使い分けている様子が見えてきました。
📋 調査レポート:概要
| 受信日時 | 2026年9月15日(火)3:11/3:12(1分違いで2通) |
| 件名 | [spam]【VIPご案内】選ばれたお客様へ:15,000円相当の優待特典が届いております |
| 騙られたブランド | 楽天カード |
| SPF判定 | Pass(いずれも攻撃者自身のドメイン内では正規に設定) |
| 危険度 | ★★★★☆(4/5) |
届いたメールの内容
実際に届いたメールがこちらです。「12,000pt(12,000円相当)」という具体的な数字と、「受取期限:2026年9月17日 23:59」という期限を示すことで、思わず慌ててボタンを押させようとする作りになっています。
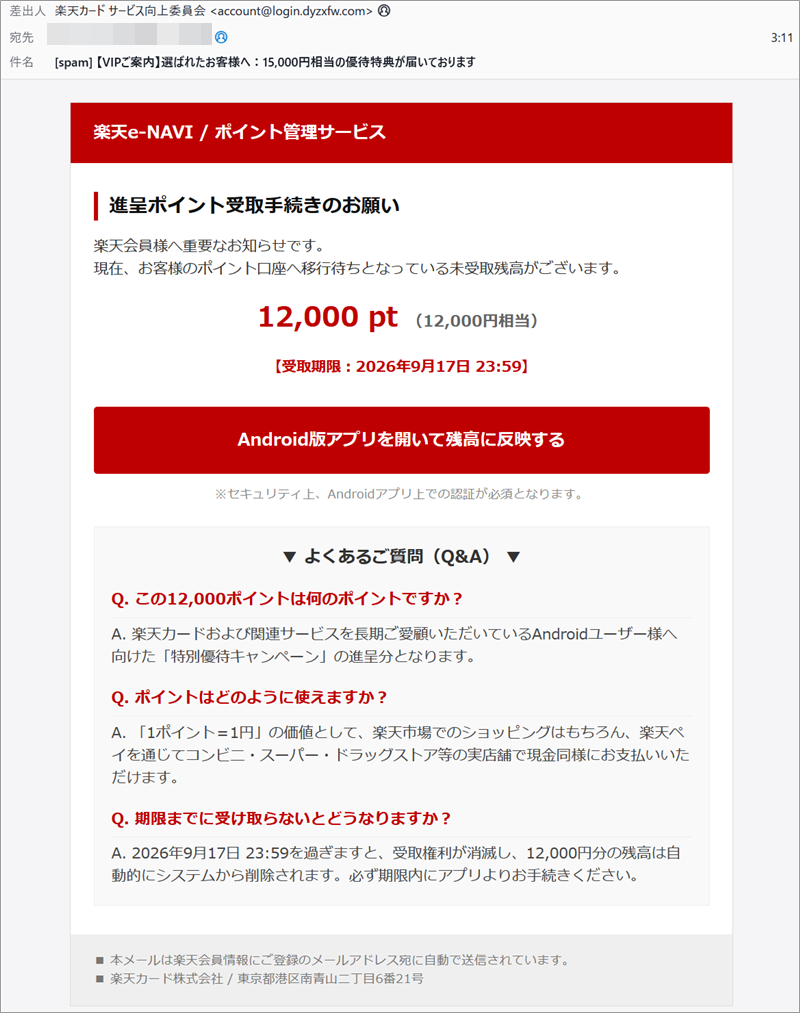
実際に届いたメール本文。1分違いで届いたもう1通もほぼ同一の内容だった
【メール本文の骨子】
楽天e-NAVI/ポイント管理サービス
進呈ポイント受取手続きのお願い
楽天会員様へ重要なお知らせです。
現在、お客様のポイント口座へ移行待ちとなっている未受取残高がございます。
12,000 pt(12,000円相当)
【受取期限:2026年9月17日 23:59】
[Android版アプリを開いて残高に反映する]ボタン
※セキュリティ上、Androidアプリ上での認証が必須となります。
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートの解析:1分違いで届いた「双子」のメール
同じ内容のメールが、送信元のドメインを変えて2つのルートからほぼ同時に配信されていました。それぞれのヘッダーを解析した結果がこちらです。
| 受信時刻 | 送信元ドメイン(SPF確定) | 実際の国 |
| 3:11 | login.dyzxfw.com(136.110.26.59) | シンガポール |
| 3:12 | reservation.cncshw.com(136.85.73.192) | シンガポール |
さらにヘッダーの奥を見ると、どちらのメールにも「日本の大手通信キャリアの名前を思わせるホスト名」を経由した痕跡がありました。
| 受信時刻 | 経由ホスト名 | 実際の国 |
| 3:11 | mail.o76ynk2w9ri.softbank.jp(140.93.137.179) | フランス |
| 3:12 | smtp-out24.mail.softbank.jp(49.139.152.23) | インド |
💡ここで!日本の機関名を借りる偽装の手口
今回のメールには「softbank.jp」というホスト名のほか、送信者情報の中に「japanpost.jp」(日本郵便)や「biglobe.ne.jp」(老舗プロバイダ)といった、日本人になじみ深い実在サービス名も使われていました。以前ご紹介したSMBCダイレクトを騙るメールでも「saitama.jp」「tottori.jp」という県名を使った同様の偽装が見つかっており、同じ配信ツールか、同じグループの手口である可能性が高いです。(関連記事:三井住友銀行を騙る「お友達紹介」メールの解析)
また、リンク先のドメインを比べてみると、先頭の単語こそ違うものの「rekutemsui-copoint」という核となる文字列と、末尾に県名を付け足す偽装パターン(末尾.aomori.jp)が完全に一致していました。これは、同じ詐欺キットを使う一味が、送信基盤だけを2系統に分けて並行配信していることを示す強い証拠です。
リンク先の解析:スマホとパソコンで表示を変える罠
本文中の「Android版アプリを開いて残高に反映する」ボタンの遷移先を、パソコンとスマートフォン(Android)それぞれで確認したところ、表示される内容がまったく異なっていました。
パソコンでアクセスした場合:
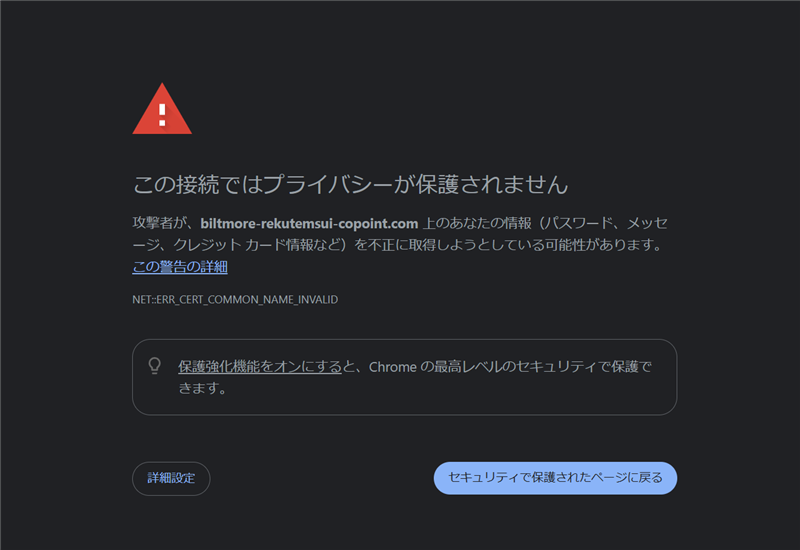
「この接続ではプライバシーが保護されません」という警告。証明書のエラーが検出されている
警告を無理に突破しても、パソコンからは「404 Not Found」が表示されるだけだった
スマートフォン(Android)でアクセスした場合:
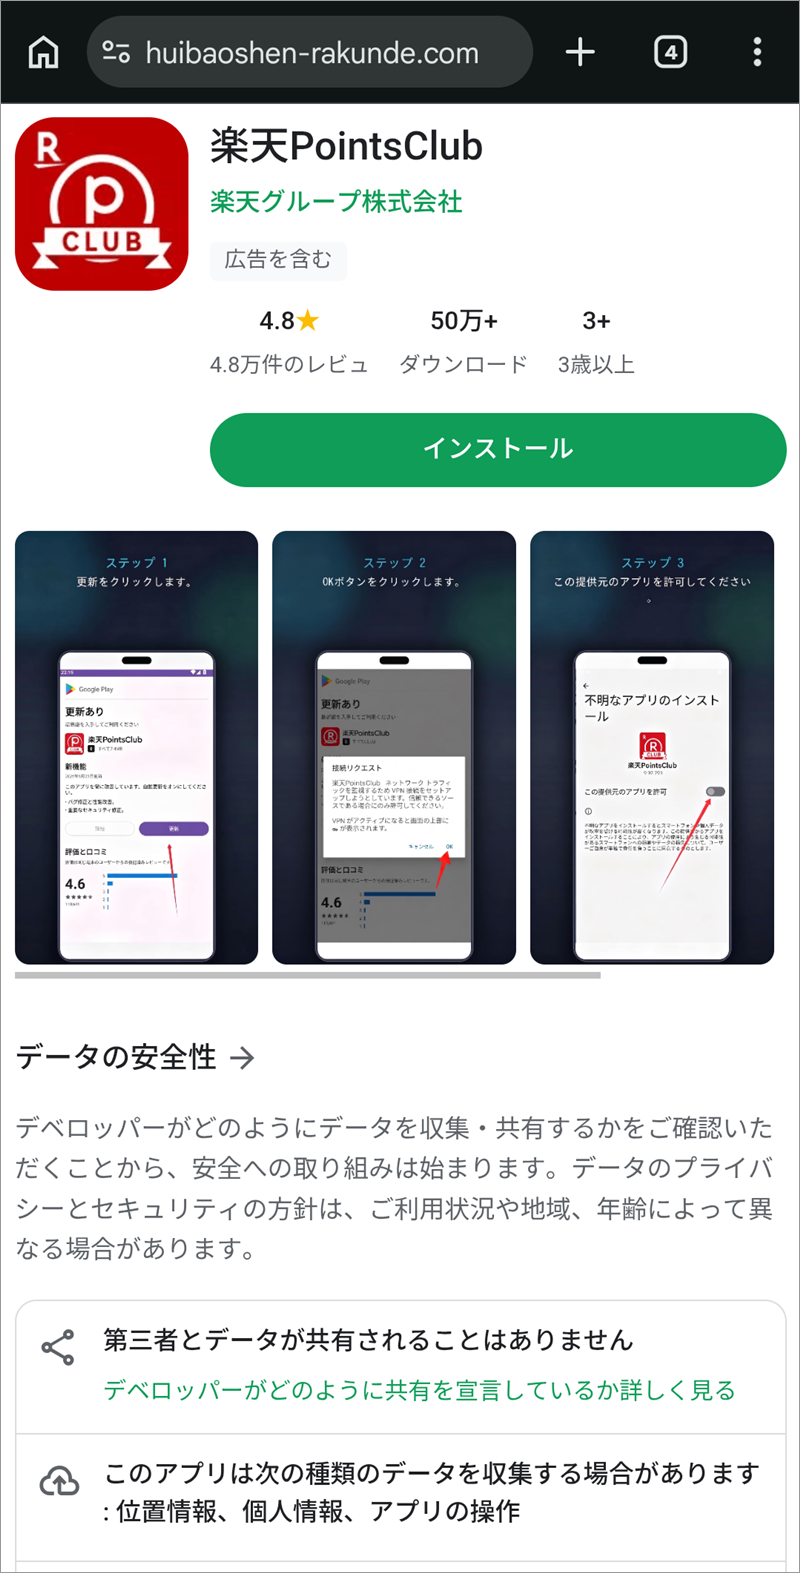
本物そっくりの「Google Playストア」風ページに、「楽天PointsClub」という偽アプリが表示される
パソコンからは正体を隠しつつ、スマートフォン(Android)だけに本物そっくりの偽Google Playストア画面を見せる——これは「クローキング」と呼ばれる、アクセスしてきた端末によって見せる内容を変える手口です。この偽ページには「①更新をクリック→②OKボタンをクリック→③この提供元のアプリを許可してください」という手順まで丁寧に案内されており、指示通りに進めると、Google公式のアプリではない、身元不明のアプリ(APKファイル)がスマートフォンに直接インストールされてしまいます。一度インストールを許可してしまうと、位置情報や個人情報、アプリの操作履歴などを盗み取られる恐れがあります。
注意点と対処法
- 楽天カード・楽天ポイントからのメールに心当たりがなければ、本文中のリンクは絶対にクリックしないでください。
- スマートフォンで「アプリの更新」「アプリのインストール許可」を求める画面が急に出てきたら、まず立ち止まってください。特に「提供元不明のアプリ」の許可を求められた場合は要注意です。
- ポイントの確認は、メール内のリンクからではなく、必ず公式アプリ「楽天カード」または公式サイトのブックマークからアクセスしてください。
- 身に覚えのないアプリをインストールしてしまった場合は、すぐにアンインストールし、必要に応じて端末のセキュリティスキャンを行ってください。
楽天カード公式でも、こうしたなりすましメールの見分け方を詳しく公開しています。
まとめ
今回は、同一の詐欺キットが2つの送信ルートを使い分けていた楽天カードなりすましメールをご紹介しました。パソコンでは正体を隠し、スマートフォンにだけ牙をむく——この「クローキング」の手口は今後も増えていくと考えられます。「アプリの更新」や「提供元不明のアプリの許可」を急に求められたら、一呼吸置いて疑う習慣をつけましょう。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの詳細情報は ip-sc.net を参照しています。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態