DocuSignを騙る「Stock_Purchase_Agreement.pdf」完了通知に注意!パスワードを聞かずにMicrosoftアカウントを乗っ取る新手口を解析
今回は、電子契約サービス「DocuSign(ドキュサイン)」を騙るなりすましメールをご紹介します。パスワードを一切聞いてこないのに、最終的にはMicrosoftアカウントへのログインをまるごと乗っ取られてしまうという、かなり手の込んだ手口でした。専門用語はできるだけ使わず、ゆっくり順を追って説明していきます。
📋 調査レポート:概要
| 受信日時 | 2026年9月15日(火)5:35 |
| 差出人表示 | Docusign Via Docusign <dse_NA4@docusign.net> |
| 件名 | Action Completed: Stock_Purchase_Agreement.pdf |
| 騙られたブランド | DocuSign(電子契約サービス) |
| SPF判定 | Fail(送信元が正規のDocuSignではないと確定) |
| 危険度 | ★★★★★(5/5) |
届いたメールの内容(日本語訳つき)
実際に届いたメールがこちらです。本物のDocuSignの通知文面を、ほぼそのままコピーして作られています。
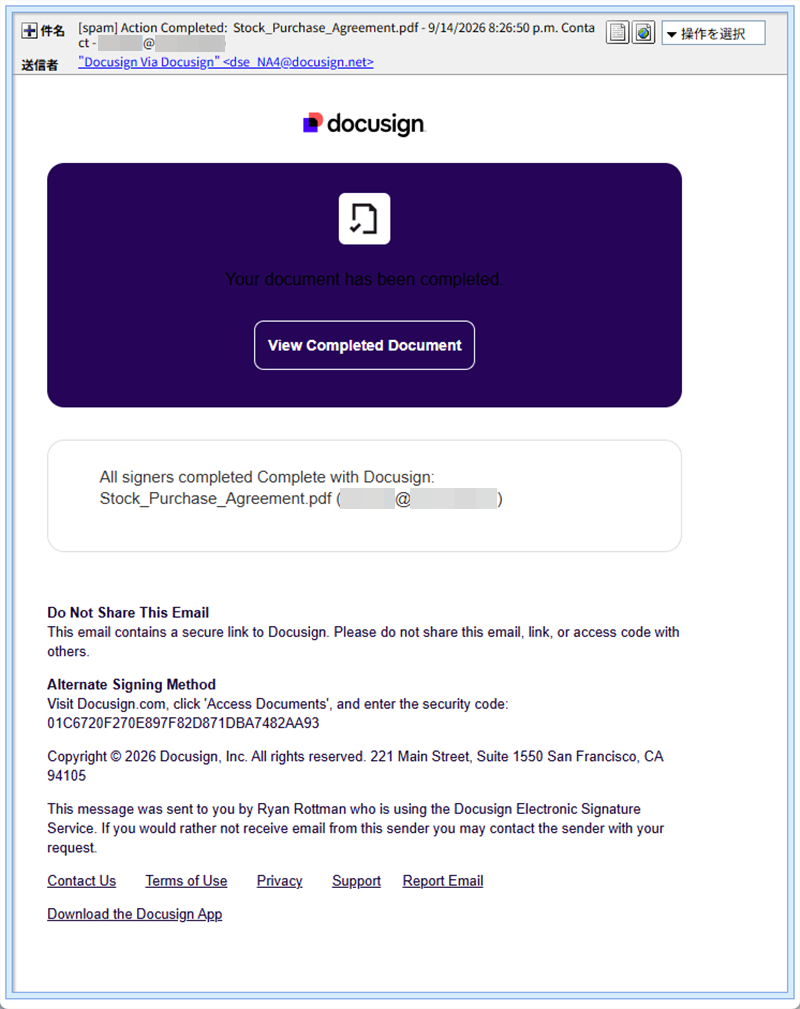
実際に届いたメール本文。本物のDocuSignのデザインをそのまま模している
【メール本文(日本語訳)】
あなたの書類が完了しました。
[完了した書類を見る]ボタン

すべての署名者がDocusignでの署名を完了しました:
Stock_Purchase_Agreement.pdf(受信者のメールアドレス)

■このメールを共有しないでください
このメールにはDocusignへの安全なリンクが含まれています。
このメール、リンク、アクセスコードを他人と共有しないでください。

■代替の署名方法
Docusign.comにアクセスし、「Access Documents(書類にアクセス)」を
クリックして、セキュリティコードを入力してください:
01C6720F270E897F82D871DBA7482AA93

このメッセージはDocusign電子署名サービスを利用する
Ryan Rottman氏から送信されました。
※メールヘッダー詳細は個人情報保護のため非掲載
送信元の解析:SPF認証は「不合格」でした
メールには「送信元の正体を確かめる仕組み(SPF認証)」というものがあります。今回のメールは、この確認にはっきりと落ちていました。つまり、DocuSignの本物のドメインを名乗ってはいるものの、DocuSign社が許可していない、まったく別の場所にあるサーバーから送られてきた、ということが機械的にも証明されています。
送信元のIPアドレス(103.114.216.108)の所在地を調べたところ、米国でした。
💡ここで!SPF認証ってなに?
SPF認証とは、「このドメインのメールは、このサーバーから送っていいですよ」とあらかじめ登録しておく仕組みのことです。今回のメールは、DocuSignのドメイン名を名乗っているのに、DocuSign社が登録していない場所から送られてきたため「Fail(不合格)」という判定になりました。人間の目では見分けがつかなくても、こうした技術的な確認で「なりすまし」だとはっきり分かるケースは少なくありません。
リンク先の解析(3段階の罠)
STEP1:メール内の「完了した書類を見る」ボタンをクリックすると、メールセキュリティサービスのような名前のドメイン(url.emailprotection.link)を経由します。
STEP2:続いて、まるでGoogleが安全性を確認したかのような画面が表示されます。
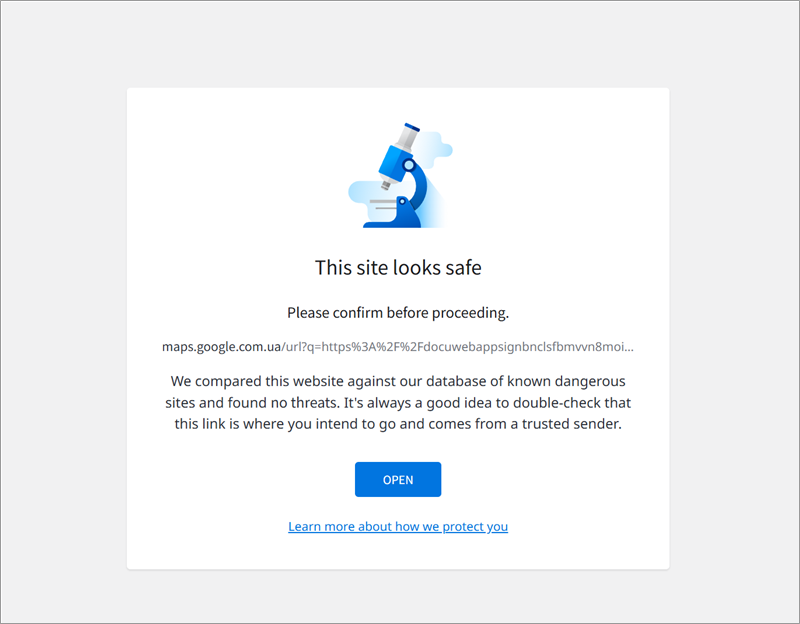
「このサイトは安全に見えます」と表示される中継画面。URLはGoogleマップの正規機能(maps.google.com.ua)を悪用したもの
画面には英語で次のように書かれています。「This site looks safe(このサイトは安全に見えます)」「Please confirm before proceeding.(続行する前にご確認ください)」「We compared this website against our database of known dangerous sites and found no threats.(既知の危険なサイトのデータベースと照合しましたが、脅威は見つかりませんでした)」。ここで使われているmaps.google.com.uaというアドレスは、Googleマップが本来持っている正規のリンク転送機能を悪用したものです。Googleのドメインが表示されるため、「Googleがチェック済みで安全」という誤った安心感を与える狙いがあります。
STEP3(最終的な罠):ここを通過すると、最終的にDocuSignそっくりの偽ページに到着します。
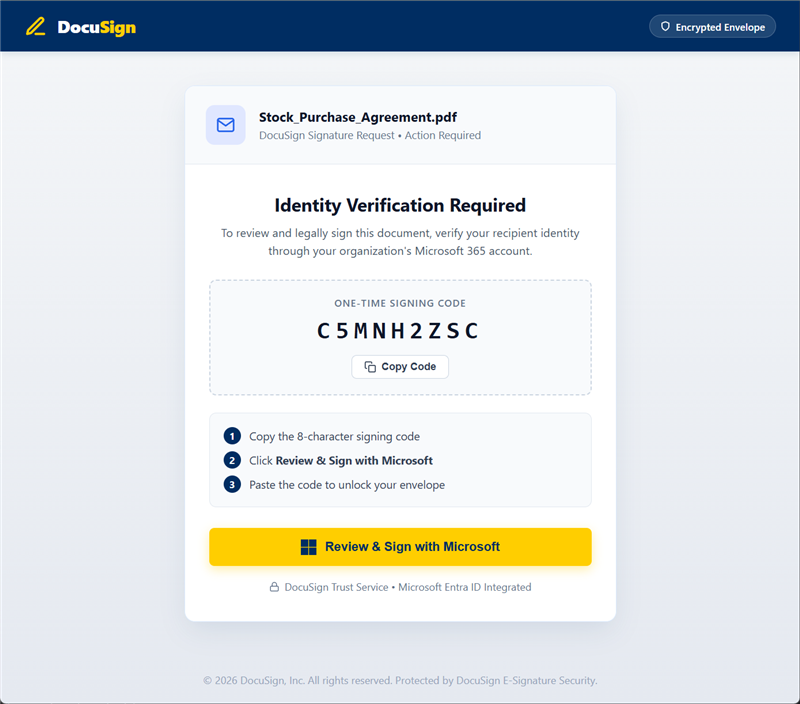
「本人確認が必要です」として、8桁の「合言葉」の入力を求める最終ページ
この画面には英語でこう書かれています。「Identity Verification Required(本人確認が必要です)」「To review and legally sign this document, verify your recipient identity through your organization’s Microsoft 365 account.(この文書を確認し法的に署名するには、勤務先のMicrosoft 365アカウントを通じて本人確認をしてください)」。そして「ONE-TIME SIGNING CODE(ワンタイム署名コード)」という名目で、8桁の合言葉(例:C5MNH2ZSC)が表示され、「①この合言葉をコピー→②『Microsoftで確認して署名』をクリック→③合言葉を貼り付けて封筒のロックを解除」という手順が案内されます。
なぜこれが危険なのか(パスワードを聞かない乗っ取り手口)
ここが今回いちばんお伝えしたいポイントです。通常の詐欺メールは「IDとパスワードを入力させて盗む」という形が多いのですが、今回の手口はひと味違います。
画面に表示される「合言葉」は、実はMicrosoft社が発行する本物のログイン用の合言葉です。もし言われるがまま、本物のMicrosoftのログイン画面を自分で開いてこの合言葉を入力してしまうと、パスワードを一度も入力していないのに、攻撃者側の手元にあなたのMicrosoftアカウントへのログイン権限がそのまま渡ってしまいます。ログイン画面自体は本物のMicrosoftのものなので、見た目だけで詐欺だと気づくのはとても難しいのが厄介な点です。二段階認証(携帯電話に届く確認コードなど)を設定していても、この手口は正規のログインの流れそのものを利用するため、すり抜けられてしまう可能性があります。
つまり合言葉さえ渡さなければ、この詐欺は成立しません。「合言葉」や「確認コード」の入力・コピーを求められたら、まずは疑ってください。
注意点と対処法
- DocuSignなど電子契約サービスから心当たりのない通知が届いても、本文中のボタンやリンクはクリックしないでください。
- 「合言葉」「確認コード」「認証コード」の入力やコピーを求められた場合、それがどんな場面であっても、まず立ち止まって疑ってください。
- 書類を確認したい場合は、メール内のリンクではなく、必ずご自身でブラウザに直接「docusign.com」と入力してアクセスし、メールに記載されたセキュリティコードを直接入力してください。
- 高齢のご家族などがいらっしゃる場合は、「合言葉を人に言わない・入力しない」というルールだけでも共有しておくと安心です。
DocuSign公式でも、こうしたなりすましメールへの注意喚起と報告窓口(verify@docusign.com)を公開しています。
▶ DocuSign公式「Safety Center」(英語)
まとめ
今回は、パスワードを聞かない代わりに「合言葉」を本物のログイン画面に入力させることで、静かにアカウントを乗っ取ろうとする手口をご紹介しました。ボタン一つ、コード一つの入力が、大きな被害につながることがあります。ご家族やご友人にも、ぜひこの「合言葉トリック」のことを伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの詳細情報は ip-sc.net を参照しています。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態