UCカードを騙る「アットユーネット ログイン通知設定変更」に注意!表示URLと実際の遷移先が異なる、見た目だけの偽装リンクを解析
今回は、UCカードの会員サービス「アットユーネット」を騙るメールをご紹介します。文面はとても短いのですが、リンクの見た目と実際の行き先が違うという、見た目だけでは気づきにくい仕掛けが施されていました。
📋 調査レポート:概要
| 受信日時 | 2026年9月14日(月)19:52 |
| 差出人表示 | UCカード <Preslie@raideza.com> |
| 件名 | アットユーネット ログイン通知設定変更のお知らせ |
| 騙られたブランド | UCカード(アットユーネット) |
| SPF判定 | Softfail(この送信元の使用は推奨されないという判定) |
| 危険度 | ★★★★☆(4/5) |
届いたメールの内容
実際に届いたメールがこちらです。装飾のない、とてもシンプルな文面でした。
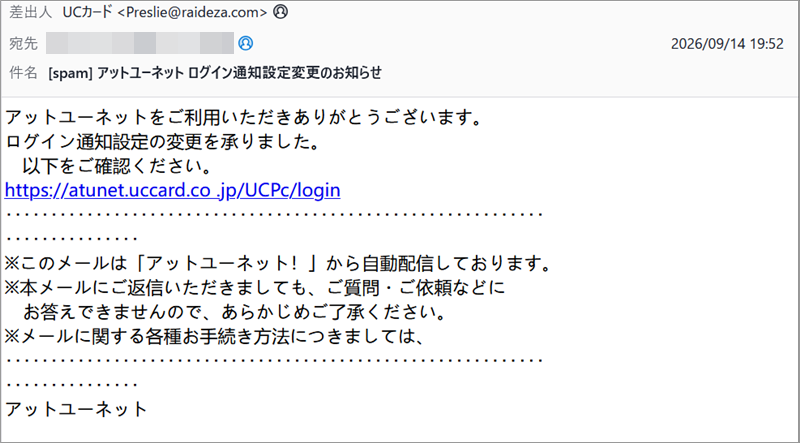
実際に届いたメール本文。装飾がほとんどなく、一見地味な作り
【メール本文】
アットユーネットをご利用いただきありがとうございます。
ログイン通知設定の変更を承りました。
 以下をご確認ください。

https://atunet.uccard.co.jp/UCPc/login

※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールヘッダー詳細は個人情報保護のため非掲載
送信元の解析
SPF判定は「Softfail」でした。これは完全な「不正」とまでは言い切れないものの、「このサーバーからの送信は本来推奨されていません」という、ドメインの管理者自身が言わば黄色信号を出している状態です。送信元のIPアドレス(178.78.161.75)の所在地は、アルメニアでした。
最大の罠:見た目と実体が違うリンク
💡ここで!リンクの「見た目」は信用できない
パソコンやスマートフォンのメール画面に表示されている青い文字(リンク)は、実は「見た目用の飾り」と「実際にクリックしたときに飛んでいく先」を別々に設定できます。今回のメールでは、画面上には本物そっくりのhttps://atunet.uccard.co.jp/UCPc/loginというUCカードの公式ドメインが表示されていましたが、実際にクリックすると、まったく別のアドレス(hxxps://firmtrainingatic.hcjhqw.info/3EcKin4)に飛ばされる作りになっていました。「URLが正しく見えるから安心」という考え方自体が、実は通用しないケースがあるということです。
実際にこのリンク先へアクセスすると、ウイルスバスターが即座に反応しました。
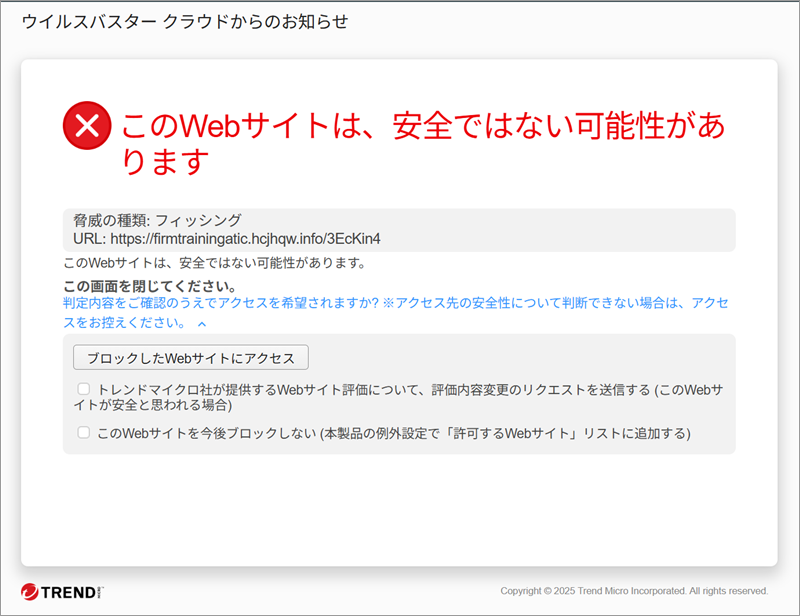
ウイルスバスタークラウドが「脅威の種類:フィッシング」として即座にブロックした画面
ブロックを解除してあえて先へ進んでみても、表示されたのは「403 Forbidden」というエラーだけでした。フィッシングサイトとしてすでに検知・報告され、閉鎖またはアクセス制限がかけられている可能性があります。
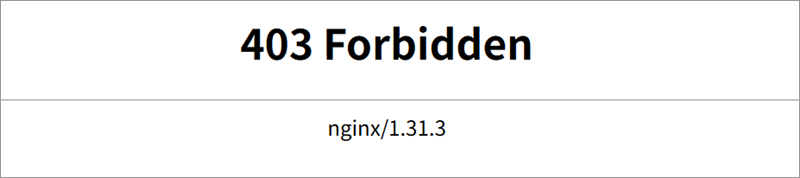
警告を突破しても「403 Forbidden」が表示されるだけだった
注意点と対処法
- メール中のリンクは、表示されている文字列だけで安全性を判断しないでください。パソコンではリンクの上にカーソルを合わせる(クリックしない)と、実際の行き先が画面の下などに表示されることがあります。
- アットユーネットや各種会員サービスにログインしたい場合は、メール内のリンクではなく、必ずご自身でブラウザに公式サイトのアドレスを入力するか、ブックマークからアクセスしてください。
- 身に覚えのない「設定変更」の通知が届いても、慌ててリンクを開かず、まずは公式アプリや会員ページで直接確認しましょう。
まとめ
今回は、リンクの「見た目」と「実際の行き先」が異なるという、地味ながら見抜きにくい手口をご紹介しました。画面に表示されている文字だけを信じず、少しでも不安があれば公式サイトやアプリから直接確認する習慣を持つことが、いちばんの防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの詳細情報は ip-sc.net を参照しています。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態