「【重要・期限延長】電話認証への切り替えのお願い(11月22日まで)」はSBI証券の詐欺メール!期限を延ばして急かす手口
提出物や手続きの期限が「1週間延びました」と言われたら、正直ほっとして、つい後回しにしたくなりますよね。その気持ちにつけ込む、SBI証券を装った「期限延長」のメールが届きました。
FAKE MAIL ALERT
このメールは、SBI証券とは無関係の偽物です。
詐欺メールの本文を再現します
届いたメールの本文を、そのまま文字に起こしました。区切り線は省略しています。
SBI証券

お客様各位

平素より格別のご愛顧を賜り、心より御礼申し上げます。

■ 電話認証への切り替え状況について

現在、不正アクセスによる被害が確認されております。お客様の口座を守るため、緊急で口座認証の強化を実施しております。

当初の期限(11月15日)を過ぎた現在も、電話認証への切り替えがお済みでないお客様が一部いらっしゃいます。

お客様のアカウントは、メール認証のみが設定されており、情報漏えいのリスクがございます。ご自身の資産をお守りするため、一日も早い切り替えをお願いいたします。

■ 期限を11月22日(日)に延長します

切り替えがお済みでないお客様がいらっしゃることから、期限を2026年11月22日(日)22:00まで延長いたします。

ただし、11月15日以降もメール認証によるログインは停止されております。 現在メール認証でログインされているお客様は、電話認証への切り替えが完了するまで、各種お取引がご利用いただけません。

お客様は、直ちに電話認証へ切り替えてください。

▼ 電話認証の設定はこちら
https://www.sbisec.co.jp/login/
※ログイン後、「セキュリティ設定」よりお手続きください
※所要時間は約3分です

■ 電話認証が完了しない場合

電話認証が完了していない場合、お客様のアカウントは引取および出金が停止されます。

さらに、2026年11月22日(日)22:00以降は、オンラインでの変更申請を一切受け付けられなくなります。

その場合は、口座開設時の金融機関へご連絡いただき、店頭にてお手続きをお願いいたします。

■ ご留意事項

・メール認証によるログインは、現在も停止されております
・電話認証が完了しない場合、引取・出金が停止されます
・2026年11月22日(日)22:00以降、オンラインでの変更申請は受け付けられません
・設定は無料です。所要時間は約3分です
・本メールは配信専用です。ご返信いただいても対応いたしかねます

ご不明な点がございましたら、カスタマーセンターまでお問い合わせください。

SBI証券株式会社
金融商品取引業者 関東財務局長(金商)第44号
加入協会:日本証券業協会、一般社団法人金融先物取引業協会、一般社団法人 第二種金融商品取引業協会、一般社団法人 日本STO協会

配信停止設定:https://www.sbisec.co.jp/
管理番号:SBI-AUTH-2026-11-22
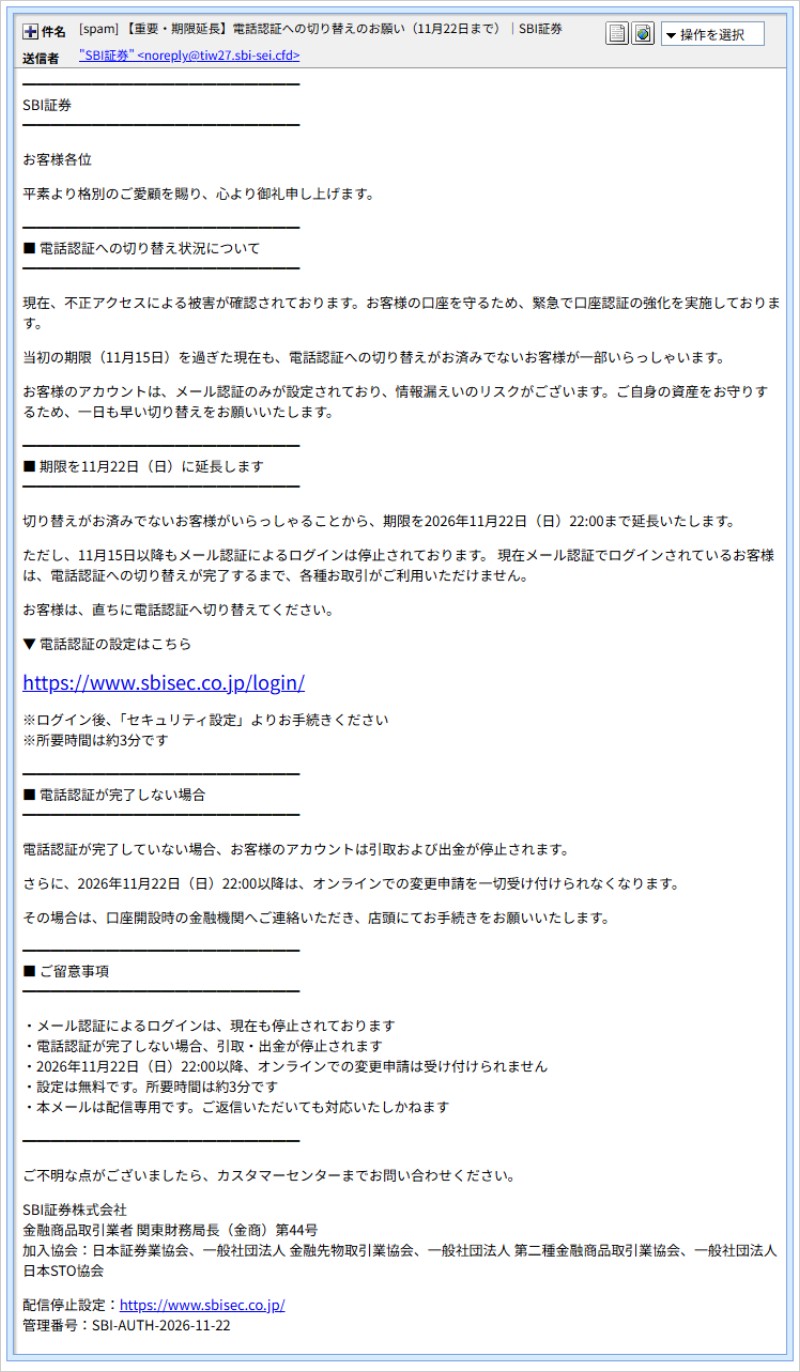
▲ 実際に届いた偽メールの画面(受信者情報は非掲載)
「延長」と言いながら「停止中」?話が合っていません
このメールは、よく読むと同じメールの中で、話がかみ合っていません。主なところを並べてみました。
| メールが言っていること | 食い違い |
| 「期限を11月22日(日)に延長します」 | 同じ文面で「11月15日以降もメール認証によるログインは停止されております」と書いている。すでに停止済みなら、何を延長したのか分からない |
| 「現在メール認証でログインされているお客様は…」 | ログインが停止されているはずなのに、「ログインされているお客様」がいる前提になっている |
| 「口座開設時の金融機関へご連絡いただき、店頭にて」 | ネット中心の証券会社の案内としては不自然。他社向けの文面を使い回したときの名残に見える |
なお、文末に「管理番号」が付いている点は、このところ続いているSBI証券を装うメールに共通するテンプレートです。「期限が過ぎたのに、もう1週間ある」と言われると、ほっとして油断してしまいます。猶予を与えて安心させつつ、結局はリンクを押させる、人の心理を突いた作りです。
送信ルートと偽装判定
差出人の表示は「SBI証券」でしたが、実際の送信アドレスは noreply@tiw27.sbi-sei.cfd でした。SBI証券の公式サイトのアドレスとは別物で、名前を似せただけのドメインです。
| 確認した項目 | 分かったこと |
| 送信元 | 20.160.229.113(Microsoftのクラウド上のサーバー。位置はオランダ・アムステルダムと推定) |
| 中継の最下段 | 174.146.42.133(アマゾンのクラウド。位置は米国と推定)。日本のドメインのように見えるホスト名を名乗っていましたが、この部分は偽装できる参考情報なので、断定はしません |
| 送信ドメインの新しさ | sbi-sei.cfd は、メールが届く約2日前の11月14日に登録されたばかりのドメインです |
| 判定 | SBI証券を名乗る、名前を似せたドメインからのなりすましメールと判定 |
📘 用語解説:「SPF(エス・ピー・エフ)」がPassなのに、なぜ偽物?
SPFは、「そのドメイン名を使ってメールを送っていい場所」を、ドメインの持ち主があらかじめ登録しておく仕組みです。受け取る側は、登録された場所から送られたかを照らし合わせます。
ただし、詐欺師が自分で取ったドメインに、自分で登録すれば、誰でも簡単に「Pass(合格)」にできます。合格=安全、ではありません。大事なのは、そのドメインがSBI証券の公式のものかどうかです。
リンク先の詳細解析
① 見た目は本物、行き先は別のサイト
本文には「電話認証の設定はこちら」として、本物のSBI証券のアドレスそっくりの文字が表示されています。ところが、クリックした先(リンクの実際の行き先)は、表示とはまったく別のドメインでした。
| 画面に見える文字 | 本物のSBI証券のログインページのアドレス |
| 実際の行き先 | hxxps://kabu-infol.cfd/review/hkzornfoen |
| サイトの置き場所 | 43.167.88.184(テンセントのクラウド。位置は東京・渋谷区と推定) |
kabu-infol.cfd は、11月3日に登録され、11月8日に登録情報が変更されたドメインです。SBI証券とは何の関係もありません。
② 最終的に出てくるのは、本物そっくりのログイン画面
リンクをたどった最終着地点は wervalo.cfd で、SBI証券のログイン画面そっくりのページが表示されました。このドメインも11月14日に登録されたばかりで、置き場所はCloudflare(172.67.178.224)です。Cloudflareは世界中に分散して置かれる仕組みなので、このIPの位置は、運営者がいる場所を示すものではありません。
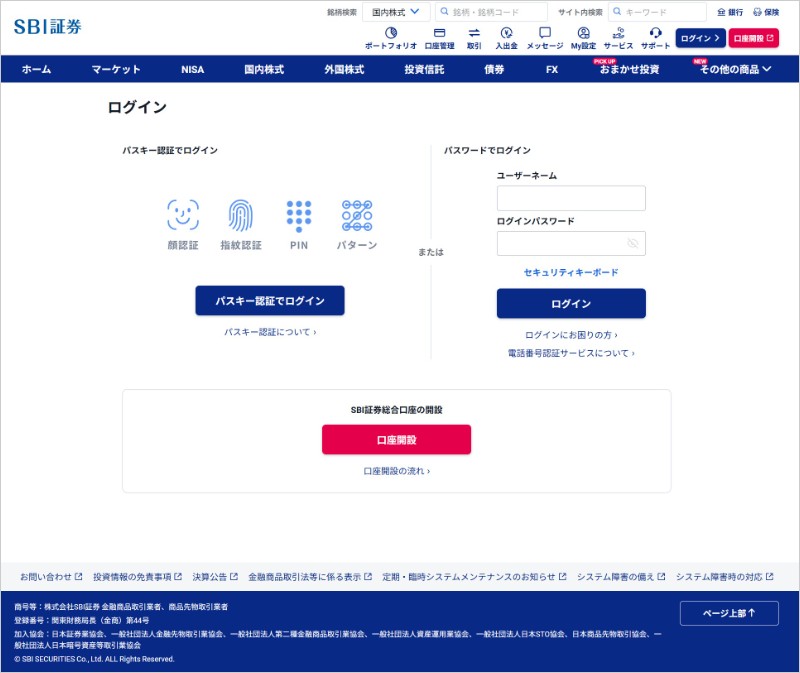
▲ 本物そっくりに作られた偽のログイン画面(ここでIDやパスワードを盗む仕組み)
この画面で入力したユーザー名とパスワードは、そのまま詐欺師に渡ってしまいます。端末などによって表示が切り替わる様子(クローキング)は、今回の確認では見られませんでした。
続報:同じ仕組みが使い回されています
SBI証券を装う「緊急認証強化」のメールは、日付や筋書きを変えながら、繰り返し届いています。今回の調査では、先に紹介した11/15版との共通点が見つかりました。ただし、これだけで同じ人物の仕業と断定はできません。
| 見る場所 | 共通点 |
| 送信ドメイン | sbi-see.cfd(11/15版)と sbi-sei.cfd(今回)は、綴りが1文字違いで、登録された時刻も秒まで同じです。まとめて取得されたとみられます |
| リンク先の置き場所 | どちらも同じIP 43.167.88.184 |
| 最終着地点 | パス(アドレスの後半)が同じ偽サイト。登録時刻も1秒違いでした |
これまでの関連記事は、次のとおりです。
注意点と対処法
「取引ができなくなる」と言われると、慌ててしまうのは当たり前のことです。まずは深呼吸をして、次の点を確認してください。
- メールの中のリンクからは、ログインや設定をしない。認証の設定を見直したいときは、公式アプリや、ご自身が前から保存しているブックマークから開いてください。
- 「期限延長」「あと1週間」といった言葉は、安心させたり急がせたりするための演出です。期限の日付を気にして慌てる必要はありません。
- 表示されているURLと、実際のリンク先は別のことがあります。見た目が本物らしくても、信用しないでください。
- もしユーザー名やパスワードを入力してしまった場合は、責めずにすぐ行動しましょう。公式アプリやブックマークから本物のサイトを開いてパスワードを変更し、取引履歴に身に覚えのない動きがないか確認してください。同じパスワードを他のサービスでも使っていたら、そちらも変更します。必要に応じて、証券会社の公式の問い合わせ窓口にも相談してください。
- 不審なメールは、開かずに削除するか、迷惑メールとして報告しておけば大丈夫です。
まとめ:このメールは、SBI証券ではなく詐欺師からです
メールのリンクは押さず、公式アプリやブックマークから確認しましょう。ご家族やお友達にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です。確認には ip-sc.net などを利用しています。