「【重要】三井住友カード ID変更完了のご案内」は詐欺メール!偽Vpassアプリ(不正アプリ)をダウンロードさせる罠
スマホのアプリは、「最新版にアップデートしてください」と言われると、ついそのまま押してしまいがちですよね。そんな気持ちにつけ込む、三井住友カードを装ったメールが届きました。
FAKE MAIL ALERT
このメールは、三井住友カードとは無関係の偽物です。
詐欺メールの本文を再現します
届いたメールの本文を、文字に起こしました。
三井住友カード

SMBC IDが変更されました

いつも三井住友カードをご利用いただき、誠にありがとうございます。
お客さまのSMBC IDが変更されましたので、ご連絡いたします。

変更済みのSMBC IDによるログインが可能です。旧SMBC IDは無効となっておりますのでご注意ください。
セキュリティ維持のため、パスワードの変更を推奨いたします。

本メールに心当たりのない方へ
SMBC IDの変更にお心当たりがない場合、第三者が不正にIDを変更した可能性がございます。直ちに以下よりアカウント状況をご確認ください。

※ 三井住友カードアプリをお持ちの方は、アプリを起動してアカウント設定をご確認ください。
※ アプリが未登録の方は、以下からお手続きをお願いいたします。

     [ 心当たりのない場合の確認 ]

※ 緊急のセキュリティ通知のため、メール配信設定にかかわらず送信しております。
※ 本メールは送信専用アドレスからの配信です。返信いただいても確認できません。

三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
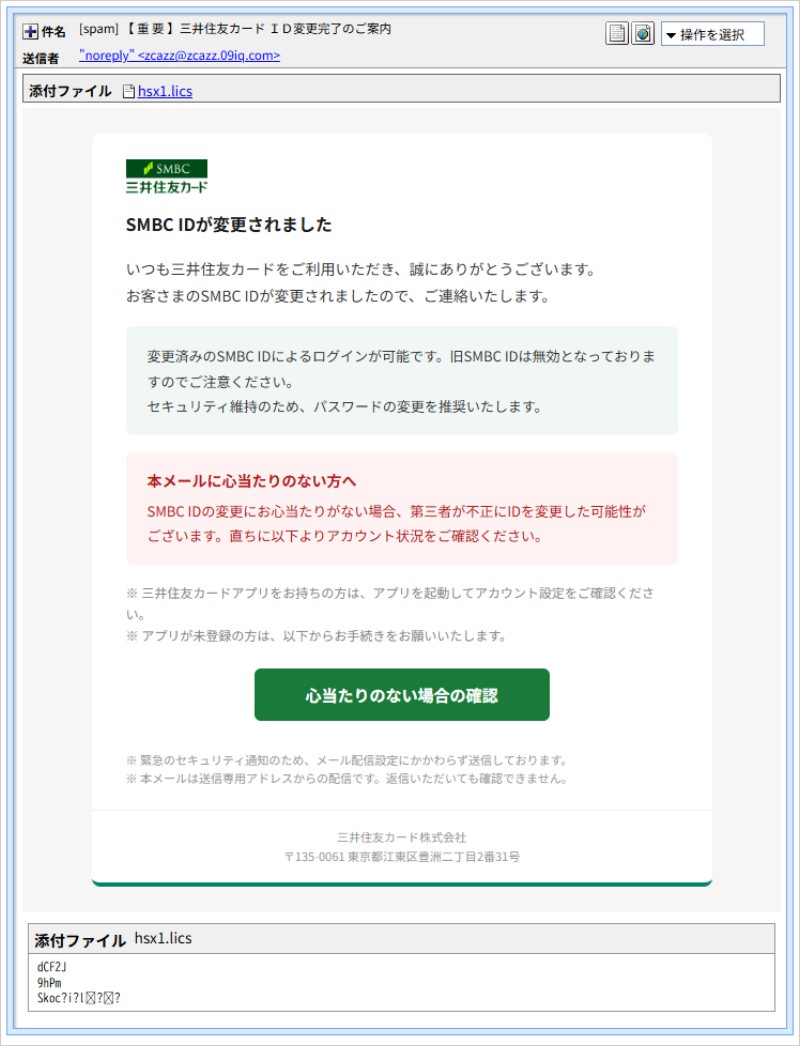
▲ 実際に届いた偽メールの画面(受信者情報は非掲載)。下に不審な添付ファイル「hsx1.lics」も付いていた
このメールの怖いところは、まず「第三者が不正にIDを変更した可能性」と、不安をあおって「心当たりのない方」を行動させる流れになっている点です。本物なら、ご自身で公式アプリを開いて確認すれば済む話です。なお、添付ファイル hsx1.lics は、拡張子が見慣れないもので、感染のおそれがあるため当サイトでは開封・解析していません。
件名と差出人名に仕込まれた「見えない文字」
このメールの件名は、画面ではふつうの文字に見えます。ところが、文字と文字のあいだに、目に見えない文字が混ぜてありました。
発見の手順は次のとおりです。メールのソース(元のデータ)にある件名は、暗号のような文字列になっています。これを元の文字に戻し、「コードとして」表示すると、見えない文字が や のような文字コードとして浮かび上がります。件名をテキストエディタに貼り付けて、見えない文字を表示する設定にしても、同じ位置に印が出ます。
| 見えない文字が入っていた場所 | 内容 |
| 「重」の直後 | 幅のない文字(ゼロ幅の文字) |
| 「カード」の間、「ID」の間 | 文字をつなぐ見えない記号 |
| 「変更完了の」の直後 | 幅のない見えないスペース |
| 差出人の表示名 | 「noreply」を逆から並べた文字に、右から左へ並べ替える制御文字を付けて、「noreply」と読めるように見せかけていた |
こうして文字を細かく分断すると、「三井住友カード」「ID変更」といった言葉で見張っている迷惑メールのフィルターが、見つけにくくなります。人間の目にはふつうの文字なので、受け取った側は気づきません。
📘 用語解説
ゼロ幅文字:画面に表示されても幅がなく、見えない文字です。本来は文字の組み方を整えるためのものですが、悪用されると、言葉の途中にこっそり混ぜて、機械による検索や検査をすり抜ける道具になります。
右から左への制御文字:アラビア語など右から書く言語のために、文字の並びを逆にする見えない合図です。これで逆向きに並べた文字が、別の言葉に見えてしまいます。
クローキング:見る人の端末(パソコンかスマホか)などに応じて、見せるページを切り替える手口です。調査する人には安全そうなページを見せ、狙った相手にだけ危険なページを見せるために使われます。
送信ルートと偽装判定
メールの「差出人」欄は、見えない文字で「noreply」と見せかけていましたが、実際のドメインは zcazz.09iq.com でした。三井住友カードの公式ドメインではありません。
| 確認した項目 | 分かったこと |
| 送信元 | 20.51.157.56(Microsoftのクラウド上のサーバー。位置は米バージニア州と推定) |
| 中継の最下段 | 190.128.79.79(コロンビアの通信会社の回線と推定)。日本のドメインのように見えるホスト名も名乗っていました。この部分は偽装できる参考情報なので、断定はしません |
| DKIM署名 | 署名が2つ付いており、1つは、別の大手メールサービス名義でした。差出人のドメインとは別のものが混じっているのは不自然です |
| 送信用ドメインの様子 | 09iq.com は2024年12月の登録ですが、メールが届く前日の11月15日に登録情報が変更されていました |
| 判定 | 三井住友カードを名乗るなりすましメールと判定 |
SPFがPassになっているのは、攻撃者が自分のドメインに自分で設定したためです。合格しても、本物のメールだという証拠にはなりません。
リンク先の詳細解析
① ボタンの行き先は、無関係のドメイン
メール中の緑のボタン「心当たりのない場合の確認」は、17kongjian.com という、三井住友カードとは無関係のドメインにつながっていました。置き場所は 43.167.14.138(テンセントのクラウド。位置は東京と推定)です。登録は2023年12月と古いのですが、メールが届く前日の11月15日に登録情報が変更されていました。
② 端末によって行き先が分かれる(クローキング)
同じボタンを押しても、使う端末で表示が変わりました。調査者が手動で確認した結果は次のとおりです。
| 端末 | 行き先と表示 |
| パソコン | hxxps://doraholdings-jp.com/(「ロボットチェック」の画面) |
| スマホ | hxxps://lemonsqueeze-jp.com/smbxkgnhsapp(偽の不正アプリ配布ページ) |
2つのドメインは、どちらも11月12〜13日に登録されたばかりで、置き場所は同じ 104.198.122.168(Googleのクラウド。位置は東京と推定)でした。同じ場所が、端末ごとに表示を切り替えています。
③ パソコン:抜け出せない「ロボットチェック」
パソコンでは、「I’m not a robot(私はロボットではありません)」というチェックボックスだけの画面が出ました。チェックを入れても「Verification failed. Try again.(確認に失敗しました。もう一度お試しください)」と出るだけで、何度やっても先へ進めない状態でした。画面にはウイルスバスターのブロック通知も出ています。
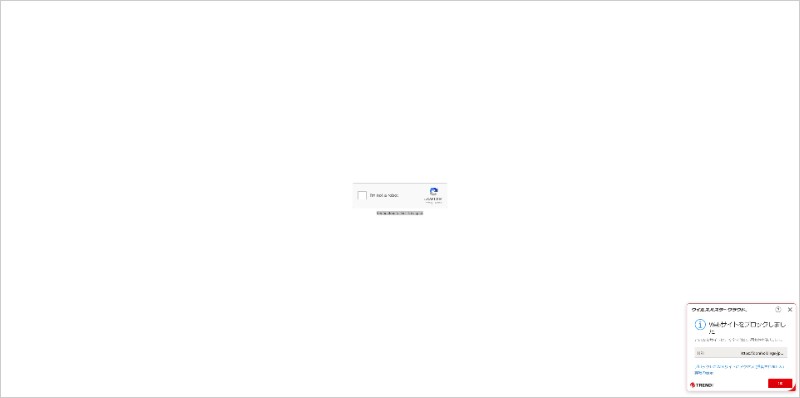
▲ パソコンで開いたときの画面。右下にウイルスバスターのブロック通知が出ている
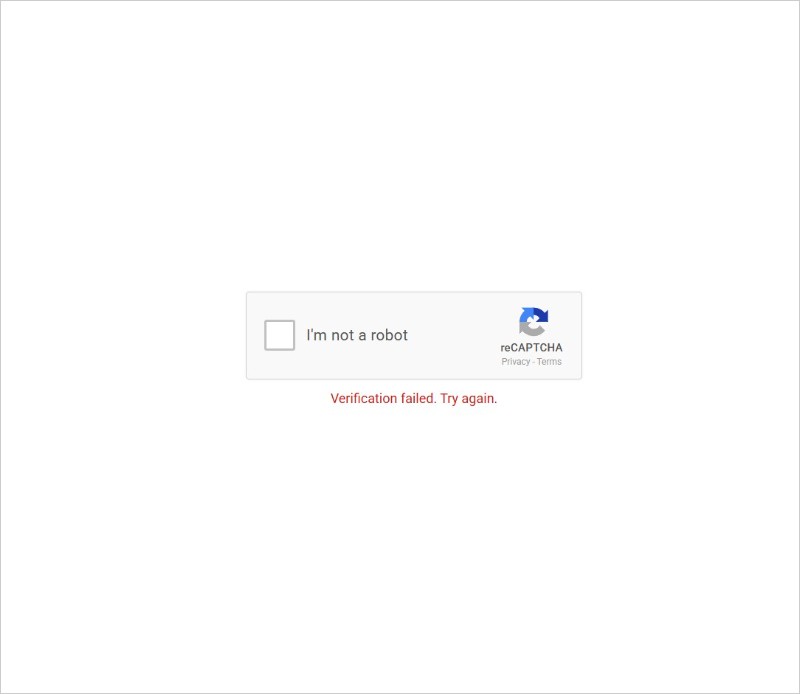
▲ 「Verification failed. Try again.」と出て、先へ進めないロボットチェック画面
この画面は、調査用のツールや、パソコンで開いた人をふるい分けるための仕掛けと考えられます。パソコンで開いても、そこから先には何も起きないので、安心と思わないでください。同じメールを、スマホで開いた人が狙われています。
④ スマホ:ポイントを餌にした偽アプリの配布ページ
スマホで開くと、三井住友カードのロゴまで使った、「Vpassアプリをダウンロードして5,000ポイントを今すぐ受け取る」という偽のキャンペーンページが表示されました。メールの「ID変更」の話とは、関係のない内容です。
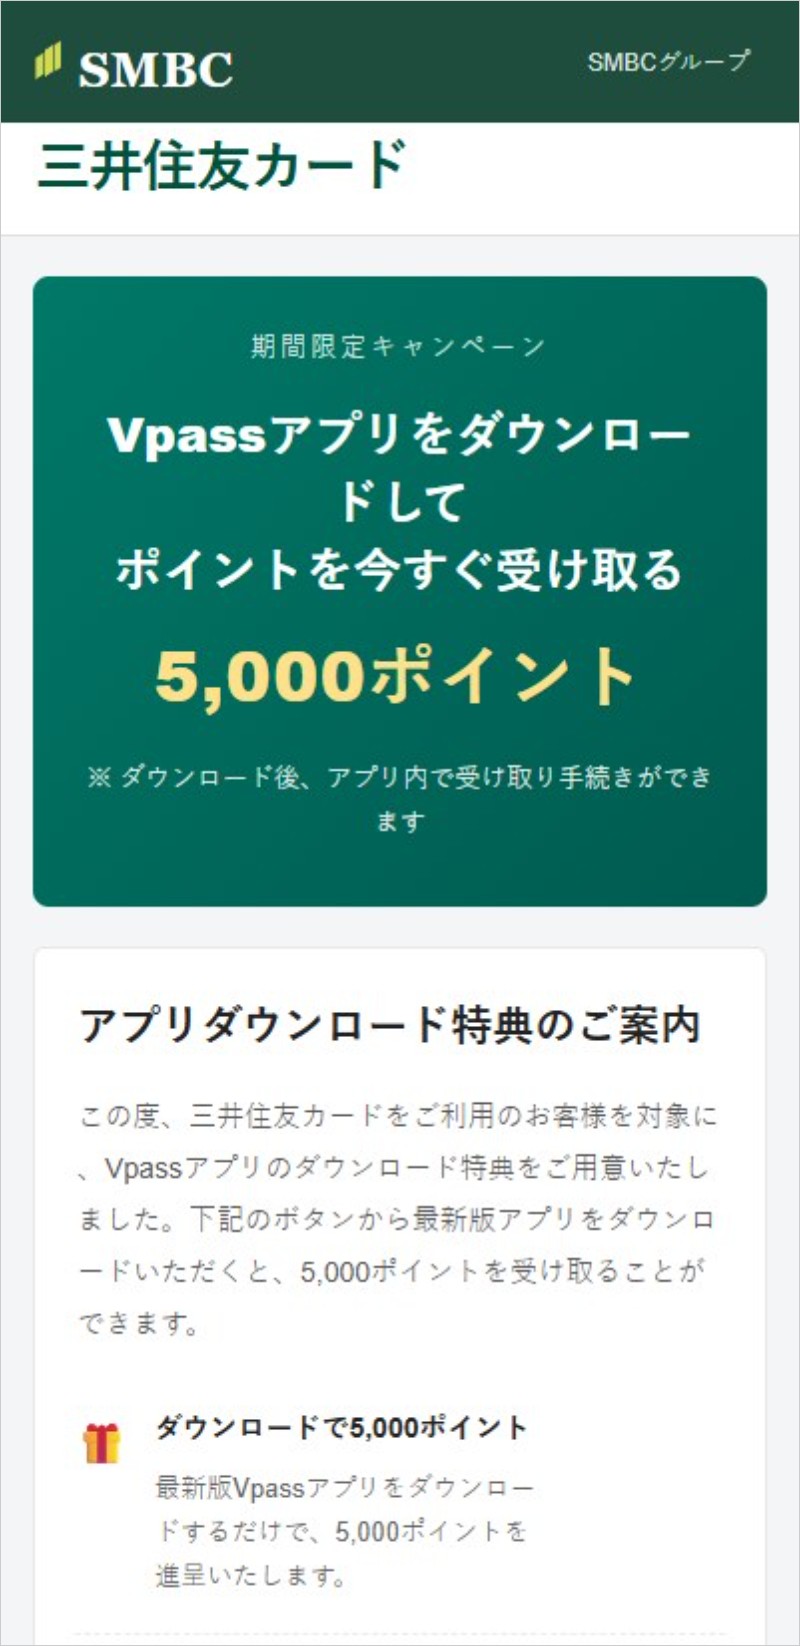
▲ スマホで開いたときの偽キャンペーンページ(「5,000ポイント」で誘う)
ページを下に進むと、アプリの「ダウンロード」ボタンが出てきます。バージョンが「8.3.0から8.4.0へ」、評価は「★4.5」など、本物のアプリストアのように見せる飾りまでありますが、すべて偽の情報です。
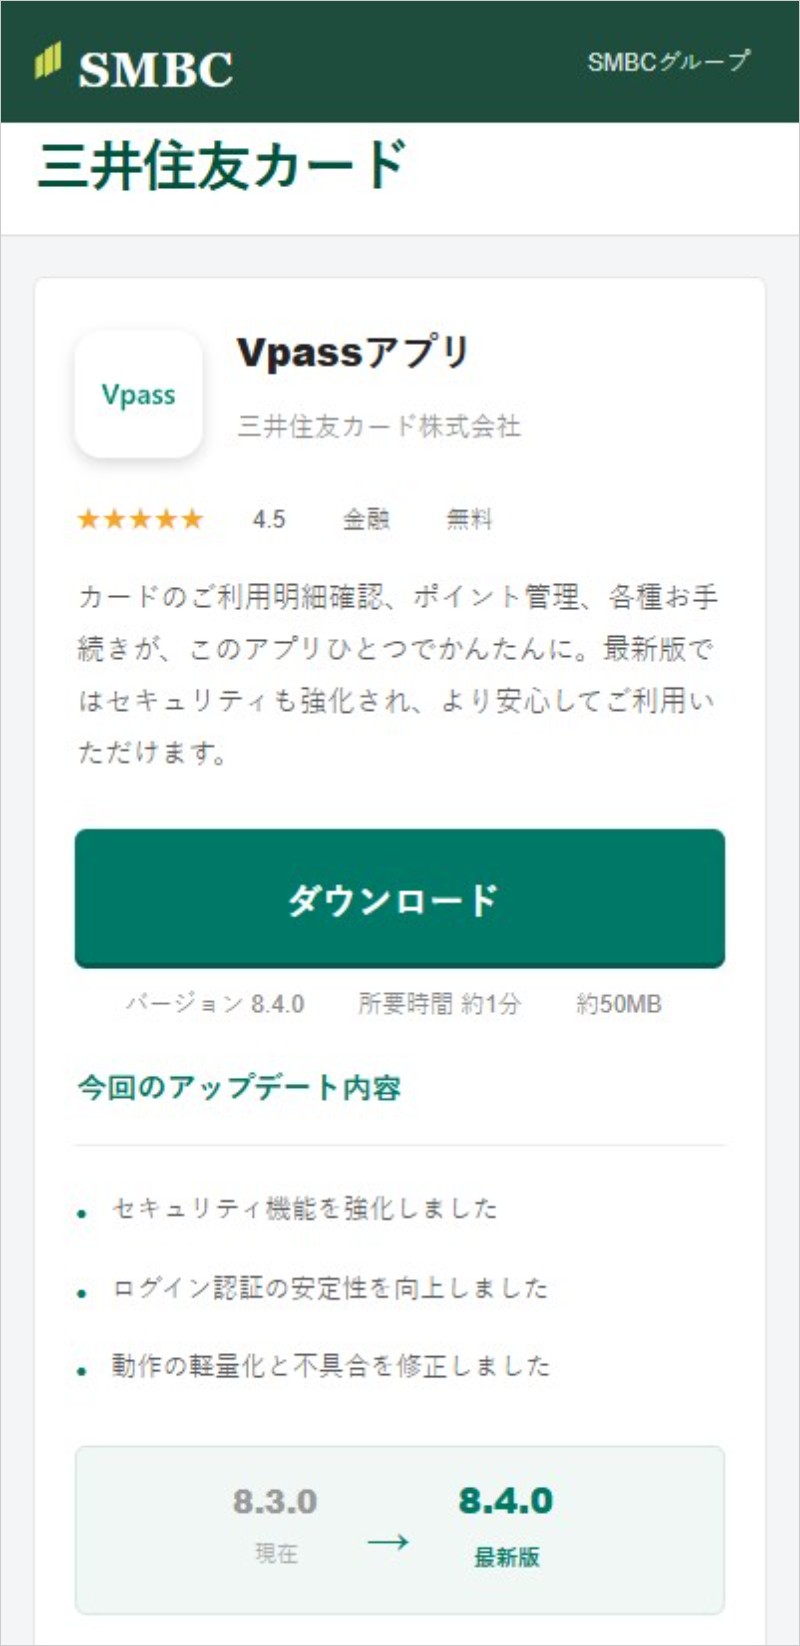
▲ 偽のアプリ配布ページ。「ダウンロード」ボタンから不正なアプリを入れさせる
この「ダウンロード」を押して入れたアプリは、本物の三井住友カードのアプリではなく、不正なアプリです。入れてしまうと、スマホの中の情報を盗まれたり、勝手に操作されたりするおそれがあります。本物のアプリは、公式のアプリストアからだけ入れてください。
⑤ ChromeとウイルスバスターもフィッシングとしてBlock
今回の確認では、リンク先でGoogle Chromeがフィッシングを警告する画面が出ました。ウイルスバスター クラウドも、それぞれのドメインを「脅威の種類:フィッシング」としてブロックしました。
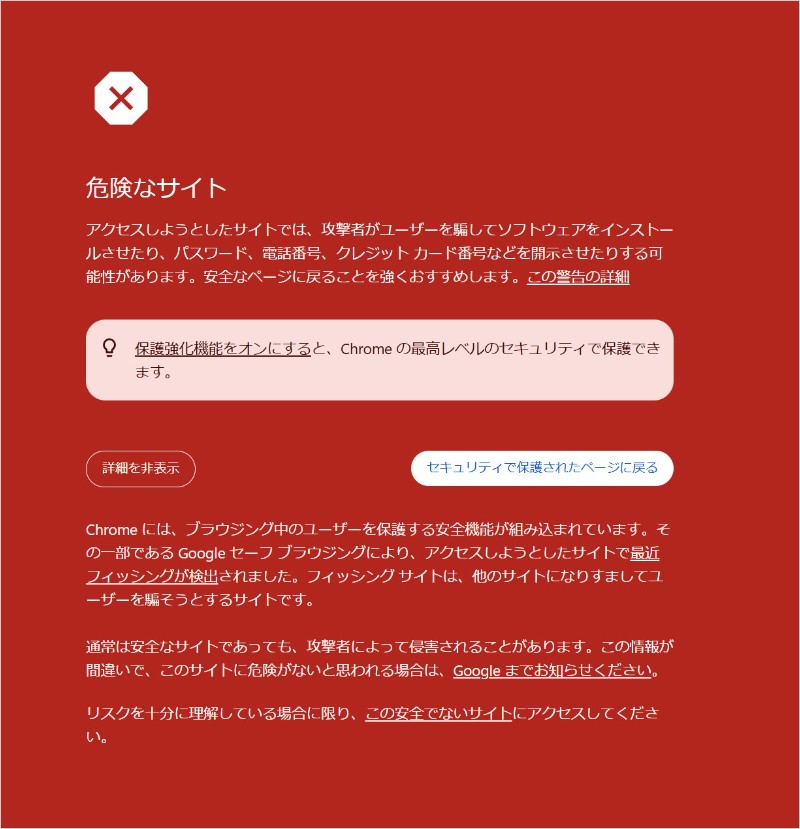
▲ Chromeが表示した「危険なサイト」の警告画面
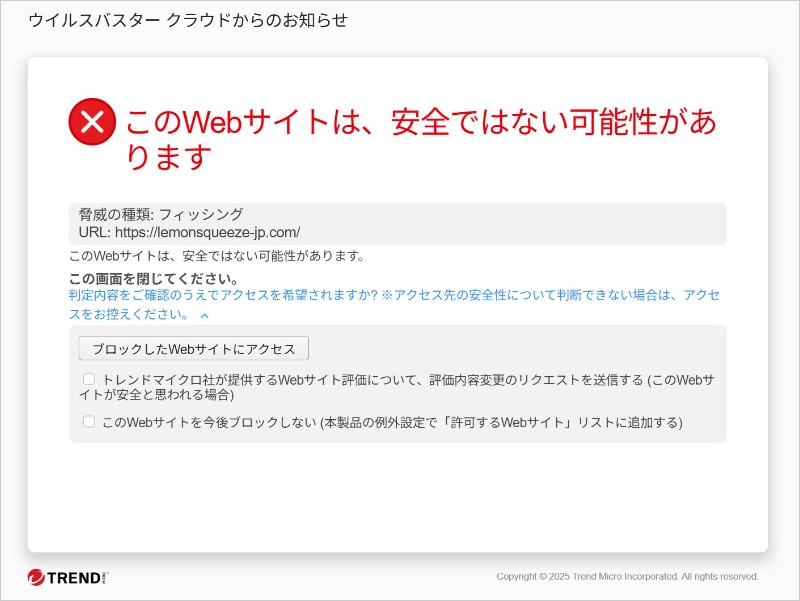
▲ ウイルスバスターが、スマホ用の行き先をフィッシングとしてブロックした画面
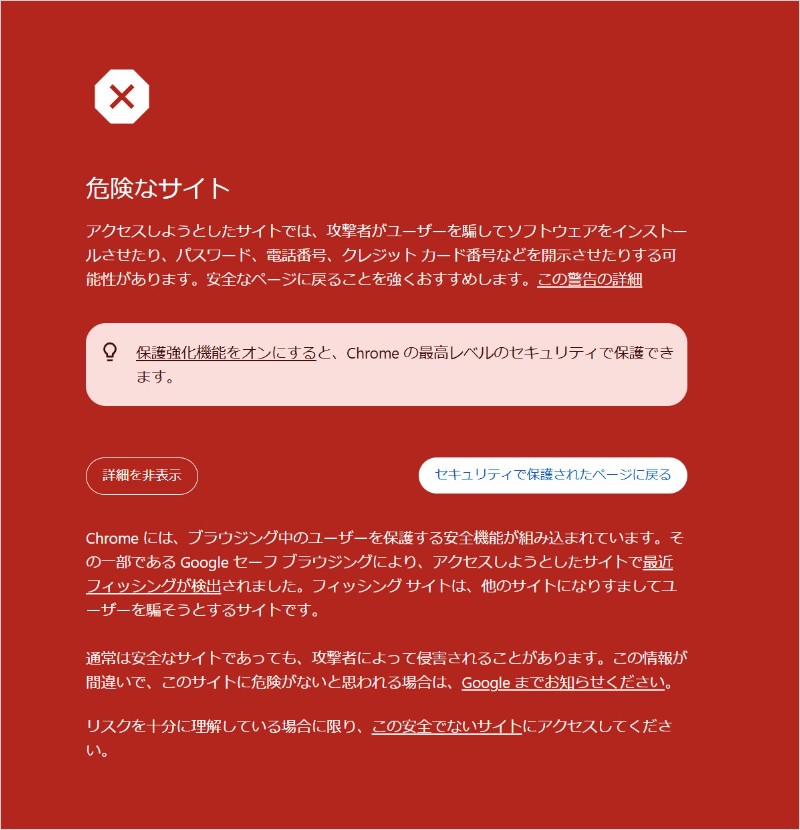
▲ もう一つのリンク先でも、Chromeが同じ警告を表示した
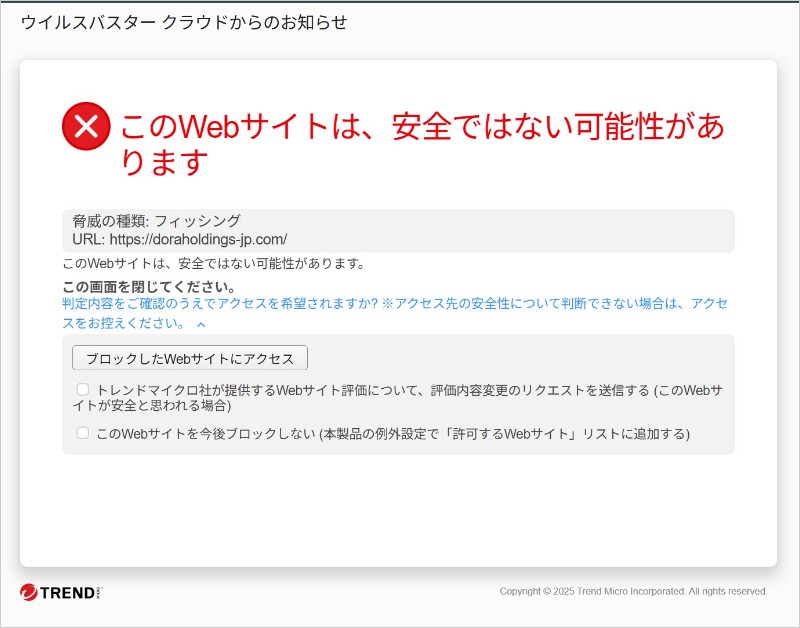
▲ ウイルスバスターが、パソコン用の行き先をフィッシングとしてブロックした画面
セキュリティ対策の機能が警告してくれるのは心強いことです。ただし、作られたばかりの偽サイトには、警告が出ないこともあります。警告が出なかったからといって、安全とは限りません。
注意点と対処法
「IDを変えられたかも」と聞くと、慌てるのは当たり前のことです。まずは深呼吸をして、次の点を確認してください。
- メールのボタンやリンクは押さない。確認したいときは、ふだん使っている公式アプリや、ご自身が前から保存しているブックマークから開いてください。
- アプリは、公式のアプリストアからだけ入れてください。メールやページのボタンから入れるアプリは、使わないでください。
- 「ポイントがもらえる」「アプリを最新版に」といった誘いは、慌てさせたり、欲を引き出したりするための手口です。
- 不審な添付ファイルは、開かずに削除してください。見慣れない拡張子のファイルは、特に危険です。
- もし偽アプリを入れてしまった場合は、責めずにすぐ行動しましょう。まずスマホの設定から、そのアプリを削除します。そのうえで、カードのIDやパスワードを、公式アプリやブックマークから開いた本物のサイトで変更し、身に覚えのない利用がないか確認してください。同じパスワードを他のサービスでも使っていたら、そちらも変更します。必要に応じて、カード会社の公式の問い合わせ窓口にも相談してください。
- スマホの設定にある「提供元不明のアプリのインストールを許可する」といった項目は、オフのままにしておきましょう。
まとめ:このメールは、三井住友カードではなく詐欺師からです
ボタンは押さず、アプリは公式のアプリストアからだけ入れましょう。ご家族やお友達にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です。確認には ip-sc.net などを利用しています。