「【重要】11/15 緊急認証強化の実施について|SBI証券」は詐欺メール!電話認証への切り替えを急かす偽メールに注意
日曜の夜は、明日からの仕事や用事のことを考えながら、ついスマホを手に取りたくなる時間帯ですね。そんな夕方から夜にかけて、SBI証券を名乗る「緊急」のメールが届きました。
FAKE MAIL ALERT
このメールは、SBI証券とは無関係の偽物です。
詐欺メールの本文を再現します
届いたメールの本文を、そのまま文字に起こしました。区切り線は省略しています。
SBI証券

お客様各位

平素より格別のご愛顧を賜り、心より御礼申し上げます。

■ 緊急認証強化の実施について

現在、不正アクセスによる被害が確認されております。お客様の口座を守るため、緊急で口座認証の強化を実施いたします。

お客様のアカウントは、メール認証のみが設定されており、情報漏えいのリスクがございます。

■ 電話認証への切り替えをお願いします

不正利用を防止するため、2026年11月15日(日)22:00以降、メール認証によるログインを停止いたします。

お客様は、直ちに電話認証へ切り替えてください。

▼ 電話認証の設定はこちら
https://www.sbisec.co.jp/login/
※ログイン後、「セキュリティ設定」よりお手続きください

■ 電話認証が完了しない場合

電話認証が完了していない場合、お客様のアカウントは引取および出金が停止されます。

さらに、2026年11月15日(日)22:00以降は、オンラインでの変更申請を一切受け付けられなくなります。

その場合は、口座開設時の金融機関へご連絡いただき、店頭にてお手続きをお願いいたします。

■ ご留意事項

・2026年11月15日(日)22:00以降、メール認証によるログインが停止されます
・電話認証が完了しない場合、引取・出金が停止されます
・2026年11月15日(日)22:00以降、オンラインでの変更申請は受け付けられません
・設定は無料です。所要時間は約3分です
・本メールは配信専用です。ご返信いただいても対応いたしかねます

ご不明な点がございましたら、カスタマーセンターまでお問い合わせください。

SBI証券株式会社
金融商品取引業者 関東財務局長(金商)第44号
加入協会:日本証券業協会、一般社団法人金融先物取引業協会、一般社団法人 第二種金融商品取引業協会、一般社団法人 日本STO協会

配信停止設定:https://www.sbisec.co.jp/
管理番号:SBI-AUTH-2026-11-15
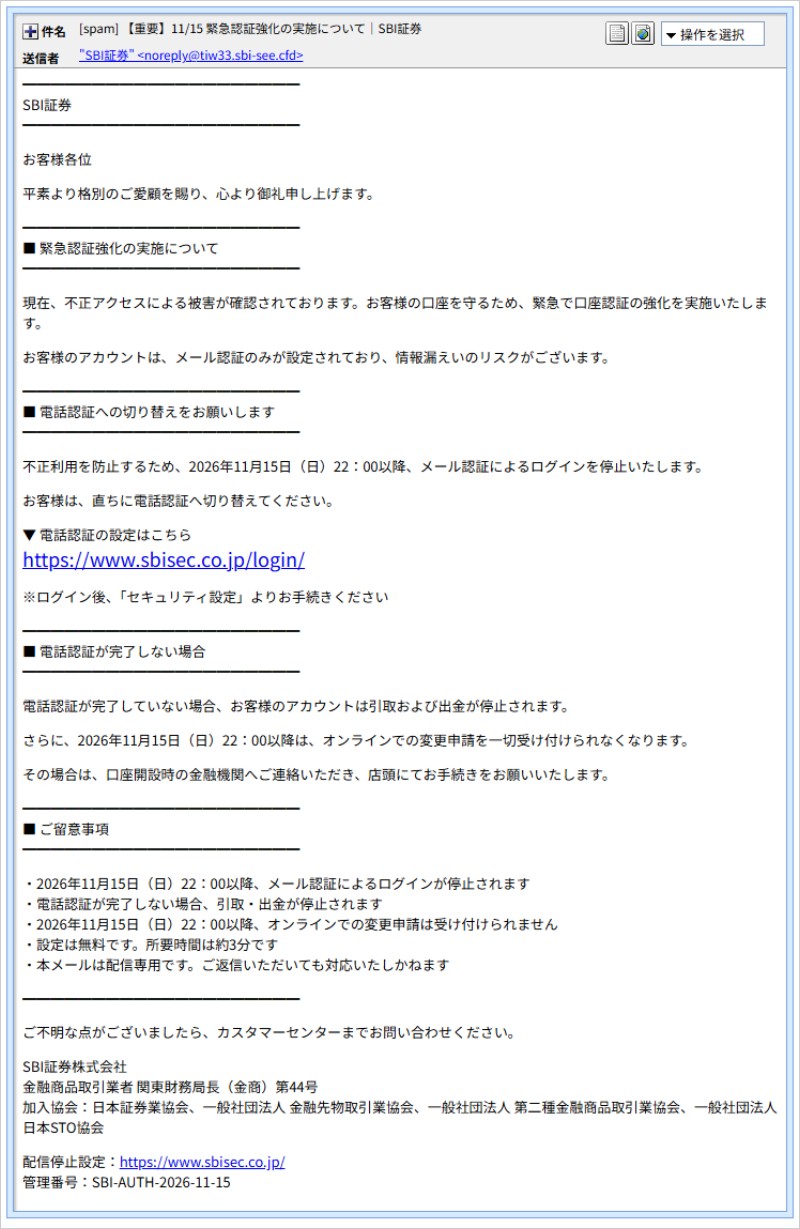
▲ 実際に届いた偽メールの画面(受信者情報は非掲載)
このメールの怖いところは、「22:00以降はログインも出金もできなくなる」と、同じ日の夜に期限を切っている点です。落ち着いて考える時間を奪うための作りです。なお、ネット中心の証券会社に「店頭でお手続きを」と書いてしまうあたりは、他社向けの文面を使い回した名残に見えます。
送信ルートと偽装判定
メールの「差出人」欄には「SBI証券」と表示されていましたが、実際の送信アドレスは noreply@tiw33.sbi-see.cfd でした。SBI証券の公式サイトのアドレスとは別物で、名前だけを似せた偽のドメインです。
| 確認した項目 | 分かったこと |
| 送信元 | 20.105.196.162(Microsoftのクラウド上のサーバー。位置はオランダ・アムステルダムと推定) |
| 送信方法 | ログイン認証つきの中継サーバーに、別の機器から接続して送信した形跡があります |
| 中継の最下段 | 8.162.129.247(アリババクラウド系)。ある大手金融グループを思わせるホスト名を名乗っていましたが、※実在企業のため伏せています。この部分は偽装できる参考情報です |
| 送信ドメインの新しさ | sbi-see.cfd は、メールが届く1〜2日前に取得されたばかりのドメインです |
| 判定 | SBI証券を名乗る、名前を似せたドメインからのなりすましメールと判定 |
📘 用語解説:「SPF」と「DKIM」って何?
SPFは、「このメールは、そのドメインの持ち主が許可したサーバーから送られたか」を確かめる仕組みです。DKIMは、メールに付ける電子的な「封印」で、途中で書き換えられていないかを確かめます。
どちらも、あくまで「そのドメインの持ち主の設定どおりか」を見るだけです。詐欺師が自分で取ったドメインに自分で設定すれば、SPFは簡単に「Pass(合格)」になります。合格=安全、ではありません。
リンク先の詳細解析
① 見た目は本物、行き先は別のサイト
本文には「電話認証の設定はこちら」として、本物のSBI証券のアドレスにそっくりな文字が表示されています。ところが、クリックした先(リンクの実際の行き先)は、表示とはまったく別のドメインでした。
| 画面に見える文字 | 本物のSBI証券のログインページのアドレス |
| 実際の行き先 | hxxps://matsui-cl.cfd/review/pmxozrryrt |
この matsui-cl.cfd は、SBI証券のメールなのに、別の証券会社「松井」を思わせる名前をしています。登録は5日ほど前で、サイトの置き場所は 43.167.88.184(テンセントのクラウド。位置は東京・渋谷区と推定)です。ブランド名だけを入れ替えて、リンク先の名前を直し忘れたのかもしれません。攻撃者のちょっとした「うっかり」です。
② 今回の確認では、Chromeが警告
リンク先を確認した際、Google Chromeは「危険なサイト」として、フィッシングを警告する画面を表示しました。
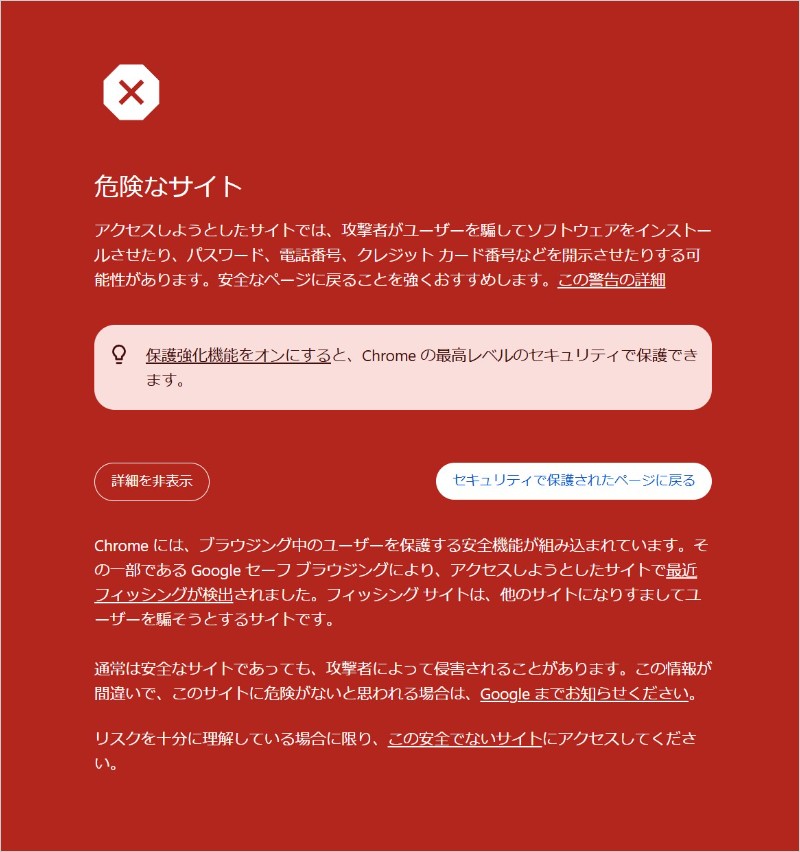
▲ Chromeが表示した「危険なサイト」の警告画面
ただし、警告が出るのは、ブラウザ側がそのサイトを危険と登録した後です。作られたばかりの偽サイトでは、警告が出ないこともあります。警告が出なかったからといって、安全とは限りません。
③ 最終的に出てきたのは、本物そっくりのログイン画面
調査者が手動で確認したところ、リンクをたどった最終着地点は ulvarno.cfd で、本物そっくりのSBI証券ログイン画面が表示されました。ここも取得されて間もないドメインで、置き場所はCloudflare(104.21.34.120)です。Cloudflareは世界中に分散して置かれる仕組みなので、このIPの位置は、運営者がいる場所を示すものではありません。
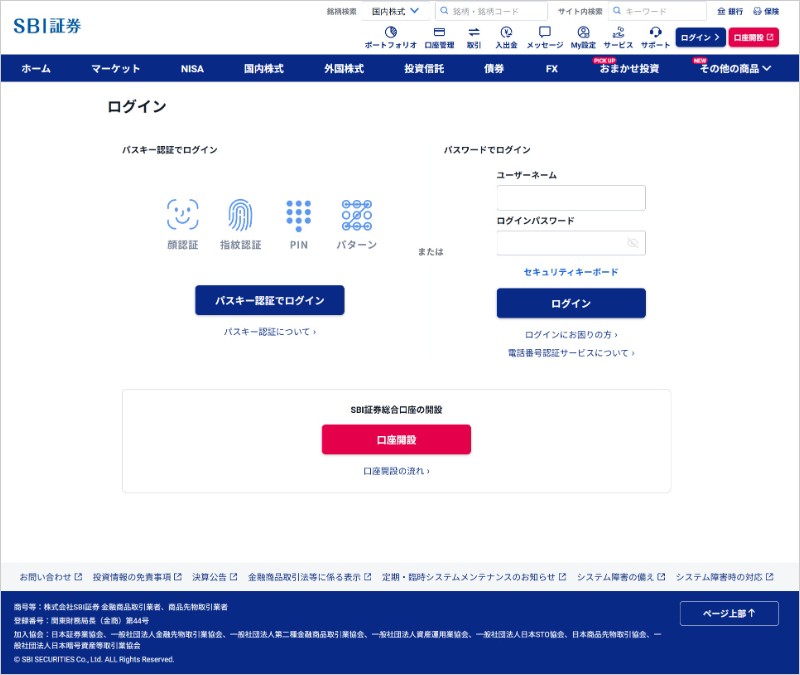
▲ 本物そっくりに作られた偽のログイン画面(ここでIDやパスワードを盗む仕組み)
この画面で入力されたID・パスワードなどは、そのまま詐欺師に渡ってしまいます。端末や地域によって表示が切り替わる様子(クローキング)は、今回の確認では見られませんでした。
続報:同じ「緊急認証強化」が、ブランドを替えて届いています
「緊急認証強化の実施について」という件名の詐欺メールは、証券会社の名前や日付だけを入れ替えながら、繰り返し届いています。過去の記事もあわせてご覧ください。
注意点と対処法
不安をあおる知らせが届くと、慌ててしまうのは当たり前のことです。まずは深呼吸をして、次の点を確認してください。
- メールの中のリンクからは、ログインや設定をしない。認証の設定を見直したいときは、公式アプリや、ご自身が前から保存しているブックマークから開いてください。
- 「今日の22時まで」「出金が停止される」といった期限や脅し文句は、慌てさせるための演出です。期限が過ぎても、すぐに口座が使えなくなるとは限りません。
- 表示されているURLと、実際のリンク先は別のことがあります。見た目が本物らしくても、信用しないでください。
- もしIDやパスワードを入力してしまった場合は、責めずにすぐ行動しましょう。公式アプリやブックマークから本物のサイトを開いてパスワードを変更し、取引履歴に身に覚えのない動きがないか確認してください。同じパスワードを他のサービスでも使っていたら、そちらも変更します。必要に応じて、証券会社の公式の問い合わせ窓口にも相談してください。
- 不審なメールは、開かずに削除するか、迷惑メールとして報告しておけば大丈夫です。
まとめ:このメールは、SBI証券ではなく詐欺師からです
メールのリンクは押さず、公式アプリやブックマークから確認しましょう。ご家族やお友達にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です。確認には ip-sc.net などを利用しています。