【重要】緊急認証強化の実施について|松井証券を装う偽メール、「電話認証への切り替え」でログイン情報を狙う
不正アクセスのニュースが続くと、「自分の口座は大丈夫だろうか」と、ふと不安になるものです。そんな気持ちにつけ込むように、今日の夕方6時ごろ、松井証券を名乗るメールが届きました。「緊急」「認証強化」「期限は11月8日」と、不安と焦りを一度に押してくる内容です。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:松井証券「緊急認証強化」偽メール
| 危険度 | ★★★★☆(4/5)ID・パスワードを入力させる画面への誘導です(入力後の動きは確認していません) |
|---|---|
| 届いた日時 | 2026年11月4日(水)午後6時23分ごろ(日本時間) |
| 件名 | 「【重要】緊急認証強化の実施について|松井証券」 |
| 名乗り先 | 松井証券株式会社 |
| 送信元 | 松井証券とは無関係のドメイン。オーストラリア(推定)のMicrosoft社のクラウド上のIP(20.37.14.253)でした |
| 認証結果 | SPF:Pass(犯人自身のドメインで合格)/DKIM署名:あり(犯人自身のドメイン。検証結果は確認できていません) |
| 添付ファイル | なし(本文のリンクから別サイトへ誘導するタイプ) |
| リンク先 | 松井証券のログイン画面にそっくりな偽サイト(セキュリティソフトがブロックする画面あり) |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
結論
リンクの先は、松井証券にそっくりな偽ログイン画面です
「電話認証への切り替え」は、作り話です。リンクは開かず、そのまま削除してください。
届いたメールの内容
「不正アクセスの被害があるので、緊急で認証を強化する。メール認証のままだと危ないので、電話認証に切り替えてください」という通知です。書き起こすと、次のとおりです。
件名:【重要】緊急認証強化の実施について|松井証券
差出人表示:"松井証券" <noreply@tiw37.kabu-infoo[.]cfd>

━━━━━━━━━━━━━━━━━━━━
松井証券
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素より格別のご愛顧を賜り、心より御礼申し上げます。

■ 緊急認証強化の実施について

現在、不正アクセスによる被害が確認されております。お客様の口座を守るため、緊急で口座認証の強化を実施いたします。

お客様のアカウントは、メール認証のみが設定されており、情報漏えいのリスクがございます。

■ 電話認証への切り替えをお願いします

不正利用を防止するため、2026年11月8日(日)以降、メール認証によるログインを停止いたします。

お客様は、直ちに電話認証へ切り替えてください。

▼ 電話認証の設定はこちら
(リンク。表示は松井証券のURL風ですが、実際の行き先は別のドメイン)

※ログイン後、「セキュリティ設定」よりお手続きください

■ 電話認証が完了しない場合

電話認証が完了していない場合、お客様のアカウントは引取および出金が停止されます。

さらに、2026年11月8日(日)以降は、オンラインでの変更申請を一切受け付けられなくなります。

その場合は、口座開設時の金融機関へご連絡いただき、店頭にてお手続きをお願いいたします。

■ ご留意事項

・2026年11月8日(日)以降、メール認証によるログインが停止されます
・電話認証が完了しない場合、引取・出金が停止されます
・2026年11月8日(日)以降、オンラインでの変更申請は受け付けられません
・設定は無料です。所要時間は約3分です
・本メールは配信専用です。ご返信いただいても対応いたしかねます

ご不明な点がございましたら、カスタマーセンターまでお問い合わせください。

松井証券株式会社
金融商品取引業者 関東財務局長(金商)第164号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:(リンク。本物の松井証券のURL)
管理番号:MTS-AUTH-2026-11-08
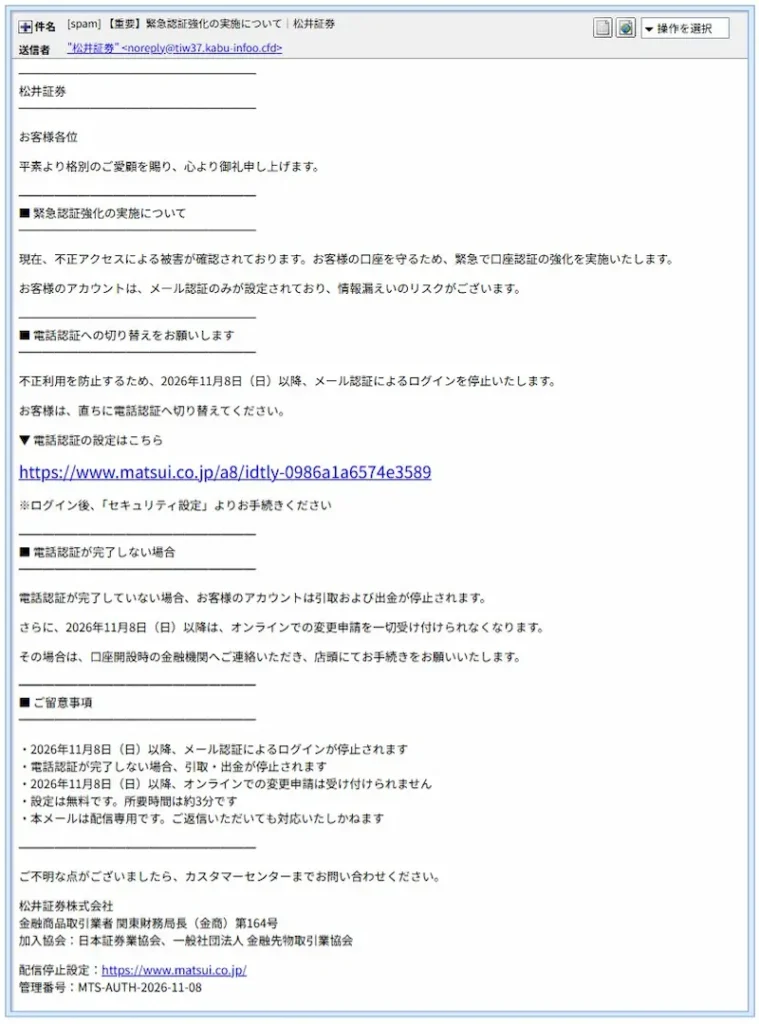
▲ 実際に届いたメールの画面
この手口のねらいは、「今すぐ対応しないと、口座が使えなくなる」と思わせることです。不正アクセスの被害という話題で不安をあおり、「2026年11月8日(日)以降」「引出・出金が停止」と、期限と実害をセットで見せて、考える時間を奪います。
「設定は無料です。所要時間は約3分です」と、親切に所要時間まで教えてくれるところも、ついクリックしたくなる工夫です。「手軽にできそう」と思わせるのも、手口のうちです。
ちなみに、本文には「引取および出金が停止されます」と書かれていて、「引出」と書くべきところが「引取」になっています。お金を引き出されては困りますが、お金を「引き取る」と言われると、宅配便のようです。
リンクの「表示」と「実際の行き先」が違います
本文のリンクは、画面に見える文字が、松井証券のURLのような形をしています。ところが、実際の行き先は、松井証券とは無関係のドメインでした。
- 「電話認証の設定はこちら」:実際の行き先は
hxxps://huanyashebei[.]com/report/qpgduqlzss - その先で、
hxxps://bavolestir[.]cfd/mgap/#/indexに転送されました。
なお、メールの一番下にある「配信停止設定」のリンクだけは、本物の松井証券のURLでした。本物の情報を混ぜて、全体を本物らしく見せています。
リンク先:本物そっくりのログイン画面
当サイトで、リンク先を開いて確認したところ、最初にウイルスバスターのブロック画面が表示されました。脅威の種類は「フィッシング」と判定されています。
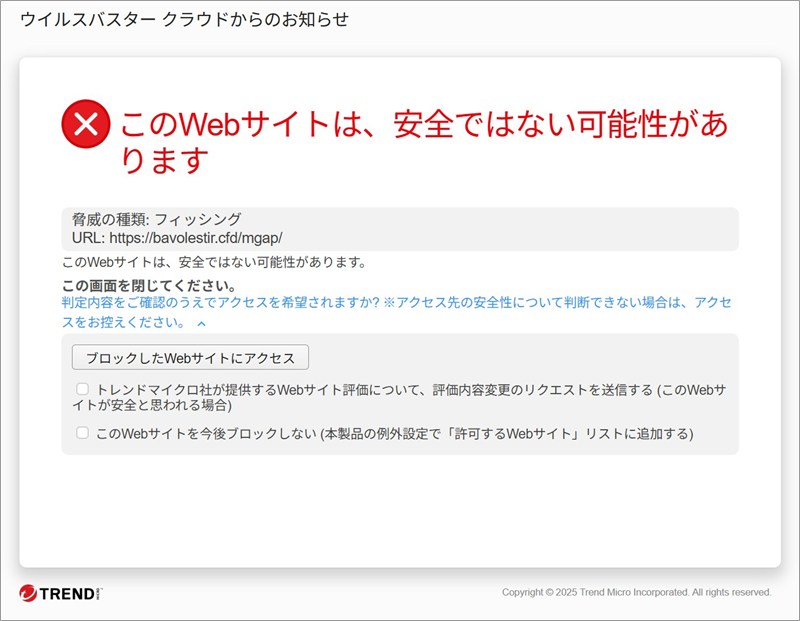
▲ ウイルスバスターのブロック画面(脅威の種類は「フィッシング」)
あえてブロックを解除して進むと、「お客様サイト ログイン」と書かれた画面が表示されました。ログインID・パスワードの入力欄、「セキュリティキーボード」の表示、「パスキーでログイン」のタブ、画面下のサポート窓口の案内まで、本物のログイン画面を、細かく写し取っています。
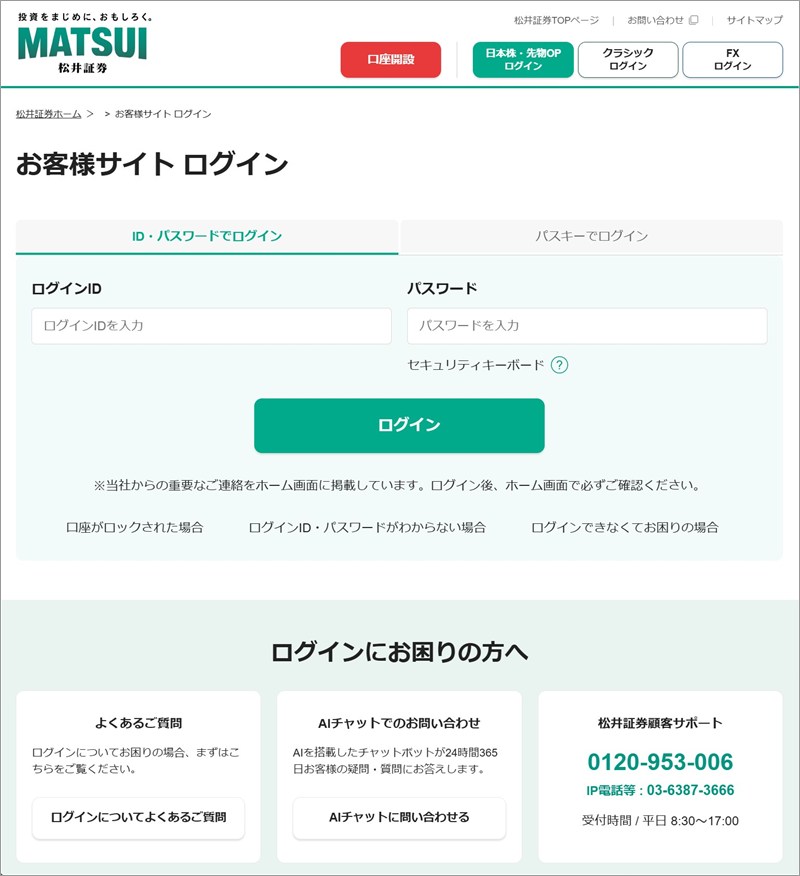
▲ リンク先に表示された、本物そっくりの偽ログイン画面
画面の作りが本物そっくりなので、入力欄にID・パスワードを入れてしまうと、そのまま犯人に渡るおそれがあります。アドレスバーのURLが本物と違う点だけが、見分けの手がかりです。なお、入力したあとの動きは、確認していません。
当サイトで確認した範囲では、見る人によってページの内容が変わる様子(クローキング)は、見られませんでした。また、このサイトのIPアドレスや、ドメインの登録情報は、確認できていません。
送信ルートと偽装の見抜きどころ
メールの裏側(ヘッダー)を読み解くと、次のことが分かりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
- 差出人のアドレスは、松井証券とは無関係の
tiw37.kabu-infoo[.]cfdでした。松井証券の公式のドメインは「matsui.co.jp」です。 - このドメインをWhois(ドメインの登録情報を調べる仕組み)で調べると、登録日は2026年11月3日で、メールが届く1日前に取ったばかりでした。登録会社はGlobal Asset Domains Inc、名前の管理(ネームサーバー)はCloudflareで、持ち主の情報は非公開でした。
- メールを送ったIPは
20.37.14.253。Microsoft社のクラウド(誰でも借りられるサーバー)で、オーストラリア・キャンベラ(推定)です。IPに付いた名前は、送信元と同じ「tiw37.kabu-infoo[.]cfd」でした。調査サイトでの脅威レベルは「低」でした。 - 受付の記録には、送信を依頼した側として
2.165.170.88(ドイツ・フランクフルト、推定)も残っていました。名乗りは「mail.ab36d3e[.]edu」と学校風でしたが、自称なので信用できません。 - メールは、大量配信用のソフト(PowerMTA)で送られていて、同じ内容が、多くの人に一度に送られているとみられます。
- SPFは「Pass」、DKIMの署名もありましたが、どちらも犯人自身のドメインのものです。「自分のドメインで合格した」というだけで、松井証券が認めたという意味ではありません。
- 差出人名や件名に、見えない文字などを仕込んだ形跡は、ありませんでした。
🔍 用語解説
- SPF・DKIM:メールの差出人が本物かどうかを確かめる仕組みです。ただし、確かめられるのは「そのドメインの持ち主が許したか」だけです。偽のドメインを自分で用意すれば、合格させることもできます。
- Whois:ドメインを、いつ・誰が登録したかを調べる仕組みです。
- ドメイン:URLの「住所」にあたる部分です。右側(最後の部分)が本体で、左側の文字は後から自由に付けられます。
- クラウド:誰でも借りられる、インターネット上のサーバーです。便利な反面、詐欺にも悪用されることがあります。
- 電話認証・多要素認証:パスワードのほかに、電話などでもう一段階、本人確認をする仕組みです。松井証券の公式ページでは、ログインや認証を促すメールは、すべて詐欺とされています。
なお、これらは「怪しさ」を示す手がかりです。「脅威レベル:低」の表示と「安全」は別の話です。
松井証券公式も注意を呼びかけています
松井証券の公式サイトには、偽メール・フィッシングについての注意喚起が出ています。
- 公式の注意喚起ページ:フィッシング詐欺等にご注意ください。セキュリティ強化機能をご利用ください。(松井証券。確認時点の日付は2026年10月27日)
- 公式ページによると、「@」より後に「matsui.co.jp」が含まれないメールは、松井証券からのメールではありません。ただし、「matsui.co.jp」を含む偽メールも確認されていて、ドメインだけでは判断できないと注意されています。
- 公式ページには、ログインや認証を促すメールは、すべて詐欺であると書かれています。偽メールの件名の例にも、認証に関するものが並んでいます(例:「ログイン時の「電話番号認証」を必須化いたします」)。
- メールのリンク先には、パスワードや取引暗証番号を入力せず、ブックマークした正しいURLや、公式アプリからアクセスするよう案内されています。
- 万一入力してしまったときは、パスワードなどを変更して、顧客サポートへ連絡するよう案内されています。口座をお持ちの方の窓口は、0120-953-006(IP電話等は03-6387-3666、受付は平日8:30〜17:00)と、公式ページに書かれています。
知っておきたいポイント
- 「不正アクセスがあったので」という言葉は、ニュースが続く時期ほど、信じやすくなります。話題に便乗するのは、詐欺の常とう手段です。
- 「◯月◯日以降は停止します」という期限は、あわてさせるための作り話であることが多くあります。
- 本文に、本物の会社名・登録番号・加入協会などが書いてあっても、本物とは限りません。公開されている情報を写せば、誰でも書けます。
- ブロック画面や警告が出たときは、そこで止まってください。ブロックを解除して進むのは、調べる側の作業です。
届いたとき・入力してしまったときの対処法
- リンクは開かず、メールを削除します。返信も不要です。
- 認証の設定が気になるときは、メールのリンクではなく、公式アプリや、ブックマークした公式サイトからログインして確かめます。
- もしIDやパスワード、取引暗証番号を入力してしまったら、すぐに公式サイトから、パスワードなどを変更します。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。
- そのうえで、松井証券の顧客サポートに連絡して、身に覚えのない取引や、出金がないかを確かめてください。
- 不安なときは、消費者ホットライン(188)や、警察相談専用電話(#9110)に相談できます。
「口座を守るため」と言われて、あわててしまうのは自然なことです。
だからこそ、メールのリンクは開かず、公式アプリや、ブックマークから確認する習慣をつけましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの事業者・所在地は、IP調査兵団(ip-sc.net)の調査結果を参照しています。位置情報は推定で、実際の所在地とは異なる場合があります。