【JCB】J-POINT「ポイント20倍」は偽メール|スマホだけMyJCB偽ログイン画面が出る”端末選別”の手口
「ポイント20倍」と聞くと、つい気になってしまうものです。今日の夕方6時すぎ、「J-POINT パートナー対象店舗でポイント20倍|JCBカード」という件名のメールが届きました。すき家、吉野家、マクドナルド、スターバックスと、身近なお店の名前が並んでいます。ところが、このメールのリンクを開くと、見る端末によって中身が変わるという、ちょっと変わった仕掛けがありました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:JCB「J-POINT ポイント20倍」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)期限での脅しはなく、お得感で誘うタイプです 偽装精度:★★★★☆(4/5)MyJCBの画面をほぼ再現していました |
|---|---|
| 届いた日時 | 2026年11月4日(水)午後6時23分ごろ(日本時間) |
| 件名 | 「J-POINT パートナー対象店舗でポイント20倍|JCBカード」 |
| 名乗り先 | 差出人の表示名は「J-POINT パートナー事務局」。本文では株式会社ジェーシービー(JCB)を名乗っています |
| 送信元 | JCBとは無関係のドメイン。香港(九龍)のMicrosoft社のクラウド上のIP(65.52.162.210)でした |
| 認証結果 | SPF:Pass(犯人自身のドメインで合格)/DKIM署名:あり(犯人自身のドメイン。検証結果は確認できていません) |
| 添付ファイル | なし(本文のリンクから別サイトへ誘導するタイプ) |
| リンク先 | パソコンではエラー画面、スマホではMyJCBにそっくりな偽ログイン画面(端末で表示が変わる) |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
結論
リンクの先は、MyJCBにそっくりな偽ログイン画面です
「ポイントアップ登録」は、IDとパスワードを入力させるための口実です。リンクは開かず、そのまま削除してください。
届いたメールの内容
「J-POINT パートナー対象店舗で、JCB ORIGINAL シリーズカードで支払うとポイントが20倍になる。ただし事前に『ポイントアップ登録』が必要で、登録にはMyJCBへのログインが必要」という案内です。書き起こすと、次のとおりです。
件名:J-POINT パートナー対象店舗でポイント20倍|JCBカード
差出人表示:"J-POINT パートナー事務局" <qa@nity35.sjzkdrgbmtwh[.]cfd>

J-POINT パートナー対象店舗にて、JCB ORIGINAL シリーズカードでのお支払いがポイント20倍。事前の「ポイントアップ登録」で特典が適用されます。

平素より JCB カードをご利用いただき、誠にありがとうございます。

J-POINT パートナー対象店舗にて、JCB ORIGINAL シリーズカードでのお支払いが
ポイント20倍
となるサービスを実施中です。

主な対象店舗
・すき家
・吉野家
・マクドナルド(モバイルオーダー・マックデリバリー限定)
・スターバックス(オンライン入金・オートチャージ限定)

各店舗の適用条件の詳細は、J-POINT パートナー各店舗ページの「特典獲得条件」をご確認ください。

ご利用にあたって

ポイント20倍の特典を受けるには、事前に「ポイントアップ登録」が必要です。ご登録がない場合、対象店舗でのご利用であっても通常倍率のみのポイント付与となります。

登録は MyJCB にログインのうえ、J-POINT パートナー関連ページよりお手続きください。

なお、MyJCB へのログインは MyJCB ID とパスワードによる方法のみとなります。メールアドレスでのログインはご利用いただけませんので、あらかじめご了承ください。

ログイン入口:
https://www.jcb.co.jp/
(リンク。表示はJCBの公式URLですが、実際の行き先は別のドメイン)

ご不明な点がございましたら、JCB カスタマーセンターまでお問い合わせください。

本メールは送信専用です。ご返信いただいてもお応えできません。
配信停止・Eメールアドレスの変更は MyJCB ログイン後、「お客様情報の変更」→「Eメールアドレスの変更・各種Eメールの配信登録/停止」よりお手続きください。

株式会社ジェーシービー
東京都港区南青山5-1-22
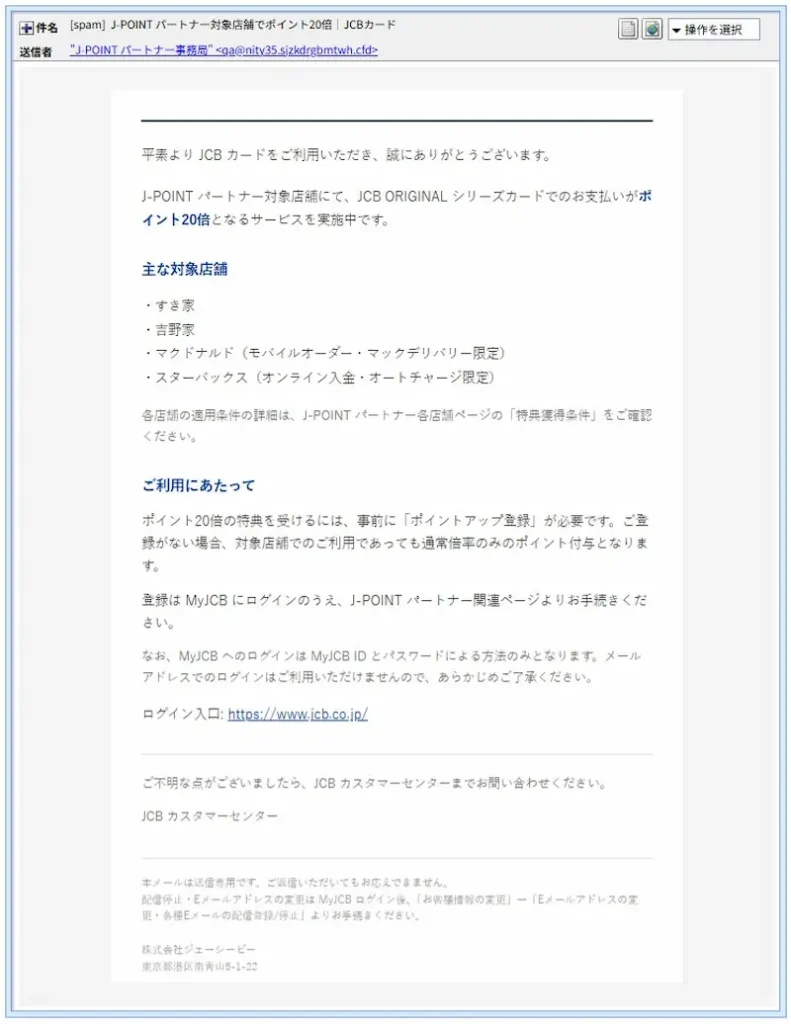
▲ 実際に届いたメールの画面
この手口のねらいは、「お得な話」で警戒心をゆるめ、MyJCBのIDとパスワードを入力させることです。すき家、吉野家、マクドナルド、スターバックスと、誰でも使ったことのあるお店を並べ、「登録しないと通常のポイントのまま」と書いて、「やらないと損をする」と思わせています。脅されたときだけでなく、お得だと言われたときも、手口の入口になります。
メールの最後には、JCBの住所(東京都港区南青山5-1-22)まで書かれています。会社の住所は、公開されている情報なので、写せば誰でも書けます。書いてあるからといって、本物の証拠にはなりません。
また、メールの先頭には、画面には見えない「要約文」(プレヘッダー)が仕込まれていました。メールの一覧に表示される一行目を、本物らしく見せるための工夫です。
リンクの「表示」と「実際の行き先」が違います
本文のリンクは、画面に見える文字が「https://www.jcb.co.jp/」と、JCBの公式サイトのURLそのものです。ところが、実際の行き先は、JCBとは無関係のドメインでした。
- リンクの実際の行き先:
hxxps://holaceibita[.]com/c8UMtWh0 - 最終的に表示されたページ:
hxxps://ngyfvpxjzrwm[.]cfd/gndflhbz/
メール内のリンクは、この1本だけでした。画面上の文字と、実際に開く先は、別物です。パソコンなら、リンクにマウスを重ねると、実際の行き先が表示されます。
リンク先:見る端末で中身が変わる仕掛け(クローキング)
当サイトで、同じリンクをパソコンとスマホで開いて比べたところ、同じURLなのに、表示される中身がまったく違いました。このように、見る人や端末によってページの中身を変える仕掛けを「クローキング」と呼びます。調べる人の目をごまかしつつ、スマホの利用者だけを狙う目的とみられます。
【パソコンで開いた場合】まず、ウイルスバスターが、脅威の種類を「フィッシング」と判定して、ブロック画面を表示しました。
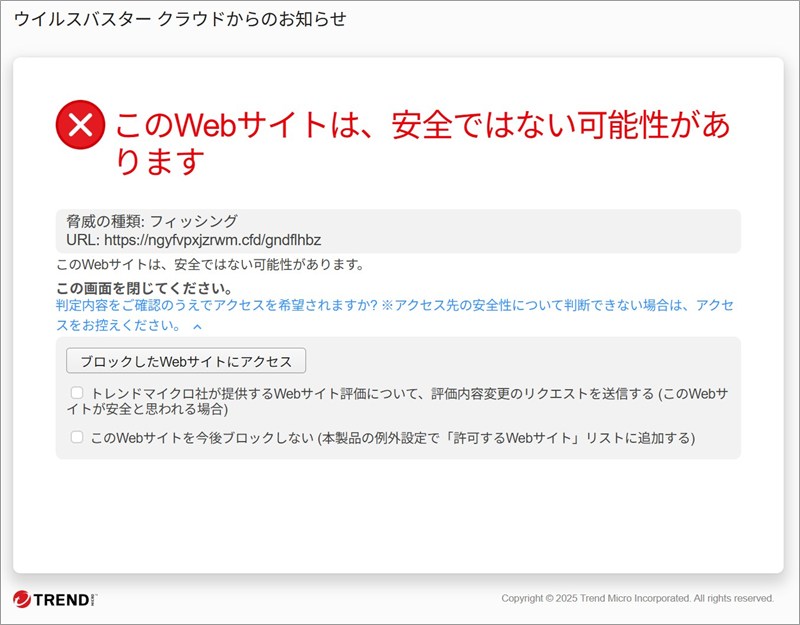
▲ ウイルスバスターのブロック画面(脅威の種類は「フィッシング」)
Google Chromeでも、セーフブラウジングの機能が、「危険なサイト」と赤い警告画面を出しました。「最近フィッシングが検出されました」と書かれています。
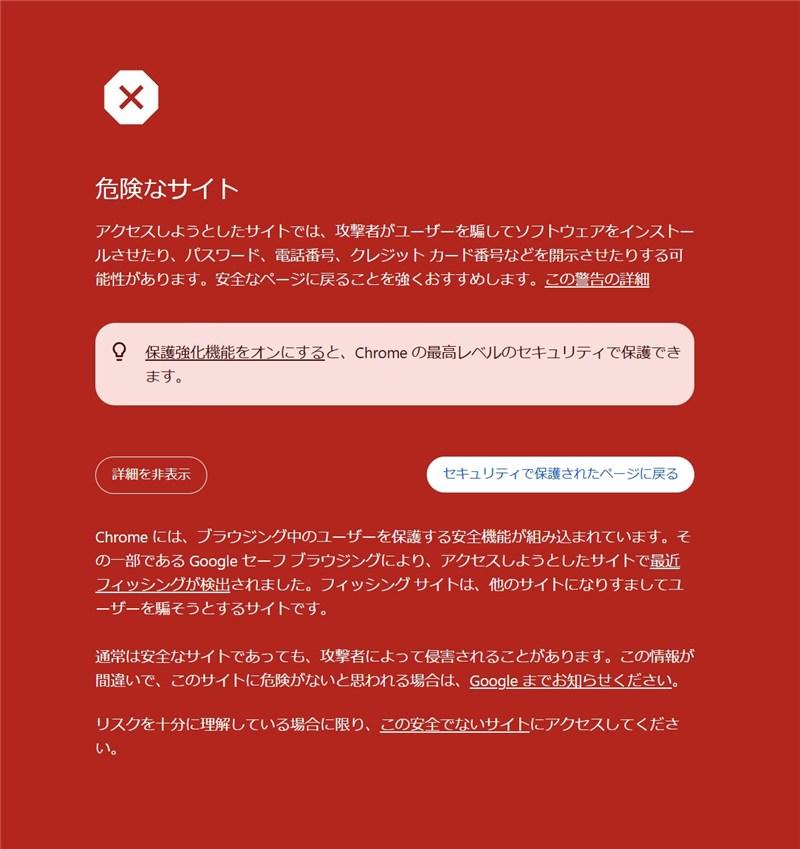
▲ Chromeの「危険なサイト」の警告画面
調べるために、あえて警告を越えて進むと、表示されたのは、英語で「リクエストがタイムアウトしました。もう一度お試しいただくか、インターネット接続をご確認ください」という意味の、短いエラー文だけでした。偽のログイン画面は、パソコンでは表示されませんでした。

▲ パソコンで表示された、英語のエラー文
【スマホで開いた場合】同じURLを開くと、「MyJCBへようこそ」と書かれた、ログイン画面が表示されました。「MyJCB ID」と「MyJCB パスワード」の入力欄、「ID・パスワードでログイン」と「パスキーでログイン」のボタンまで、本物のログイン画面を、細かく写し取っています。
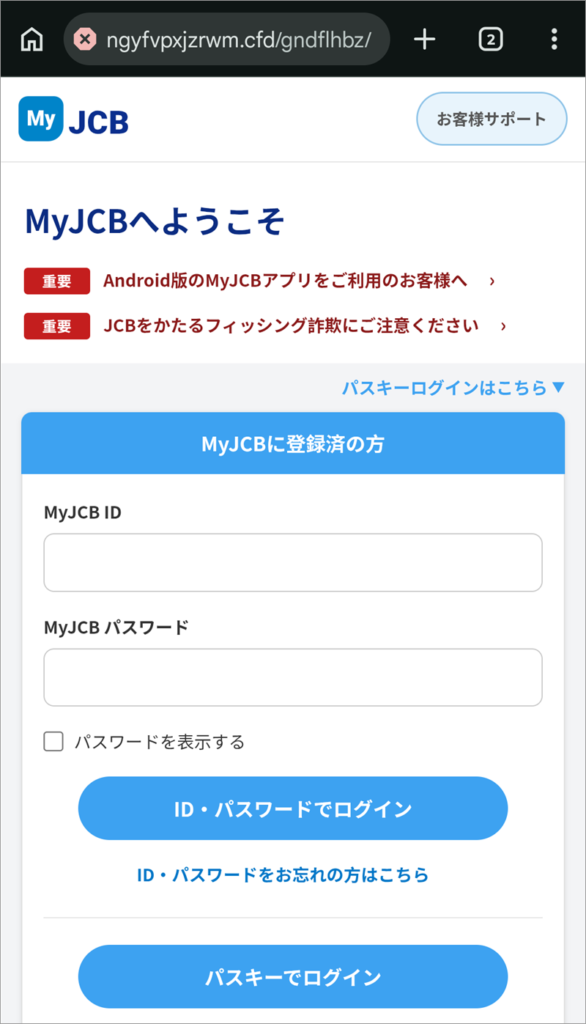
▲ スマホに表示された、MyJCBにそっくりな偽ログイン画面
この偽画面の上のほうには、「重要」のマークが付いた案内が2つ並んでいます。ひとつは「Android版のMyJCBアプリをご利用のお客様へ」、もうひとつは「JCBをかたるフィッシング詐欺にご注意ください」です。偽サイトの上に「詐欺に注意」と書いてあるのですから、見る人は、つい安心してしまいます。本物らしさを出すために、注意喚起の文言まで写しているわけです。
画面の作りが本物そっくりなので、入力欄にIDとパスワードを入れてしまうと、そのまま犯人に渡るおそれがあります。見分けの手がかりは、アドレスバーのURLです。なお、入力したあとの動きは、確認していません。また、このサイトのIPアドレスやドメインの登録情報は、確認できていません。
送信ルートと偽装の見抜きどころ
メールの裏側(ヘッダー)を読み解くと、次のことが分かりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
- 差出人のアドレスは、JCBとは無関係の
nity35.sjzkdrgbmtwh[.]cfdでした。JCBの公式サイトは「jcb.co.jp」です。 - このドメインをWhois(ドメインの登録情報を調べる仕組み)で調べると、登録日は2026年11月2日で、メールが届く2日前に取ったばかりでした。登録会社はAceville Pte. Ltd.(DNSPod)、名前の管理(ネームサーバー)はCloudflareです。
- メールを送ったIPは
65.52.162.210。Microsoft社のクラウド(誰でも借りられるサーバー)で、香港・九龍(推定)です。調査サイトでの脅威レベルは「低」でした。 - SPFは「Pass」、DKIMの署名もありましたが、どちらも犯人自身のドメインのものです。「自分のドメインで合格した」というだけで、JCBが認めたという意味ではありません。
- 宛先は「undisclosed-recipients(宛先非公開)」になっていて、多くの人へ一度に送られているとみられます。
- 受付の記録には、送信元の機器名として「iphone.local」という名前がありましたが、これは自称なので信用できません。
- 差出人名や件名に、見えない文字などを仕込んだ形跡は、ありませんでした。
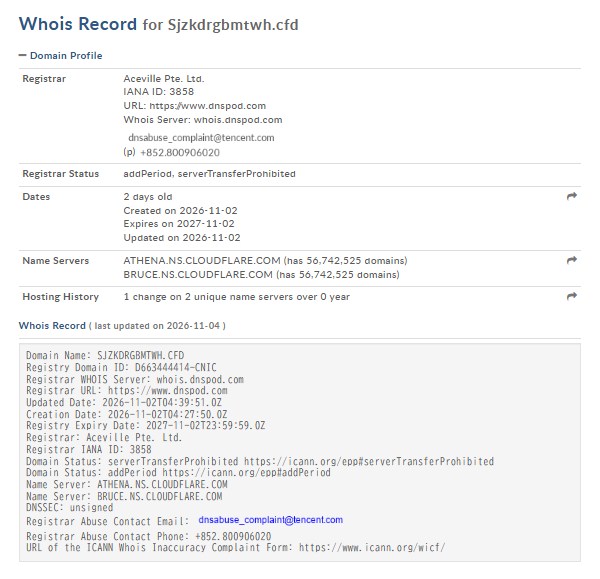
▲ 送信元ドメインのWhois(登録から2日目)
ちなみに、同じ日の夕方6時23分ごろには、松井証券を名乗る偽メールも届いていました。どちらも「.cfd」という末尾のドメインから送られていて、送信元の名前の付け方も似ています。ただし、同じ犯人かどうかは、確認できていません。
🔍 用語解説
- クローキング:見る人や端末によって、ページの中身を出し分ける仕掛けです。調べる側にはエラーを見せ、狙った相手にだけ偽画面を見せることができます。
- SPF・DKIM:メールの差出人が本物かどうかを確かめる仕組みです。ただし、確かめられるのは「そのドメインの持ち主が許したか」だけです。偽のドメインを自分で用意すれば、合格させることもできます。
- Whois:ドメインを、いつ・誰が登録したかを調べる仕組みです。
- ドメイン:URLの「住所」にあたる部分です。右側(最後の部分)が本体で、左側の文字は後から自由に付けられます。
- パスキー:パスワードの代わりに、指紋や顔認証などでログインできる仕組みです。偽サイトが、そのボタンまで真似ることもあります。
なお、これらは「怪しさ」を示す手がかりです。「脅威レベル:低」の表示と「安全」は別の話です。
JCB公式も注意を呼びかけています
JCBの公式サイトには、JCBをかたるフィッシング詐欺についての注意喚起が出ています。
- 公式の注意喚起ページ:JCBをかたるフィッシング詐欺にご注意ください(JCB)
- 公式ページによると、メールやSMSでカード番号、有効期限、MyJCBのIDやパスワードなどを入力させようとする手口が確認されています。
- 公式ページには、MyJCBにログインするときは、MyJCBアプリや、ブックマークした公式サイトから入るよう案内されています。不審なメールは開かずに削除するよう書かれています。
- 万一、MyJCBのIDやパスワードを入力してしまったときは、MyJCBでパスワードを変更するよう案内されています。カード番号まで入力してしまったときは、JCBの紛失盗難受付デスクに連絡するよう、公式ページに書かれています(紛失・盗難のご連絡)。
知っておきたいポイント
- 「ポイント◯倍」「特典」のような、お得な話も、フィッシングの入口になります。「登録が必要」「ログインして手続き」と言われたら、いったん立ち止まってください。
- パソコンで開いてエラーになっても、安全とは限りません。スマホでだけ偽画面が出ることがあります。
- 偽画面に「フィッシング詐欺にご注意ください」と書いてあっても、安心材料にはなりません。公式の文言は、そっくり写せます。
- ブロック画面や警告が出たときは、そこで止まってください。警告を越えて進むのは、調べる側の作業です。
届いたとき・入力してしまったときの対処法
- リンクは開かず、メールを削除します。返信も不要です。
- ポイントの特典が気になるときは、メールのリンクではなく、MyJCBアプリや、ブックマークした公式サイトからログインして確かめます。
- もしIDやパスワードを入力してしまったら、すぐに公式のMyJCBから、パスワードを変更します。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。
- カード番号まで入力してしまったときは、すぐにJCBの紛失盗難受付デスクへ連絡してください。そのうえで、身に覚えのない利用がないか、利用明細も確かめてください。
- 不安なときは、消費者ホットライン(188)や、警察相談専用電話(#9110)に相談できます。
「ポイント20倍」と聞いたら、うれしくなるのは当たり前です。
だからこそ、メールのリンクは開かず、公式アプリや、ブックマークから確認する習慣をつけましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの事業者・所在地は、IP調査兵団(ip-sc.net)の調査結果を参照しています。位置情報は推定で、実際の所在地とは異なる場合があります。