三井住友銀行をかたる「お友達紹介で2,000円分ポイントプレゼント」に注意!送信者名を逆さ読みで偽装する新手口
すっかり朝晩は涼しくなり、秋の気配を感じる季節になりましたね。そんな中、今朝方から立て続けに「SMBCダイレクト」を騙る迷惑メールが届いており、いよいよ本格的な波状攻撃が始まった様子です。今回はその中の一通、送信者名を逆さに読ませるちょっと変わった偽装手口を使ったメールを詳しく解析していきます。
📋 調査レポート:概要
| 受信日時 | 2026年9月15日(火)8:03 |
| 差出人表示 | 【トクレイダCBMS】<internet@internet.yisougon.com> |
| 件名 | 2,000円分 ポイントプレゼント中 |
| 騙られたブランド | 三井住友銀行(SMBCダイレクト) |
| SPF判定 | Pass(送信元ドメイン自体は認証を通過) |
| 危険度 | ★★★★☆(4/5) |
届いたメールの内容
実際に届いたメールの画面が、こちらです。
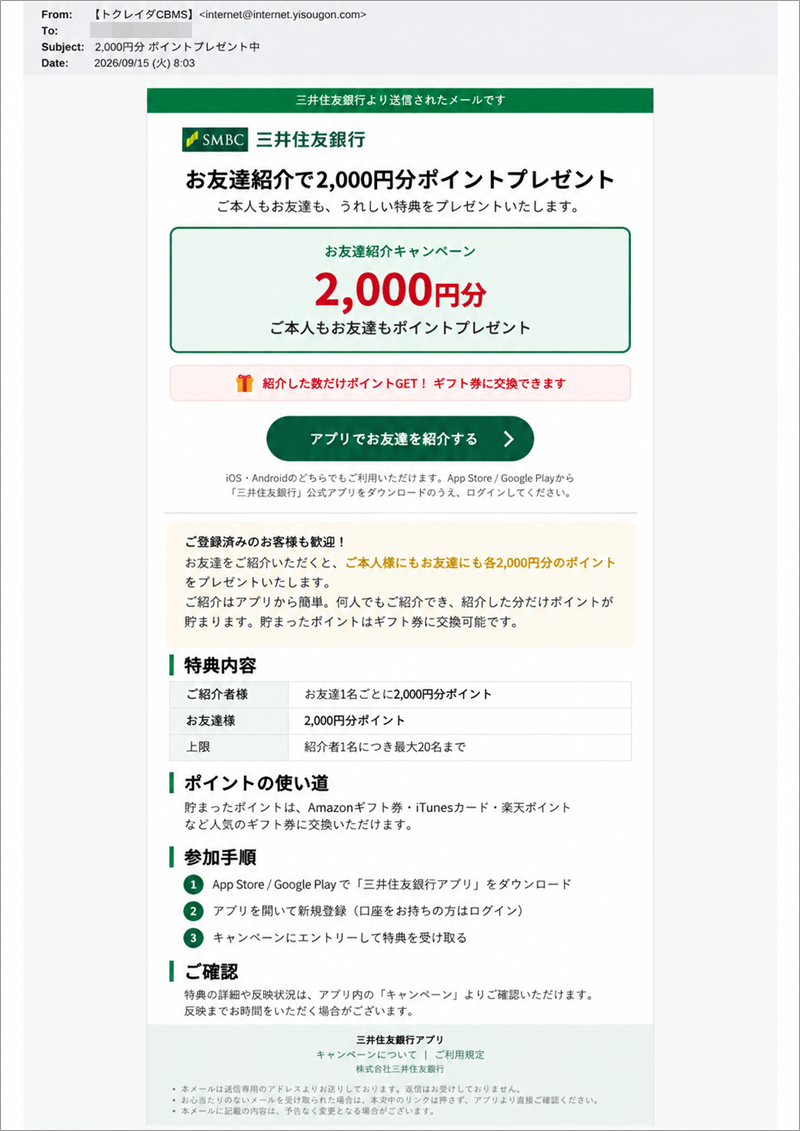
実際に届いたメール本文。SMBCの公式カラーやロゴを模した作りになっている
本文は「お友達紹介で2,000円分ポイントプレゼント」という、SMBCグループが実際に展開しているVポイントの紹介キャンペーンを模したものです。「ご本人様にもお友達にも各2,000円分のポイントをプレゼント」「紹介した数だけポイントGET」といった、思わず友人にも転送したくなるような煽り文句が並んでいます。
【メール本文の骨子(再構成)】
件名:2,000円分 ポイントプレゼント中
おかげ様で口座数が三井住友銀行より送信されたメールです
お友達紹介で2,000円分ポイントプレゼント
ご本人様もお友達も、うれしい特典をプレゼントいたします。
お友達紹介キャンペーン 2,000円分
ご本人様もお友達もポイントプレゼント
紹介した数だけポイントGET!ギフト券に交換できます
[アプリでお友達を紹介する] ボタン
※メールヘッダー詳細は個人情報保護のため非掲載
差出人名「【トクレイダCBMS】」の正体
今回いちばん興味深かったのが、差出人の表示名です。一見すると意味不明な「トクレイダCBMS」という文字列ですが、よく見ると「ダイレクト」という単語を1文字ずつ逆順に並べ替えただけだと分かります。
💡ここで!逆さ文字トリックの見つけ方
「トクレイダ」をそのまま1文字ずつ逆から読むと「ダイレクト」になります。今回はメールソフトの表示名をテキストエディタにコピー&ペーストし、文字を一つずつ並べ替えて確認しました。人間の目には一瞬「何かのブランド名っぽい」程度にしか見えませんが、機械的に「ダイレクト」という単語そのものを検索・フィルタリングする迷惑メール対策の網は、こうして簡単にすり抜けてしまいます。
送信ルートの解析:県名を騙る中継サーバーたち
メールヘッダーの送信元IPアドレス(Received-SPF: ... client-ip=)を確認したところ、以下のような経路が確認できました。
| 中継サーバー(ホスト名) | IPアドレス | 実際の国 |
| mail.24f3259.saitama.jp | 196.5.189.41 | 南アフリカ |
| smtp.blast-publisher.email | 210.34.69.72 | 中国 |
| mail.f12f635.tottori.jp | 209.76.39.151 | 米国 |
| internet.yisougon.com(SPF確定送信元) | 52.246.160.56 | 日本 |
お気づきでしょうか。ホスト名にはそれぞれ「saitama」「tottori」と、いかにも日本の都道府県を思わせる文字列が入っています。ところが実際にIPアドレスの所在地を調べてみると、中身は南アフリカや米国のサーバーでした。おそらく「いかにも日本国内の正規メールサーバーらしい名前」を機械的に自動生成し、受信側やフィルターの警戒心を和らげる狙いがあると考えられます。実際に日本国内のIPアドレスだったのは、最終的にSPF認証をパスした送信元(internet.yisougon.com)のみでした。
リンク先の解析:本物のVポイントサイトへの誘導
STEP1:本文中の「アプリでお友達を紹介する」ボタンをタップすると、短縮リンクサービス(hxxps://yunhyun.com/link/xxxxxxxx)を経由します。
STEP2:Heartの端末ではここでウイルスバスターが「このWebサイトは、安全ではない可能性があります」と警告し、遷移をブロックしました。
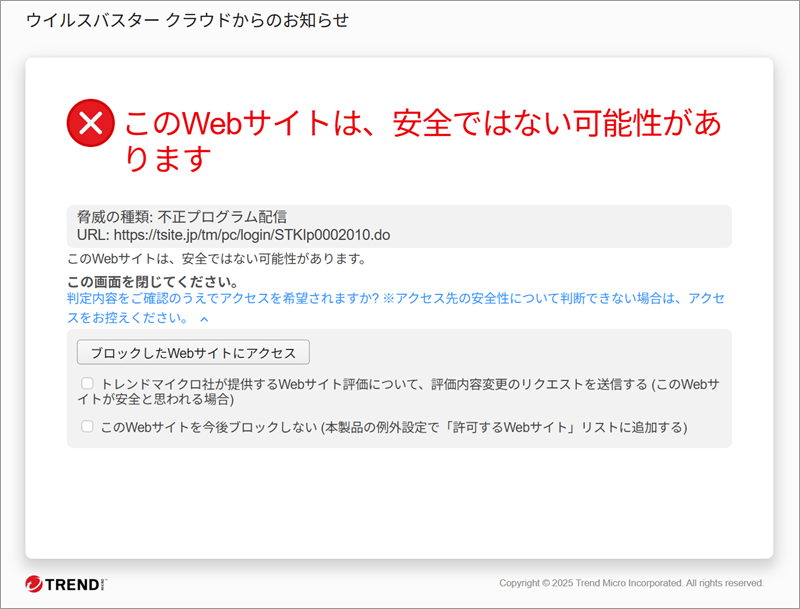
ウイルスバスタークラウドが不正プログラム配信の疑いとしてブロックした画面
STEP3:あえてブロックを解除して確認したところ、最終的な遷移先は実在するVポイント公式サイト(tsite.jp)のログイン画面でした。
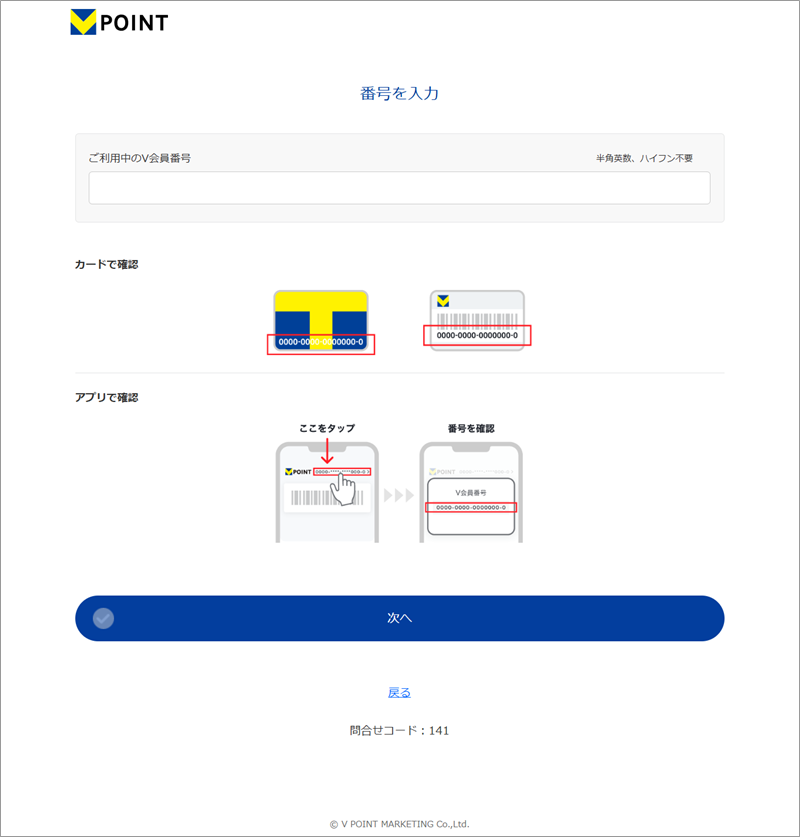
遷移先は hxxps://tsite.jp/tm/pc/login/STKIp0002010.do。ドメイン自体はVポイントを運営するV POINT MARKETING社の公式ドメインと一致する
通常のフィッシング詐欺は「本物そっくりの偽サイト」に誘導しますが、今回確認できた範囲では、誘導先そのものは偽サイトではなく実在の公式サイトでした。つまりこのメール自体が「三井住友銀行を騙ったなりすましメール」であることは間違いありませんが、リンクの先で個人情報が抜き取られる典型的なフィッシングとは少し毛色が異なる可能性があります。誰かの紹介実績として不正にカウントさせる、あるいは正規サービスの会員登録を煽ってアフィリエイト収益を得る目的の迷惑メールである可能性も考えられます。断定はできませんので、いずれにせよ身に覚えのない「紹介キャンペーン」メールのリンクは開かないのが安全です。
同時間帯に確認された関連メール(波状攻撃の様子)
この1通が届いたのとほぼ同じ時間帯に、同じく「【SMBCダイレクト】」を名乗る件名違いのメールが立て続けに届いていました。件名の傾向としては「ポイント失効・交換」系と「お友達紹介」系の2パターンが確認できます。
| 件名 | 受信時刻 |
| [spam] ポイント交換のお願い | 8:15 |
| [spam] お友達紹介特典のご案内 | 8:13 |
| お友達紹介特典のご案内 | 8:06 |
| 2,000円分 ポイントプレゼント中(本記事で解析) | 8:03 |
| 失効前の交換をご案内いたします | 8:03 |
| ポイントが失効いたします | 8:02 |
| ポイント失効のお知らせ | 7:59 |
| 紹介でポイントが貯まります | 7:59 |
わずか15分ほどの間に、同じブランドを騙る件名違いのメールが少なくとも8通確認できました。件名を少しずつ変えながら大量に送りつける、典型的な波状攻撃のパターンです。「ポイントが失効します」「交換はお早めに」という焦らせる文言と、「お友達紹介で2,000円分」という得をする文言を織り交ぜているのも、幅広い層の関心を引こうとする作り手側の工夫がうかがえます。
注意点と対処法
- 三井住友銀行やVポイントからのメールに心当たりがなければ、本文中のリンクは絶対にクリックしないでください。
- お友達紹介キャンペーンに参加したい場合は、必ず公式アプリやブックマークした公式サイトから直接アクセスしてください。
- 差出人名が不自然な文字列(今回のような逆さ文字や意味不明な英数字)になっている場合は、まずなりすましを疑いましょう。
- 同じような件名のメールが立て続けに届く場合は、個別に対応せず、まとめて迷惑メールとして処理して問題ありません。
まとめ
今回は、送信者名を逆さ文字にしてフィルターをすり抜けようとする手口と、日本の県名を装いながら実際は海外サーバーというインフラの矛盾を持つ、SMBCダイレクトなりすましメールを解析しました。今後も同じ切り口のメールが増える可能性がありますので、「お得なキャンペーン」「ポイント失効」を煽るメールが届いたら、まずは一呼吸置いて公式アプリで確認する習慣をつけましょう。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの詳細情報は ip-sc.net を参照しています。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態