自分自身から届いた「重要なお知らせ」は詐欺!誰でも書き換えられる送信者アドレスの恐ろしさと、数値文字参照×Azure偽装ホスティングの手口を解析
「差出人」の欄に自分自身のメールアドレスが表示されていたら、多くの方は思わずドキッとするのではないでしょうか。今回届いたのは、まさにそうした心理を突く一通でした。しかも中身を細かく見ていくと、随所に手の込んだ仕掛けが隠されていました。
📋 調査レポート:概要
| 件名 | [spam] ご自身のアカウントから送信されたアクティビティについて |
| 表示送信者名 | 受信者本人のアドレス(自己詐称) |
| 実際の発信地 | チリ(家庭用ケーブル回線) |
| 受信日時 | 2026年9月14日 10:09 |
| SPF判定 | Softfail(自身のドメインの正規サーバーではない) |
| 誘導先 | Microsoft Azureの正規ホスティングを悪用したサポート詐欺ページ |
危険度評価: ★★★★☆(4/5) — 個人情報の直接入力は求めませんが、偽サポートへの電話誘導による金銭被害のリスクがあります。
⚠️ このメールは「あなた自身」を騙った偽物です ⚠️
📧 「自分から届いた」ように見せる仕掛け
実際に届いたメールの画面がこちらです。
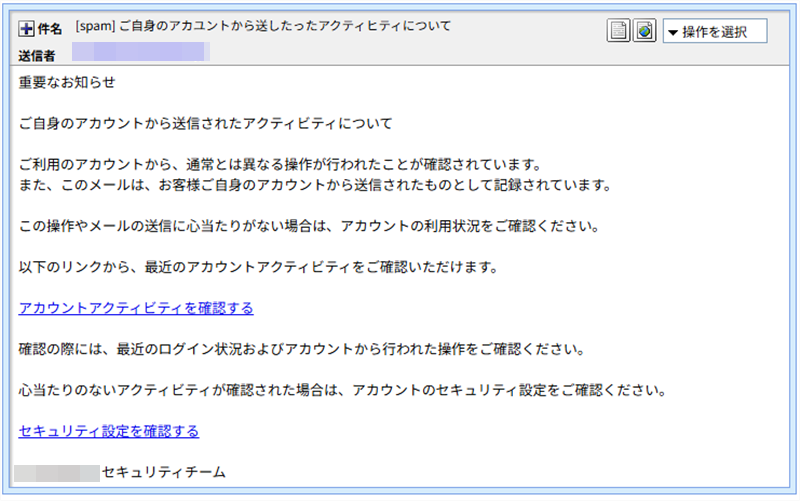
※メールヘッダー詳細は個人情報保護のため非掲載。送信者・宛先とも受信者本人のアドレスが表示されていました
まず知っておいていただきたいのは、メールの「差出人(From)」欄は、実は誰でも自由に好きなアドレスを書き込めるという基本的な事実です。手紙の封筒に書く差出人名を自分で自由に決められるのと同じで、システム上「本当にその人が送った」ことを保証するものではありません。今回のメールは、この仕組みを悪用し、受信者ご本人のメールアドレスをそのまま差出人・宛先の両方に書き込むことで、「あなた自身の操作についての社内からの警告メールだ」と信じ込ませようとしていました。
ヘッダーを解析したところ、実際の発信地はチリの家庭用ケーブルインターネット回線であることが分かりました。SPF(送信ドメイン認証)の判定も「Softfail」となっており、受信側のシステムはこの時点で「正規の送信元ではない」ことを検知していました。
🔍 「アカユント」「アクティヒティ」——1文字だけ違う巧妙な変装
よく見ると、本文中の「アカウント」「アクティビティ」という単語が、実は「アカユント」「アクティヒティ」と、それぞれ1文字だけ形の似たカタカナ(「ウ」→「ユ」、「ビ」→「ヒ」)に差し替えられている箇所がありました。パッと見ただけでは気づきにくいレベルの、非常に細かい変装です。
💡ここで! なぜわざわざ1文字だけ変えるの?
多くのスパムフィルターは「アカウント」「アクティビティ」といった、詐欺メールでよく使われる単語を目印にして危険なメールを判定しています。そこで攻撃者は、人間の目には気づきにくい形の似た文字(ホモグリフ)に1文字だけこっそり差し替えることで、フィルターには「別の単語」として認識させつつ、人間には自然な日本語として読めてしまう、という抜け道を使っています。今回のメールでは、この手法と、後述する数値文字参照という別の難読化が同時に使われている、かなり手の込んだ作りでした。
🧩 本文をびっしり埋め尽くす数値文字参照
さらにヘッダー・本文のソースを詳しく確認したところ、メール本文の日本語がほぼすべて「数値文字参照」と呼ばれる特殊なコードで書かれていることが分かりました。これはHTMLとして正しく表示されれば普通の日本語になりますが、ソースやプレーンテキスト形式でそのまま見ると、次のような姿になります。
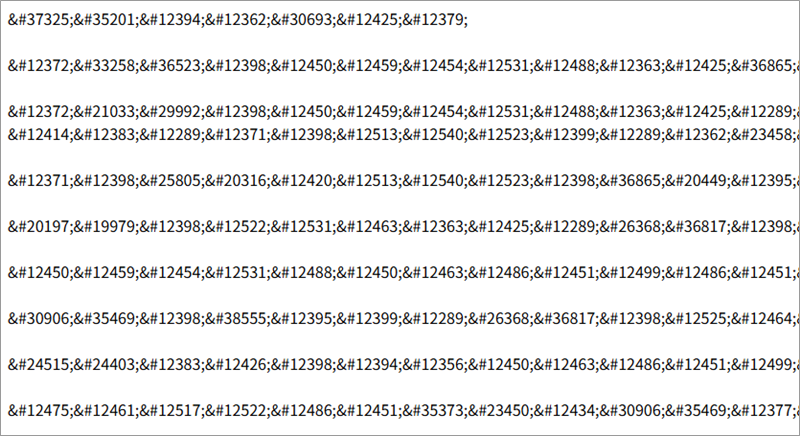
本文の生データ。冒頭の 重要なお知らせ は「重要なお知らせ」の意味
日本語の文字を1文字ずつ、このような数値のコードに変換して書き込むことで、メール本文の中に検索可能な形の日本語の文字列を一切残さないようにしています。内容ベースでキーワードを検知するタイプのフィルターを、根本からすり抜けるための工夫と考えられます。ゼロ幅文字を使った過去の事例や、今回の1文字差し替えとあわせて、攻撃者側がフィルター対策にかなり手間をかけていることがうかがえます。
🛡️ 二重にブロックされていたのに、その先には……
本文中の「アカウントアクティビティを確認する」というリンク先へアクセスしたところ、まずウイルスバスタークラウドが「安全ではない可能性がある」として警告を表示しました。
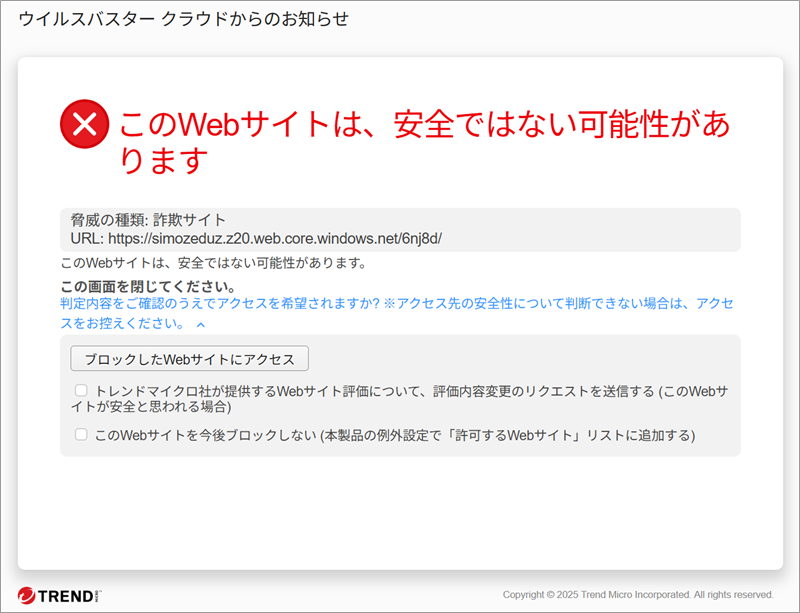
① ウイルスバスタークラウドが「詐欺サイト」として検出
続けてGoogle Chromeのセーフブラウジング機能も、独立して「危険なサイト」という警告を表示しました。
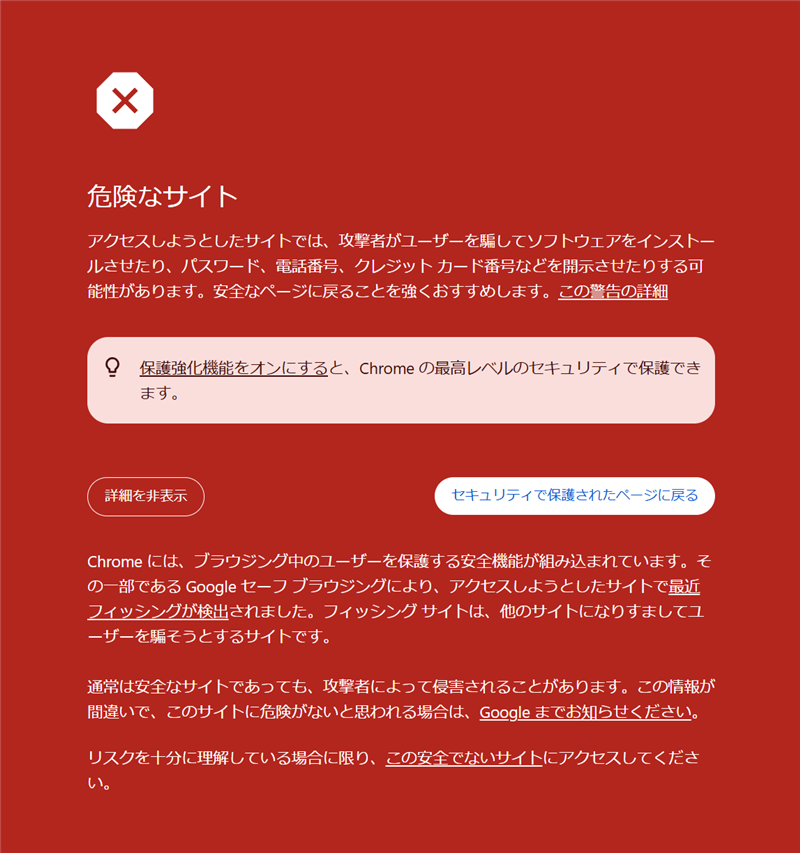
② Google Chromeのセーフブラウジングも独立して危険と判定
誘導先のドメインは「simozeduz.z20.web.core.windows.net」で、これはMicrosoft Azureが提供する無料の静的サイトホスティング機能です。正規のマイクロソフトのドメインとSSL証明書を手に入れられるため、パッと見の信頼度を上げる目的で悪用されていると考えられます。2つの異なるセキュリティ機能がそれぞれ独立して危険と判定していたことからも、すでに広く報告済みの悪質なサイトであることがうかがえます。
両方の警告を越えた先に表示されたのは、個人情報の入力フォームではなく、Windows Defenderの警告画面を模した「サポート詐欺」でした。
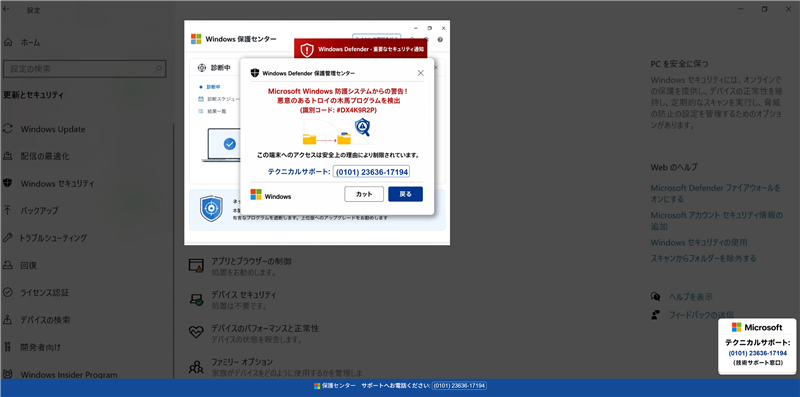
③ 「悪意のあるトロイの木馬を検出」と偽り、偽のサポート電話番号に誘導
「悪意のあるトロイの木馬を検出」という偽の警告とともに、偽のマイクロソフトサポート窓口を名乗る電話番号が表示されています。この番号に電話をかけてしまうと、遠隔操作ソフトのインストールや、高額な「サポート料金」の請求など、金銭的な被害につながる典型的な電話詐欺の手口です。
✅ 注意点と対処法
- 差出人のアドレスが自分自身や身近な相手であっても、それだけで安全とは判断しないでください。差出人欄は誰でも自由に書き換えられます。
- パソコン画面に「トロイの木馬を検出」「テクニカルサポートへお電話ください」といった警告が突然表示されても、記載された電話番号には絶対に電話しないでください。本物のWindowsやセキュリティソフトが、警告画面から直接電話を求めることはありません。
- ブラウザやセキュリティソフトが「危険なサイト」と警告した場合は、絶対に先へ進まず、すぐにページを閉じてください。
- 身に覚えのない「アカウント活動」に関する通知は、メール内のリンクからではなく、公式サイトやアプリから直接ログイン状況を確認しましょう。
📢 まとめ
今回のメールは、「自分自身から届いたように見せる」という心理的な仕掛けに加えて、1文字だけ形の似た文字に差し替える変装、本文全体を数値コードで埋め尽くす難読化と、複数のフィルター回避技術が組み合わさっていました。さらに2つのセキュリティ機能の警告を越えた先には、正規サービスを悪用したサポート詐欺が待ち構えているという、手数のかかった一例です。身近な方にもこの記事のURLを共有して、注意を呼びかけてあげてください。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態