国税庁を騙る「税務コンプライアンス違反」詐欺!実在する個人のSo-netアカウントを乗っ取り、ISOファイルでマルウェア配布を狙う悪質な手口を解析
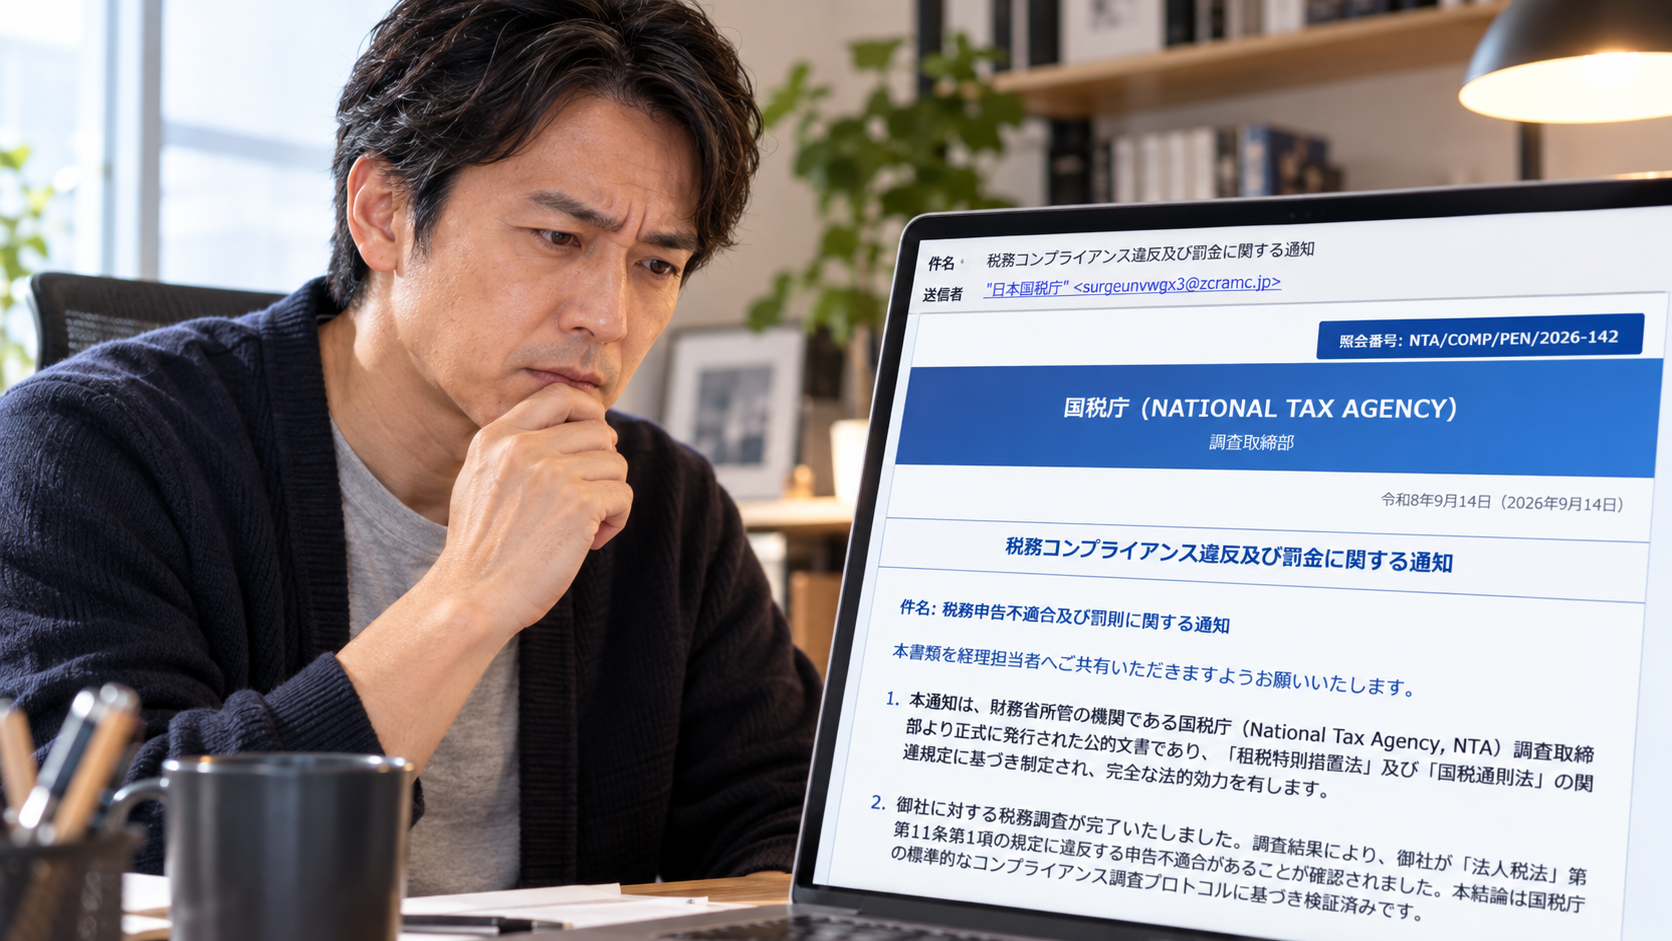
確定申告や税務調査という言葉には、誰しも少し身構えてしまうものですよね。そんな心理を突くように、国税庁を名乗る「税務コンプライアンス違反」の通知メールが届きました。今回は手口そのものよりも、送られてきた経路と、その先で待ち受けていた仕掛けに注目すべき一通です。
📋 調査レポート:概要
| 件名 | 税務コンプライアンス違反及び罰金に関する通知 |
| 表示送信者名 | 日本国税庁 |
| 実際の送信者アドレス | negimama@ya3.so-net.ne.jp(実在の個人アカウントとみられる) |
| 受信日時 | 2026年9月14日 07:32 |
| SPF判定 | Pass(正規のSo-net送信サーバー経由のため) |
| 誘導先 | 日本・東京(AWS東京リージョン) |
| 配布ファイル | 「2026-09-14.iso」(未開封・未解析) |
危険度評価: ★★★★★(5/5) — 個人情報詐取に留まらず、マルウェア感染のおそれがある悪質な手口です。
⚠️ このメールは「国税庁」を騙った偽物です ⚠️
📧 届いたメールの内容
実際に届いたメールの画面がこちらです。
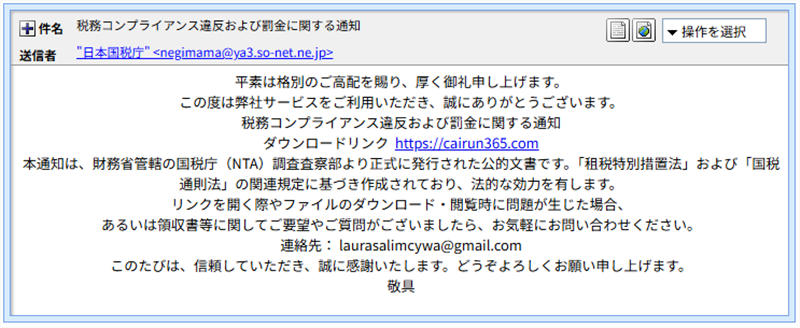
※メールヘッダー詳細は個人情報保護のため非掲載
本文はごく短く、「税務コンプライアンス違反および罰金に関する通知」というリンクを開かせることだけを目的とした簡素な作りでした。実際にリンク先を開くと、いかにも公文書らしい紺色を基調とした画面が表示されます。
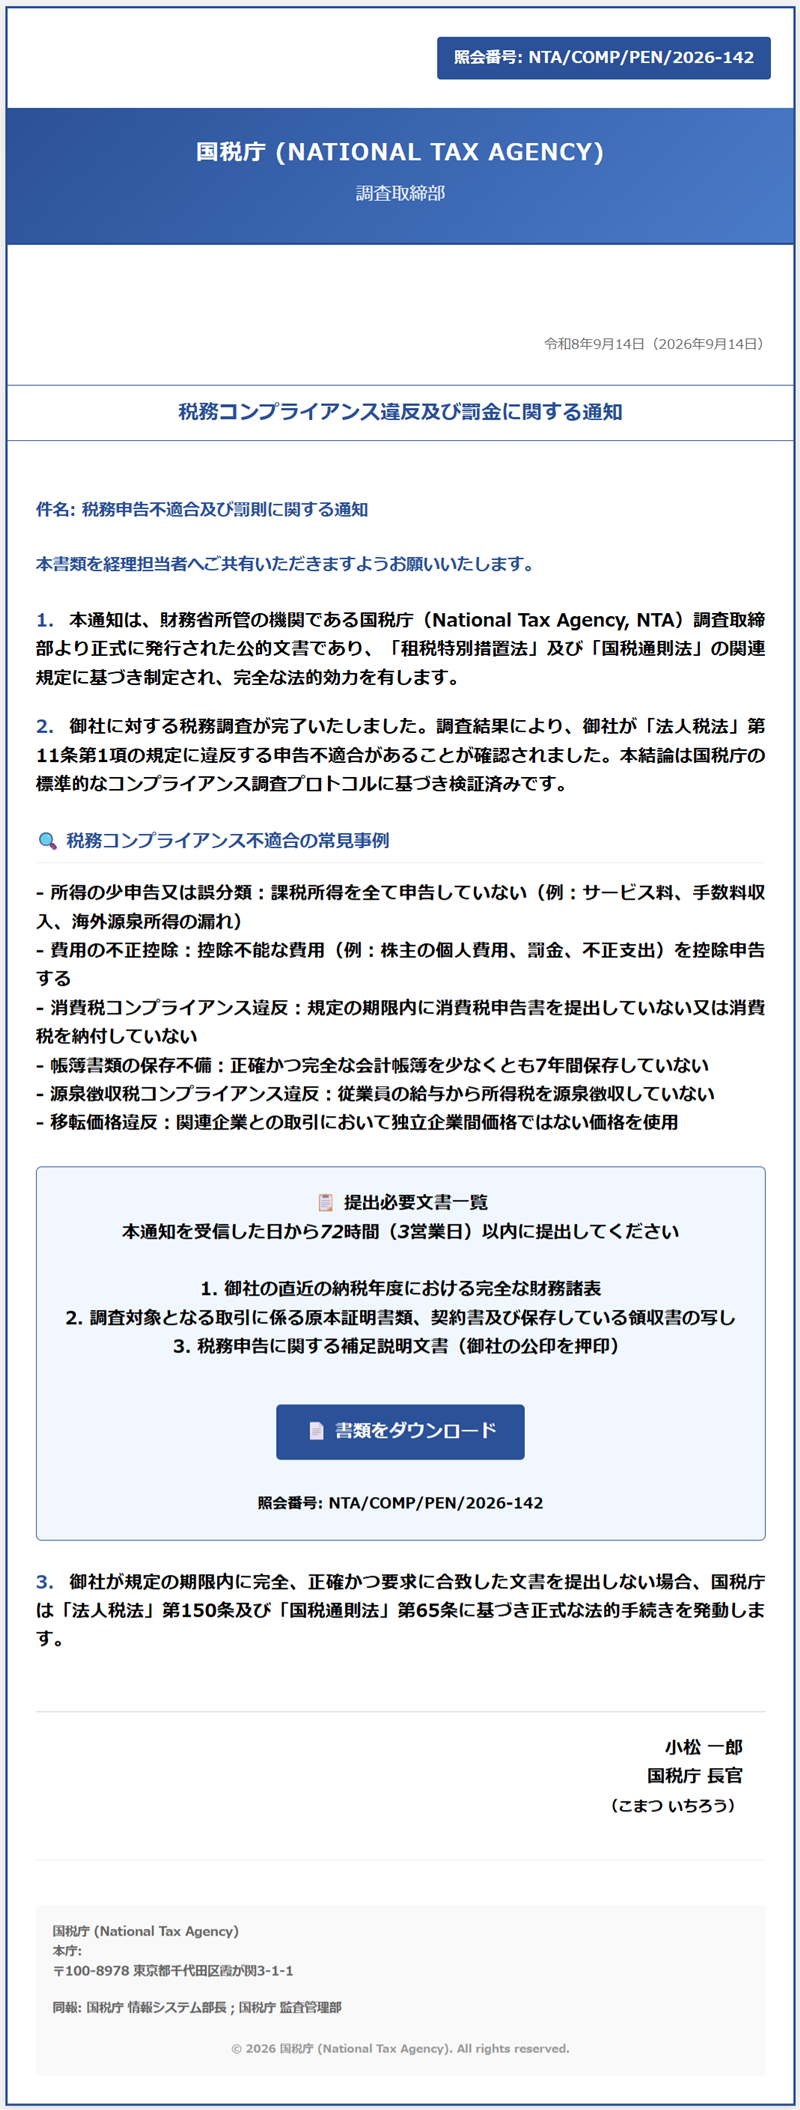
誘導先に表示された、国税庁を装う偽の公文書風ページ
「租税特別措置法」「国税通則法」といった法律名を並べ、「本社に対する税務調査が完了し、申告不適合が確認された」「72時間以内に完全な財務諸表等を提出しなければ、正式な法的手続きを発動する」といった、読み手を強く焦らせる文言が並んでいます。文書全体がモノクロに近い落ち着いた配色で、いかにも「お役所らしさ」を演出している点も特徴的です。
🌐 送信ルートの解析——なぜどこにもブロックされないのか
今回のメールが持つ最大の特徴は、送信元をたどると実在する個人のSo-net(ソニーネットワークコミュニケーションズ)のメールアカウントに行き着く点です。SPF判定は「Pass」となっていますが、これはこれまでご紹介してきた「攻撃者自身の使い捨てドメイン」のケースとは根本的に違います。今回はhsmtpd-dty-c1101.xspmail.jpというSo-netの正規の送信サーバーを実際に経由しており、送信者アドレスのya3.so-net.ne.jpというドメインも本物です。
つまり、何者かが実在する一般利用者のSo-netアカウントのパスワードを何らかの方法で入手し、そのアカウントを乗っ取って、表示名だけを「日本国税庁」に差し替えてメールを送信したと考えられます。正規のメールサーバー・正規のドメインを使っているため、送信者の評判(レピュテーション)に問題がなく、スパムフィルターに引っかかりにくいというわけです。ヘッダーをさらに遡ると、投稿元は国内のインターネット回線であることを示す情報も残っており、乗っ取りが行われた場所自体も日本国内である可能性が高いとみられます。
💡ここで! SPFが「Pass」なのに、なぜ偽物と分かるの?
SPFは「このメールは、名乗っているドメインの持ち主が許可した正規のサーバーから送られていますよ」ということを確認する仕組みです。今回のケースでは、送信者アドレス(ya3.so-net.ne.jp)とその正規サーバーが完全に一致しているため、SPFの判定自体は正しく「Pass」になります。しかし、これは「送信の経路が正規である」ことを示しているだけで、「アカウントの持ち主が本当にそのメールを書いた」ことまでは保証していません。今回のように、他人のアカウントが乗っ取られて悪用された場合、SPFはむしろ「本物のお墨付き」を与えてしまう形になり、かえって見抜きにくくなります。件名や本文の内容、表示名とメールアドレスの食い違いなど、SPF以外の要素もあわせて確認することが大切です。
💣 なぜ「.iso」ファイルがそんなに危険なのか
偽の通知ページには「書類をダウンロード」というボタンがあり、そこからダウンロードされるファイルの名前が「2026-09-14.iso」であることを確認しました。当サイトではこのファイルを絶対に開封・実行しておりませんが、この「.iso」という拡張子自体が、非常に警戒すべきサインです。分かりやすく説明します。
ISOファイルとは、CDやDVDの中身をまるごと1つの箱に詰め込んだような「ディスクの入れ物」です。パソコンでこのファイルをダブルクリックすると、まるでCDを挿入したときのように、パソコンの中に「仮想のディスク」として認識され、中身が開けるようになります。
問題は、この「箱の中身」を外からひと目で確認しにくいという点です。攻撃者は、この箱の中に、見た目はPDFやWordの書類そっくりのアイコンをした、実際にはウイルスを仕込んだプログラム(実行ファイルやショートカットファイル)を忍ばせておくことができます。利用者が「書類を確認しよう」と思って、その偽アイコンをダブルクリックしてしまうと、気づかぬうちにウイルスに感染してしまう、という仕組みです。
さらに厄介なことに、ISOファイル自体は多くのウイルス対策ソフトやメールのセキュリティチェックで、通常の実行ファイル(.exe等)ほど厳しく検査されない場合があります。攻撃者があえてこの形式を選ぶのは、まさにこうした検査の網をすり抜けるためだと考えられます。「よく分からないファイルは開かない」という原則が、今回のようなケースで特に重要になってきます。
✅ 注意点と対処法
- 見覚えのない「.iso」「.zip」「.lnk」などの拡張子のファイルは、絶対にダウンロード・実行しないでください。特に.isoファイルは、中に何が入っているか外から分からない「箱」だと考え、警戒してください。
- 「税務調査が完了した」「◯時間以内に法的手続きを発動する」など、極端に短い期限を切って焦らせる文面は、フィッシング・マルウェア配布メールの典型的な手口です。
- SPFの判定が「Pass」でも、それだけで安全とは判断しないでください。表示名と実際のメールアドレスが一致しているか、必ず確認しましょう。
- 国税庁からの正式な連絡は、通常メールで法的手続きの通知を行うことはありません。心当たりのない通知は、国税庁の公式サイトや税務署へ直接確認してください。
- 万が一ファイルを開いてしまった場合は、パソコンをネットワークから切り離し、速やかにセキュリティソフトでの検査や専門家への相談を行ってください。
📢 まとめ
今回のメールは、実在する個人のアカウントが乗っ取られて送信されているため、送信経路の認証だけを見ると「本物」に見えてしまう厄介なケースでした。加えて、ダウンロードさせるファイルがマルウェア配布によく使われる「.iso」形式であった点も見逃せません。件名や送信者の権威だけで判断せず、少しでも不自然な点があれば立ち止まって確認する習慣が、被害を防ぐ一番の近道です。身近な方にもこの記事のURLを共有して、注意を呼びかけてあげてください。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態