「【自動更新完了】セキュリティパック(年間契約)」の詐欺メール再び|件名が文字化けした2通目と、同じ050番号
木曜の朝、昨日届いたメールを整理していたら、どこかで見たような文面に出くわしました。昨日ご紹介した「セキュリティパックの自動更新が完了しました」という請求メールが、午後になって、もう一通届いていたのです。今回はその続報です。
HEARTLAND-LAB SECURITY REPORT
「【自動更新完了】セキュリティパック(年間契約)」の詐欺メールが、別の国から再び届きました
件名が壊れて届いた2通目。同じ050番号に「電話をかけさせる」手口です
結論:これは詐欺メールです。書かれた電話番号には、かけないでください。かけると、解約・返金を名目にした手続きに進まされ、カード番号を聞き出されたり、パソコンやスマホを遠隔操作されたりするおそれがあります。
| 危険度 | ★★★★☆(高い) 電話をかけた先で、お金や個人情報を狙われるおそれがあるため |
| 受信日 | 2026年10月21日(水)午後3時05分ごろ (昨日ご紹介した1通目は、同じ日の午前7時54分ごろ) |
| 件名 | 【自動er新笌人7】セキュリテャk…(以降は判読できない文字) ※メールソフトによって、見え方は変わります |
| 差出人 | noreply@ + 受信者と同じドメイン(なりすまし) |
| 送信元IP | 117.225.109.8(インド。通信会社BSNLの家庭向け回線)1通目は 117.58.242.202(バングラデシュ) |
| SPF / DKIM | SPFは softfail(このサーバーからの送信は推奨しない) / DKIMの署名なし |
| 誘導先 | リンクなし。050-3097-0274 へ電話させる(1通目と同じ番号) |
| 1通目との関係 | 文面・注文番号・金額(¥9,600)・電話番号は同じ。送信元の国だけが違う |
⚠ これは実在するサービスからの請求ではありません。偽物(詐欺メール)です。
届いたメールの中身
本文は、昨日ご紹介した1通目とまったく同じでした。ただし、件名だけが壊れた状態で届いています。どの会社のサービスなのかが最後まで書かれていない点も、1通目と同じです。
件名:【自動er新笌人7】セキュリテャk…(以降は判読できない文字)
差出人:noreply@(受信者と同じドメイン)

お客様各位

平素は弊社サービスをご利用いただき、誠にありがとうございます。

ご登録中の「クラウドウイルス対策セキュリティ パック(年間版)」につきまして、契約期間の満了に伴い、本日自動更新処理が正常に完了いたしました。

決済内容の詳細は以下の通りです。

【ご注文・契約更新内容】
--------------------------------------------------
・対象サービス:クラウドウイルス対策セキュリティ パック(年間版)
・注文番号 :ORD-20261021-9931
・決済完了日 :2026年10月21日
・お支払金額 :¥9,600(税込)
・お支払方法 :ご登録済みのクレジットカード決済
--------------------------------------------------

※本件にお心当たりのない場合、または自動更新のキャンセル・返金手続きをご希望の場合は、決済完了後【24時間以内】に下記のサポートデスクまでお電話にてご連絡ください。

--------------------------------------------------
【解約・返金専用サポートデスク】
 📞 TEL: 050-3097-0274(通話料無料 / 24時間受付)
--------------------------------------------------
※メールでの解約・返金対応は行っておりません。必ずお電話にてお問い合わせください。

--------------------------------------------------
クラウドセキュリティ カスタマーサポートセンター
--------------------------------------------------
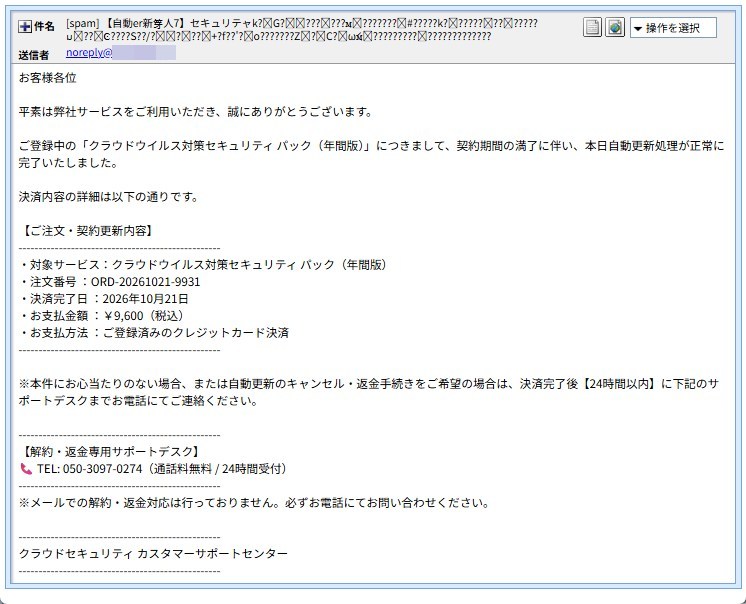
▲ 実際に届いたメールの画面(2通目。件名が文字化けしている。差出人のドメイン部分はマスク済み)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の判定
メールの送信元を調べると、117.225.109.8 というIPアドレスでした。インドの通信会社BSNLの、家庭向けの回線です。IP調査サイトの脅威レベルは「低」でしたが、これは「これまでの報告が少ない」というだけの意味で、安全の保証ではありません。なお、地図に出る場所は回線の登録情報であり、攻撃者の居場所そのものを示すものではありません。
差出人欄は、受信者と同じドメインの noreply になっていました。社内や自分のサービスからの通知に見えますが、差出人欄は誰でも自由に書き換えられます。送信元の確認(SPF)では「このサーバーからの送信は推奨しない」という判定(softfail)が出ており、署名(DKIM)もありませんでした。つまり、ドメインの持ち主が出した正規のメールではないことが、技術的にも読み取れます。
そのほかにも、つじつまの合わない点がありました。
- メールを送るときの名乗り(HELO)が、IPアドレスそのままでした。きちんと運用されたメールサーバーなら、通常は名前を名乗ります。
- 送信ソフトの名前が意味のない文字列(「Iviqemjj myhml 9.9」)でした。1通目は「Thunderbird」と名乗っていたので、送るたびに変えている可能性があります。
- 日付が実際の受信より約5時間先を指していました。時間帯の表記も「+0400」で、送信元のインド(+0530)とは合いません。1通目は送信元の国と合う時間帯でしたが、日付は自称にすぎないので、どちらも決め手にはなりません。
💡ここで! 「数値文字参照」ってなに?
日本語の文字を、「お」のような数字の記号に置き換えて書く方法です。たとえば「お客様各位」は、お客様各位 と書けます。ふつうのメールの画面では日本語に戻って見えるので、受け取った人は気づきません。
見つけ方は、メールソフトの「テキスト表示」に切り替える(または、メールの元のデータを開く)ことです。日本語が数字の記号の並びになって現れます。
詳しく調べると分かったこと①:同じ文面・同じ番号が、別の国から
昨日ご紹介した1通目は、バングラデシュ(ダッカ)の家庭向け回線から、午前7時54分ごろ届きました。今回の2通目は、それから約7時間後の午後3時05分ごろ、インドの家庭向け回線からです。文面も、注文番号(ORD-20261021-9931)も、金額(¥9,600)も、電話番号も、すべて同じでした。送信元だけを変えて、同じ請求メールを何度も送り直していることになります。
受け取る側にとっては、「別の国から来たから別のメール」とは限りません。同じ文面で電話番号が 050-3097-0274 なら、同じ詐欺と考えて大丈夫です。
詳しく調べると分かったこと②:件名のデータそのものが壊れていた
メールの件名は、そのままの文字ではなく、「Base64(ベース64)」という決まりで英数字に包まれて送られます。ところが今回の2通目では、この包みが決まりどおりの長さ(4文字ずつの区切り)になっておらず、途中から正しい文字に戻せませんでした。戻せたのは「【自動er新笌人7】セキュリテャk」までで、そこから先は読めない文字の並びです。
確かめ方は、メールの元のデータを開いて、「Subject(件名)」の行を取り出し、文字に戻してみることです。メールソフトの画面で件名が崩れていたのは、表示の不具合ではなく、メールのデータそのものが壊れていたためでした。ただし、最初から壊れた状態で送られてきたのか、途中で壊れたのかは、ここからは判断できません。
それにしても、「自動更新完了」と伝えるはずの件名が「自動er新」では、請求を知らせる側のほうが先に壊れてしまっています。
詳しく調べると分かったこと③:本文が数字の羅列に。でも電話番号だけは読めてしまう
本文の日本語は、すべて先ほどの「数値文字参照」で書かれていました。ふつうの表示では読める日本語に見えますが、「テキスト表示」にすると、次のように数字の記号の並びになります。
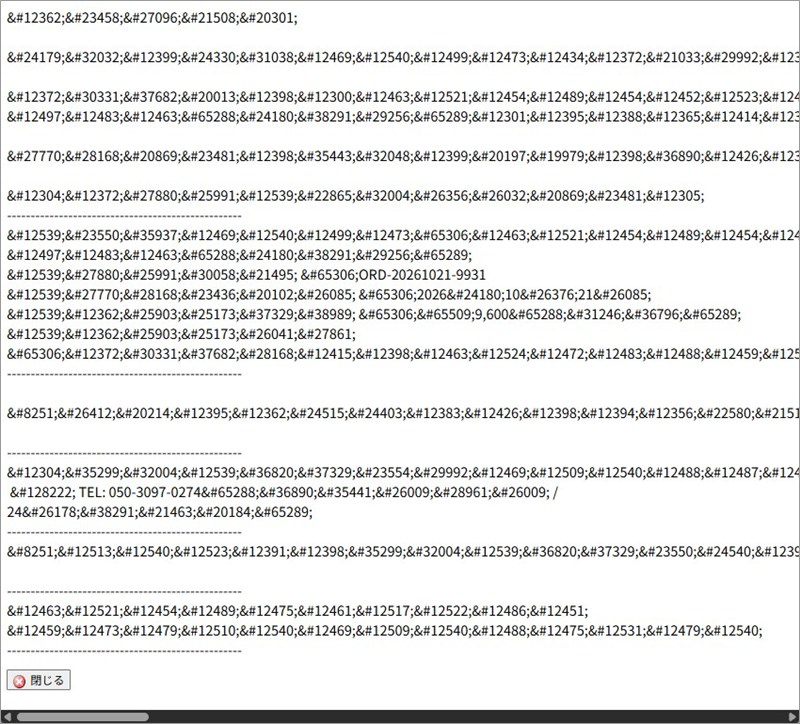
▲ メールを「テキスト表示」にした画面。日本語が数字の記号の並びになり、電話番号だけが読める
注目したいのは、数字の記号の並びの中でも、注文番号・金額・電話番号の数字だけは、そのまま読めることです。日本語の単語を見つけて仕分ける迷惑メールの検査を避けつつ、電話をかけさせるための番号だけは読ませる、という作りです。ただし、意図的な工夫なのか、送信ツールの仕様なのかは、メールの中身だけでは断定できません。
続報:同じ細工のメールは、これで4本目
当サイトでは、ここ1か月余りで、「壊れた件名」や「数値文字参照」が見つかったメールを、今回で4本目として取り上げています。ブランドも手口もばらばらですが、どれも個人向けの回線から届き、SPFは softfail、DKIMの署名はありませんでした。
- 9月14日:自分自身から届いた「重要なお知らせ」は詐欺!
受信者自身を装うメール。本文の日本語がほぼすべて数値文字参照で、チリの家庭用回線から届きました。 - 10月8日:件名「ありましたご敳活」のメールは詐欺
件名が意味不明に崩れ、テキスト表示だと本文が記号の並びに。モロッコの携帯回線から届き、050の番号に電話させるMicrosoftサポート詐欺でした。 - 10月18日:「【緊急】かっさいおつらびは息恋のおたらせ」MacBook Pro 498,000円の注文メールは詐欺!
件名が崩れ、本文は数値文字参照。ドイツの家庭用回線から届き、米国の国際電話番号に電話させるものでした。 - 10月21日:「【自動更新完了】セキュリティパック(年間契約)ご請求のお知らせ」は詐欺メール
今回の1通目(バングラデシュの回線)。そして今回の記事が、同じ文面のインドの回線からの2通目です。
ここで気をつけたいのは、同じ人物の仕業だとは断定できないことです。同じ種類の細工を使う別々の送信者かもしれません。ここでは、気づいた共通点をご紹介するだけにとどめます。ただ、「件名が崩れていても、本文が数字の羅列でも、電話番号さえ読めれば成立する」という作りが繰り返し使われていることは、頭の片隅に置いておく価値がありそうです。
届いたときの対処法
- 電話をかけず、メールを削除してください。返信の必要もありません。件名が崩れていても、文面が同じなら同じ詐欺です。
- 本当に請求があったのか不安なときは、メールの番号ではなく、お手元のカード会社のアプリや会員サイト、またはカード裏面に書かれた番号で、利用明細を確認してください。
- すでに電話をしてしまった場合も、慌てなくて大丈夫です。カード番号などを伝えてしまったなら、すぐカード会社に連絡して、利用の停止を相談してください。
- 指示されたソフトをインストールしてしまった場合は、ネットワークから切り離し、そのソフトを削除して、パスワードの変更も検討してください。
- 困ったときは、消費者ホットライン(188)や、警察の相談窓口(#9110)にご相談ください。ひとりで抱え込まないでくださいね。
公式の情報は、こちらもあわせてご覧ください。
まとめ
「セキュリティパックの自動更新が完了しました」というメールは、同じ文面のまま、別の国から2通目が届きました。件名は壊れ、本文は数字の羅列になっても、読めるのは050の電話番号だけ。電話番号には、かけない。それが、いちばん確かな対処です。
ご家族や周りの方にも、「メールに書いてある電話番号にはかけない」ことを、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)