「【自動更新完了】セキュリティパック(年間契約)ご請求のお知らせ」は詐欺メール|050の電話番号に電話させる架空請求の手口
クレジットカードの利用明細を見ていて、身に覚えのない引き落としを見つけたら、ドキッとしますよね。今朝届いたのは、まさにその不安を狙ったメールです。「セキュリティパックの自動更新が完了しました」という請求のお知らせを、ゆっくり読み解いていきましょう。
HEARTLAND-LAB SECURITY REPORT
「【自動更新完了】セキュリティパック(年間契約)ご請求のお知らせ」
「¥9,600を決済済み」と告げて、書かれた050番号に電話をかけさせる詐欺メール。リンクも添付もないのが落とし穴です
結論:これは詐欺メールです。メールに書かれた電話番号には、かけないでください。かけると、解約・返金を名目にした手続きに進まされ、カード番号を聞き出されたり、パソコンやスマホを遠隔操作されたりするおそれがあります。
| 危険度 | ★★★★☆(高い) 電話をかけた先で、お金や個人情報を狙われるおそれがあるため |
| 受信日 | 2026年10月21日(水)午前7時54分ごろ |
| 件名 | 【自動更新完了】セキュリティパック(年間契約)ご請求のお知らせ[注文番号:ORD-20261021-9931] |
| 差出人 | noreply@ + 受信者と同じドメイン(自社ドメインなりすまし) |
| 送信元IP | 117.58.242.202(バングラデシュ・ダッカ。家庭向けの回線) |
| SPF / DKIM | SPFは不合格に近い判定(softfail:このサーバーからの送信は推奨しない) / DKIMの署名なし |
| 誘導先 | リンクなし。代わりに電話番号 050-3097-0274 へ電話させる |
⚠ これは実在するサービスからの請求ではありません。偽物(詐欺メール)です。
届いたメールの中身
「ご登録中のセキュリティパック(年間版)の契約が満了し、本日自動更新が完了しました」という内容で、金額や注文番号まで書かれた、いかにもそれらしい請求のお知らせです。ただし、どの会社のサービスなのかは最後まで書かれていません。
件名:【自動更新完了】セキュリティパック(年間契約)ご請求のお知らせ[注文番号:ORD-20261021-9931]
差出人:noreply@(受信者と同じドメイン)

お客様各位

平素は弊社サービスをご利用いただき、誠にありがとうございます。

ご登録中の「クラウドウイルス対策セキュリティ パック(年間版)」につきまして、契約期間の満了に伴い、本日自動更新処理が正常に完了いたしました。

決済内容の詳細は以下の通りです。

【ご注文・契約更新内容】
──────────────────────────────────────────
・対象サービス:クラウドウイルス対策セキュリティ パック(年間版)
・注文番号 :ORD-20261021-9931
・決済完了日 :2026年10月21日
・お支払金額 :¥9,600(税込)
・お支払方法 :ご登録済みのクレジットカード決済
──────────────────────────────────────────

※本件にお心当たりのない場合、または自動更新のキャンセル・返金手続きをご希望の場合は、決済完了後【24時間以内】に下記のサポートデスクまでお電話にてご連絡ください。

──────────────────────────────────────────
【解約・返金専用サポートデスク】
 📞 TEL: 050-3097-0274(通話料無料 / 24時間受付)
──────────────────────────────────────────
※メールでの解約・返金対応は行っておりません。必ずお電話にてお問い合わせください。

--------------------------------------------------
クラウドセキュリティ カスタマーサポートセンター
--------------------------------------------------
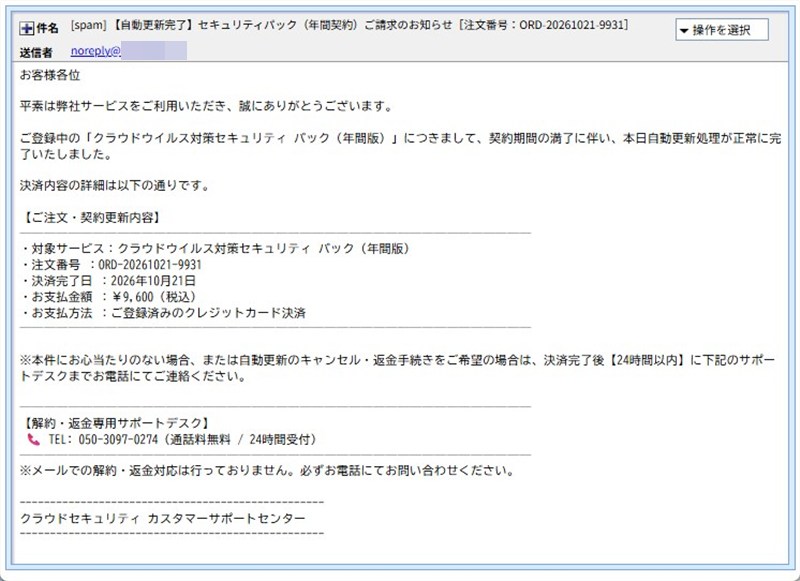
▲ 実際に届いたメールの画面
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の判定
メールの送信元を調べると、117.58.242.202 というIPアドレスでした。バングラデシュのダッカにあるプロバイダの、家庭向けの回線です。IP調査サイトでは、メール攻撃の発信元として脅威レベル「高」と報告されています。なお、地図に出る場所は回線の登録情報であり、攻撃者の自宅そのものを示すものではありません。
メールの日付にも、バングラデシュと同じ時間帯(日本より3時間遅い)が記録されていました。偽装も可能な情報なので決め手にはなりませんが、送信元の国と矛盾しない点は参考になります。また、送信ソフトとして「Thunderbird」と名乗っていましたが、これも自称にすぎません。
差出人欄は、受信者と同じドメインの noreply になっていました。社内や自分のサービスからの通知に見えますが、差出人欄は誰でも自由に書き換えられます。送信元の確認(SPF)では「このサーバーからの送信は推奨しない」という判定(softfail)が出ており、署名(DKIM)もありませんでした。つまり、ドメインの持ち主が出した正規のメールではないことが、技術的にも読み取れます。
💡ここで! 「電話誘導型」の詐欺ってなに?
メールにリンクを載せず、代わりに電話番号を書いて、被害者のほうから電話をかけさせる手口です。リンクや添付がないので、迷惑メールを見つける仕組みに引っかかりにくいという利点が、攻撃者側にはあります。また、かけてきた人には「自分から連絡した」という意識が生まれるため、相手の言葉を疑いにくくなります。
詳しく調べると分かったこと①:電話をかけさせるための仕掛け
短い文面の中に、慌てさせるための仕掛けが重ねてあります。
- 身に覚えのない請求:「¥9,600(税込)を、登録済みのカードで決済した」と、すでにお金が動いたように見せています。
- 制限時間:「決済後【24時間以内】」と、急がせています。
- 逃げ道をふさぐ:「メールでの解約・返金は行っていません。必ずお電話で」と、電話しか選べないようにしています。
- 安心させる言葉:「通話料無料/24時間受付」と、気軽にかけられる雰囲気を作っています。
もうひとつ、「クラウドウイルス対策セキュリティ パック」という名前は、よくある言葉を並べただけで、実在する会社のサービス名ではありません。契約した覚えがないのは当然です。どの会社の請求なのか分からないのに「お客様各位」で送れてしまうあたり、攻撃者のほうも細かい設定までは詰めていないようです。
詳しく調べると分かったこと②:電話の先で起こりうること
電話番号について
番号:050-3097-0274(インターネット回線を使う050番号。契約すれば誰でも取得できる番号です)
調べた結果:当サイトで番号を検索しても、これまでの記事や公開情報に該当するものは見つかりませんでした。新しく使われ始めた番号の可能性があります。なお、当サイトでは電話をかけていないため、電話先での実際のやりとりは未確認です。
同じように電話をかけさせる手口(サポート詐欺など)について、警察庁は、電話先で有料サポートを勧められたり、セキュリティソフトを装って遠隔操作ソフトを入れさせられたりし、アカウントを乗っ取られて不正送金に至るおそれがあると注意しています。支払いには、クレジットカードのほか、ギフトカードやコンビニ決済、電子マネーなどが使われるとのことです。このメールがその手口と同じ流れだと断定はできませんが、電話をかけた時点で、相手の土俵に上がってしまうことは確かです。
届いたときの対処法
- 電話をかけず、メールを削除してください。返信の必要もありません。
- 本当に請求があったのか不安なときは、メールの番号ではなく、お手元のカード会社のアプリや会員サイト、またはカード裏面に書かれた番号で、利用明細を確認してください。
- すでに電話をしてしまった場合も、慌てなくて大丈夫です。カード番号などを伝えてしまったなら、すぐカード会社に連絡して、利用の停止を相談してください。
- 指示されたソフトをインストールしてしまった場合は、ネットワークから切り離し、そのソフトを削除して、パスワードの変更も検討してください。
- 困ったときは、消費者ホットライン(188)や、警察の相談窓口(#9110)にご相談ください。ひとりで抱え込まないでくださいね。
公式の情報は、こちらもあわせてご覧ください。
まとめ
「セキュリティパックの自動更新が完了しました」というメールは、身に覚えのない請求で驚かせ、050の電話番号へ電話させる詐欺メールです。リンクも添付もないので、一見すると安全そうに見えるところが厄介です。
「24時間以内に」と言われても、慌てる必要はありません。電話はかけずに、削除して大丈夫です。ご家族や周りの方にも、「メールに書いてある電話番号にはかけない」ことを、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)