【危険】「Mastercardセキュリティ認証手続きのご案内」詐欺メール|スライド認証の偽サイトに注意
週末は、カードの明細やたまったメールをまとめて見直したくなる時間帯です。そんなときに「セキュリティ認証手続きのご案内」という件名のメールが届くと、つい「ちゃんと確認しなきゃ」と思ってしまいますよね。
先にお伝えします。今回の Mastercardを名乗るメールは詐欺です。リンクは開かず、カード番号などは入力しないでください。すでに開いてしまった方も、落ち着いて読み進めてください。対処法は記事の後半にまとめています。
⚠ このメールは本物のMastercardからではありません(詐欺メールです)
リンクを開かない・カード情報を入力しない・メール記載の電話番号にかけない
届いたメールの内容
実際に届いたメールの本文をそのまま再現します(件名の先頭に付いていた「[spam]」は、受信環境の迷惑メール判定の目印なので省いています)。
件名:Mastercardセキュリティ認証手続きのご案内
送信者:"Mastercard" <Bird@delact.com>

いつもMastercardをご利用いただき、誠にありがとうございます。

日頃よりMastercardをご愛用いただき、厚く御礼申し上げます。

このたび、お客様のアカウントの安全性を一層強化するため、セキュリティシステムの重要な更新を実施することとなりました。
■ 認証手続きの方法
下記のURLより、セキュリティ認証ページへアクセスしていただき、画面の指示に従って手続きを進めてください。

[セキュリティ認証ページ]
https://www.mastercard.co.jp/ ja-jp/mouton/security.html

※ 本認証手続きは、お客様の大切な資産を保護するためのものです。
※ 認証情報は最新の暗号化技術により、厳重に保護されます。
■ お問い合わせ窓口
Mastercard アシスタンスセンター
TEL:00531-11-3886(24時間・年中無休)
今後とも、お客様に安心・安全なサービスをご提供できるよう、努 めてまいります。

引き続き、Mastercardをご愛顧賜りますよう、よろしくお願い申し上げます。

敬具

Mastercard セキュリティ管理部
本メールは送信専用のアドレスから配信されています。
このメールに返信いただいてもご回答できませんので、あらかじめご了承く ださい。
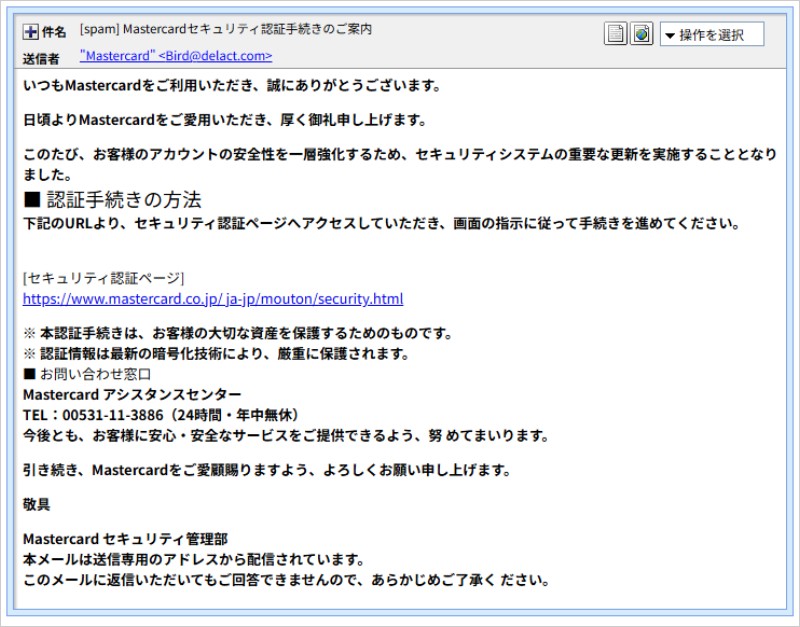
▲実際に届いたメールの画面。件名・送信者表示・本文の体裁がわかります
ここがおかしい!メール本文の不自然な点
- リンクの表示と、実際の飛び先が違う:本文には公式サイト風のアドレスが書かれていますが、クリックすると全く別のドメイン(
compass.dodoshang.com)に飛ぶ仕組みでした。表示の文字は、いくらでも書き換えられます。 - 宛名がない:「お客様」とも書かれておらず、誰に宛てたメールか分かりません。同じ文面を大量に送っている証拠です。
- お礼のあいさつが2回続く:「ご利用いただき」「ご愛用いただき」とほぼ同じ意味の文が連続しています。攻撃者は「丁寧そうに見せる」ことに力を入れたようですが、ちょっと盛りすぎでした。
- 不自然なところに空白が入っている:「努 めてまいります」「ご了承く ださい」のように、文字の途中に空白があります。公式アドレスのつもりのURLにも空白が混じっていて、本物のサイトならまず起きない書き方です。
- 「重要な更新」「安全性の強化」を理由に急がせる:落ち着いて考える時間を与えず、リンクを開かせるための定番の言い回しです。
送信ルートと「なりすまし」の判定
メールの「ヘッダー」と呼ばれる送信記録を調べると、公式のMastercardから送られた形跡はありませんでした。
- 送信者として名乗っていたのは
delact.comというドメインです。表示名だけが「Mastercard」で、メールアドレス自体はMastercardとは無関係でした。 - 受信側が最初に確認できた送信元IPは
179.2.16.5でした。公開データでは、チリ・サンティアゴ周辺の回線事業者のIPと推定されます。 - 送信日時は、ヘッダー上は「2026年11月20日 10:03(+0800表記)」で、日本時間の午前11時過ぎに受信しています。
| SPF(送信元の確認) | ソフトフェイル。送信ドメインの設定では、メールを送ってよいのはGoogleのサーバーなどに限られていましたが、実際の送信元はそれ以外のIPでした。 |
| DKIM(改ざん防止の署名) | 署名自体は付いていました。ただし受信側に検証結果の記録がなく、当サイトでは「判定不能」としています。署名が付いている=安全、ではありません。 |
| ドメインの履歴 | delact.com は2020年に登録された古いドメインで、攻撃用に新しく取得されたものとは限りません。乗っ取りや不正利用の可能性も含め、当サイトでは断定できません。 |
| その他の特徴 | メールソフト名の欄は、一般的なソフト名ではない意味不明な文字列でした。HTML本文には、表示に影響しない意味のない設定が大量に入っており、迷惑メールフィルターをすり抜ける狙いとみられます(推測)。 |
以上から、Mastercardになりすました偽メールと判定しました。送信元IPの位置情報は、あくまで公開データによる推定です。攻撃者の居場所を示すとは限りません。
用語メモ(むずかしい言葉をやさしく)
- SPF:「この会社のメールは、このサーバーから送ります」と、あらかじめ公開しておく宣言のこと。宣言にないサーバーから届くと「ソフトフェイル(要注意)」などと判定されます。
- DKIM:メールに付ける「電子的なハンコ」。途中で書き換えられていないかを確かめる仕組みです。ただし、詐欺をする側も自分のドメインで付けられるので、ハンコがあっても安心とは限りません。
- 3Dセキュア(本人認証サービス):ネット決済のときに、カード会社がワンタイムパスワードなどで本人確認をする仕組み。今回の偽サイトは、この名前を悪用して信用させようとしていました。
フィッシングサイトを調べてわかったこと
本文のリンクは、次のような流れで偽サイトにつながっていました(当サイトでは安全のため、危険な画面を確認できる範囲でのみ観察しています)。
| ① 本文に書かれた表示 | 公式サイト風のアドレス(実際のリンク先ではありません) |
| ② 実際のリンク先 | hxxps://compass.dodoshang.com/necessity43.164.0.24(タイのバンコクにあるクラウド事業者のサーバーと推定) |
| ③ 最終着地点 | hxxps://shell.jsaqwe.asia/(以下は伏せ字)43.165.167.45(東京・渋谷とされるクラウド事業者のサーバーと推定) |
メール本文のリンク先と、最終的にたどり着いたサイトは、ドメインが別でした。つまり、途中で別のアドレスへ自動的に転送されていたことになります(途中の経路の詳細までは確認していません)。
ドメインの登録情報を見ると、dodoshang.com は2026年1月13日、jsaqwe.asia は2026年1月24日の登録でした。どちらも海外のレジストラ(登録業者)で取得され、2026年11月13日に設定が更新されています。メールの配信が始まる少し前に、設定が整えられていたとみられます。
なお、2つのIPはクラウド事業者の貸し出しサーバーです。誰でも借りられるサービスなので、事業者そのものが悪いわけではなく、サーバーの場所が犯人の居場所を示すわけでもありません。
段階1:「パズルを右へスライド」の確認画面
リンクを開くと、最初に「アクセスを確認しています」という画面が表示されました。「パズルを右へスライドしてください」と書かれ、本物のサイトによくある「ロボットではないことの確認」にそっくりです。
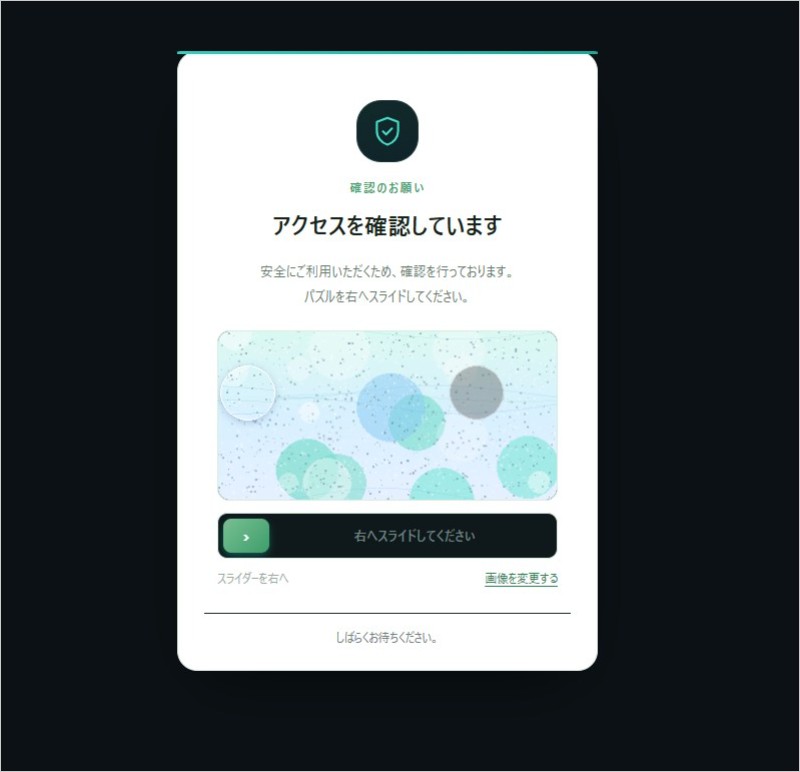
▲最初に出る「パズルを右へスライド」の画面。安全そうに見せるための演出とみられます
ここで「ちゃんとした確認が入るから安心」と思わせるのが狙いでしょう。また、自動で巡回するセキュリティ調査ツールを避ける役割もあると考えられます(推測)。
段階2:本物そっくりの「Mastercard Identity Check」画面
確認が済むと、Mastercardのロゴや配色を真似た画面が表示されました。「オンラインでのお支払いを、より安全に」「本人確認のお願い」と書かれ、「本人確認へ進む」ボタンを押すと、カード情報の入力画面に進む作りです。画面にも「お手元のカード情報をご入力いただきます」と書かれていました。
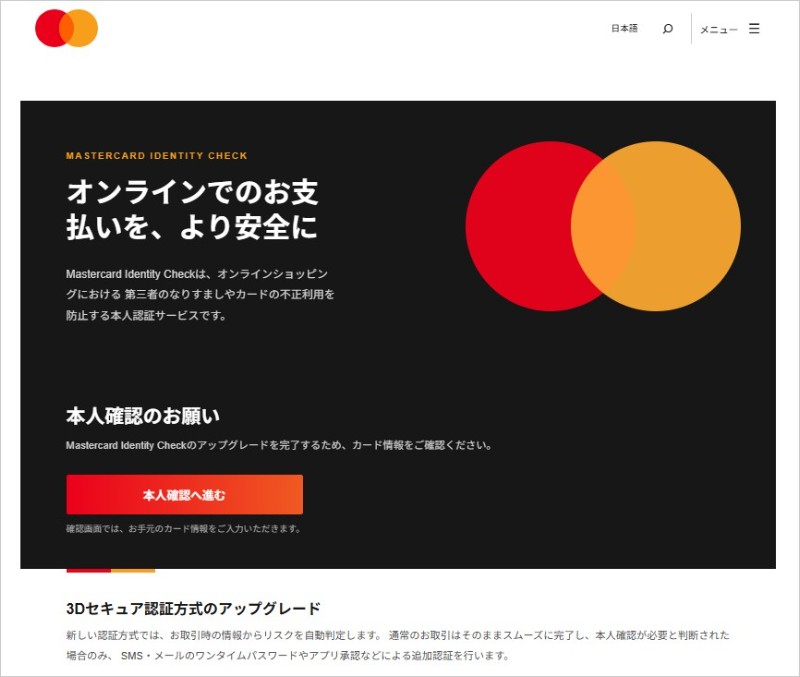
▲Mastercard風のデザインで「本人確認へ進む」を押させる偽画面。この先でカード情報を求められます
当サイトでは、カード情報の入力画面以降には進んでいません。入力した情報は攻撃者の手に渡るものと考えてください。絶対に入力しないでください。
セキュリティソフトの反応
最終着地点のサイトに、セキュリティソフト(ウイルスバスター クラウド)でアクセスすると、「このWebサイトは、安全ではない可能性があります」「脅威の種類:フィッシング」という警告が表示されました。
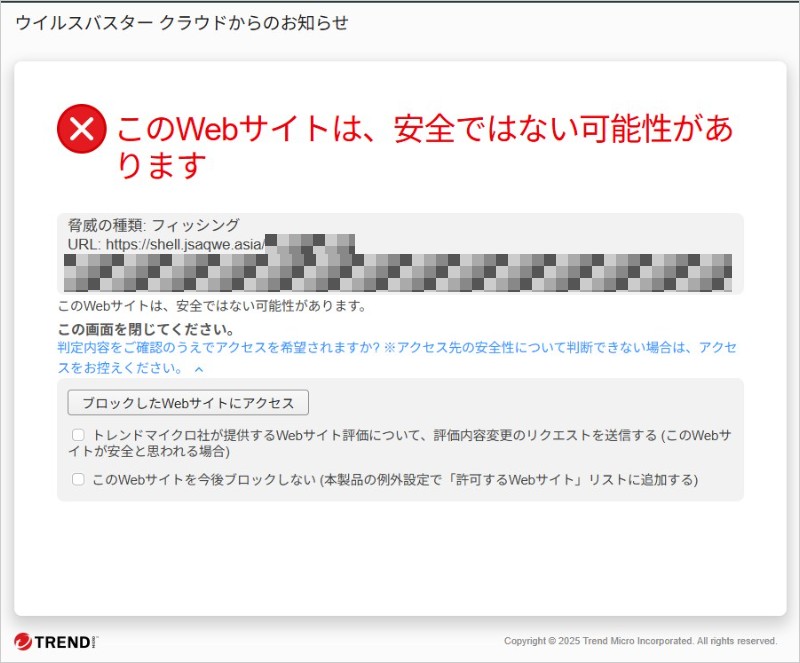
▲セキュリティソフトの警告画面(URLの一部は伏せ字にしています)
ただし、警告が出ない環境もあります。当サイトが2026年11月21日にChromeで確認した際には、警告は表示されませんでした。「警告が出ないから安全」とは考えないでください。
手動で確認した範囲では、アクセスする環境によって表示が変わる仕掛け(クローキング)は見つからず、普通にアクセスしても偽サイトが表示されました。
【続報】この件名は、何度も形を変えて届いています
「Mastercardセキュリティ認証手続きのご案内」という件名は、これまでも当サイトで取り上げてきました。過去の記事では、偽サイトが「タイムアウト(接続エラー)」で止まっていましたが、今回は偽サイトが実際に動作していました。送信元のドメインも、過去の中国系とみられるドメインから、別のものに入れ替わっています。
関連記事
- 【危険】Mastercardを騙る詐欺メール「セキュリティ認証手続き」の調査報告(2026年3月3日)
- 【危険】Mastercardセキュリティ認証手続きのご案内を徹底解析:偽装メールの正体(2026年2月6日)
- 『詐欺メール』『【至急】Mastercardセキュリティ認証手続きのご案内』と、来た件(2025年2月3日)
また、同じ週に届いた別件名のMastercard系メール(11月17日「ご利用状況確認のお願い」、11月18日「ご登録携帯電話番号確認のお願い」)でも、今回と同じドメインやIPが確認されています。件名や文面を変えながら、同じ仕組みを使い回している可能性がありますが、同一犯と断定はできません。
注意点と対処法
まず知っておいてほしいこと
- Mastercardは国際ブランドの名前で、カードを発行・管理しているのは、お使いのカード会社です。「Mastercard セキュリティ管理部」から個別に認証手続きを求めるメールが届いたら、まず疑ってください。
- メールの中のリンクや、メールに書かれた電話番号は使わないでください。メールに載っている窓口が本物かどうかは、当サイトでは確認していません。
- 確認したいときは、カードの裏面に書かれた電話番号や、ご自身で登録した公式アプリ・ブックマークから連絡してください。
もし、開いてしまった・入力してしまったら
責任を感じる必要はありません。本物そっくりに作られているので、誰でも迷います。次の順番で、落ち着いて動きましょう。
- カード番号や有効期限、セキュリティコードを入力した場合は、すぐにカード会社へ連絡し、カードの利用停止・再発行を相談する(連絡先はカード裏面で確認)。
- 同じパスワードを他のサービスでも使っている場合は、変更しておく。
- ここ数日の利用明細を確認し、身に覚えのない請求があれば、カード会社に伝える。
- 不安なときは、警察の相談窓口(警察相談専用電話 #9110)や消費者ホットライン(188)に相談する。
まとめ:「認証手続き」のメールは、リンクから進まない
今回のメールは、Mastercardを名乗り、「セキュリティ認証」を口実に偽サイトへ誘導するフィッシング詐欺でした。スライド認証や本物そっくりの画面があっても、安心の材料にはなりません。
「あれ?」と思ったら、リンクは開かずに、カード裏面の電話番号や公式アプリから確認する。この一手間が、いちばんの防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は ip-sc.net 等の公開データによる推定です。