【危険】SBI証券を騙る「パスキー認証必須化の前倒し実施について」詐欺メールの見分け方
「パスキー」という言葉、最近よく目にしませんか。パスワードの代わりに、スマホの指紋や顔認証でログインできる便利な仕組みです。今回は、その人気に便乗した詐欺メールが届きました。
先にお伝えします。「SBI証券」を名乗るこのメールは詐欺です。メールのリンクは開かず、IDやパスワードを入力しないでください。すでに開いてしまった方も、落ち着いて読み進めてください。対処法は記事の後半にまとめています。
⚠ このメールは本物のSBI証券からではありません(詐欺メールです)
リンクを開かない・ID/パスワードを入力しない・手続きは公式アプリかブックマークから
届いたメールの内容
実際に届いたメールの本文をそのまま再現します(件名の先頭に付いていた「[spam]」は、受信環境の迷惑メール判定の目印なので省いています)。
件名:【重要】パスキー認証必須化の前倒し実施について|SBI証券
送信者:"SBI証券" <noreply@tiw15.matsui-bfqe.cfd>

━━━━━━━━━━━━━━━━━━━━
SBI証券
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素より格別のご愛顧を賜り、心より御礼申し上げます。

━━━━━━━━━━━━━━━━━━━━
■ パスキー認証必須化の前倒し実施について
━━━━━━━━━━━━━━━━━━━━

当初2026年11月末の実施を予定しておりましたが、不正アクセス被害の発生を受け、お客様の口座防護を最優先とし、実施を前倒し、2026年11月20日(金)より実施いたします。急な変更を深くお詫び申し上げます。

━━━━━━━━━━━━━━━━━━━━
■ スケジュール
━━━━━━━━━━━━━━━━━━━━

2026年11月20日(金)
パスキー認証が必須となります。11月20日までは猶予期間としてご利用いただけますが、お早めの登録をお願いいたします。

2026年11月20日(金)以降
パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります。

━━━━━━━━━━━━━━━━━━━━
■ パスキーの登録状況をご確認ください
━━━━━━━━━━━━━━━━━━━━

▼ 登録状況の確認はこちら
https://www.sbisec.co.jp/login/

■ 登録済みのお客様
これまでどおりご利用いただけます。追加のお手続きは不要です。

■ 未登録のお客様
以下の手順に沿って、2026年11月20日(金)までに登録を完了させてください。

上記の公式サイトへログイン
「セキュリティ設定」を選択
「パスキー認証設定」をクリック
生体認証(指紋・顔認証)を設定
確認が完了

※登録完了後は、次回ログイン時よりパスキー認証が必要となります

━━━━━━━━━━━━━━━━━━━━
■ ご留意事項
━━━━━━━━━━━━━━━━━━━━

・設定は無料です。所要時間は約3分です
・生体認証対応のスマートフォンでの操作をおすすめいたします
・本メールは配信専用です。ご返信いただいても対応いたしかねます

━━━━━━━━━━━━━━━━━━━━

ご不明な点がございましたら、カスタマーセンターまでお問い合わせください。

SBI証券株式会社
金融商品取引業者 関東財務局長(金商)第44号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会、一般社団法人 第二種金融商品取引業協会、一般社団法人 日本STO協会

配信停止設定:https://www.sbisec.co.jp/
管理番号:SBI-PSK-2026-11-20
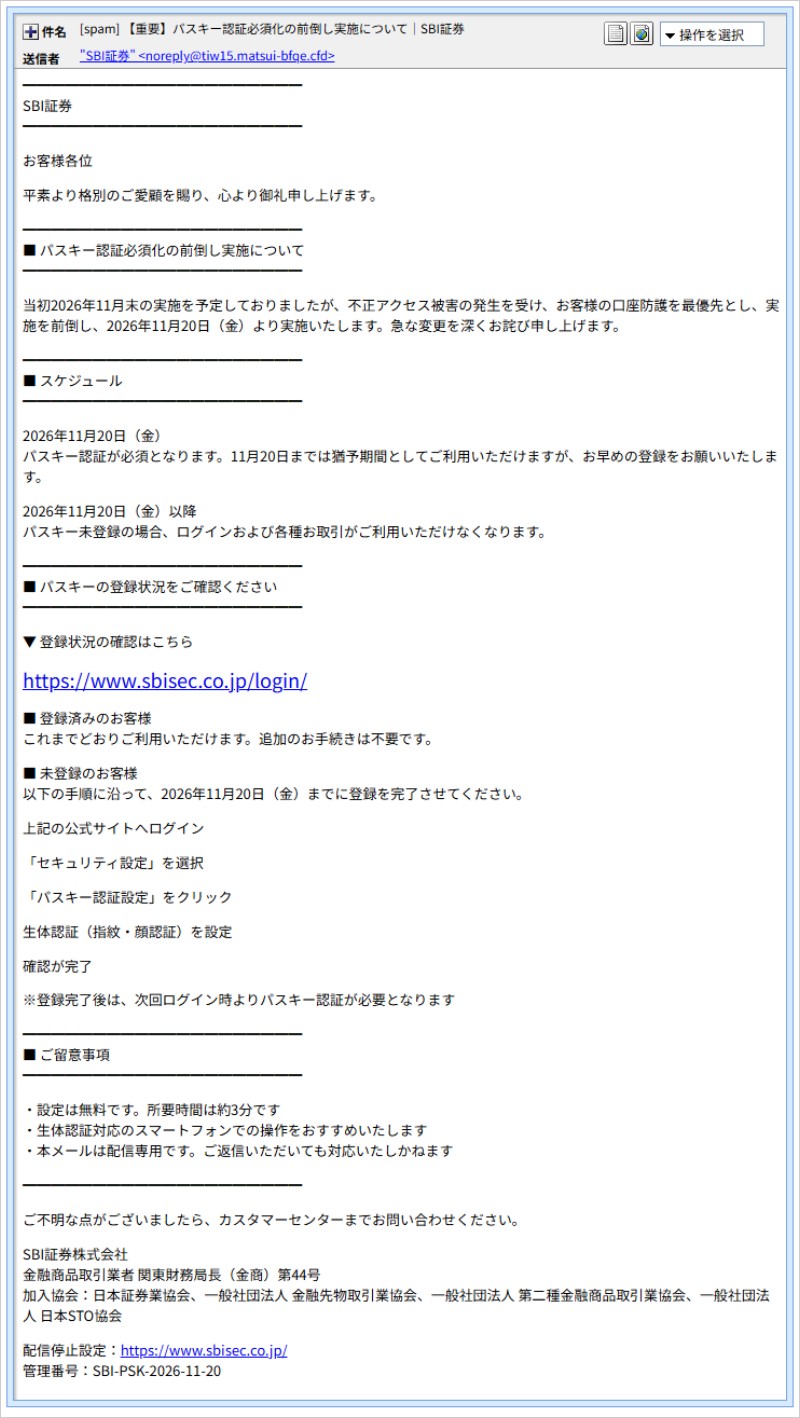
▲実際に届いたメールの画面。罫線や管理番号まで、それらしく整えられています
ここがおかしい!メール本文の不自然な点
- 期限が矛盾している:「11月20日までは猶予期間」と書きながら、「11月20日以降は利用できなくなる」とも書いています。しかも、このメールが届いたのは11月20日の昼。実質「今日中にやらないと大変なことになる」と思わせる作りです。
- 不安をあおる理由づけ:「不正アクセス被害を受けて」「口座防護を最優先に」と、心配になる言葉を並べて、考える余裕を奪おうとしています。
- リンクの表示と、実際の飛び先が違う:本文には、公式サイト風のアドレスが大きく表示されていますが、クリックすると別のドメイン(
sbi-sevcs.cfd)に飛ぶ仕組みでした。 - 手順が書いてあるのに、リンクを押させる:メールの中には「ログイン→セキュリティ設定→パスキー認証設定」という手順が書かれています。本来なら、リンクを押さなくても、自分で公式サイトを開けば済む話です。
- 一部だけ本物のリンクが混ぜてある:末尾の「配信停止設定」だけは、本物のSBI証券のアドレスでした。本物らしく見せるための演出とみられます。管理番号に日付まで入れてくるあたり、攻撃者の「それっぽく見せる努力」は涙ぐましいものがあります。
送信ルートと「なりすまし」の判定
メールの「ヘッダー」と呼ばれる送信記録を調べると、SBI証券から送られた形跡はありませんでした。
- 送信者のアドレスは
noreply@tiw15.matsui-bfqe.cfdで、表示名だけが「SBI証券」でした。ドメイン名には、別の証券会社を思わせる「matsui」という文字が入っており、他の詐欺メールで使った名前の使い回しの可能性もありますが、当サイトでは断定できません。 - 受信側が最初に確認できた送信元IPは
52.142.221.48でした。公開データでは、Microsoftのクラウドサービスのサーバーで、オランダ・アムステルダム周辺と推定されます。 - ヘッダーの最下段(偽装されやすい参考情報)には、某大手通信会社の名前を含む別のホスト名と、
8.54.170.19というIPが書かれていました。米国の通信事業者の回線とみられますが、この欄は書き換えられるため、参考程度にとどめます。メールの送信には、一般的な送信用ソフト(Jakarta Mail)が使われていました。
| SPF(送信元の確認) | パス。ただし、攻撃者が自分で取得したドメインに、自分のサーバーを許可する設定をしていたため、合格して当然の状態です。「合格=本物」ではありません。 |
| DKIM(改ざん防止の署名) | 署名は付いていましたが、受信側に検証結果の記録がなく、当サイトでは「判定不能」としています。 |
| DMARC(なりすまし対策の設定) | このドメインにも設定されていました(「疑わしいメールは隔離」という内容)。攻撃者が自分のドメインに、本物らしく整えた設定です。 |
| ドメインの履歴 | matsui-bfqe.cfd は、メール送信の前日(2026年11月19日)に登録された、できたてのドメインでした。 |
以上から、SBI証券になりすました偽メールと判定しました。送信元IPの位置情報は、あくまで公開データによる推定で、攻撃者の居場所を示すとは限りません。
用語メモ(むずかしい言葉をやさしく)
- パスキー:パスワードの代わりに、スマホの指紋・顔認証などでログインする仕組み。本物のサイトでしか使えない設計のため、フィッシングに強いとされています。だからこそ、「パスキーを登録して」という話を口実にして、IDやパスワードを入力させようとしている、とみられます。
- SPF・DKIM・DMARC:メールが本物かどうかを確かめるための仕組みです。ただし、詐欺をする側も、自分のドメインなら自由に設定できます。「認証に通った=安全」ではありません。
フィッシングサイトを調べてわかったこと
本文のリンク先は hxxps://sbi-sevcs.cfd/review/(以下は伏せ字)でした。ドメインの登録情報を見ると、2026年11月16日の登録で、メールが届く4日前に用意されていたことになります。
調査した時点(11月21日)では、このドメインはすでに、インターネット上から名前が引けない状態でした。ブラウザで開こうとしても、次のように「このサイトにアクセスできません」と表示されます。
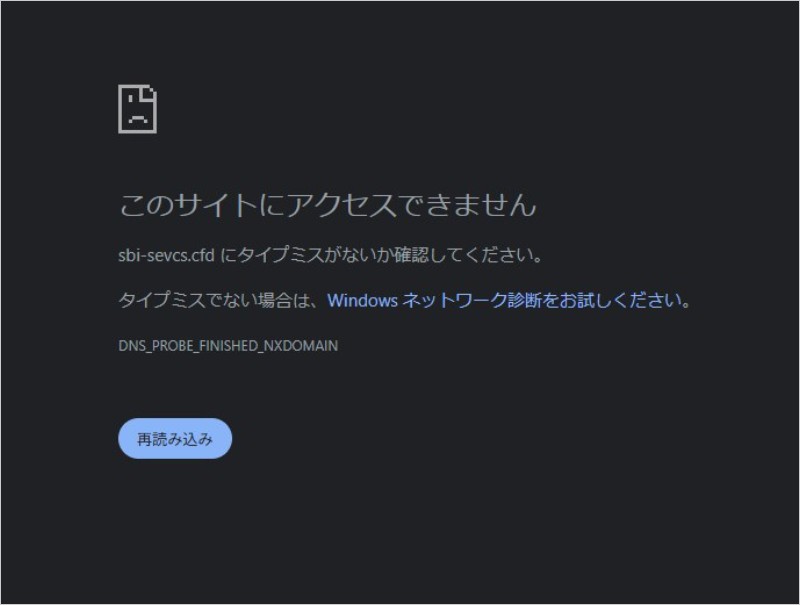
▲偽サイトを開こうとした際の画面。調査時点ではアクセスできませんでした
登録情報の更新履歴では、メールの送信当日(11月20日)にドメインの設定が変更され、「server hold(ドメインの停止)」の状態になっていました。登録業者側で停止措置がとられた可能性があります(推測)。
そのため、偽サイトの中身は確認できていません。ただ、メールの文面と、リンク先の名前(review=確認)から、SBI証券のログイン画面を装って、ID・パスワードを入力させる狙いだったとみられます(推測)。
なお、このクラウド上のサーバーは、誰でも借りられるサービスのものです。事業者そのものが悪いわけではありません。偽サイトが消えていても、メールを受け取った直後に開いてしまった方は、念のため対処法を確認してください。
注意点と対処法
まず知っておいてほしいこと
- 「期限までにやらないと、取引できなくなる」と書かれていても、メールの期限は、慌てさせるための作り話です。期限を過ぎても心配はいりません。
- パスキーなどのセキュリティ設定は、メールのリンクからではなく、公式アプリや、ご自身で登録したブックマークからログインして行ってください。本当に必要な手続きなら、ログイン後の画面でも案内が見られることが多いです。
- メールの中の「ご確認はこちら」は押さず、メールに書かれた連絡先も使わないでください。
もし、開いてしまった・入力してしまったら
責任を感じる必要はありません。本物そっくりに作られているので、誰でも迷います。次の順番で、落ち着いて動きましょう。
- IDやパスワードを入力した場合は、公式アプリや、ブックマークから開いた公式サイトで、すぐにパスワードを変更する。
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更する。
- 公式サイトにログインして、ログイン履歴・取引履歴・登録された出金先などに、身に覚えのない変更がないか確認する。
- 不審な動きがあれば、すぐにSBI証券のカスタマーセンターへ連絡する(連絡先は、公式サイトで確認してください)。
- 不安なときは、警察の相談窓口(警察相談専用電話 #9110)や消費者ホットライン(188)に相談する。
まとめ:「期限つきの設定のお願い」は、リンクから進まない
今回のメールは、SBI証券を名乗り、「パスキー認証」を口実にIDやパスワードを狙うフィッシング詐欺でした。偽サイトが消えた後でも、同じ手口は、ブランドや言い回しを変えて繰り返されます。
「あれ?」と思ったら、リンクは開かずに、公式アプリやブックマークから確認する。この一手間が、いちばんの防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は ip-sc.net 等の公開データによる推定です。