【警告】国税庁e-Tax「払込に向けた情報照合のご案内」は偽メール!1通の中に還付予定額88,200円と14,116円が同居、件名も言葉も毎通バラバラ
国税庁のe-Taxを装う「還付金」の偽メールが、連日、大量に届いています。今回は、件名も、金額も、言葉づかいも、1通ごとに少しずつ違うものが、一度に15通も並びました。同じ詐欺なのに、なぜ毎通ちがうのか。1通のソースを開いて、その仕組みを調べました。
📋 HEARTLAND-LAB SECURITY REPORT
国税庁e-Taxを名乗る
「払込に向けた情報照合のご案内」
概要:「令和7年度分の所得税の還付金が認定された。受け取りのために口座情報を確認してほしい」と迫り、ボタンから「アプリ」をダウンロードさせようとするメールです。ボタンの先は、国税庁でもGoogle Playでもない別のドメインでした。確認した時点では、そのドメインは接続できない状態でした。
| 件名 | 【お手続きのお願い】払込に向けた情報照合のご案内 |
| 受信日時 | 2026年10月5日(月)19:10 |
| 差出人(画面の表示) | 「カスタマーサポート」 info@brbqpm.xiangyidaoju[.]com |
| 実際の送信ドメイン | brbqpm.xiangyidaoju[.]com(国税庁とは無関係のドメイン) |
| 送信元IP | 34.7.173.88(Google Cloud/オランダ・フローニンゲン州の登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、国税庁ではありません)/DKIM署名は攻撃者側のドメインによるもので、検証結果の記録なし |
| 添付ファイル | なし |
| 誘導先 | hxxps://cn-dqsb[.]com(偽アプリの配布先と考えられます) |
| リンク先の状態 | 接続不可(Chromeは名前解決エラー。ドメインは「On-hold」=保留・停止の状態) |
| クローキング | 不明(リンク先に接続できず、測定できませんでした) |
| 危険度 | ★★★★☆(確認時点ではつながりませんが、ドメインの状態が変われば、不正なアプリを配る入口になります) |
| 手口の巧妙さ | ★★☆☆☆(見た目は精巧。一方で、言葉・金額の食い違いなど、機械的な粗さが目立ちます) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これは国税庁からの正規メールではありません
ボタンは押さず、アプリのインストールもしないでください。返信も不要です。「還付金」「完了期日」と言われても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を再現します。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:【お手続きのお願い】払込に向けた情報照合のご案内
送信者:カスタマーサポート <info@brbqpm.xiangyidaoju[.]com>

国税庁 National Tax Agency JAPAN e-Tax

e-Tax メッセージボックス 未読 1 件
【重要】還付金の送金口座点検のお願い

還付予定額 14,116円
受取手順の完了期日 令和8年10月8日

e-Taxをご活用いただきありがとうございます。
令和7年度分の所得税について、還付金が認定いたしました。還付金の振込のため、授受口座情報のご査収をお願いいたします。
口座情報の点検は、e-Tax アプリ内のメッセージボックスよりお対応きいただけます。
Android版 e-Tax アプリがインストールされていない場合は、下記のボタンよりインストールし、お処理きください。

[ アプリをダウンロードして照会 ]

○ 注意事項
・拝受申請には、マイナンバーカード等の電子証明書による審査が必要です。
・受領処置の完了期日までにお処置きがない場合、還付金の領収が遅れるこがあります。
・e-Taxの適用可能時間は、e-Taxホームページでご照合ください。
・このメールは送信専用です。返信されてもお答えできません。

(以下、個人情報保護方針の文面と、国税庁の住所・法人番号・著作権表記が続く)
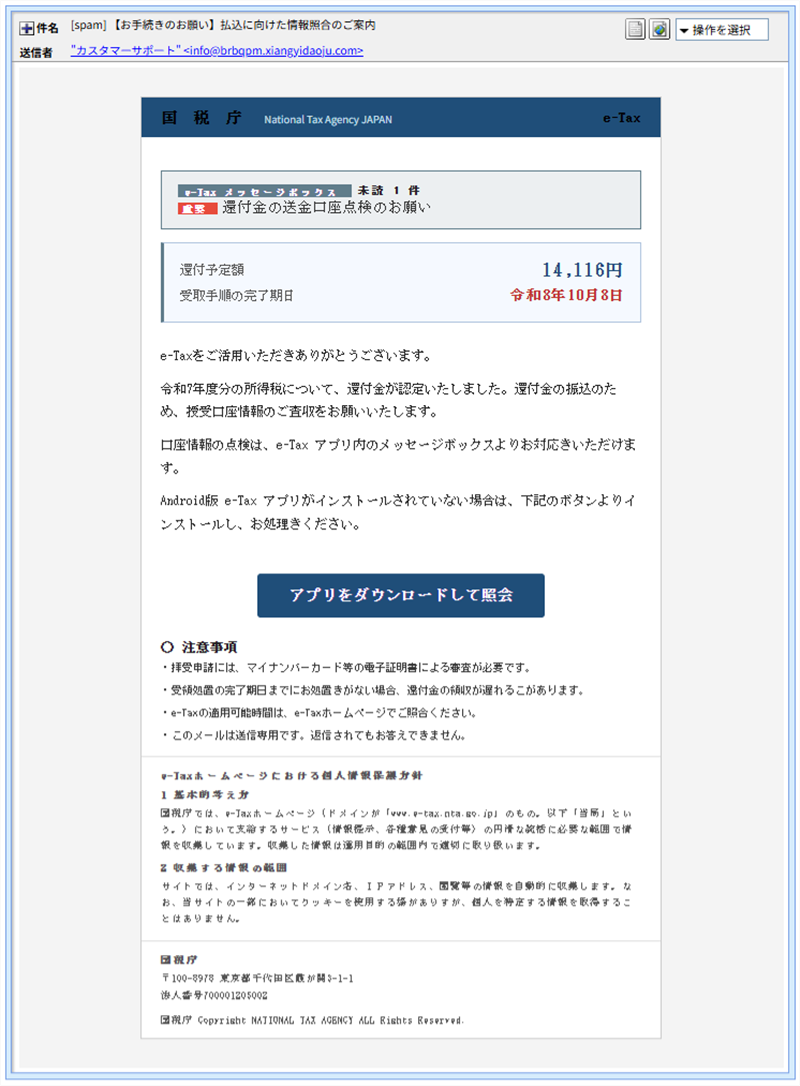
▲ 実際に届いたメールの画面
国税庁のロゴ帯、「e-Tax メッセージボックス 未読1件」、赤い「重要」の札と、画面の作りはよくできています。ところが、言葉を読むと、おかしな点がいくつも出てきます。順に見ていきましょう。
毎通かわる件名の一覧
同じ日に、同じ「カスタマーサポート」名義で届いた件名を、そのまま書き出します。同じ件名を見かけた方は、同じ詐欺と考えてください(先頭の「[spam]」は、受信側のメールソフトが付けた印で、元の件名の一部ではありません)。
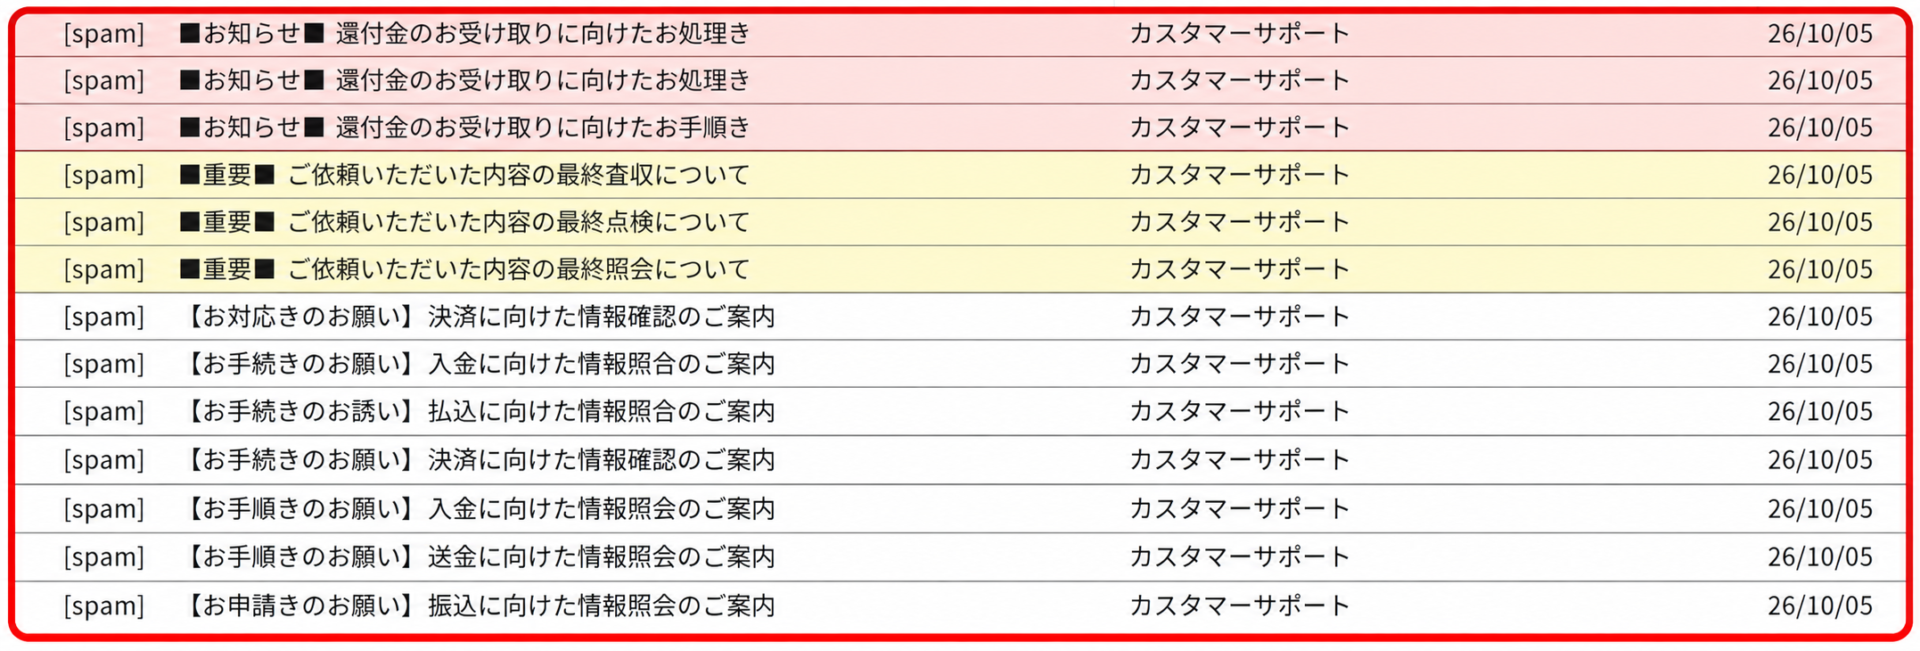
▲ 10月5日に届いた偽メールの受信一覧(全15通)
- ■お知らせ■ 還付金のお受け取りに向けたお処理き
- ■お知らせ■ 還付金のお受け取りに向けたお手順き
- ■重要■ ご依頼いただいた内容の最終査収について
- ■重要■ ご依頼いただいた内容の最終点検について
- ■重要■ ご依頼いただいた内容の最終照会について
- 【お対応きのお願い】決済に向けた情報確認のご案内
- 【お手続きのお願い】入金に向けた情報照会のご案内
- 【お手続きのお願い】払込に向けた情報照合のご案内
- 【お手続きのお願い】決済に向けた情報確認のご案内
- 【お手順きのお願い】入金に向けた情報照会のご案内
- 【お手順きのお願い】送金に向けた情報照会のご案内
- 【お申請きのお願い】振込に向けた情報照会のご案内
同じ件名は、重複を除いて載せています。全15通のうち、同じ件名が2通ずつ届いたものもありました。
見比べると、「お処理き」「お手順き」「お対応き」「お申請き」という、見慣れない言葉が目に付きます。本来は「お手続き」と書くところです。「照会」「照合」「確認」「点検」「査収」のように、似た意味の言葉も、毎通のように入れ替わっています。
本文の見出しと金額も毎通ちがう
件名だけではありません。メール本文の上のほうにある、見出しと還付予定額、期限の項目名も、毎通少しずつ違っていました。確認できた7通を並べます。
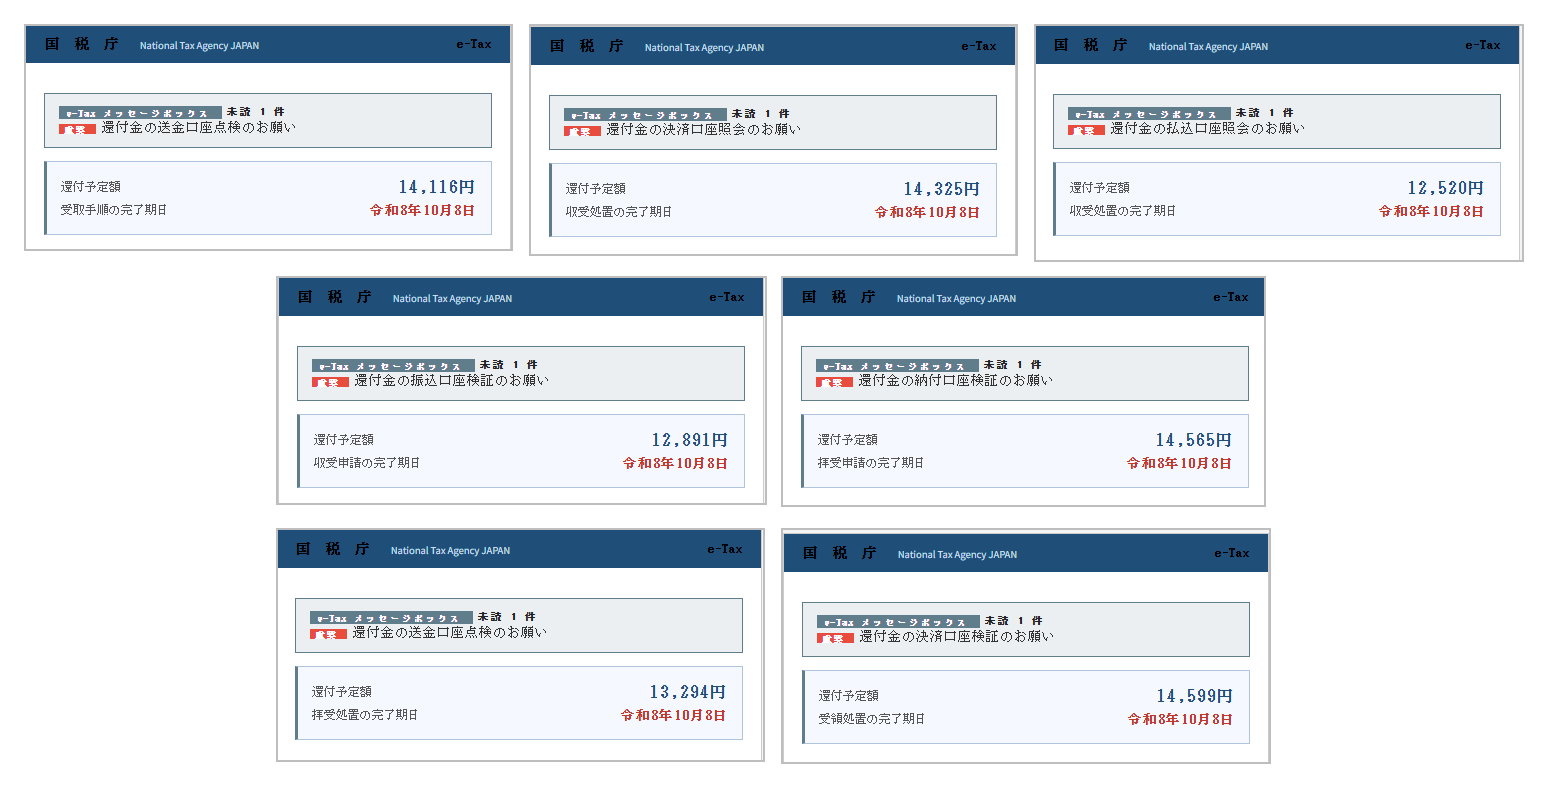
▲ 7通分の見出し部分を並べたところ(見出しの言葉、金額、期限の項目名がそれぞれ違う)
※クリックで拡大表示
| 通 | 見出し(「還付金の〜のお願い」) | 還付予定額 | 期限の項目名 |
| 1 | 送金口座点検 | 14,116円 | 受取手順の完了期日 |
| 2 | 決済口座照会 | 14,325円 | 収受処置の完了期日 |
| 3 | 払込口座照会 | 12,520円 | 収受処置の完了期日 |
| 4 | 振込口座検証 | 12,891円 | 収受申請の完了期日 |
| 5 | 納付口座検証 | 14,565円 | 拝受申請の完了期日 |
| 6 | 送金口座点検 | 13,294円 | 拝受処置の完了期日 |
| 7 | 決済口座検証 | 14,599円 | 受領処置の完了期日 |
還付予定額は、1万2千円台から1万4千円台の間で、毎通違います。一方で、期限は全通「令和8年10月8日」のままでした。見た目はよく似ていても、数字と言葉だけを機械的に差し替えているようです(推測)。
1通のなかでさえ、金額が2つ
さらに、1通のソース(HTML)を調べると、同じメールの中で、言葉も金額もバラバラであることがわかりました。
| 場所 | 言葉 | 還付予定額 |
| 件名 | 【お手続きのお願い】払込に向けた情報照合のご案内 | なし |
| HTMLのタイトル | 還付金の入金口座照会のお願い。…還付金が締結いたしました | なし |
| 隠れたプレビュー文 | 【重要】還付金の決済口座確認のお願い… | 88,200円 |
| 画面に見える見出し | 還付金の送金口座点検のお願い | 14,116円 |
| 本文 | 還付金が認定いたしました/授受口座情報のご査収 | なし |
同じメールの中に、還付予定額が「88,200円」と「14,116円」の2通りあることになります。「88,200円」は、メールソフトの一覧で見える短い要約文(プレビュー文)に隠れていた金額です。画面に見える金額と、一覧に出る金額が別、という不自然さです。本物のメールなら、同じ通知で金額が食い違うことはありません。
場所ごとに別々に言葉と金額を選んでいるため、食い違いが生まれるのだと考えられます(推測)。同じ手口を毎通少しずつ変えて、迷惑メールフィルターに「同じメール」と見抜かれにくくする狙いでしょう。
📖 「プレビュー文」ってなに?
メールソフトの一覧で、件名の隣に小さく出る、冒頭の一行のことです。メールを開く前に目に入ります。
HTMLメールでは、画面には表示せず、一覧のプレビュー文にだけ別の文章を出すことができます。今回は、そこに別の金額が入っていました。
言葉づかいの不自然さと、法人番号のミス
本文の言葉にも、国税庁の文書とは思えない点が目立ちます。
- 「お対応きいただけます」「お処理きください」「お処置きがない場合」…「お手続き」を機械的に言い換えたとみられる語
- 「還付金が認定いたしました」「還付金の領収が遅れる」…還付される側と出す側が逆になっていて、意味が合いません
- 「授受口座情報」「拝受申請」「収受処置」…一般の案内では使わない、硬い言葉の寄せ集め
- 個人情報保護方針の文面も、「支給するサービス」「円滑な統括」「場がありすが」と崩れています
末尾の「法人番号」にも、ミスがありました。メールには「700001205002」と書かれていますが、国税庁の法人番号は「7000012050002」で、13桁です。メールのほうは12桁で、0が1つ足りません。住所(東京都千代田区霞が関)は本物と同じですが、数字を写し間違えたのかもしれません。
送信ルートと偽装の見破り方
ヘッダーを調べると、「国税庁から届いたように見せる細工」と、不自然な点が見つかりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「カスタマーサポート」とだけ見えますが、実際の送信元は国税庁と無関係の brbqpm.xiangyidaoju[.]com です。 |
| 送信元のサーバー | 34.7.173.88 は、Google Cloudの貸しサーバーで、オランダ・フローニンゲン州の登録でした。これはサーバーの置き場所を示すだけで、犯人の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績が少ないだけの可能性があり、安全の証明にはなりません。 |
| SPF | pass(合格)と出ていますが、これは「送信元のドメイン(brbqpm.xiangyidaoju[.]com)が自分で許可した」という意味です。泥棒が自分で作った合鍵で自分の家を開けても「鍵は合っている」と出るのと同じで、国税庁の本物の証明にはなりません。 |
| DKIM | 署名を付けたのは攻撃者側のドメイン自身です。検証結果の記録がないため、判断は保留としました。 |
| 発信元の記録 | 攻撃者のサーバーが、米国の家庭用回線(Comcast、69.180.204.98、テネシー州ナッシュビル)から受け付けた、という記録が残っていました。ただし、その記録のホスト名は「ジョージア州」を示す表記で、実際のホスト名は「テネシー州」を示す表記です。州の部分が食い違うため、記録が書き換えられている可能性があります(推測)。 |
| サーバーの時計 | 記録の時刻は、日本時間(+0900)でした。発信元が米国の回線なのに、サーバーの時刻が日本時間なのは不自然で、日本向けに合わせた設定と考えられます(推測)。 |
| 大量配信の部品 | 配信リスト用の識別子や、ワンクリックの配信停止の仕組み、配信分析用の識別子が付いていました。その識別子に、「amazon」というラベルが入っています。当ブログで観察してきた、Amazonを装う大量配信と、同じ仕組みを使っている可能性があります(推測)。 |
📖 「SPF」と「DKIM」ってなに?
SPF:「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、送り主ドメインの持ち主が登録する名簿です。
DKIM:メールに付ける電子的な封印です。どちらも「合格」と出ても、それが誰のドメインに対する合格なのかを見ないと、本物の証明にはなりません。
リンクの先を調べてみると
① ボタンの先は国税庁ではない別のドメイン
ボタン「アプリをダウンロードして照会」の宛先は cn-dqsb[.]com でした。国税庁のドメインでも、Android向けアプリの公式の配布場所(Google Play)でもありません。受信者ごとの識別子もリンクには入っていませんでした。
② 確認した時点では、接続できなかった
2〜3通のリンクを確認したところ、どれも同じ宛先で、Chromeは「このサイトにアクセスできません」(DNS_PROBE_FINISHED_NXDOMAIN)と表示しました。ドメインの名前が引けない状態です。
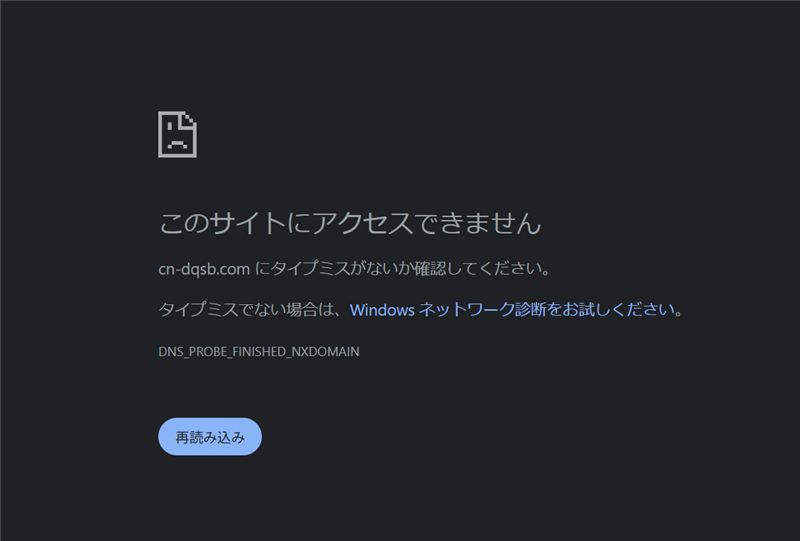
▲ リンク先を開いたときのChromeのエラー画面
③ ドメインの状態は「On-hold」
ドメインの情報を調べると、2022年11月に登録された約4年前のドメインで、2026年9月30日に更新されていました。状態は「On-hold」(保留・停止)と表示されています。名前が引けない理由は、この停止状態にあると考えられます。配信の後に、通報などを受けて止められた可能性がありますが、理由は確認できていません(推測)。過去のサーバーは 43.165.174.27(Tencentのクラウド、東京都渋谷区の登録)でした。
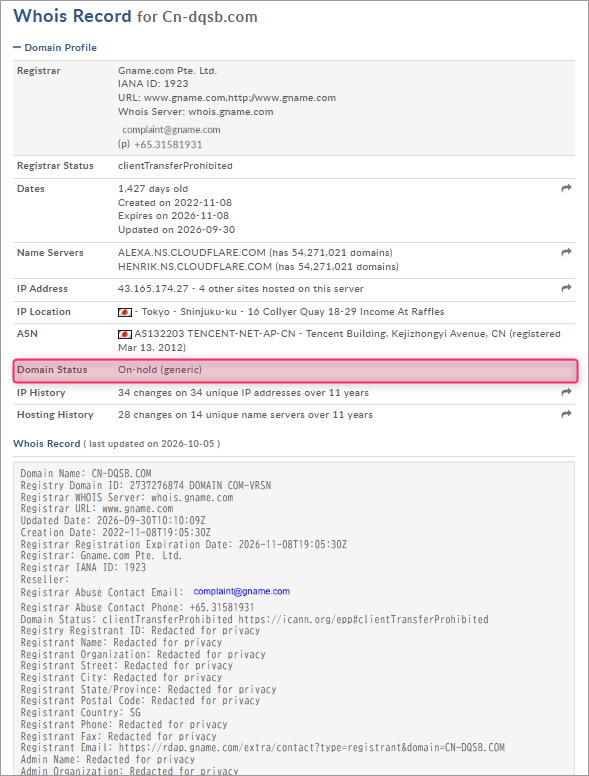
▲ リンク先ドメインの情報(状態が「On-hold」であることが読み取れる)
つながらないからといって、安全とは言えません。ドメインの停止が解除されたり、別のドメインに差し替えられたりすれば、再び偽アプリの配布先になるおそれがあります。このため、今後もし届いても、ボタンは押さないでください。当サイトでは、安全のため、これ以上の操作は行っていません。クローキング(端末ごとの表示先の切り替え)の有無は、接続できなかったため、確認できていません。
関連記事
国税庁・e-Taxを装う偽メールは、これまでにも確認しています。あわせてご覧ください。
- 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
- 国税庁e-Tax「還付金の処理状況に関するお知らせが届いています」は詐欺メール|差出人名を逆順の文字で偽装、PCはQR、スマホは偽アプリへ
- 【緊急】国税庁・e-Taxを騙る詐欺メールが1週間で98通!「アプリをインストールして受取手続き」に絶対従ってはいけない理由
注意点と対処法
- メールのボタンやリンクから、アプリをインストールしないでください。還付金や税金の手続きが気になるときは、メールとは別に、国税庁の公式サイトをブックマークや検索から自分で開くか、最寄りの税務署に電話で確認しましょう。
- アプリは、必ずスマートフォンの公式ストアで、提供元を確かめてから入れてください。メールのボタンから入れたアプリは、見た目が公式に似ていても、偽物のおそれがあります。
- 件名、金額、期限の言葉が、1通の中でちぐはぐなメールは、それだけで疑う材料になります。「お処理き」のような、見慣れない言い回しも手がかりです。
- 「完了期日」「領収が遅れる」と急がせるのは、詐欺メールの典型です。本物の手続きなら、期限を過ぎても、あとから公式の案内で確認できます。
- もし偽アプリを入れてしまったり、情報を入力してしまったりしても、責める必要はありません。落ち着いて、次の順に対応してください。
① 該当のアプリをアンインストールし、機内モードにするなどして通信を止める。
② 銀行、カード、各種サービスのパスワードを、別の端末から変更する。
③ 口座やカードに不審な動きがないか確認し、あれば金融機関に連絡する。
④ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、国税庁のe-Taxを装い、「還付金」を口実にアプリをダウンロードさせようとする手口でした。件名、言葉、金額を場所ごとにバラバラに差し替えるため、1通のなかでも金額が食い違い、法人番号が1桁足りないなど、機械的な粗さが残っています。リンク先は、確認した時点では接続できませんでしたが、停止が解除されれば、再び入口になるおそれがあります。
還付金のお知らせが届いたら、メールのボタンではなく、公式サイトや税務署から自分で確認してください。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった