【KagoyaMailサポート】メールアカウントの有効確認を装う偽メール、自分と同じドメインから届く
自分から自分宛てにメールを送った覚えは、ありますか? 月曜の朝、受信箱を開くと、差出人もあて先も「自分と同じドメイン」のメールが届いていた、というお話です。「社内の誰かが送ったのかな」と思わず開きたくなる、なかなか巧妙な見せ方でした。
FAKE MAIL ALERT
このメールは、KAGOYAとは無関係の偽物です。
詐欺メールの本文を再現します
届いたメールの本文を、そのまま文字に起こしました。受信者のアドレスとドメインは伏せています。
メールユーザー様 (受信者自身のメールアドレス)

ドメイン「(受信者自身のドメイン)」が有効であることを確認し、セキュリティポリシーを更新してください。これにより、サービスの中断を防ぐことができます。必要な手続きは、以下のリンクから完了いただけます。

KagoyaMailサポート

(ランダムな英字の文字列).(受信者自身のドメイン)
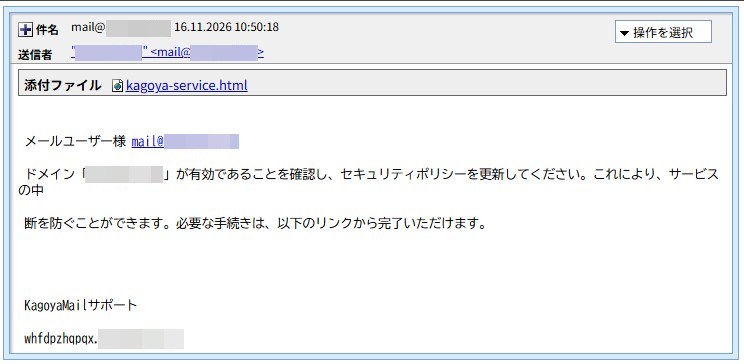
お気づきでしょうか。「以下のリンクから」と書いてあるのに、リンクがどこにもありません。最後の行にあるのは、ランダムな英字を受信者のドメインの前に付けただけの文字列で、クリックできるリンクではありませんでした。詐欺師が、リンクを貼り忘れたのでしょうか。
なぜ「自分から自分へ」届くのか
メールの差出人の欄は、実は誰でも好きな文字を書ける項目です。手紙の裏に書く差出人の住所を、自分で好きに書けるのと同じで、郵便局が確かめてくれるわけではありません。
今回のメールでは、差出人、あて先、返信先、メールの管理番号にあたる部分まで、すべて受信者自身のドメインにそろえてありました。受信者から見ると、社内から届いたメールか、自分で自分に送った通知のように見えてしまいます。その見た目で油断させ、添付ファイルを開かせるのがねらいです。
📘 用語解説
SPF(エス・ピー・エフ):「このドメイン名でメールを送っていい場所」を、ドメインの持ち主があらかじめ登録しておく仕組みです。受け取る側は、登録された場所から送られたかを照らし合わせます。
Softfail(ソフトフェイル):SPFの結果のひとつで、「登録された場所ではないので、持ち主は認めていない」という意味です。今回は、この結果が出ていました。偽装を見破る手がかりになります。
DKIM(ディー・キム):メールに付ける「電子的なハンコ」のような仕組みです。今回のメールには、このハンコ(署名)が付いていませんでした。
送信ルートと偽装判定
メールが通ってきた道筋をたどると、受信側のサーバーに最初に接続してきたのは、212.19.23.205 というIPアドレスでした。
| 確認した項目 | 分かったこと |
| 所在地(推定) | ロシア・ハバロフスク地方(ハバロフスク市周辺) |
| 回線の種類 | 現地のプロバイダー(AS8749)が提供する、家庭向けのDSL回線。会社のサーバーやデータセンターではありません |
| プロキシの使用 | 調査サイト上では、使用していない(通常の回線)と表示。脅威レベルは「低」でしたが、これは通報の記録が少ないだけで、安全という意味ではありません |
| 名乗っていた名前 | 接続時の挨拶(HELO)で、KAGOYAのメールサーバーの名前を名乗っていました(具体名は非掲載)。ただし、この名乗りは自由に書けるため、本物のKAGOYAのサーバーという証拠にはなりません |
| 時刻の手がかり | メールの日時が「+1000」(日本より1時間進んだ時刻)でした。調査サイトが示す回線の時間帯(ウラジオストク時間、日本より1時間進む)と一致しています |
| 件名の日付 | 「16.11.2026」と、日・月・年の順で書かれていました。日本では見慣れない書き方です |
| 判定 | KAGOYAを名乗り、受信者自身のドメインを使ったなりすましメールと判定 |
ここで、ひとつ注意があります。時刻が現地のものだったからといって、送った人がその場所にいるとは断定できません。家庭向けの回線は、持ち主のパソコンやルーターが乗っ取られて、第三者に使われている場合もあります。この記事で言えるのは、「家庭向けの回線から送られた」というところまでです。
わずか7分間で、8通が届いていた
受信箱を確認すると、同じ文面のメールが、9時45分から9時52分までの約7分間に8通届いていました。件名には、それぞれあて先のメールアドレスと日時が入っています。
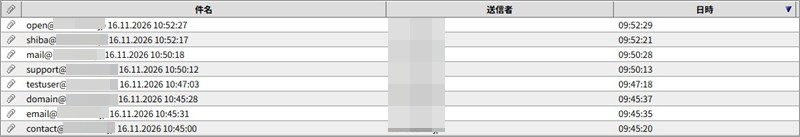
▲ 実際の受信一覧。件名の先頭は、それぞれ別のあて先のアドレス(ドメインは伏せています)
あて先の多くは、どの会社にもありそうな一般的な名前でした。実在するかどうかを問わず、よくある名前を片っ端から試しているように見えます。件名の時刻も、メールを受け取った時刻より1時間進んでいて、先ほどの時刻の手がかりと同じ傾向でした。
つまり、これは特定の会社を狙い撃ちしたものではなく、受信者のドメインに向けて、機械的に一斉に送りつけたメールと考えられます。本文に「リンク」がなかったのも、同じ文面を機械的に使い回した結果かもしれません。
添付のHTMLファイルは、なぜ危険なのか
このメールの仕掛けは、リンクではなく、kagoya-service.html という名前の添付ファイルです。添付ファイルは開いておらず、中身は解析していません。ここからは、一般的な手口の説明です。
- HTMLファイルは、ブラウザで開くとウェブページのように表示されます。そのため、偽のログイン画面を、ファイルの中に作っておくことができます。
- メールの本文にリンクがなければ、「怪しいリンクを調べる」仕組みでは見つかりにくくなります。
- 画面に入力したIDやパスワードは、そのまま詐欺師に送られてしまうおそれがあります。
なお、KAGOYAの公式サポートサイトも、身に覚えのないメールを受け取ったら、メールを開かず、リンクや添付ファイルにも触れないようにと案内しています。
KAGOYAの公式の注意喚起
KAGOYA(カゴヤ・ジャパン)は、自社を名乗るフィッシングメールについて、公式サイトで繰り返し注意を呼びかけています。同社は、アカウント情報やパスワードの入力を求めるお知らせを送ることはないとも案内しています。
この件では、KAGOYAという名前が悪用されているだけです。KAGOYAのサービスや会社に問題があったわけではありません。
注意点と対処法
「自分のドメインから来たメールだから大丈夫」と思ってしまうのは、自然なことです。まずは、次の点を確認してください。
- 添付ファイルは開かない。特に、メールに添付された「.html」のファイルは、開かずに削除してください。
- 差出人が自分や社内のアドレスでも、安心はできません。差出人の欄は偽装できます。心当たりがなければ、本人に別の方法(電話やチャットなど)で確かめてください。
- 会社で受け取った場合は、社内の管理者にも伝えて、同じメールが他の人にも届いていないか確認しましょう。
- もし添付ファイルを開いて、IDやパスワードを入力してしまった場合は、責めずにすぐ行動しましょう。契約しているサーバー会社の公式サイトやブックマークから管理画面を開いて、メールのパスワードを変更してください。身に覚えのないメールアドレスが作られていないか、メールの転送設定が増えていないかも確認しましょう。判断に迷うときは、サーバー会社のサポートに相談してください。
- ドメインを管理している方は、「SPF」や「DKIM」、「DMARC」といった、なりすまし対策の設定を見直す機会にもなります。
まとめ:このメールは、KAGOYAではなく詐欺師からです
差出人が自分と同じドメインでも、添付ファイルは開かずに削除しましょう。職場の方やご家族にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報は推定です。確認には ip-sc.net などを利用しています。