「補助金があなたの専用口座に届いています」は詐欺メール|補助金ポータルを装う不正アプリ誘導を解説
日曜の朝、のんびりスマホを開いたら、通知がずらっと並んでいた。そんな経験はありませんか? 今朝は私のところにも、「補助金があなたの専用口座に届いています」というメールが次々と届きました。
先に結論をお伝えします。これは詐欺メール(フィッシング)です。申請した覚えのない補助金が、メールで「届いています」「送金が完了しました」と知らされることはありません。メールのボタンも、パソコンに出てくるQRコードも、押したり読み取ったりしないでください。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月1日(日)朝7時ごろ |
| 件名 | 補助金があなたの専用口座に届いています |
| 名乗り先 | 「補助金ポータル」(送信者名は「補助金ポータル事務局」など複数) |
| 送信元 | アラブ首長国連邦のクラウド(IP:20.74.137.1) |
| リンク先 | パソコン:偽の人間確認 → QRコード(スマホへ誘導) スマホ:不正アプリの入手へ誘導 ※端末によって表示が変わる「出し分け」を確認 |
| 危険度 | ★★★★☆ (不正アプリの中身は未確認) |
| 結論 | 「補助金が届いた」と思わせて、スマホに不正アプリを入れさせるための詐欺(フィッシング)とみられます。メールのリンクは押さず、削除してください。 |
🔍 ヘッダー解析情報
| 送信元IP(確定) | 20.74.137.1(アラブ首長国連邦・Microsoftのクラウド) |
| SPF | Pass(ただし攻撃者自身のドメインで通しただけ) |
| DKIM | 署名は2つ付いているが、検証結果は確認できず |
| HELO名 | dsofp.hantanglouti.com(補助金とは無関係の名前) |
| 送信ソフト名 | 「iPhone Mail」と表示 |
| 添付ファイル | 拡張子が不審なファイルが1つ(当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これは偽物のメールです
補助金は、どこにも届いていません。リンク・QRコード・添付ファイルには触れないでください。
どんなメールだった?(本文の再現)
メールは、緑のチェックマークと「送金済み」の表示がついた、きれいな見た目でした。本物の通知のように見せるのがねらいです。本文は次のとおりです。
補助金ポータル
使いたい補助金・助成金があるなら補助金ポータル

送金済み
あなたの補助金の送金が完了しました
お知らせ番号:9843782

対象制度 住宅改修費・家賃補助金(持ち家・賃貸対応)
対象地域 全国対象
受取方法 専用アプリ

持ち家の改修費用に加え、賃貸住宅にお住まいの方の家賃負担も対象となる住宅関連の補助制度です。お住まいの形態にかかわらずご利用いただけます。

補助金の送金手続きはすでに完了し、専用口座にお預かりしています。下部のボタンからご確認いただけます。

補助金はすでにお預かりしています。受け取りはアプリで
面倒な書類の記入はありません。アプリを開いて内容を確認するだけで、すぐにお受け取りいただけます。

[アプリで口座を確認する »]
無料ダウンロード(Google Play)・Android対応

本メールはご登録情報に基づき自動送信されています。口座番号や暗証番号をメールでお伺いすることはありません。

運営:株式会社補助金ポータル
補助金・助成金・給付金をまとめて検索できるポータルサイト
送信専用のためご返信にはお答えできません。配信停止はアプリの通知設定から。
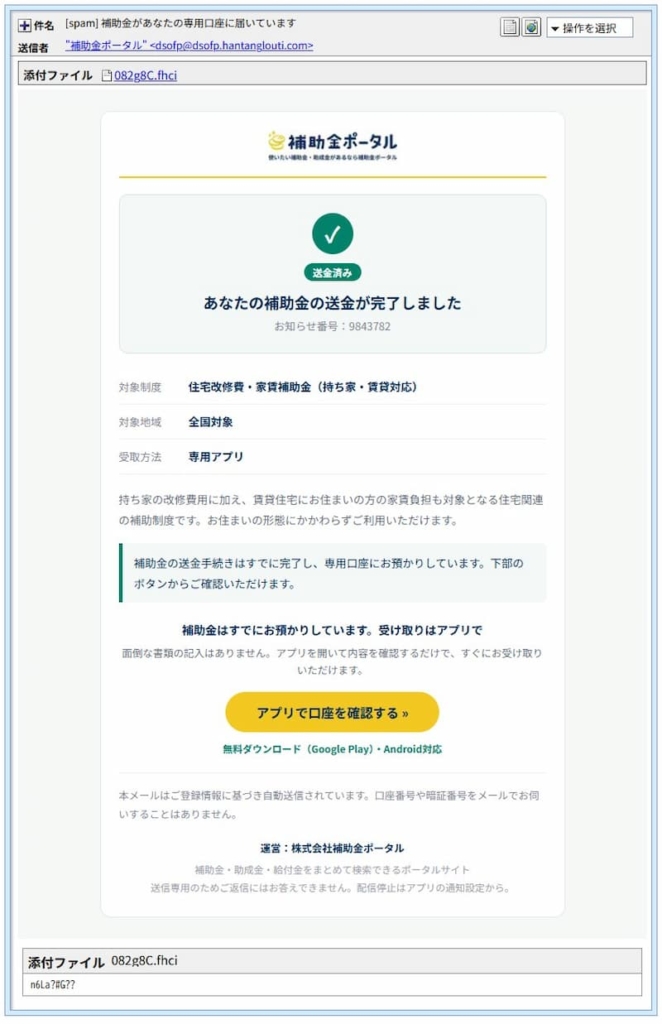
▲ 実際に届いたメールの画面(「送金済み」の緑のバッジが目立ちます)
読み返すと、気になる点がいくつもあります。
- 「お知らせ番号」「専用口座にお預かり」など、もっともらしい言葉で信用させようとしている
- 「面倒な書類の記入はありません」と、手軽さをアピールしている
- 「口座番号や暗証番号をメールでお伺いすることはありません」と、わざわざ安心させる一文が入っている
- 受け取りの入口が「アプリ」だけになっている(本物の補助金で、突然アプリを入れさせることはまずありません)
どこから、どうやって送られてきた?(送信ルートと偽装判定)
メールの裏側の記録(ヘッダー)を調べると、「補助金ポータル」とは無関係な送信元だと分かりました。
- 送信元IP:
20.74.137.1。アラブ首長国連邦(アブダビ周辺)にあるMicrosoftのクラウドでした。このIPの逆引き名は、メールの送信ドメインdsofp.hantanglouti.comと一致しています。「補助金ポータル」と関係のないドメインを、攻撃者が自分で用意して使っているということです。 - SPFが「Pass」でも安心できません:SPFは「このIPから送ってよいか」を確かめる仕組みです。攻撃者が自分のドメインに自分で許可を出しているので、Passになるのは当たり前です。安全の証明にはなりません。
- もう1つのIP:送信アカウントがメールを投入した記録には、日本の接続元
221.49.49.96(ソフトバンクの法人回線、東京都港区付近)が残っていました。ところが記録の中では、長野県のドメイン名を名乗っています。名乗りと実際が食い違っており、踏み台に使われた可能性があります。ただし、このIPの持ち主が攻撃者本人だとは断定できません。 - DKIM署名:署名は2つ付いていました。1つは攻撃者自身のドメイン、もう1つはAmazonのメール配信サービス名義です。ただし、この記録からは検証結果までは確認できませんでした。
- 送信ソフトのちぐはぐ:送信ソフトは「iPhone Mail」と表示されているのに、本文には「Google Play・Android対応」と書いてあります。iPhoneからAndroid用のアプリを案内するという、ちょっと惜しいミスです。
- 見えない文字:件名と送信者名に、目に見えない文字(ゼロ幅文字)が混ぜてありました。くわしくは下の用語解説をご覧ください。
偽装の判定:「補助金ポータル」を名乗っていますが、送信ドメインは無関係で、公式のメールではありません。
※ここで示した国や場所は、クラウド事業者の設備や回線の登録上の目安です。攻撃者本人の居場所を示すものではありません。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語解説(むずかしい言葉をやさしく)
出し分け(クローキング):同じリンクでも、見る人の端末や環境によって、別の画面を見せる仕組みです。今回は、パソコンとスマホで見える画面が違いました。調べる人の目をごまかす目的もあります。
ゼロ幅文字:画面では見えない、幅のない文字です。件名に混ぜると、見た目は同じでも別の文字列になり、迷惑メール対策のフィルターや、コピーして検索する調べ方をすり抜けやすくなります。
見つけ方は、メールの元データにある件名の部分をデコードして、制御文字を表示できるテキストエディタに貼り付けるだけです。「補助金ポ<U+200C>ー」のように、見えない文字が記号として現れます。今回は、件名と送信者名に4種類(U+200B、U+200C、U+200D、U+2060)が入っていました。
不正アプリ:便利なアプリのふりをして、情報を盗んだり、スマホを勝手に操作したりする悪いアプリです。公式のアプリストア以外から入れさせようとするのが典型的な手口です。
リンク先を詳しく調べると(フィッシングサイト解析)
メールの「アプリで口座を確認する」ボタンの飛び先は、次のドメインでした(当サイトでは、感染を避けるためにURLの一部を伏せて掲載しています)。
- ボタンの飛び先:
hxxps://chunsunzhuxue[.]com/(以下省略)IP:43.167.27.31(Tencentのクラウド、東京都渋谷区付近。IP調査サイトでは悪い評価が付いていました) - パソコンで表示された画面:
hxxps://somewhereto-jp[.]com/ - スマホで表示された画面:
hxxps://cachedpage-jp[.]com/
注目したいのは、パソコン用とスマホ用の2つのドメインが、同じIP(34.97.104.133、Googleのクラウド・大阪付近)に向いていたことです。つまり、1台のサーバーが、見に来た端末に合わせて画面を出し分けていたことになります。ドメインを取り替えながら、同じサーバーを使い回している可能性もあります(これは推測です)。
【パソコンの場合】
① セキュリティソフトがブロック。ウイルスバスタークラウドが「このWebサイトは、安全ではない可能性があります(脅威の種類:フィッシング)」と警告し、hxxps://cachedpage-jp[.]com/ へのアクセスを止めました。セキュリティソフトがきちんと働いてくれた場面です。
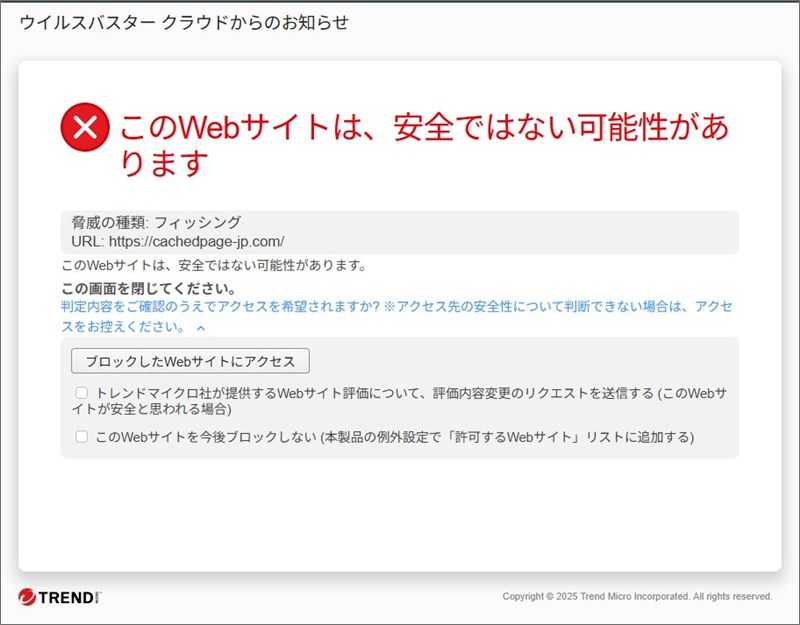
▲ セキュリティソフトの警告画面。「フィッシング」と判定されました
② 偽の人間確認(盾アイコン)。続いて、「サイトへの接続が安全かどうか確認しています」という画面が出ます。「表示された盾のアイコンをすべてタップしてください」と指示して、あなたが人間かどうかを確かめるふりをしています。実際には、ただ画面を先へ進めるための小芝居です。
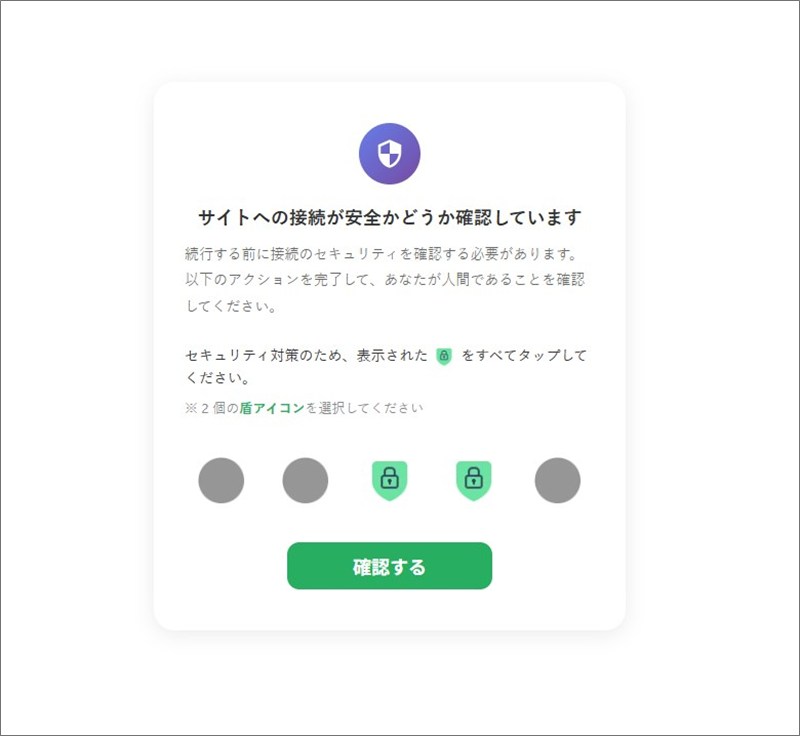
▲ 盾のアイコンを選ばせる偽の確認画面(「確認する」ボタンつき)
③ 「I’m not a robot」の画面。次に、Googleの認証画面に似せた「私はロボットではありません」のチェック画面が出ます。人間確認を二重に見せて、「ちゃんとした手続きだ」と思わせる演出です。
▲ reCAPTCHA風の「I’m not a robot」画面
④ 「パソコンは使えません。スマホでQRコードを」。最後に、hxxps://somewhereto-jp[.]com/ で、「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」と表示されます。補助金ポータルのロゴ入りです。パソコンの画面に出たQRコードを、スマホで読み取らせるのが狙いです。メンテナンス中のはずなのに、QRコードだけは元気に表示されているのが、少しおかしなところです。
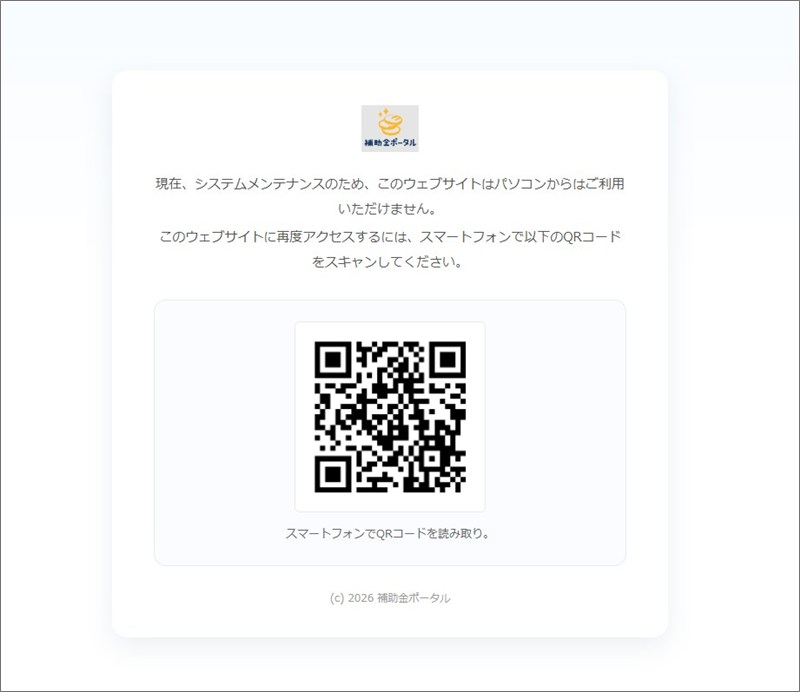
▲ 「パソコンからは利用できません」と、スマホへ誘導する画面
なお、このQRコードの読み取りは行っていません。読み取ると、スマホ向けの不正アプリの入手画面へ進む可能性が高いとみていますが、確認はしていません。
【スマホの場合】
スマホでは、人間確認やQRコードの画面は出ず、hxxps://cachedpage-jp[.]com/ で、Google Playそっくりのアプリ紹介ページが表示されました。
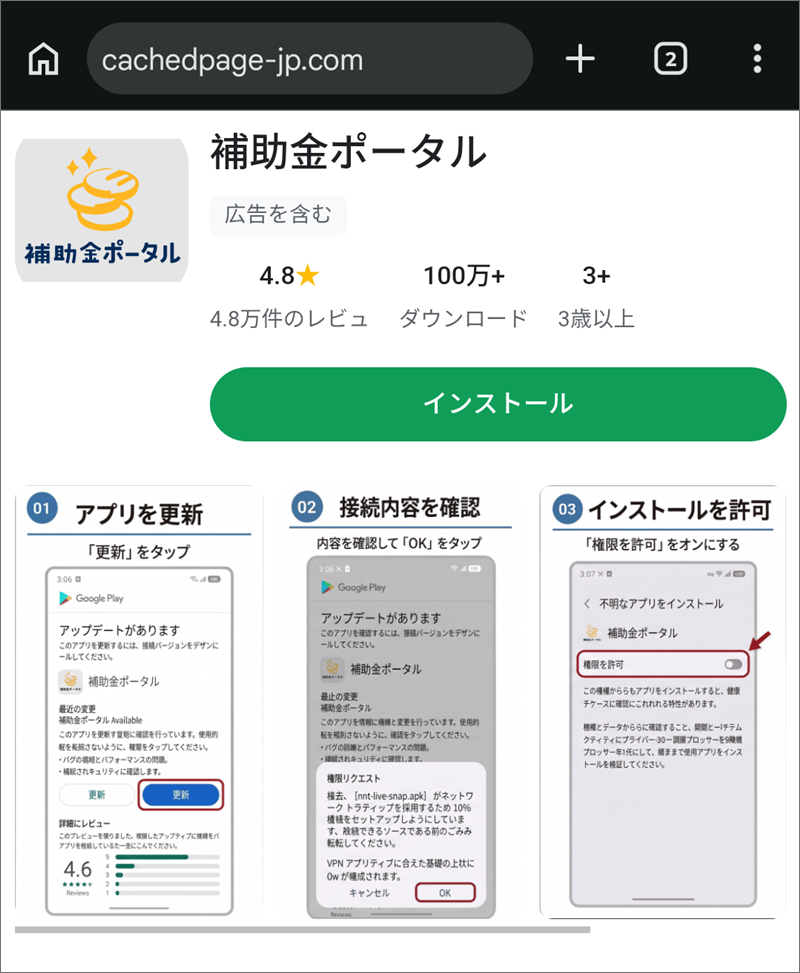
▲ スマホに表示された、Google Play風の偽のアプリ配布ページ(アドレス欄は cachedpage-jp[.]com)
「補助金ポータル」というアプリが、「4.8★」「100万+ダウンロード」「4.8万件のレビュー」と、人気アプリのように紹介されています。「広告を含む」の表示まで本物らしく真似ていますが、数字もレビューも作り物とみられます(確認はできません)。アドレス欄を見れば、本物のGoogle Play(play.google.com)でないことが分かります。
緑の「インストール」ボタンの下には、画面つきの手順が3つ並んでいます。「①アプリを更新(『更新』をタップ)」「②接続内容を確認(『OK』をタップ)」「③インストールを許可(『権限を許可』をオンにする)」と、順番にタップさせる流れです。特に③は、「不明なアプリのインストール」を許可させる操作で、スマホの安全装置を、自分の手で外させるものです。画像の中には、Androidアプリのインストールファイルを表す「.apk」という文字も見えます。アプリの中身は、感染を避けるため当サイトでは解析していません。
パソコンでもスマホでも、狙いは同じです。「スマホに、攻撃者のアプリを入れさせる」ことでした。同じメールでも、見る端末で画面が変わるため、パソコンで試した人と、スマホで開いた人とで話が食い違い、見抜きにくくなります。
🔗 あわせて読みたい
同じく「アプリを入れさせる」手口の記事です:国税庁を装ってアプリを入れさせる詐欺メールの解析記事(当サイト)
気をつけること・対処法
- 申請していない補助金が「届く」ことはありません。身に覚えがなければ、開かずに削除してください。
- メールのボタン、パソコンに出たQRコード、添付ファイルには触れないでください。
- 補助金の情報が気になるときは、メールのリンクからではなく、お住まいの自治体の窓口や、ご自身で探した公式の案内から調べてください。
- アプリは、Google Playなどの公式ストアから入れましょう。スマホの設定で、「提供元不明のアプリ」のインストールを許可しないままにしておくと安心です。「アプリを更新」「権限を許可」などと手順を案内されても、公式ストア以外のページなら、従わないでください。
もし、アプリを入れたり、QRコードを読み取ったりしてしまったら(責められることではありません。落ち着いて対応しましょう):
- スマホの通信を切り(機内モードなど)、入れてしまったアプリを削除してください。
- 銀行・カード・各種サービスのIDやパスワードを、別の安全な端末から変更してください。身に覚えのない請求や操作がないかも確認しましょう。
- 困ったときは、消費者ホットライン「188」、警察相談専用電話「#9110」へご相談ください。
まとめ:「補助金が届いた」は、ぜんぶ偽物です
補助金ポータルを装ったメールは、パソコンならQRコードでスマホへ、スマホなら不正アプリへと、見る端末で画面を変えて誘導していました。身近な人にも、一言知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。