「【重要】Amazon Prime会費の引き落としに失敗」の詐欺メール再び|送信者名から「Amazon」が消え、開封確認まで求めてきた
木曜の朝、メールを開くと、どこかで見た件名が並んでいました。8月28日にご紹介した「Amazon Prime会費の引き落としに失敗」という詐欺メールが、約8週間(55日)ぶりに、もう一度届いたのです。件名は同じですが、中身は少し変わっていました。今回はその続報です。
HEARTLAND-LAB SECURITY REPORT
「【重要】Amazon Prime会費の引き落としに失敗」の詐欺メールが、また届きました
送信者名から「Amazon」が消え、電話番号もなし。開封確認まで求めてきます
結論:これは詐欺メールです。リンクは開かず、メールアドレスやパスワードも入力しないでください。開封確認のメッセージが出たら「キャンセル」を選び、メールは削除して大丈夫です。
| 危険度 | ★★★★☆(高い) 偽のログイン画面に、Amazonのメールアドレスとパスワードを入力させられるおそれがあるため |
| 受信日 | 2026年10月22日(木)午前8時29分ごろ |
| 件名 | 【重要】Amazon Prime会費の引き落としに失敗 (8月28日の1通目と同じ件名) |
| 差出人 | 表示は「Prime」 実際のアドレスは noreply@mail01.tzeshoe.com(Amazonとは無関係のドメイン) |
| 送信元IP | 4.193.118.15(Microsoftのクラウド基盤。位置情報はシンガポール) |
| SPF / DKIM | SPFは pass(ただし、攻撃者自身のドメインへの認証) / DKIMは署名はあるが、判定結果の記録なし |
| 誘導先 | hxxps://www.insanitywest[.]com/Primes/ap/openid/return/membersボット確認の画面のあと、偽のAmazonサインイン画面へ |
| サイトのIP | 103.120.80.111(香港のホスティング会社 West263) |
⚠ これはAmazonからの連絡ではありません。偽物(詐欺メール)です。
届いたメールの中身
本文は、「Prime会員資格がまもなく有効期限を迎えるので、600円(税込)の更新手続きをしてください」という内容でした。前回のような「48時間以内」という強い期限も、電話番号もありません。そのかわり、リンクを押してログインさせることだけに絞った文面になっています。
件名:【重要】Amazon Prime会費の引き落としに失敗
差出人:Prime <noreply@mail01.tzeshoe.com>
添付:8RsZyL.yzzz

Prime会員資格更新のご案内
現在ご利用中の Prime 会員資格 は、まもなく有効期限を迎えます。
(受信者のメールアドレス) 様

引き続きサービスをご利用いただくには、600円(税込)の
更新手続きが必要です。お手続きが完了すると、会員特典を継続してご利用いただけます。

現在のご契約内容
対象アカウント:(受信者のメールアドレス)
更新料金:600円(税込)
お支払い方法:ご登録のお支払い方法
ステータス:更新手続き未完了

【重要】有効期限切れとなった場合
更新手続きが完了しないまま有効期限を迎えた場合、
一部または全ての会員特典をご利用いただけなくなることがあります。

更新手続き方法
下記の「会員資格を更新する」ボタンをクリック
必要に応じて (受信者のメールアドレス) でログイン
更新料金(600円(税込))とお支払い方法を確認
画面の案内に従い、更新を完了

会員資格を更新する
hxxps://www.insanitywest[.]com/Primes/ap/openid/return/members

このメールは送信専用アドレスから自動送信されています。返信には対応しておりません。
(以下、Amazonの著作権表示と所在地を真似た文章が続く)
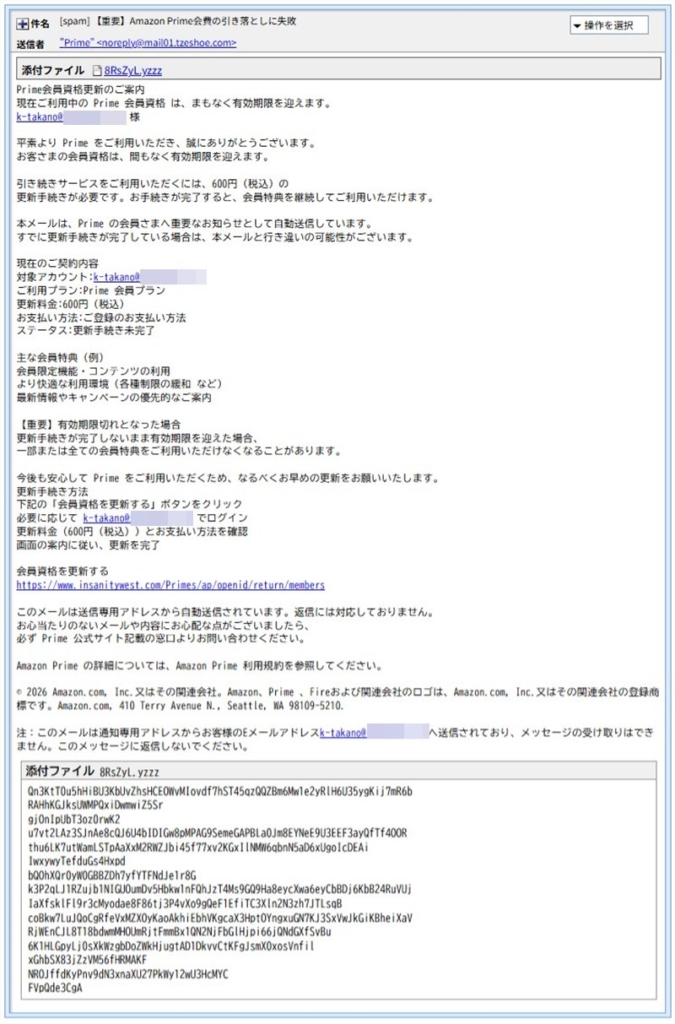
▲ 実際に届いたメールの画面(受信者のメールアドレスはマスク済み)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の判定
メールの送信元を調べると、4.193.118.15 というIPアドレスでした。IP調査サイトでは、Microsoftが運営するクラウド(サーバーを貸し出す仕組み)の一部で、位置情報はシンガポールと表示されます。脅威レベルは「低」でしたが、これは「これまでの報告が少ない」というだけの意味で、安全の保証ではありません。また、地図に出る場所は登録上の目安であり、攻撃者の居場所そのものを示すものではありません。
送信元の確認(SPF)は「pass(合格)」でした。ただしこれは、送信に使われたドメイン(tzeshoe)自身が「このサーバーから送ってよい」と登録していた、という意味にすぎません。Amazonが認めたという意味ではありません。攻撃者が自分のドメインを用意して設定すれば、誰でも合格にできます。「合格だから安全」とは言えない、よい例です。
そのほかにも、つじつまの合わない点がありました。
- 経由記録に、実在する会社名のサーバー名が混ざっていました。クレジットカード会社(ライフカード)のサーバー名や、ロシアの大手メールサービス「mail.ru」名義の署名です。しかし、私の受信側の記録では、メールは送信元から直接届いており、これらを通った形跡はありません。さらに、その記録の中に書かれたIP「192.168.138.65」は、家庭や社内だけで使う内部用の番号で、インターネット上の経路には現れません。見せかけの記録と考えられます。なお、その会社が関わっているとは限りません。
- 送信ソフトは「Outlook for Mac」を名乗っているのに、配信停止の案内やキャンペーン用の識別といった、一斉配信ツールに付く情報が入っていました。個人が使うOutlookでは、通常は付きません。
- 添付ファイルの名前が「8RsZyL.yzzz」という意味のない文字列で、中身も意味のない英数字の羅列でした。前回の添付は「Amazon.lr」でした。何のための添付なのかは、ここからは判断できません。開く必要はありません。
💡ここで! 「経由記録(Receivedヘッダー)」ってなに?
メールは、届くまでに通ったサーバーが「ここを通りました」と記録を残していきます。郵便の「消印」のようなものです。
ただし、いちばん外側(自分のメールサーバーが書いた記録)以外は、送り主が好きに書き足せます。信用してよいのは、受け取る側が自分で書き込んだ記録だけです。
詳しく調べると分かったこと①:送信者名が「Prime」だけに
メールソフトには、送信者名が「Prime」と表示されます。ところが、メールのデータを開くと、並びは「emirP」と逆さまで、前後に「表示の向きを右から左に変える」見えない記号が付いていました。この記号のおかげで、画面では「Prime」と正しい順番で見えます。前回は「Amazon Prime」を同じ仕組みで逆さまにしていましたが、今回は「Amazon」の文字がなくなりました。
なぜ短くしたのかは分かりません。迷惑メールの検査を避ける工夫なのか、ただの変更なのかは、メールの中身だけでは断定できません。仕組みの詳しい説明は、8月28日の記事もご覧ください。
詳しく調べると分かったこと②:「おとなしい文面」に、受信者のアドレスを4回
前回の本文は、「48時間以内に更新しないと取り消される」と急がせ、電話番号まで書かれていました。今回は期限の数字も電話番号もなく、「まもなく有効期限を迎えます」「なるべくお早めに」という、落ち着いた言い回しです。疑われにくくするために、あえておとなしくした、とも考えられます。
いっぽうで、受信者のメールアドレスは、本文の中に4回も出てきます。宛名、「対象アカウント」、「このアドレスでログイン」、そして末尾の注意書きです。いかにも「あなたのアカウントの話です」という見せ方です。
ところが、このアドレスは実在しないものでした。ドメイン(@より後ろ)は受信側のものですが、@より前の部分を使っている人はいません。同じドメイン宛てに、@の前だけが違うメールが、ほかにもたくさん届いています。つまり、誰かの個人情報をもとに送っているのではなく、ドメインに合わせて宛名を機械的に作って、まとめて送っている可能性が高そうです(推測です)。実在しないアドレスでは、Amazonの会員登録に使われているはずもありません。「あなたのアカウントの話です」という見せ方そのものが、作り物でした。
また、件名は「引き落としに失敗」なのに、本文の状態は「更新手続き未完了」で、話が食い違っています。請求に失敗したと知らせるメールが、本文では別の話をしているわけで、攻撃者の確認ミスでしょう。末尾には、Amazonの著作権表示やアメリカの所在地を真似た文章も付いていますが、本物らしく見せるための飾りです。
詳しく調べると分かったこと③:「開封確認」を求めてくる
このメールを開くと、メールソフトによっては、次のようなメッセージが出ます。
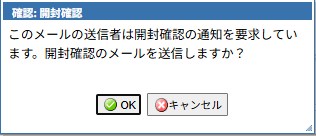
▲ 開封確認のメッセージ。「OK」を押すと、送信者に開いたことが伝わる
💡ここで! 「開封確認」ってなに?
メールの送り主が、「相手がメールを開いたら、自動で知らせてほしい」と頼む仕組みです。会社の連絡などで使われることもあります。
詐欺メールの場合、「OK」を押すと、「このアドレスは実際に使われていて、メールを読む人がいる」と送り主に伝わるおそれがあります。
ヘッダーには、確認の返事の宛先(Disposition-Notification-To)が書かれていました。もし「OK」を押すと、このメールが届いて開かれたことが送り主に知られ、以後も狙われやすくなる可能性があります。出た場合は、「OK」ではなく「キャンセル」を選んでください。なお、このメッセージが出るかどうかは、メールソフトの設定しだいです。出なくても、慌てなくて大丈夫です。
詳しく調べると分かったこと④:偽サイトは「ボット確認」のあと、偽のAmazonへ
リンク先を調べたところ、最初に「I’m not a robot」と出る、ボットかどうかの確認画面が表示されました。人間かどうかを確かめるだけの、よく見かける画面です。
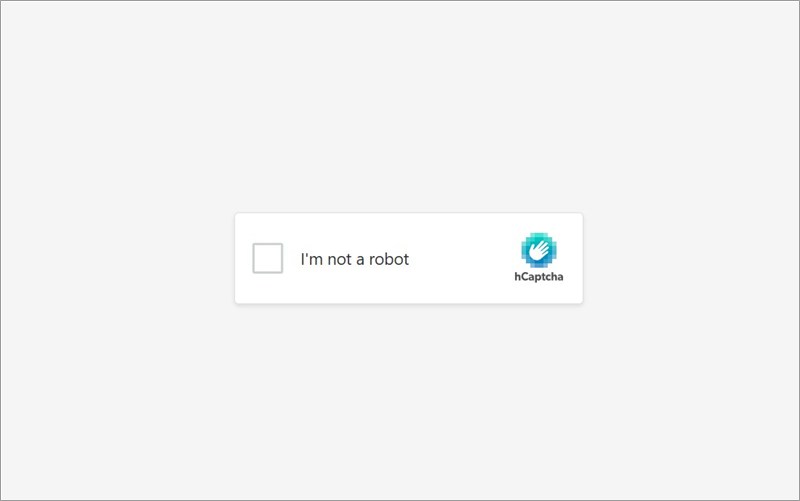
▲ リンク先で最初に表示される、ボット確認の画面(hCaptcha)
この確認を通ると、次にAmazon.co.jpそっくりの「サインインまたはアカウントを作成」画面が現れます。「携帯電話番号またはEメールアドレスを入力してください」と、IDの入力を求める作りです。
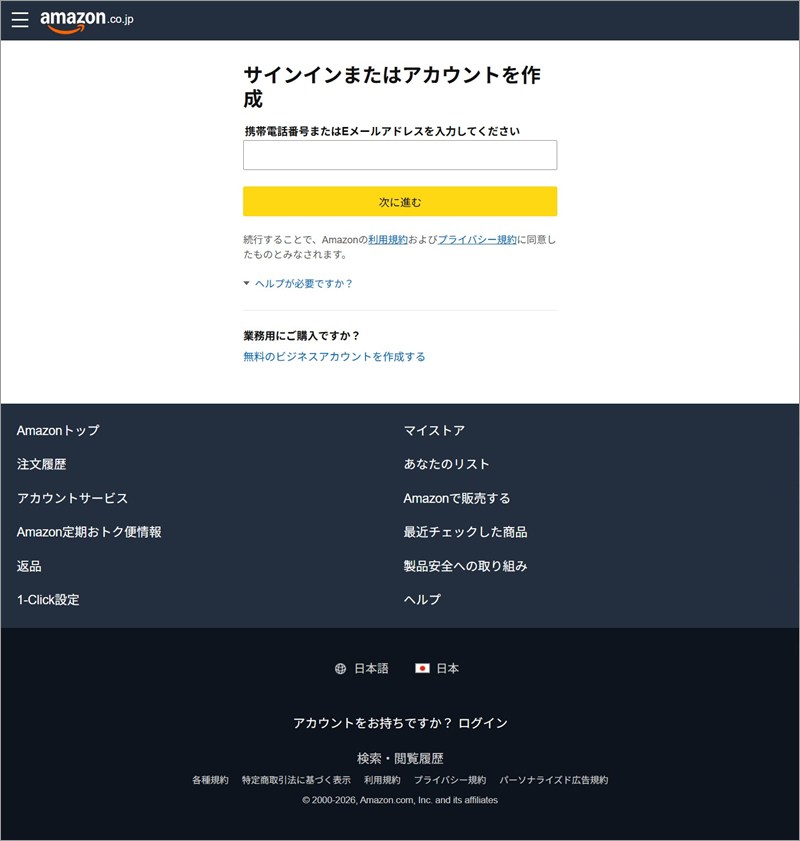
▲ Amazonそっくりの偽サインイン画面。ここで入力した内容は、攻撃者に渡る
このサイトの住所(ドメイン)は insanitywest[.]com で、Amazonとは関係がありません。調べると、次のことが分かりました。
- ドメインの登録は2025年12月5日で、メールが届いた時点で約10か月前でした。
- サーバーは香港のホスティング会社(West263)で、IPアドレスは
103.120.80.111でした。 - 同じIPアドレスには、ほかにも3万5千件ほどのサイトが同居していると表示されました。複数のサイトで1台のサーバーを共有する「共有サーバー」で、ほかのサイトも悪用されているとは限りません。
なお、端末などによって表示が切り替わる様子は確認できませんでした。前回のサイトも、同じく香港のサーバーでした(別の会社)。
前回(8月28日)との違い
| 項目 | 8月28日 | 今回(10月22日) |
| 件名 | 【重要】Amazon Prime会費の引き落としに失敗 | 同じ |
| 送信元ドメイン | mail08.tongchaju.com | mail01.tzeshoe.com |
| 送信元IP | Microsoftのクラウド上 | Microsoftのクラウド上(別のIP) |
| 送信者名 | 「Amazon Prime」を逆さまにする仕掛け | 「Prime」だけ(同じ仕掛け) |
| 本文 | 48時間以内と急がせる。電話番号あり | 期限も電話番号もなし。宛先アドレスを4回 |
| 添付 | Amazon.lr | 8RsZyL.yzzz |
| 見せかけの経由記録 | 国内の携帯会社やサーバー会社の名前 | カード会社名、mail.ru名義の署名 |
| 開封確認 | 記載なし | あり |
| 誘導先 | 香港のサーバー → ボット確認 → 偽Amazon | 香港の別のサーバー → ボット確認 → 偽Amazon |
件名、送信者名の仕掛け、偽のサインイン画面までの流れが共通しており、同じ種類の詐欺メールと見てよさそうです。いっぽうで、送信ドメインもIPも、添付も、本文も変わっています。同じ人物の仕業かどうかは、ここからは断定できません。見分けるときは、文面が変わっても、「リンクを押してログインさせる」仕組みは変わらない点に注目してください。
届いたときの対処法
- リンクは開かず、メールを削除してください。返信の必要もありません。添付ファイルも開かなくて大丈夫です。
- 開封確認のメッセージが出たら、「OK」ではなく「キャンセル」を選んでください。
- 本当にPrimeの会員情報に問題があるのか気になるときは、メールのリンクではなく、公式アプリや、ご自分で登録したブックマークからAmazonを開いて確認してください。
- もし偽の画面に入力してしまった場合も、慌てなくて大丈夫です。すぐにAmazonのパスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。カード情報を入れてしまったなら、カード会社に連絡して、利用の停止を相談しましょう。
- 困ったときは、消費者ホットライン(188)にご相談ください。ひとりで抱え込まないでくださいね。
公式の情報は、こちらもあわせてご覧ください。
まとめ
「Amazon Prime会費の引き落としに失敗」というメールは、約8週間ぶりに、別のドメインから戻ってきました。送信者名は「Prime」だけになり、電話番号も消え、そのかわり宛先アドレスの埋め込みや開封確認が加わっています。変わったのは見た目で、狙いは「偽のログイン画面にIDを入力させること」のままです。メールのリンクからは、ログインしない。それが、いちばん確かな対処です。
ご家族や周りの方にも、「メールのリンクからはログインしない」ことを、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)
ドメイン情報の参照:DomainTools