「【重要】Vpassでのご利用内容確認および制限解除の手続き」は三井住友カードを騙る詐欺!同じ本文が3通、ブランド名の7文字だけが隠されていた
昨日の朝から今朝にかけて、三井住友カードを名乗るメールが、立て続けに3通届きました。件名はそれぞれ違いますが、開いてみると、本文は一字一句まで同じでした。並べて見比べると、おもしろいことが分かったので、ご紹介します。三井住友カードの詐欺メールは、10月14日の記事でもご紹介しています。
HEARTLAND-LAB SECURITY REPORT
「【重要】Vpassでのご利用内容確認および制限解除の手続き」は三井住友カードを騙る詐欺!
同じ本文が、別々の送信元から約22時間で3通。ブランド名の7文字だけが隠されていた
結論:これは詐欺メールです。「Vpassで確認する」のボタンは押さず、VpassのIDやパスワードも入力しないでください。メールは削除して大丈夫です。
| 危険度 | ★★★★☆(高い) 偽のログイン画面に、VpassのIDとパスワードを入力させられるおそれがあるため |
| 受信日 | 2026年10月21日(水)午前9時17分ごろ、午後8時43分ごろ、10月22日(木)午前7時30分ごろ |
| 件名(3通) | 【重要】Vpassでのご利用内容確認および制限解除の手続き 【三井住友カード】オンライン決済・海外利用制限のお知らせと手続き 【重要】カードのご利用確認に伴う一時制限とお手続き |
| 差出人 | 表示はどれも「三井住友カード」 実際のドメインは3通とも別で、三井住友カードとは無関係 |
| 送信元IP | 3通とも別の回線で、すべてドイツ194.99.110.48、93.199.243.91、92.208.235.197 |
| SPF / DKIM | SPFは1通だけ pass(ただし、攻撃者自身のドメインへの認証)。残りの2通は、SPFの登録の不備で判定不能 / DKIMは3通とも署名なし |
| 誘導先 | hxxps://docs[.]google[.]com/drawings/d/(3通で別のID)/previewGoogleの図形描画のページ。リンク先の中身は確認できていません |
⚠ これは三井住友カードからの連絡ではありません。偽物(詐欺メール)です。
届いたメールの中身
3通の本文は同じでした。「不正検知システムで、カードのご利用状況が普段と異なることを検知したため、利用を一部制限している」と伝え、VpassのIDとパスワードでログインさせようとします。
差出人:三井住友カード(3通とも、別のアドレス)

カードのご利用確認に伴う一時制限のお知らせ

いつも三井住友カードをご利用いただき、誠にありがとうございます。

弊社の不正検知システムにおいて、お客様のカードのご利用状況が普段と異なることを検知いたしました。安全のため、現在カードのご利用を一部制限させていただいております。

確認事項
■ ご利用制限の内容
対象カード:三井住友カード(VISA/Mastercard)
制限理由:不正利用の可能性および登録情報の再確認
対象取引:オンライン決済、海外利用など

今後の流れ
1. 下記の「Vpassで確認する」ボタンをクリックします。
2. VpassIDとパスワードでログインしてください。
3. ご利用履歴をご確認いただき、回答を完了させてください。

[Vpassで確認する]
※ご確認いただけない場合、安全のためカードの機能を停止し、再発行が必要となることがございます。お早めにお手続きをお願いいたします。

三井住友カード株式会社
セキュリティセンター(24時間365日受付)
※本メールは送信専用です。返信はできませんのでご了承ください。
※個人情報の取り扱いについては弊社Webサイトをご確認ください。
Copyright (C) Sumitomo Mitsui Card Co., Ltd.

▲ 受信箱に並んだ3通。差出人名はどれも「三井住友カード」で、件名だけが違う
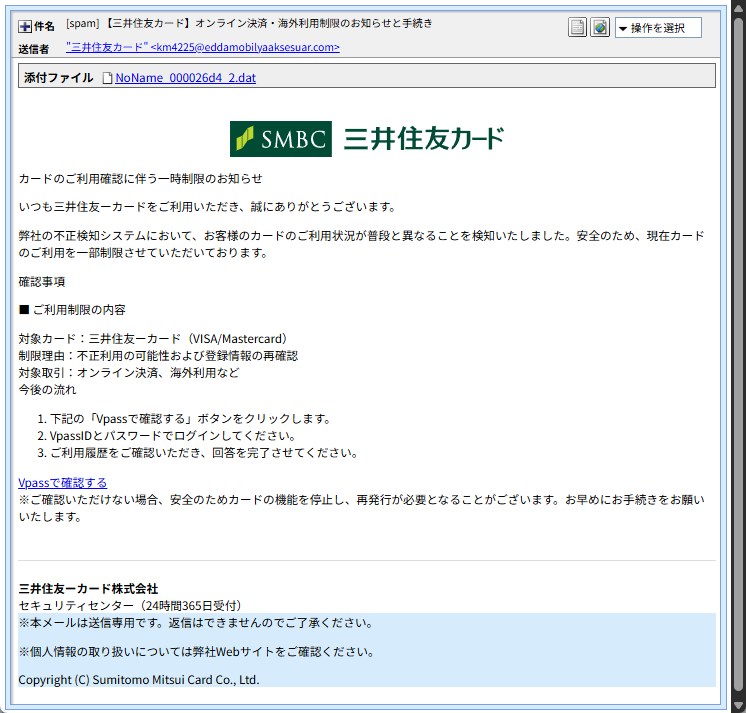
▲ 実際に届いたメールの画面(10月22日の1通。本文は3通とも同じ)
※メールヘッダー詳細は個人情報保護のため非掲載
本文は白い背景で、最後の数行だけが水色の背景になっています。こうした作りは、ほかの詐欺メールでも多く使われている、古くからあるキット(メールを量産するための道具一式)のものです。見慣れた人には、この見た目だけで見当がつきます。
送信ルートと偽装の判定
3通の送信元は、次のとおり、すべて別々のドイツの回線でした。
- 10月22日の1通:
194.99.110.48(PURtel.com GmbH。ドイツ・フランクフルト) - 10月21日夜の1通:
93.199.243.91(Deutsche Telekom。個人向けの回線。ドイツ・クレフェルト) - 10月21日朝の1通:
92.208.235.197(Vodafone。ドイツ・ルートヴィヒスハーフェン)
IP調査サイトの脅威レベルは、3つとも「低」でしたが、これは「これまでの報告が少ない」というだけの意味で、安全の保証ではありません。また、地図に出る場所は回線の登録上の目安であり、攻撃者の居場所そのものを示すものではありません。
送信元の確認(SPF)は、1通だけ「pass(合格)」でした。ただしこれは、送信に使われたドメイン自身が「このサーバーから送ってよい」と登録していたという意味にすぎず、三井住友カードが認めたという意味ではありません。残りの2通は、SPFの登録そのものに不備があり(記録が2つある、自分自身を参照してしまっている)、判定ができませんでした。署名(DKIM)は、3通ともありません。
そのほか、次のようなつじつまの合わない点がありました。
- 差出人(From)と送信者(Sender)の名前が、3通とも食い違っていました。きちんと運用されたメールでは、通常はそろっています。
- 差出人のドメインが、三井住友カードとまったく関係のないものでした。1通は、トルコ語に見える家具店のような名前のドメインでした。
- ロゴ画像を、Wikipediaの運営元のサーバーから直接読み込んでいました。画像を自分で用意せず、他人のサーバーを借りる作りです。
💡ここで! 「見えない文字」と「逆さ文字」ってなに?
見えない文字は、幅がゼロの空白など、画面に何も表示されない特別な文字です。「三★井★住★友」の★が見えないイメージで、人間には「三井住友」と読めますが、機械が単語として探すと、途中で切れて見えます。
逆さ文字は、「ドーカー友住井三」のように、文字を逆の順番で書いておき、「ここから右から左に表示してね」という見えない記号で挟む方法です。画面では、正しく「三井住友カード」と読めます。
詳しく調べると分かったこと①:「三井住友カード」の7文字だけを、3通りの方法で隠していた
3通のメールのデータを開くと、「三井住友カード」という名前の出てくる場所が、次のように加工されていました。ほかの文章は、ふつうの文字のままです。
- 差出人名:「三」「井」「住」「友」の間などに、見えない文字が入っていました。3通とも、入れ方が違います。
- 件名(2通目):【三井住友カード】の各文字の間に、見えない文字が入っていました。
- 本文:「ドーカー友住井三」と逆順に書き、逆さ表示の記号で挟んでいました。本文の3か所(書き出し、対象カード、末尾の会社名)すべてです。
つまり、ブランド名だけを、機械に見つけにくくしていることになります。「三井住友カード」という言葉を探して仕分ける迷惑メール検査を避ける狙いと考えるのが自然ですが、意図まではメールの中身だけでは断定できません。
詳しく調べると分かったこと②:リンクは「Googleの住所」に見せかけていた
「Vpassで確認する」ボタンのリンクは、Googleの図形描画(Googleのサービスの1つ)のページ宛てでした。ふつうのドメイン名は docs.google.com で、Googleの正規の住所です。しかし、このサービスは誰でも使えるため、Googleの住所だからといって、安全とは限りません。
- リンクの中の「drawings」という文字の一部が、「%64ra%77%69%6egs」のように、数字の記号に置き換えて書かれていました。
- 3通とも、別々の図形のIDで、末尾にはランダムな文字列も付いていました。
- リンク先の中身は、今回は確認できていません。
ほかにも、毎回違うランダムな部品が入っていました。意味のないCSS(見た目の指定)、画面の外に追い出した1つの文字列、でたらめな形式名の付いた隠しパートです。隠しパートは、メールソフトでは「NoName_….dat」という添付ファイルに見えています。同じ文面でも、メールのデータを毎回違うものにして、機械的な照合をかわす狙いと見られます(推測です)。
詳しく調べると分かったこと③:1通は作りが粗かった
10月21日朝の1通は、画面に不自然な空白が出ていました。「いただ いております」「お願 いいたします」のように、文の途中で切れています。
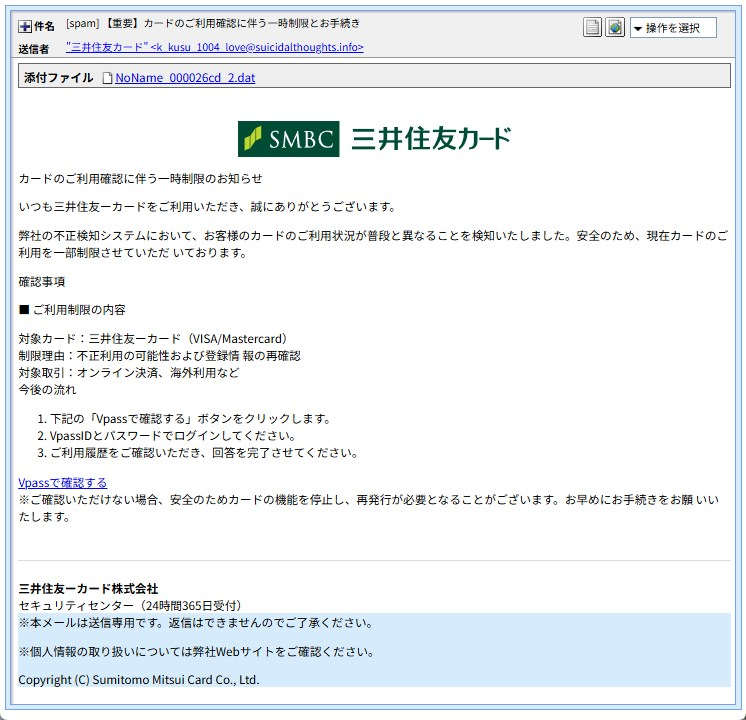
▲ 10月21日朝の1通。文の途中に、不自然な空白が出ている
メールのデータの文章が、途中で改行されたまま送られていたためです。ほかの2通は、データを別の形式にまとめて送っていたので、この空白は出ていません。同じキットでも、送るときの設定によって仕上がりに差が出るようです。攻撃者のほうが、先にうっかりしてしまった形です。
3通の比較
| 項目 | 10/21 朝 | 10/21 夜 | 10/22 朝 |
| 受信時刻 | 9:17 | 20:43 | 7:30 |
| 件名 | 【重要】カードのご利用確認に伴う一時制限とお手続き | 【三井住友カード】オンライン決済・海外利用制限のお知らせと手続き | 【重要】Vpassでのご利用内容確認および制限解除の手続き |
| 送信元の回線 | Vodafone(ドイツ) | Deutsche Telekom(ドイツ。個人向け) | PURtel.com(ドイツ) |
| SPF | 判定不能(登録が自分自身を参照) | 判定不能(記録が2つ) | pass(自分のドメインへの認証) |
| ブランド名の隠し方 | 差出人名に見えない文字/本文は逆さ文字 | 差出人名と件名に見えない文字/本文は逆さ文字 | 差出人名に見えない文字/本文は逆さ文字 |
| 仕上がり | 文の途中に不自然な空白 | 空白なし | 空白なし |
ここで気をつけたいのは、同じ人物の仕業だとは断定できないことです。この種のキットは古くから出回っており、別々の送信者が同じ道具を使っている可能性もあります。逆に、同じ人物が複数の回線を使い分けているのかもしれません。ここでは、本文と作りが同じであることだけをお伝えします。見分けるときは、送信元や件名が変わっても、「VpassのIDとパスワードを入力させる」流れは変わらない点に注目してください。
届いたときの対処法
- リンクやボタンは押さず、メールを削除してください。返信の必要もありません。件名が違っても、本文が同じなら同じ詐欺です。
- 本当にカードの利用制限があるのか気になるときは、メールのリンクではなく、公式アプリや、ご自分で登録したブックマーク、カード裏面に書かれた電話番号から確認してください。
- もし偽の画面に入力してしまった場合も、慌てなくて大丈夫です。すぐにVpassのパスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。そのうえで、カード会社に連絡して、利用の停止や明細の確認を相談しましょう。
- 困ったときは、消費者ホットライン(188)にご相談ください。ひとりで抱え込まないでくださいね。
公式の情報は、こちらもあわせてご覧ください。
まとめ
三井住友カードを名乗る同じ本文のメールが、約22時間で3通、別々の送信元から届きました。見た目は公式のお知らせそっくりですが、「三井住友カード」の7文字だけが、見えない文字や逆さ文字で隠され、リンクはGoogleの住所に見せかけたものでした。狙いは、偽のログイン画面にVpassのIDとパスワードを入力させることです。メールのリンクからは、ログインしない。それが、いちばん確かな対処です。
ご家族や周りの方にも、「メールのリンクからはログインしない」ことを、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)