「【確認待ち】アカウントの決済処理が保留状態となっております」はAppleを騙る詐欺!文字の「Apple」だけが画像だった
昨日(水曜)の午後、Appleを名乗るメールが届きました。件名を見て、「これは前にも見た」と思った方もいるかもしれません。7月2日にご紹介した「アカウントの決済処理が保留状態となっております」と同じ件名のパターンです。ただし、メールの作りは別物でした。今回はその続報です。
HEARTLAND-LAB SECURITY REPORT
「【確認待ち】アカウントの決済処理が保留状態となっております」はAppleを騙る詐欺!
本文の「Apple」だけが画像で、少し下にずれていました
結論:これは詐欺メールです。「サインインして確認する」のボタンや、メール内のリンクは押さないでください。Appleのアカウントやカードの情報を入力させる、偽サイトにつながっています。メールは削除して大丈夫です。
| 危険度 | ★★★★☆(高い) 偽のサインイン画面に、Appleアカウントやカードの情報を入力させられるおそれがあるため |
| 受信日 | 2026年10月21日(水)午後3時09分ごろ |
| 件名 | 【確認待ち】アカウントの決済処理が保留状態となっております(本日中にご対応ください) No.94138638 |
| 差出人 | 表示は「AppleCare+」 実際のアドレスは aldxzghf@udtser.klsh99.com(Appleとは無関係のドメイン) |
| 送信元IP | 35.219.118.20(Google Cloud。位置情報はインドネシア・ジャカルタ) |
| SPF / DKIM | SPFは pass(ただし、攻撃者自身のドメインへの認証) / DKIMは署名はあるが、判定結果の記録なし |
| 誘導先 | hxxps://sandaowan[.]com/ と hxxps://nejcrw[.]com/(2種類)調べた時点では、どちらもサイトが見られない状態 |
| 前回との関係 | 件名のパターンは同じ。送信ドメイン、IP、本文の作りは別 |
⚠ これはAppleからの連絡ではありません。偽物(詐欺メール)です。
届いたメールの中身
メールは、Appleの通知メールによく似た、白いカード型のデザインでした。「決済情報の確認が必要です」と書かれ、App Storeの決済やiCloudのバックアップなどに影響が出る、と不安をあおります。
件名:【確認待ち】アカウントの決済処理が保留状態となっております(本日中にご対応ください) No.94138638
差出人:AppleCare+ <aldxzghf@udtser.klsh99.com>

(受信者の名前) 様

決済情報の確認が必要です

平素よりAppleのサービスをご利用いただき、誠にありがとうございます。

お客様のアカウントにご登録のお支払い情報の確認が必要な状態となっております。現在、決済処理が一時的に保留されており、一部サービスに影響が出る可能性があります。

現在影響を受ける可能性のある機能
・App Storeでの決済処理およびアプリの自動更新
・iCloudのバックアップおよびデータ同期
・有料サブスクリプションのご利用

重要なお知らせ
お支払い情報の確認ができない場合、安全保護のためアカウント機能に制限が適用される可能性があります。

[サインインして確認する]
※ お手続きは公式のサインインページより行えます。

安全にサービスをご利用いただくため、本日中にお支払い情報の確認・更新をお願いいたします。

今後ともよろしくお願い申し上げます。

(以下、受信アドレス、プライバシーポリシー・利用規約・サポートのリンク、Appleの著作権表示と所在地が続く)
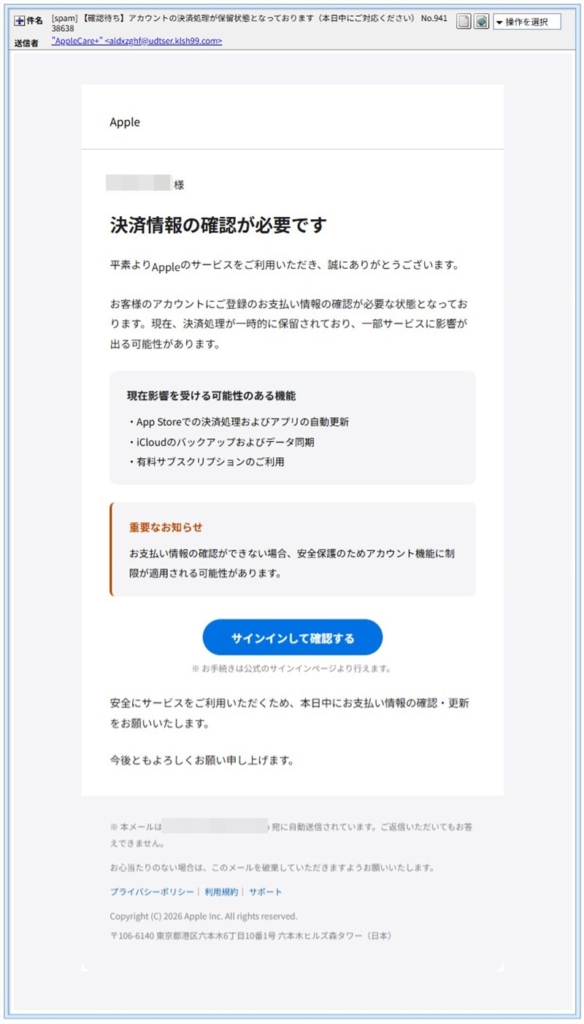
▲ 実際に届いたメールの画面(宛名と受信アドレスはマスク済み)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の判定
メールの送信元を調べると、35.219.118.20 というIPアドレスでした。Googleが運営するクラウド(サーバーを貸し出す仕組み)の一部で、位置情報はインドネシアのジャカルタと表示されます。7月2日の記事では、同じGoogleのクラウドでも米国オレゴン州でした。脅威レベルは「低」でしたが、これは「これまでの報告が少ない」というだけの意味で、安全の保証ではありません。また、地図に出る場所は登録上の目安であり、攻撃者の居場所そのものを示すものではありません。
送信元の確認(SPF)は「pass(合格)」でした。ただしこれは、送信に使われたドメイン(klsh99)自身が「このサーバーから送ってよい」と登録していた、という意味にすぎません。Appleが認めたという意味ではありません。攻撃者が自分のドメインを用意して設定すれば、誰でも合格にできます。
そのほかにも、気になる点がありました。
- 差出人のアドレスが、意味のないランダムな文字列(aldxzghf)でした。返信先も同じアドレスです。
- 一斉配信ツールの特徴が付いていました。自動返信や配信通知を止めるための指示と、配信停止の案内です。個人が1通ずつ送る普通のメールには、通常は付きません。
- 件名の番号と、メール内部のタイトルの番号が違っていました。件名は「No.94138638」、メールの内部では「No.32572633」です。送るたびに、番号を機械的に作っていると見られます。
詳しく調べると分かったこと①:本文の「Apple」だけが画像で、少し下にずれる
メールをよく見ると、本文の1行目に、不自然な点がありました。「平素よりAppleのサービスを…」の「Apple」の文字だけが、ほかの文字より少し下にずれて表示されています。
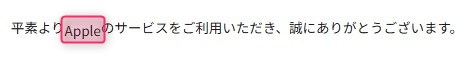
▲ 本文の1行目を拡大した画面。「Apple」だけが、画像として選択されている
メールのデータを開くと、理由が分かりました。この「Apple」は文字ではなく、SVG(エスブイジー)という形式で描いた画像だったのです。そして、その画像に「3ピクセル下げる」という指定が付いていました。
💡ここで! 「SVG」ってなに?
線や曲線の指示で絵を描く、画像の形式です。拡大してもぼやけません。メールの本文の中に、そのまま書き込むこともできます。
見た目は文字そのものですが、中身は「絵」です。ふつうの文章なら、コピーや検索ができますが、画像の文字は、本文の文字として扱われません。
なぜ「Apple」だけを画像にしたのかは、メールの中身だけでは分かりません。「Apple」という単語を本文の文字として入れなければ、その単語を探して仕分ける迷惑メール検査をすり抜けられるのかもしれません(推測です)。さらに、画像の中の文字も、一部を数字の記号に置き換えて書く、という念の入れようでした。
当サイトで見てきた同じ型のメールでは、毎回この「Apple」の位置ずれが出ています。見た目はAppleの公式デザインにそっくりでも、本文の「Apple」だけが少し下がっているのは、このメールの作り方の癖と言えそうです。
詳しく調べると分かったこと②:見えない文字と、数字の記号と、ランダムなコメント
「Apple」以外の部分にも、画面には見えない細工が、たくさん入っていました。数は、メールのデータの中で数えたものです。
- 数値文字参照が183個。日本語や英字を、「お」のような数字の記号に置き換えて書く方法です。アドレスや「Apple Inc.」の一部にも使われていました。ふつうの画面では、元の文字に戻って見えます。
- 見えない文字が、日本語の文章の途中に入っていました。幅がゼロの空白などで、5種類が各5個です。目には見えませんが、機械が単語として読むと、途中で切れて見えます。
- ランダムなコメントが13個。画面には出ない書き込みで、毎回違う文字列が入っています。同じ文面でも、メールのデータが毎回違うものになります。
どれも、目で読むぶんには気にならず、機械に読ませたときだけ文章が崩れる、という細工です。迷惑メールの検査を避ける狙いと考えるのが自然ですが、意図まではメールの中身だけでは断定できません。なお、同じ内容の「テキスト版」も付いており、そちらはこうした細工のない、ふつうの文章でした。
詳しく調べると分かったこと③:リンクが2種類。すべて別のしるし付き
メールには、「サインインして確認する」のほかに、下の方に「プライバシーポリシー」「利用規約」「サポート」というリンクもありました。これらもすべて、Appleの公式ページではなく、同じ偽サイト宛てです。
- HTML版(ふつうの見た目):4つのリンクがすべて
sandaowan[.]com宛て。 - テキスト版:ボタンのリンクだけが
nejcrw[.]com宛て。 - どのリンクにも、受信者のメールアドレスと、リンクごとに違う長い文字列(トークン)が付いていました。
リンクにアドレスやトークンが付いていると、「誰が、どのリンクを押したか」を送り主が知れる作りになります。うっかり押してしまうと、「このアドレスは使われている」と知られてしまうおそれがあります。ほかの危険な操作をしなくても、リンクを押すだけで、狙われやすくなる可能性があります。
詳しく調べると分かったこと④:誘導先は、同じ日に取得された2つのドメイン
2つのドメインの登録情報を調べると、似た点がいくつもありました。
- 登録日が同じ。どちらも2025年10月26日に登録されており、時刻の差は約26分です。
- 登録した業者と、ドメインを案内する仕組み(ネームサーバー)が同じ。どちらも、スウェーデンの登録業者(Name SRS AB)と、Cloudflareです。
- 持ち主は非公開。登録情報に出る住所(スウェーデン)は、持ち主を隠すサービスの所在地で、運営者の居場所ではありません。
- 登録から約1年。有効期限は2026年10月26日で、メールが届いた日の5日後です。更新日は、メールが届いた2026年10月21日でした。
- 状態は「clientHold」。登録業者側で、ドメインの名前解決(サイトを見せる仕組み)が止められている状態を示す表示です。そのため、調べた時点ではサイトが見られず、サーバーのIPアドレスも取得できませんでした(推測です)。
取得の日付や業者がそろっていることから、同じ人物が、まとめて用意したドメインの可能性が高いと考えられます。7月2日の記事のドメインも、調べた時点ですでに消えていました。サイトが開けなくなっても、別のドメインで同じメールが送られてくるだけです。「サイトが開けないから大丈夫」とは言えません。
前回(7月2日)との違い
| 項目 | 7月2日 | 今回(10月21日) |
| 件名 | 【確認待ち】アカウントの決済処理が保留状態… | 同じパターン(番号だけ違う) |
| 差出人名 | Apple Support | AppleCare+ |
| 送信元 | Google Cloud(米国オレゴン州) | Google Cloud(インドネシア・ジャカルタ) |
| 本文 | 旧称の「Apple ID」を使っていた | 「アカウント」と書き、Appleの公式デザインを模倣 |
| 画像・見えない文字・数値文字参照 | 記事では取り上げていない | あり(「Apple」はSVG画像) |
| 誘導先 | 1つ。調べた時点で消滅 | 2つ。調べた時点でサイトなし |
届いたときの対処法
- リンクやボタンは押さず、メールを削除してください。返信の必要もありません。
- 本当に支払い情報に問題があるのか気になるときは、メールのリンクではなく、iPhoneの「設定」アプリや、ご自分で登録したブックマークからAppleのアカウントを開いて確認してください。
- もし偽の画面に入力してしまった場合も、慌てなくて大丈夫です。すぐにAppleアカウントのパスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。カード情報を入れてしまったなら、カード会社に連絡して、利用の停止を相談しましょう。
- 困ったときは、消費者ホットライン(188)にご相談ください。ひとりで抱え込まないでくださいね。
公式の情報は、こちらもあわせてご覧ください。
まとめ
「アカウントの決済処理が保留状態となっております」というAppleを騙るメールが、同じ件名のまま、別の作りで届きました。本文の「Apple」は画像で、少し下にずれ、そのほかにも、見えない文字や数字の記号がたくさん仕込まれていました。見た目はAppleの公式デザインそっくりでも、狙いは、偽のサインイン画面に情報を入力させることのままです。メールのリンクからは、サインインしない。それが、いちばん確かな対処です。
ご家族や周りの方にも、「メールのリンクからはサインインしない」ことを、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)
ドメイン情報の参照:DomainTools