「【重要】当選のお知らせ:USJ貸切イベントご招待」は偽物|三井住友カード・VJAを装う詐欺メールとスマホ限定の偽Vpass画面
「次の休みは、家族や友だちとUSJに行こうかな」――そんな予定を考えているときに、「貸切イベントご招待に当選しました」というメールが届いたら、思わず画面に見入ってしまいますよね。
結論から言うと、このメールは詐欺(フィッシング)メールです。メール内のボタンは押さず、「受取コード」も入力しないでください。調べて分かったことを、順番にお伝えします。
HEARTLAND SECURITY RESEARCH
「【重要】当選のお知らせ:USJ貸切イベントご招待」
偽メール&スマホ限定の偽サイト 調査レポート(2026年10月14日受信)
| 危険度 | ★★★★☆(「受取コード」を入力させて手続きを先へ進ませる偽サイト/入口より先は未確認) |
| 巧妙さ | ★★★★☆(文字を反転させる見えない制御文字と、PC/スマホの出し分け) |
| 受信日時 | 2026年10月14日 14:26頃 |
| 表示上の差出人 | 「VJA・三井住友カード・パーク貸切イベント」 |
| 実際の送信ドメイン | qitu.goldfromamerica[.]com(三井住友カードとは無関係) |
| 送信元IP | 34.97.135.198(日本・大阪市/Google Cloud) |
| 上流の中継IP | 133.242.124.215(日本・東京都千代田区/SAKURA Internet) |
| SPF | pass(ただし攻撃者自身のドメインで通っただけ) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| 偽サイト | hxxps://www[.]caretrs[.]com/ |
| 偽サイトのIP | 154.204.25.48(ドメイン情報サイト上の表示は香港) |
| クローキング | あり(PCでは「読み込み中」のまま、スマホでだけ偽ページを表示) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは偽物です
三井住友カード・VJAの公式キャンペーンを装った、詐欺メールです。
届いたメールの内容
まずは、実際に届いたメールの文面をそのまま再現します(見えない制御文字は取り除いています)。
件名:【重要】当選のお知らせ:USJ貸切イベントご招待   2026年10月14日 14:26
差出人表示名:VJA・三井住友カード・パーク貸切イベント

◆ キャンペーン結果 ◆

いつもVJAグループおよび三井住友カードをご利用いただきありがとうございます。

この度ご応募いただきましたキャンペーンにおきまして、厳正なる抽選の結果、
あなた様がご当選されました。

Aコース:2等 パーク貸切イベントご招待
ご招待人数:2名様分
USJ 貸切イベント

あなたの専用引換コード
MT19441

<QRチケット発券手続きのご案内>
1. 下記ボタンより、専用ページへアクセスしてください
2. 当選者専用画面より、パーク入場用のQRコードを表示・保存してください

[ QRチケットを発券する > ]

【重要】受取手続き期限
2026年10月17日 23:59まで
※上記期限を過ぎますと、当選の権利は無効となります。
必ず期限内にお手続きを完了してくださいますようお願いいたします。

※ 期限内にお手続きがない場合、当選は無効となります
※ 本メールは送信専用です。ご返信いただいてもお答えできません。
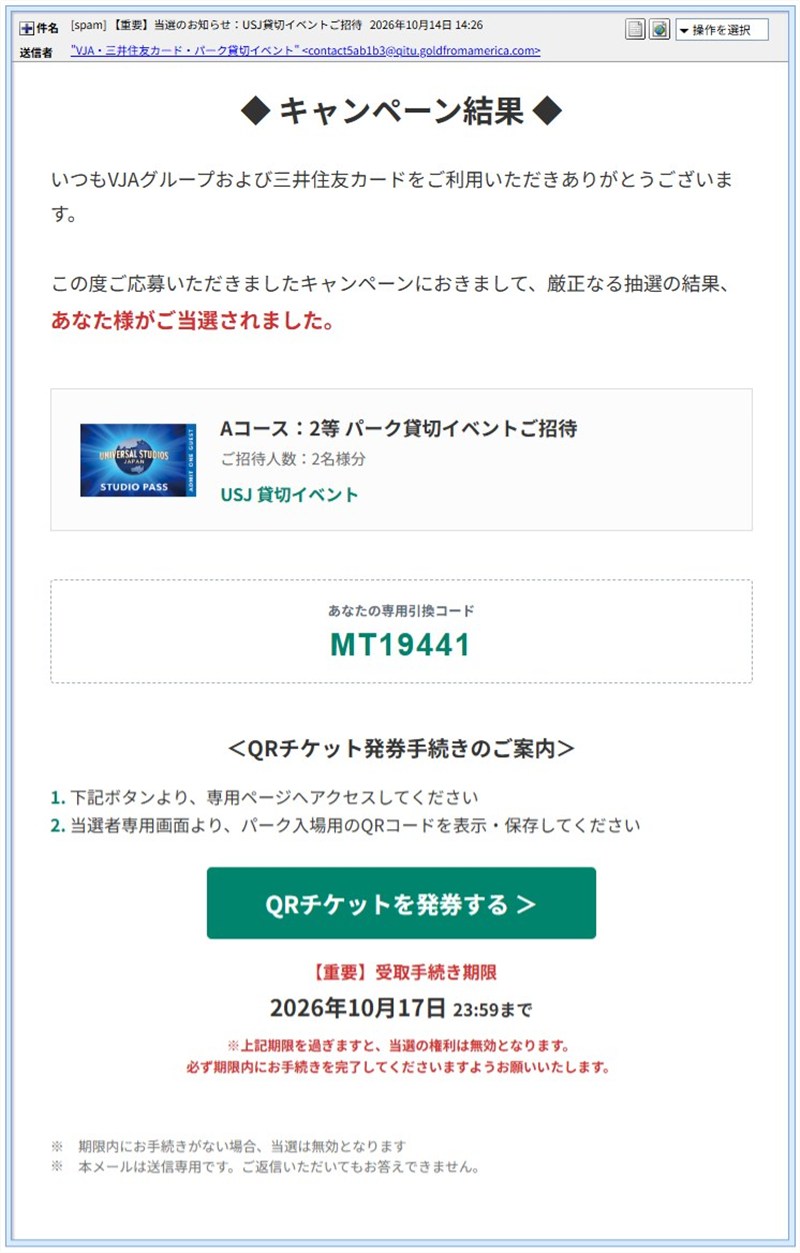
▲ 実際に届いた偽メールの画面。「当選」「専用引換コード」「期限」と、安心とあせりを同時に与える作りです。
なお、メール内のUSJ風ロゴ画像は、実在する某チケット販売業者のサーバーから直接読み込まれていました。本物のサイトの画像を借りて、本物らしく見せているわけです。
送信ルートと「なりすまし」の見破り方
差出人の名前は、見た目だけなら何とでも書けます。そこで、メールに残る「配達の記録」をたどりました。
| 項目 | 見た目 | 実際 |
| 差出人の名前 | VJA・三井住友カード・パーク貸切イベント | qitu.goldfromamerica[.]com という無関係なドメイン |
| 返信先 | 「本メールは送信専用です」 | 返信先(Reply-To)には、別のアドレスが設定されていた |
| ボタンの行き先 | 「QRチケットを発券する」 | goldfromamerica[.]com の追跡用アドレスを経由して偽サイトへ |
送信元は 34.97.135.198(日本・大阪市)で、Googleが貸し出すクラウド(インターネット上のレンタルサーバー)でした。その手前には 133.242.124.215(東京都千代田区のSAKURA Internet)という中継役のサーバーも写っています。どちらも国内にあるため、「日本のサーバーだから安心」と思わせてしまうのも厄介な点です。調査サイトの脅威レベルはどちらも「低」でしたが、これは単に「まだ悪事の報告がない」というだけで、安全の保証ではありません。
「SPF(送信元の正しさを確かめる仕組み)」は pass でしたが、これは「攻撃者が用意したドメインから、正しい手順で出した」ことが認められただけです。「DKIM(改ざんされていない印)」の署名も、送信ドメイン自身のものでした。つまり、「認証に通った=本物」ではありません。ちなみに「本メールは送信専用です」と書きながら、返信先だけはしっかり用意しているあたり、詰めが甘いようです。
送信に使われたドメインについても調べました。goldfromamerica[.]com は2026年4月19日の登録で、まだ半年ほどの新しいドメインです。ウェブ側のIPアドレスは米国カリフォルニア州の 54.215.31.113(Amazonのクラウド)で、登録者情報は非公開でした。三井住友カードの正式なドメインとは何の関係もありません。
📖 ちょっと難しい言葉の解説
フィッシング:本物の会社やサービスを装って、パスワードやカード番号をだまし取る詐欺のことです。
クローキング:見る人の機器(PCかスマホか、など)によって、表示するページを変える仕掛けです。調べる人や自動の検査には無害なページを見せて、狙った相手にだけ偽ページを見せるために使われます。
方向制御文字:文字を右から左へ並べるための、画面には見えない特殊な文字です。本来はアラビア語などのために使われますが、悪用すると「見た目は普通、データ上は逆さま」の文章を作れます。
詳しく調べると分かったこと
① 文字を「逆さ」にして、検査をすり抜けようとしていた
メールの件名そのものは普通の文字でしたが、メールのHTML本文(画面の元になるデータ)を調べると、見えない方向制御文字が合計66個、ゼロ幅スペース(幅のない空白)が1個、埋め込まれていました。
どうやって見つけたかというと、メールのHTMLソースをテキストエディタに貼り付けるだけです。普段は見えない制御文字が記号として表示され、「三井住友カード」が「住井三ーカ友ド」の順で保存されているのがわかります。「USJ」も同じく「JSU」の順でした。画面上では正しく読めても、データ上の文字の並びが違うので、「三井住友カード」「USJ」といった言葉を探して怪しいメールを見つける検査には、引っかかりにくくなります。
② PCで開くと「読み込み中」のまま
PCとスマホで、同じアドレス hxxps://www[.]caretrs[.]com/ を開いて比べました。PCでは、いつまで待っても「読み込み中…しばらくお待ちください」の画面のままで、何も先へ進みません。
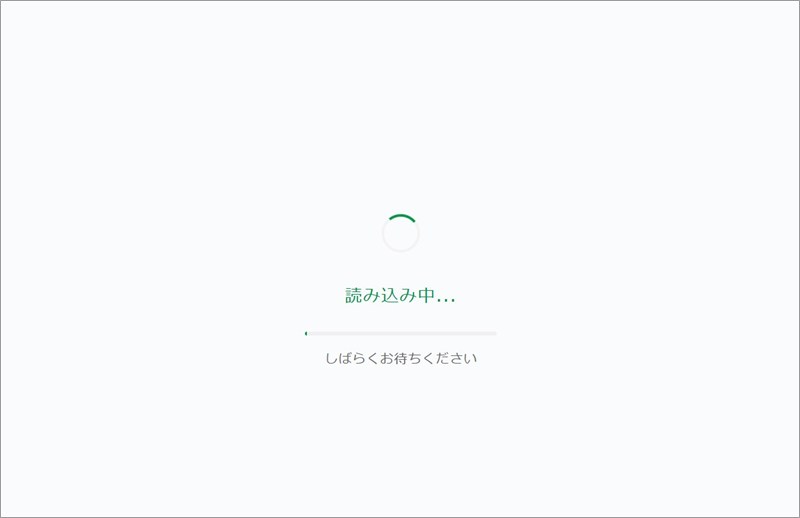
▲ PCで開いた画面。ここから先へ進まず、調べる側には無害に見えます。
③ スマホで開くと、偽のVpass画面が登場
ところが同じアドレスをスマホで開くと、「ご当選チケット受取手続き 受取コードのご入力」という画面が現れます。Vpassのロゴや、青を基調にしたデザインをまねていて、「1.コード認証」「2.当選確認」「3.受取手続き」という3段階の進行バーまで付いています。当サイトで確認できたのは、この入口のコード入力ページまでです。
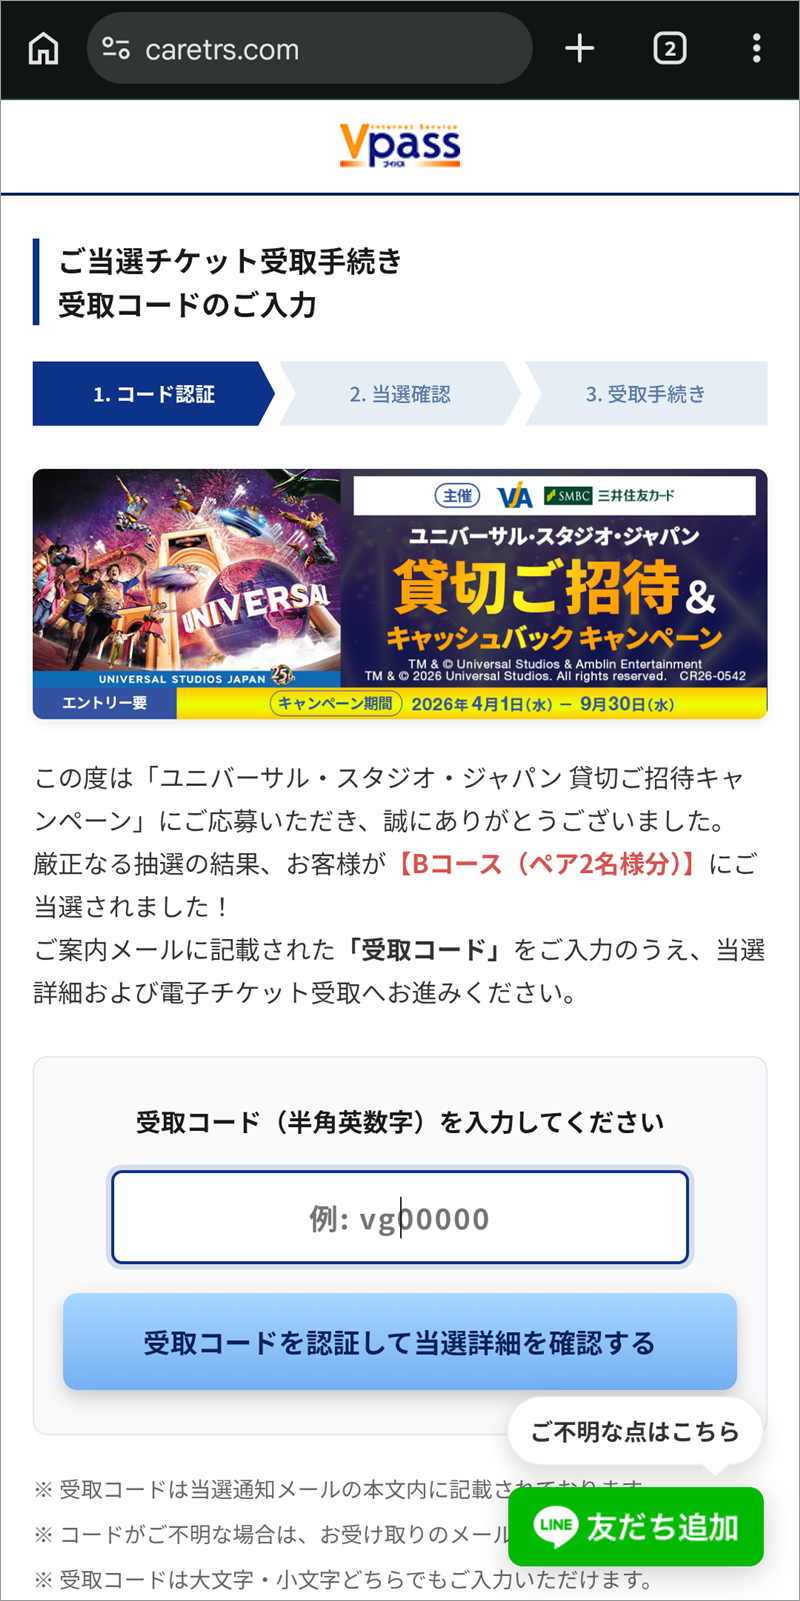
▲ スマホだけに表示される偽のVpass風ページ。ここで受取コードを入力させようとします。
この偽ページには、次のような「ほころび」がありました。
- 期限切れのバナー:画面のキャンペーン期間は「2026年4月1日〜9月30日」。受信した10月14日には、すでに終わっています。
- コースの食い違い:メールは「Aコース(2名分)」なのに、サイトは「Bコース(ペア2名様分)」と表示します。本物のキャンペーンでは、Bコースは4名分です。
- コードの形式が違う:入力欄の例は「vg00000」ですが、メールのコードは「MT19441」。台本の手直しが追いついていないようです。
- 無関係なアドレス:本物のVpassや三井住友カードとは関係のない
caretrs[.]comというドメインです。 - LINEの「友だち追加」ボタン:画面右下に表示されています。リンク先は確認していません。押さないでください。
caretrs[.]com は2025年11月25日の登録で、ネームサーバー(住所録の役割)にはCloudflareが使われています。サイトのIPアドレス 154.204.25.48 は、ドメイン情報サイトの表示では香港でした。なお、今回調べた2つのドメインは、どちらも受信した10月14日当日に登録情報が更新されていました。
同じ手口が、別のブランドでも
直前にご紹介したJFRカードを装う偽メールの記事でも、文字を反転させて検査をすり抜ける細工と、PC/スマホの出し分けが確認できました。送信元も、同じGoogle Cloud大阪の 34.97.144.93 でした。今回の 34.97.135.198 とは別のアドレスなので、同じ人物とは断定できません。ただ、ブランドを変えながら似た仕掛けが使い回されている可能性はあります。
注意点と、困ったときの対処法
貸切イベントの当選と聞けば、うれしくなるのは当然です。見分けにくい作りになっているので、だまされそうになったことを責める必要はありません。次のことだけ覚えておいてください。
- メール内のボタンは押さない。気になる場合は、いつものVpassアプリや、ブックマークしておいた公式サイトから確認しましょう。
- 「期限」であせらない。「10月17日 23:59まで」のように期限をあおるのは、考える時間を奪う定番の手口です。
- 公式のキャンペーンページでは、A・Bコースの当選は賞品の発送をもって発表に代える、と案内されています。本物の案内は三井住友カードの公式キャンペーンページで確認できます。
- 三井住友カードは、キャンペーンを装う偽メールの事例や、フィッシング詐欺への注意を公式に案内しています。カード番号などは、メールから開いたページには入力しない。これが基本です。
- もし受取コードやカード情報を入力してしまったら、すぐにカード会社へ連絡して、カードの停止・再発行や利用明細の確認をしてください。同じパスワードを使い回している場合は、そちらも変更しましょう。
- 不安なときは、消費者ホットライン「188」(全国共通の番号)に相談できます。また、こうしたメールはフィッシング対策協議会へ報告することもできます。
「当選しました」は、まず疑ってください
今回の偽メールは、文字の細工とPC/スマホの出し分けで、検査の目をすり抜けようとしていました。同じメールは、ほかの方にも届いているかもしれません。家族や友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。