【警告】「本人認証未設定の場合、不正利用の補償ができかねます」はJFRカードの偽メール!3Dセキュア登録を急がせる手口とスマホ限定の偽サイトに注意
秋の夜長、ネットショッピングを楽しむ機会が増える季節ですね。そんな時期を狙って、JFRカードを装った「本人認証」の偽メールが2種類届きました。「補償されなくなる」と言われると、誰でも不安になるものです。落ち着いて、一緒に確認していきましょう。
HEARTLAND SECURITY RESEARCH
JFRカード「本人認証未設定の場合、不正利用の補償ができかねます」
偽メール&スマホ限定の偽サイト 調査レポート(2026年10月13日受信)
| 危険度 | ★★★★★(カード番号・有効期限・セキュリティコードまで入力させる) |
| 巧妙さ | ★★★★☆(端末による出し分けと、文字を逆順にして検査をすり抜ける仕掛け) |
| 受信日時 | 2026年10月13日 20:55頃(1通目)/20:38頃(2通目) |
| 表示上の差出人 | 「JFRカード株式会社」「JFR CARD 重要なお知らせ」 |
| 実際の送信ドメイン | hoto.suhhh.top/pami.succc.top(どちらもJFRカードとは無関係) |
| 送信元IP | 34.97.144.93(日本・大阪市/Google Cloud) |
| SPF | pass(ただし攻撃者自身のドメインで通っただけ) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| 偽サイト | hxxps://jfr[.]olcatalogue[.]com/(1通目)hxxps://jfr[.]cctvlwtx[.]com/(2通目) |
| クローキング | あり(PCではエラー表示、スマホでだけ偽ページを表示) |
※メールヘッダー詳細は個人情報保護のため非掲載
この記事の流れ
⚠ このメールはJFRカードからのものではありません(偽物です)
1. 結論:これは偽メールです
件名「【重要】本人認証未設定の場合、不正利用の補償ができかねます」と、同じ本文で件名だけが違う「【重要】カード不正利用補償の適用条件について(要確認)」は、どちらもJFRカードを装ったフィッシング詐欺メールです。「本人認証サービス(3Dセキュア)を登録していないと、不正利用の補償が受けられない」と不安をあおり、カード番号やセキュリティコードまで入力させる偽サイトへ誘導します。
いちばん大切なのは、メールの中のボタンを押さないことです。本人認証や補償について気になるときは、メールのボタンではなく、普段使っている公式アプリや、ご自分でブックマークした公式サイト、カードの裏面に書かれた連絡先から確認できます。
2. 届いたメールを再現
実際に届いた1通目の文面です。2通目も、件名と送信元以外の本文はまったく同じでした。
件名:【重要】本人認証未設定の場合、不正利用の補償ができかねます
差出人:「JFRカード株式会社」 <security6290@hoto.suhhh.top>

JFR CARD 会員様            2026年10月13日

いつも弊社クレジットカードをご利用いただき、誠にありがとうございます。
JFRカード カスタマーサポートセンターでございます。

昨今、社会的にクレジットカード情報の不正利用や情報漏洩事件が急増しており、
お客様の資産を守るためのセキュリティ対策が非常に重要となっております。

弊社にて確認いたしましたところ、お客様のカードにおいて
「本人認証サービス(3Dセキュア)のご登録がまだ完了していない」ことが分かりました。

本人認証サービスとは、オンラインショッピングの決済時に、パスワード入力等の
追加認証を行うことで、第三者による不正利用を防止する仕組みです。

※ 被害補償に関する重要なお知らせ
誠に恐縮ながら、本サービスをご登録いただいていない状態で不正利用が発生した場合、
弊社規定により、被害額の補償が適用されない可能性がございます。

お客様の大切な資産を保護するため、お早めに下記ボタンよりご登録手続きを
お願い申し上げます。

 [ 本人認証サービス(3Dセキュア)の登録 ]
 ※ お手続きはオンラインで即時完了いたします(年会費・登録料無料)。

【お問い合わせ窓口】
JFRカード カスタマーサポートデスク
JFRカード株式会社 セキュリティ推進部
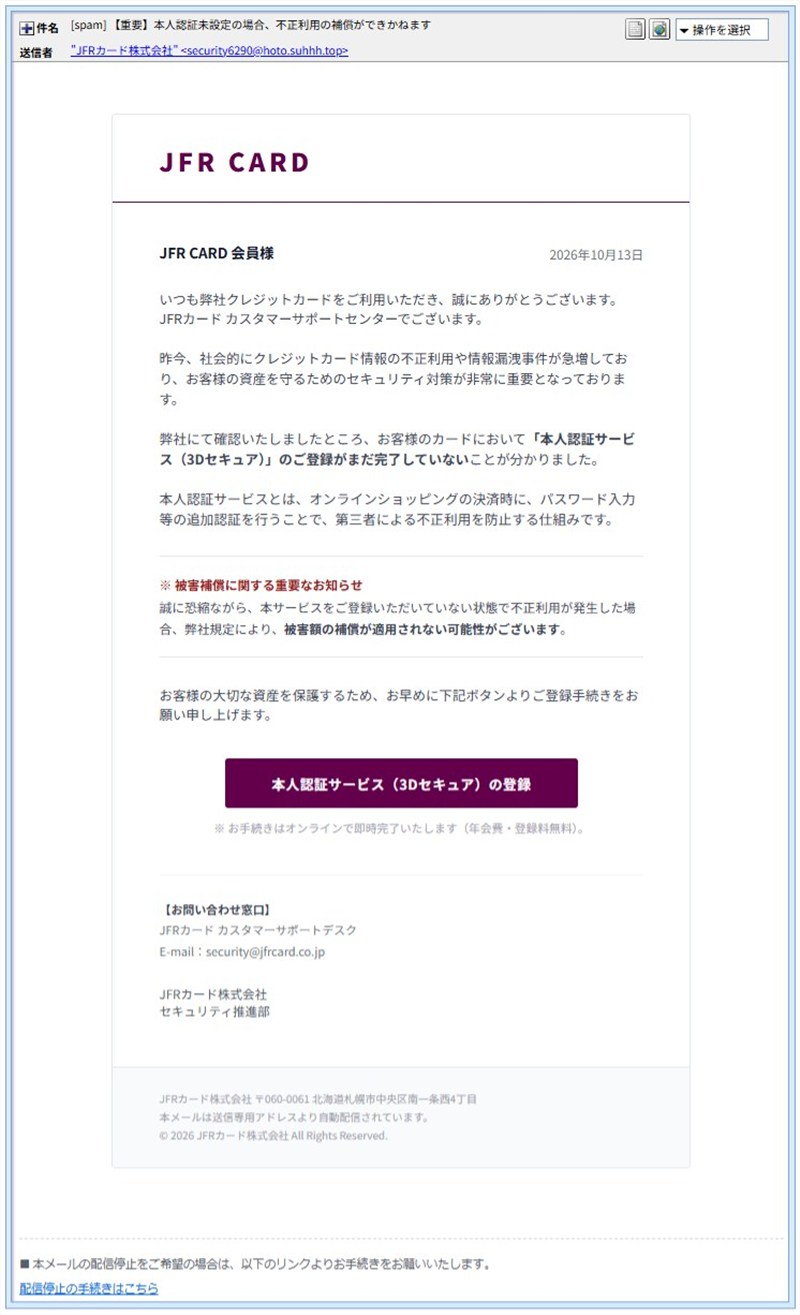
▲ 実際に届いたメールの表示画面。ロゴ風の見出しや署名まで、本物らしく整えられています。
3. おかしな点を見つけよう
- 「補償が適用されない可能性」でおどしてくる。「登録していないと被害額の補償が適用されない」と不安をあおり、ボタンを押させる作りです。
- 送信ドメインがJFRカードと無関係。差出人の表示は「JFRカード株式会社」ですが、実際のアドレスは
hoto.suhhh.topでした。返信先に設定されていたのも、別のドメイン(suhhh.top)です。 - ボタンの行き先が公式サイトではない。メール内のボタンは、送信ドメインと同じ系統のアドレスを経由して、
jfr[.]olcatalogue[.]comという見慣れないドメインの偽サイトへつながっていました。 - 宛名が「JFR CARD 会員様」。個人の氏名は書かれていません。
- 「即時完了」「無料」と、手軽さを強調する。考える時間を与えずに、手続きを急がせるための言葉です。
4. 詳しく調べると分かった「文字の逆順」の仕掛け
ここからは、詳しく調べて分かったことです。このメールの本文には、画面では見えない向きを切り替える特殊な文字が、1通目で110個、2通目で106個も混ぜられていました。
📖 用語解説:向きを切り替える制御文字とは
アラビア語のように右から左へ書く言語のために用意された、「ここから先は右から左に表示する」といった指示を出す、目に見えない文字です。これを使うと、中身では逆順に並べた文字を、画面では正しい向きに見せることができます。
どうやって見つけたの? メールの本文を、文字コードが見える形(テキストエディタに貼り付けたり、ソースをコードとして表示したりする方法)で表示してみました。すると、画面では「本人認証サービス」と読める部分が、中身では「認人本」のように逆順に切り分けられ、その前後にやといったエスケープシーケンスが挟まっているのが分かります。
| 文字コード | 1通目の数 |
| U+202E(右から左へ強制) | 26個 |
| U+2066(左から右の領域を開始) | 29個 |
| U+202C(方向指定の終了) | 26個 |
| U+2069(領域の終了) | 29個 |
| 合計 | 110個 |
人の目には普通の文章に見えますが、コンピューターから見ると、「本人認証」のような言葉が切れ切れに分かれた状態です。特定の言葉を探して迷惑メールを見分けるフィルターを、すり抜けるための工夫と考えられます。
5. 2通のメールと送信ルート
今回届いたのは、本文が同じで件名と送信元が違う2通でした。
| 1通目 | 2通目 | |
| 件名 | 【重要】本人認証未設定の場合、不正利用の補償ができかねます | 【重要】カード不正利用補償の適用条件について(要確認) |
| 差出人の表示 | JFRカード株式会社 | JFR CARD 重要なお知らせ |
| 送信ドメイン | hoto.suhhh.top | pami.succc.top |
| 偽サイト | jfr[.]olcatalogue[.]com | jfr[.]cctvlwtx[.]com |
同じ本文を使い回しながら、送信ドメインも偽サイトのドメインも別々のものを用意しています。使い捨てを前提に、次々と入れ替えている様子がうかがえます。
- 最初の送信元(1通目):
34.97.144.93。調査ツールでは、日本・大阪市にあるGoogle Cloudのサーバーと表示されました。 - 途中の中継(1通目):
202.214.169.126。調査ツールでは、日本・東京都千代田区のモバイル回線(一般向け)と表示されました。 - 送信元の認証(SPF)は「pass」:送信ドメインの持ち主が許可したサーバーから送られた、という意味にすぎません。攻撃者が自分のドメインに自分で設定すれば、「pass」になります。JFRカードからのメールだという証明にはなりません。
- 署名(DKIM):署名は付いていますが、送信ドメイン自身のものです。JFRカードが付けたものではありません。
これらの場所は、実際に攻撃している人の居場所を示すとは限りません。クラウドサービスや回線は、誰でも借りて使えるからです。大切なのは、「JFRカードの正規のサーバーから届いたものではない」という点です。
※メールヘッダー詳細は個人情報保護のため非掲載
6. スマホにだけ現れる偽サイト
1通目のボタンを開くと、hxxps://jfr[.]olcatalogue[.]com/に到達しました。ところが、開く端末によって表示が違うクローキング(出し分け)がありました。
① PCで開くと、エラーだけが表示される 「このページはモバイル端末からのアクセスにのみ対応しています。」とだけ表示され、偽サイトは現れません。メールの中身を調べる人はPCを使うことが多いので、そこで中身を隠す狙いと考えられます。せっかくの偽サイトも、PCの人は門前払いのようです。
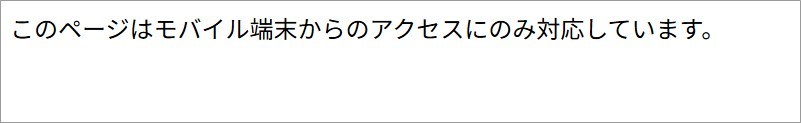
▲ PCでは「モバイル端末からのアクセスにのみ対応」とだけ表示されます。
② スマホで開くと、本物そっくりのページ 1ページ目は「本人認証サービスご登録のお願い」です。「ご登録をされずに第三者による不正利用の被害に遭われた場合、被害額の補償の対象外となります」と、メールと同じおどし文句が赤い枠で目立つように表示されます。
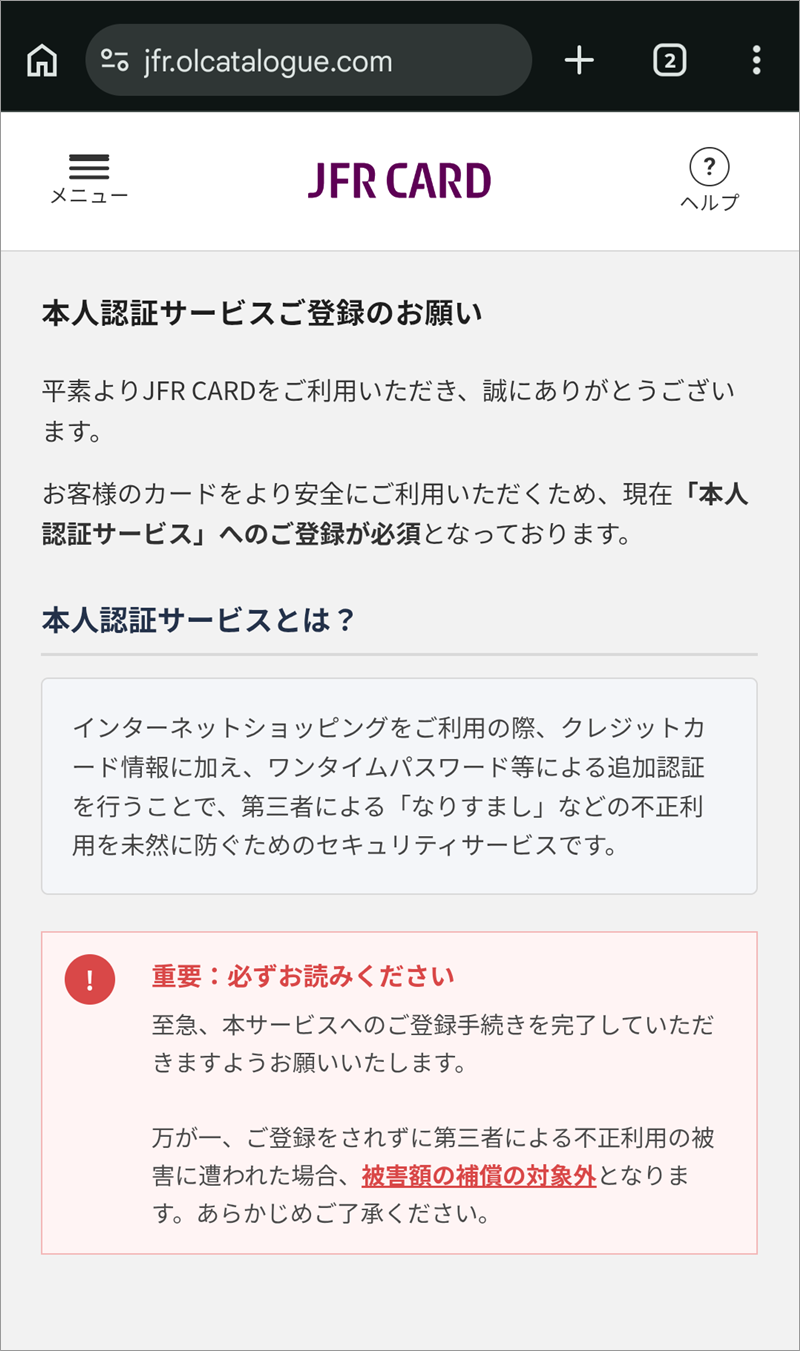
▲ スマホで開くと現れる偽ページ。「至急」「必須」の言葉で、決断を急がせます。
③ 次のページで、カード情報をまるごと入力させる 「本人認証サービス登録手続き」と書かれたページでは、会員番号(カード番号16桁)、有効期限、セキュリティコード(3桁)、登録の電話番号を入力するよう求められます。「1 本人認証情報の入力 → 2 内容確認 → 3 登録完了」と3つのステップに見せて、本物の手続きのように思わせています。ここで入力した情報は、そのまま攻撃者の手に渡り、不正な利用に使われる恐れがあります。
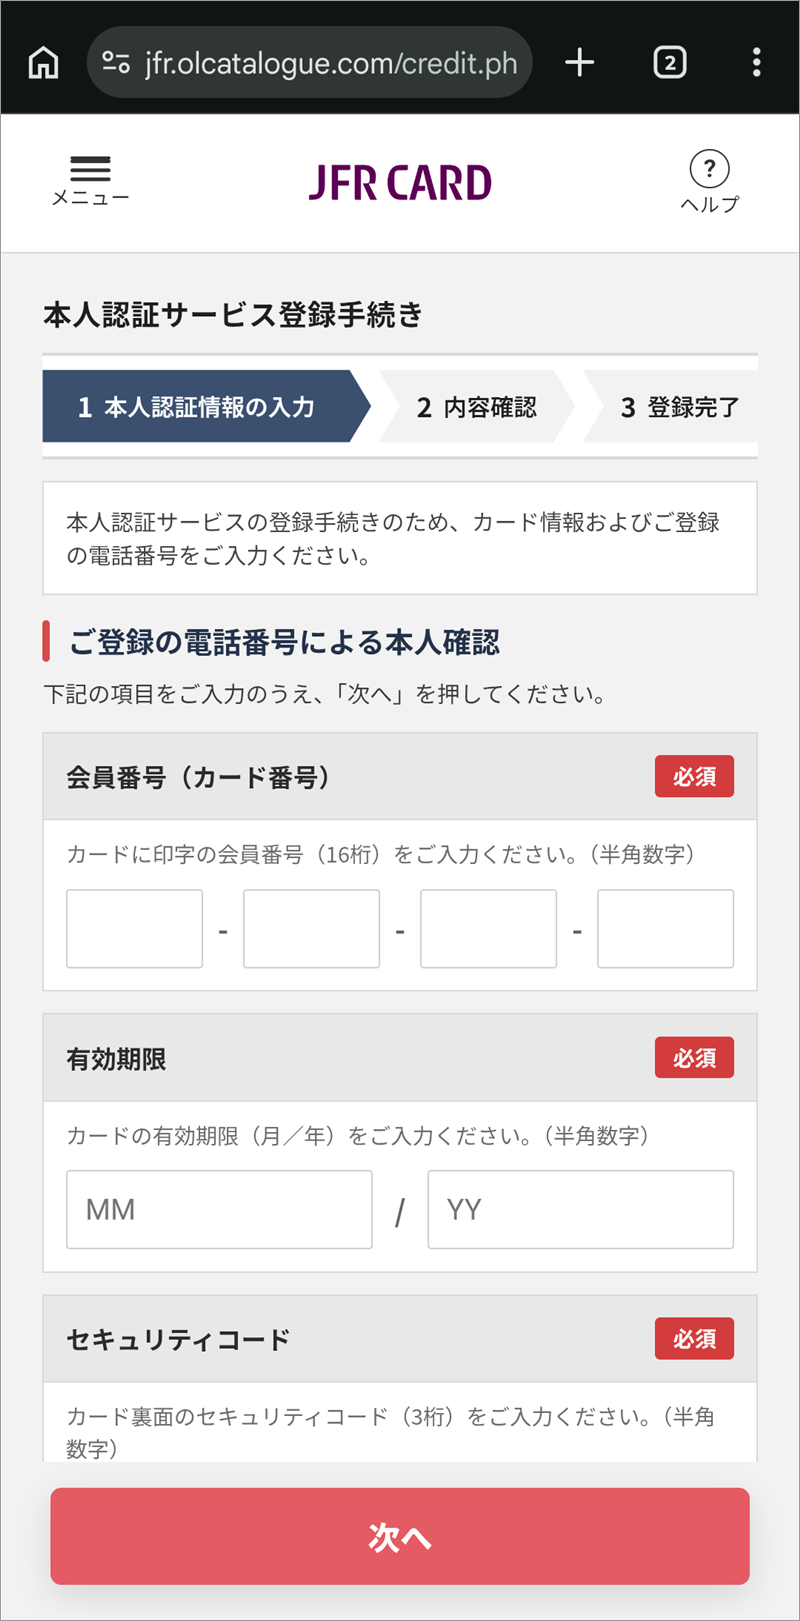
▲ カード番号・有効期限・セキュリティコードの入力欄が並ぶ偽フォーム。
④ 2通目のリンク先は、セキュリティソフトがブロック 2通目のボタンの行き先はhxxps://jfr[.]cctvlwtx[.]com/で、こちらもPCとスマホで表示が変わるクローキングがありました。ウイルスバスター クラウドでは、「脅威の種類:フィッシング」としてブロックされました。着地点の偽サイトは、1通目と同じような内容でした。
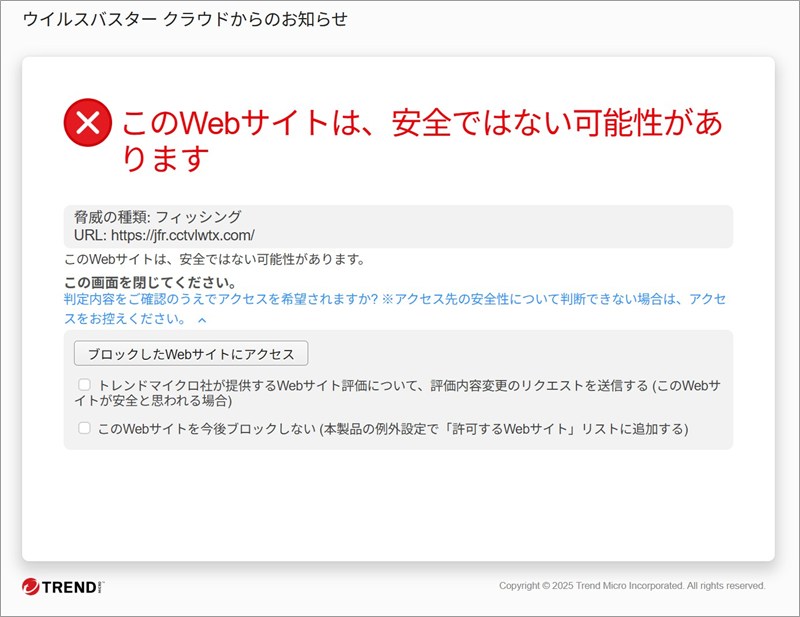
▲ 2通目のリンク先は「脅威の種類:フィッシング」と判定されました。
7. 届いてしまったときの対処法
「補償されなくなる」と言われると、不安になるのは当たり前のことです。自分を責めなくて大丈夫です。次の順番で、落ち着いて対応しましょう。
- メールのボタンは押さない。返信もせず、そのまま削除するか、迷惑メールとして報告します。メール末尾の「配信停止」のリンクも押さないでください。
- 本人認証や補償の内容が気になる場合は、普段使っている公式アプリや、ご自分でブックマークした公式サイト、カード裏面に書かれた連絡先から確認します。
- もしリンクを開いてしまっても、カード番号・有効期限・セキュリティコードは入力しないでページを閉じましょう。
- すでに入力してしまった場合は、すぐにカード裏面の連絡先へ電話して、状況を伝えてください。カードの利用停止や再発行の相談ができます。あわせて、最近の利用明細に心当たりのない請求がないかも確認しましょう。
- 家族や身近な人にも、「補償されなくなる、というメールのボタンは押さない」と伝えておくと安心です。
「補償されなくなる」と言われたら、まず深呼吸。
ボタンは押さずに、公式アプリやカード裏面の連絡先から確認する。この一手間が、あなたと大切な人を守ります。同じメールで困っている人がいたら、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。