「【スマートEX】会員登録のご案内」は偽メール!公式そっくりのリンク表示に注意
出張や旅行で、新幹線のきっぷをスマホからさっと予約する方も多いと思います。そんな「スマートEX」を名乗る、会員登録の案内メールが届いていました。リンクの文字は公式そっくりですが、クリックした先は、まったく別の場所でした。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:スマートEX「会員登録のご案内」偽メール
| 危険度 | ★★★☆☆(3/5)着地点が消えており、入力画面の中身は未確認です |
|---|---|
| 届いた日時 | 2026年11月3日(火)午後3時57分ごろ(日本時間) |
| 件名 | 「【スマートEX】 会員登録のご案内」 |
| 名乗り先 | スマートEX(JR東海) |
| 送信元 | 差出人の表示は本物の送信用アドレスでしたが、実際の送信元はケニア・ナイロビの通信回線のIP(102.216.68.148)でした |
| 認証結果 | SPF:Softfail(送信が推奨されないサーバー)/DKIM:署名なし |
| 添付ファイル | なし(本文のリンクから偽サイトへ誘導するタイプ) |
| リンク先 | Chromeが「危険なサイト」と警告。警告を越えた先は、翌朝には「404(存在しません)」でした |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
結論
リンクの表示と、実際の行き先が違うフィッシングメールです
会員登録の手続きは不要です。リンクは開かず、そのまま削除してください。
届いたメールの内容
本文は短く、会員登録のURLを2種類並べただけの内容です。書き起こすと、次のとおりです。
件名:【スマートEX】 会員登録のご案内
差出人表示:yoyaku@expy.jp

以下のいずれかのURLにアクセスし、引き続きスマートEXの会員登録を行ってください。
URLをクリックしてもページが表示されない場合は、URLをコピーし、ブラウザのアドレス欄に貼り付けてアクセスしてください。
※URLは発行してから24時間有効です。有効期限を過ぎた場合は、お手数ですが、再度はじめから操作してください。

【PCをご利用の方はこちら】
(JR東海のドメインに見えるURL。長い英数字が続く)
【スマートフォンをご利用の方はこちら】
(同じく、長い英数字が続くURL)

■ご利用案内等はこちら(スマートEXホームページ)
(スマートEX公式のURLに見える表示)

■よくあるご質問はこちら
(スマートEX公式のFAQのURLに見える表示)

※このメールをお送りしているアドレスは、送信専用となっており、返信いただいてもご回答いたしかねます。
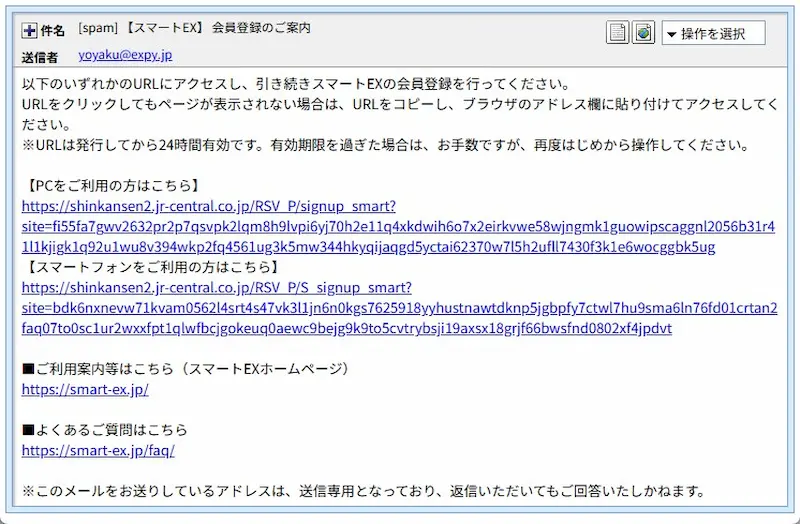
▲ 実際に届いたメールの画面
文面は「会員登録を続けてください」と淡々と書かれ、よくある警告やお詫びの言葉はありません。そのぶん、本物の案内メールに近い印象です。唯一の急がせる言葉は、「URLは発行から24時間有効」という一文です。
リンクの「表示」と「実際の行き先」が違います
本文には、公式サイトのURLに見えるリンクが6か所あります。ところが、どれをクリックしても、実際の行き先は同じ1つのURLでした。
- 画面に見えている文字:JR東海やスマートEXの公式サイトのURL
- 実際の行き先:
hxxps://wubebuzel[.]z4[.]web[.]core[.]windows[.]net/7knlw/
この行き先は、マイクロソフトのクラウドサービス(Azure)の「静的ウェブサイト」という機能のアドレスです。誰でも借りられる正規のサービスを、犯人が悪用しているとみられます。
また、本文には「ページが表示されない場合は、URLをコピーして貼り付けてください」とあります。しかし、画面に見える文字をコピーして貼り付けた場合は、クリックしたときとは行き先が変わります。どちらの方法でも、メールのURLは開かないでください。
送信ルートと偽装の見抜きどころ
メールの裏側(ヘッダー)を読み解くと、次のことが分かりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
- 差出人の表示は、スマートEXの送信用に使われている本物のアドレス
yoyaku@expy.jpと同じでした。名前だけ借りた、なりすましです。 - SPFの結果は「Softfail」でした。差出人のドメインの持ち主が「このサーバーからの送信は推奨しない」と設定していた、という意味です。本物のサーバーから送られたメールなら、この結果にはなりません。
- DKIMの署名はありません。
- 送信元IPは
102.216.68.148。ケニア・ナイロビの通信会社(Airtel Kenya)が提供する、モバイル・固定回線の範囲でした。ホスティング(レンタルサーバー)ではなく、一般の通信回線から送られた形です。乗っ取られた端末などが使われた可能性があります。 - 送信ソフトは「iPhoneのメール」と名乗っていましたが、実際の回線はケニアのものでした。
🔍 用語解説
- SPF(Softfail):メールの差出人が本物かどうかを確かめる仕組みです。Softfailは「怪しいので推奨しない」という、やや弱い不合格の判定です。
- DKIM:メールに付ける「電子的な印鑑」のようなものです。署名がないメールは、なりすましを見抜く材料が少なくなります。
- Azure(アジュール):マイクロソフトが提供する、インターネット上のサーバーを借りるサービスです。便利な反面、詐欺にも悪用されることがあります。
- セーフブラウジング:Googleが、危険なサイトを見つけてChromeなどで警告する仕組みです。
なお、これらは「怪しさ」を示す手がかりです。表示が出ないことと「安全」は別の話です。
リンク先は、Chromeが「危険なサイト」と警告しました
メールのリンク先を開こうとすると、Chromeが次の警告を表示して、アクセスを止めてくれました。
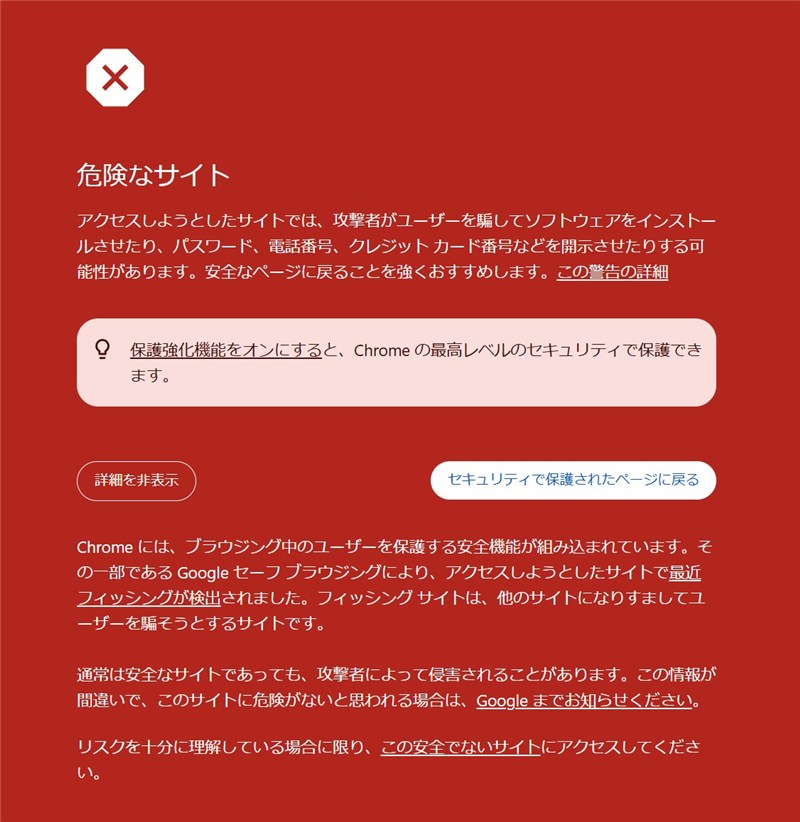
▲ Chromeの「危険なサイト」警告(フィッシングが検出されたという内容)
警告には、「パスワード、電話番号、クレジットカード番号などを開示させる可能性がある」と書かれています。この警告が出たときは、「安全でないサイトにアクセス」は押さずに、画面を閉じてください。
当サイトの確認では、警告を越えて開いた先は、次の画面でした。
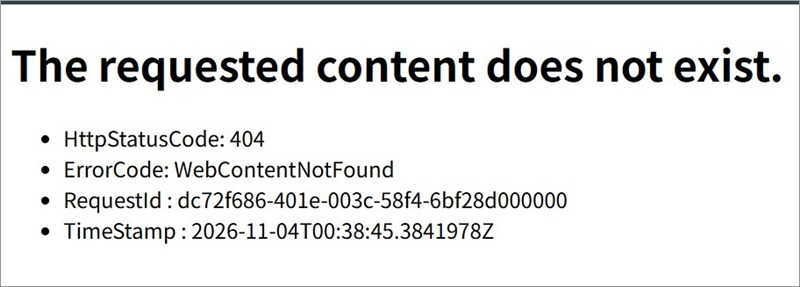
▲ 11月4日の朝に確認した着地点(ページが存在しないという表示)
メールが届いたのは11月3日の午後で、このスクショは約18時間後、翌朝の確認です。犯人は「URLは発行から24時間有効」と書いていましたが、肝心のページのほうが、24時間もたたないうちに消えていました。
そのため、偽サイトがどんな入力画面だったのかは、確認できていません。環境によって表示が変わる仕組み(クローキング)についても、ページが消えていたため、確かめられませんでした。ただ、Googleがフィッシングと判定していることから、個人情報を入力させる目的のサイトだったと考えられます。
スマートEX公式も注意を呼びかけています
スマートEXの公式サイトには、「エクスプレス予約」「スマートEX」を装う偽メールについての注意喚起が出ています。
- 公式の注意喚起ページ:【重要】「EX」のメールサービスを装った偽メールやパスワード管理について(スマートEX公式・2025年7月25日掲載)
- 公式ページでは、本物のサービスは、メールでURLを指定してクレジットカード情報やパスワードを入力させることはない、と案内しています。
- 偽メールのデザインは本物に似せてあり、見た目だけでの判断は難しい、とも書かれています。
知っておきたいポイント
- メールに書かれたURLの表示は信用できません。画面の文字と、実際の行き先は、別々に設定できるためです。
- 差出人のアドレスが本物と同じでも、本物とは限りません。表示は、いくらでも偽装できます。
- 警告も、お詫びもない、淡々とした案内文のほうが、かえって本物らしく見えて、気づきにくいことがあります。
- セキュリティソフトやブラウザの警告が出たときは、「アクセスする」を押さず、画面を閉じるのが安全です。
届いたとき・入力してしまったときの対処法
- リンクは開かず、メールを削除します。返信も不要です。URLをコピーして貼り付けることもやめてください。
- スマートEXを使っている方で気になるときは、メールのリンクではなく、公式アプリや、ブックマークしておいた公式サイトから、お知らせが出ていないかを確認します。
- もしIDやパスワードを入力してしまったら、公式サイトにログインして、パスワードを変更します。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。
- クレジットカード情報を入力してしまったときは、すぐにカード会社へ電話をして、利用停止などの相談をしてください。
- 不安なときは、消費者ホットライン(188)や、警察相談専用電話(#9110)に相談できます。
「登録が必要なのかも」と思ってしまうのは、自然なことです。
だからこそ、メールのURLは開かず、公式アプリやブックマークから確認する習慣をつけましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの事業者・所在地は、IP調査兵団(ip-sc.net)の調査結果を参照しています。位置情報は推定で、実際の所在地とは異なる場合があります。