『秋のプレゼント:3,940ポイント受取手続きのご案内』はセゾンカードの詐欺メール!PCでは入口を閉じ、スマホだけに偽ログイン画面を出す二面構えを解析
秋は読書やグルメを楽しむ季節ですが、「お得な話」につけ込むメールも増えてきます。今日は「ポイントをプレゼント」と誘う、セゾンカードそっくりのメールを調べました。
セゾンカードを名乗る
「秋のプレゼント:3,940ポイント受取手続きのご案内」
概要:「秋の特別ポイントを進呈します」と書き、当日中の期限で急かして偽のログイン画面へ誘うメールです。リンク先はパソコンでは「アクセス拒否」と表示され、スマホにだけ偽のログイン画面が出る「二面構え」になっていました。
| 件名 | 【重要】秋のプレゼント:3,940ポイント受取手続きのご案内 No.14124320 |
| 受信日時 | 2026年10月5日(月)13:06頃 |
| 差出人(画面の表示) | 「SAISON ID」(なりすまし) |
| 実際の送信ドメイン | ccng[.]yidajidian[.]com(セゾンとは無関係のドメイン) |
| 送信元IP | 35.213.135.0(Google Cloud/シンガポール) |
| SPF/DKIM | どちらもpass(ただし、通ったのは攻撃者側のドメインで、セゾンではありません) |
| 返信先の偽装 | 返信先に、セゾンカードの実在ドメイン(saisoncard.co.jp)が書き込まれている |
| 添付ファイル | なし |
| リンクの表示 | 「ログインしてポイントを受け取る」 |
| 実際のリンク先(PC) | hxxps://hwbjy[.]com/?email=(受信者のアドレス)&token=(個別ID)→「アクセス拒否」の画面 |
| 実際のリンク先(スマホ) | hxxps://login[.]shangmkf[.]cn/cmio13sm#/login→ 偽のNetアンサー/SAISON IDログイン画面 |
| クローキング | あり(パソコンとスマホで表示が変わることを確認) |
| 危険度 | ★★★★★(5/5)ID・パスワードを盗まれます |
| 偽装の精度 | ★★★★☆(4/5)ログイン画面は本物そっくりです |
※メールヘッダー詳細は個人情報保護のため非掲載 ※URLに入っていた受信者のアドレスと個別IDは伏せています
🚨 このメールは詐欺(偽物)です
リンクは開かない、ポイントの確認が必要なときは、公式アプリや、いつも使っているブックマークから見てください。
実際に届いたメールの内容
届いたメール(HTML版)の本文を再現します。リンク先は無効化し、受信者のアドレスなどは伏せています。
2026年 秋季会員様限定・感謝特典
特別ポイント進呈のお知らせ

セゾンカード会員様

平素はセゾンカードをご利用いただき、誠にありがとうございます。

この度、日頃のご愛顧に感謝を込めまして、2026年秋季の「特別ギフトポイント」を進呈させていただきます。現在、お客様のアカウントにて以下のポイントがお受け取り可能な状態となっております。

■ 特典内容:秋季ボーナスポイント
3,189 pt
(永久不滅ポイントとして合算されます)

受け取ったポイントは、Amazonギフトカードへの交換や、日々のお支払額への充当にご利用いただけます。有効期限が切れる前に、お早めにお手続きをお願いいたします。

ログインしてポイントを受け取る
(リンク先:hxxps://hwbjy[.]com/?email=(伏せ字)&token=(伏せ字))

※受取期限:2026年10月5日 23:59まで

株式会社クレディセゾン
東京都豊島区東池袋3-1-1 サンシャイン60
カスタマーサポート:0120-398-911(24時間対応)

Copyright (C) 2026 Credit Saison Co., Ltd. All rights reserved.
J2DUJB
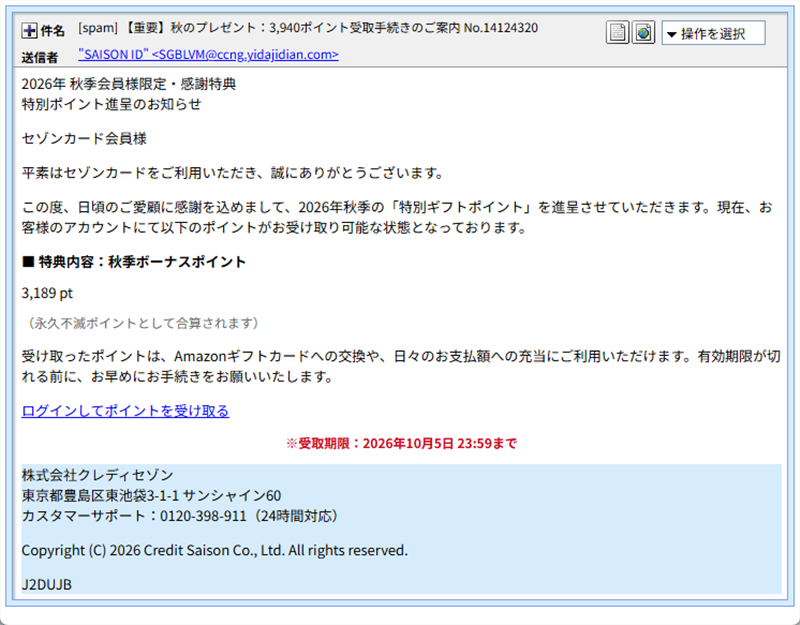
実際に届いたメールの画面(件名の「[spam]」は受信側で付いた迷惑メール表示です)
このメール、どこが不自然?
- 件名は「3,940ポイント」なのに、本文のポイントは「3,189pt」です。どちらが本当の数字なのか、メールの中で食い違っています。
- 受取期限が、メールが届いたその日の23:59です。「今日中に」と急がせて、考える時間を奪おうとしています。
- 宛名は「セゾンカード会員様」だけで、お名前がありません。誰にでも送れる文面です。
- 会社名・住所・フリーダイヤルまで書かれていますが、メールにそう書いてあるだけでは、本物の証拠にはなりません。
- 本物のカード会社が、メールのボタンから「ログインしてポイントを受け取る」よう求めることは、避けるのが基本です。
送信ルートを調べると分かったこと
差出人の表示は「SAISON ID」ですが、実際に送ってきたドメインはccng[.]yidajidian[.]comでした。セゾンカードとは関係のないドメインです。
送信元として記録されていたのは、35.213.135.0です。調べると、シンガポールにあるGoogleのクラウド(貸しサーバー)でした。クラウドなので、この場所が犯人の住所というわけではありません。ただ、日本のカード会社のメールが、シンガポールの貸しサーバーから出てくることは、普通はありません。
SPFとDKIMは、どちらも「pass」でした。ただ、これは「攻撃者が自分のドメインで正しく設定していた」というだけです。passだから安全とは言えません。返信先には、セゾンカードの実在ドメインが書き込まれていました。本物らしく見せるための細工です。
※メールヘッダー詳細は個人情報保護のため非掲載
目に見えない文字が仕込まれていた
差出人の表示名「SAISON ID」は、文字の間に8個の見えない文字が入っていました。画面では普通に読めますが、中身は次のようになっています。
S[U+200B]A[U+200B]I[U+200B]S[U+200B]O[U+200B]N[U+200B] [U+200B]I[U+200B]D
どうやって見つけたか:差出人名やメールのソース(元の文字データ)を、プログラム用のテキストエディタやコード表示に貼り付けると、見えない文字が「U+200B」といった記号の形で現れます。普通のメール画面では、まったく見えません。
本文の中にも、単語の途中に同じような見えない文字が混ぜてありました。さらに、画面に出ないHTMLコメント(ランダムな英数字)も4か所入っています。これは、迷惑メールフィルターに「同じメールだ」と見抜かれにくくするための仕掛けとみられます。
ちなみにHTMLのクラス名にはspring-banner(春のバナー)という名前が残っていました。「秋」と書きながら、中身は春用のテンプレートの使い回しだったようです。こういう詰めの甘さは、犯人側のうっかりです。
📖 用語ミニ解説
- ゼロ幅文字:画面には表示されない、幅のない文字です。文字の間に混ぜても見た目は変わらず、機械だけが「別の文字列」として読みます。
- クローキング:見に来た相手によって、表示するページを変える手口です。調べに来たパソコンには何も見せず、狙った人のスマホにだけ偽画面を見せます。
- SPF・DKIM:メールの送信元が正しいかを確かめる仕組みです。ただし、攻撃者が自分のドメインで設定すれば、passになってしまいます。
リンク先を調べると分かったこと:パソコンとスマホで、見える画面が違う
メールのHTML版のボタンはhwbjy[.]comへ、テキスト版のリンクは別のayhengqi[.]comへつながっていました。同じメールなのに、リンク先が2つあります。どちらも、Cloudflare(大きな中継サービス)のIPアドレスで、所在地は分かりません。
① パソコンで開くと:「アクセス拒否」
パソコンで開いた直後は「読み込み中…」と表示されました
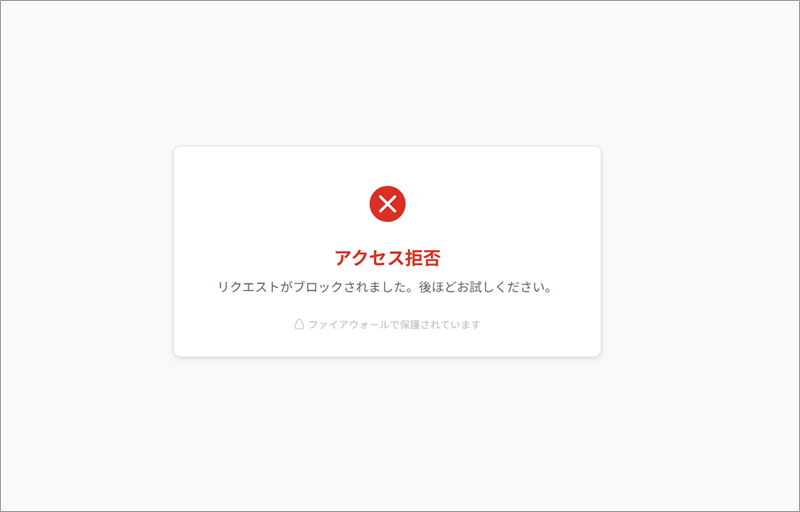
そのあと「アクセス拒否 リクエストがブロックされました」と表示されました
パソコンでは、偽のログイン画面は出ませんでした。調べに来たセキュリティの担当者や自動の巡回プログラムを、ここで追い返す仕組みとみられます。
② スマホで開くと:偽のログイン画面
同じメールのリンクをスマホで開くと、行き先がlogin[.]shangmkf[.]cnに変わりました。まず、Chromeが次の警告を出しました。
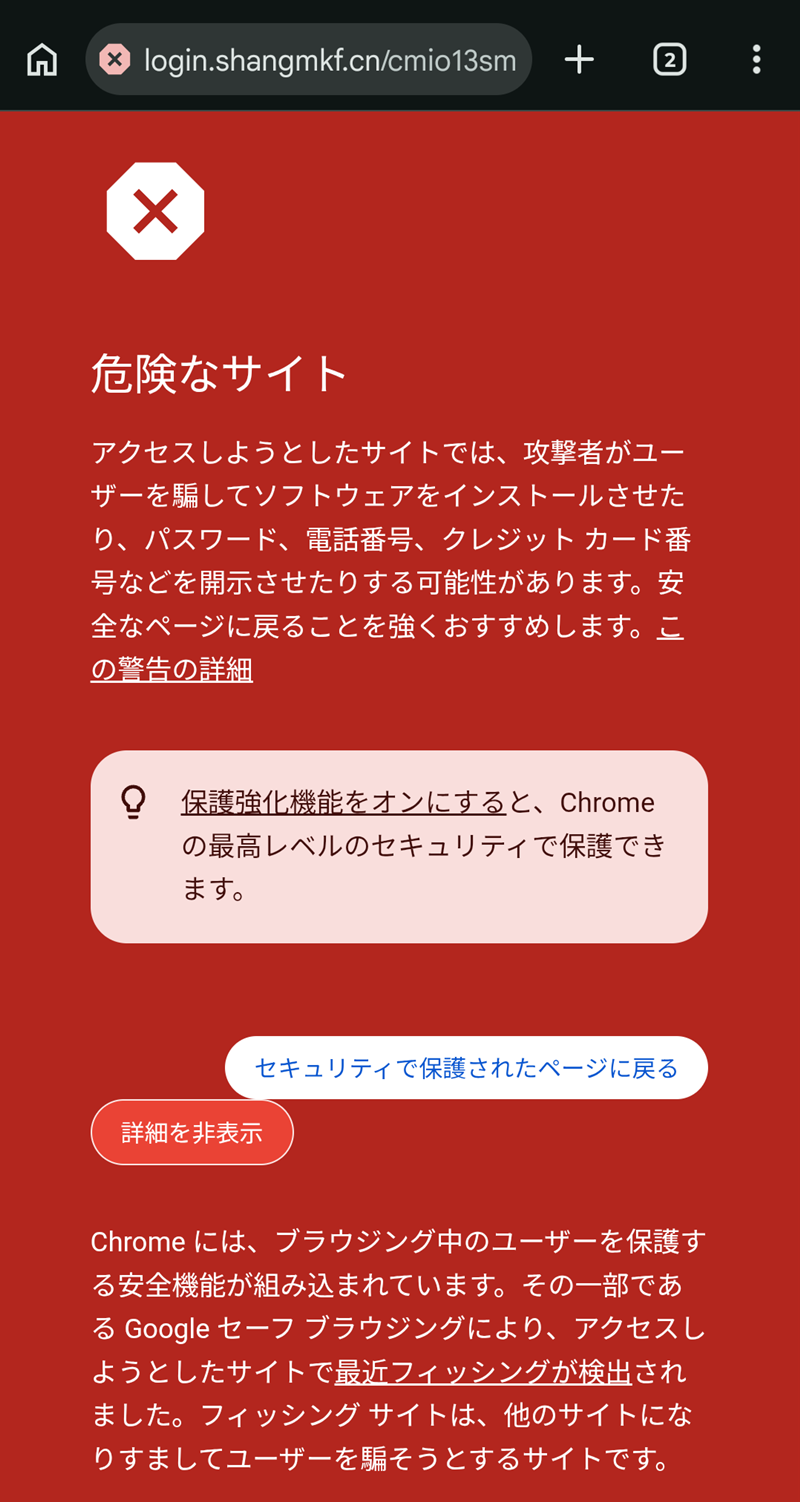
スマホのChromeの警告画面。「最近フィッシングが検出されました」と表示されました
ここで「戻る」を選べば安全です。調査のために警告を承知のうえで表示すると、次の画面が現れました。
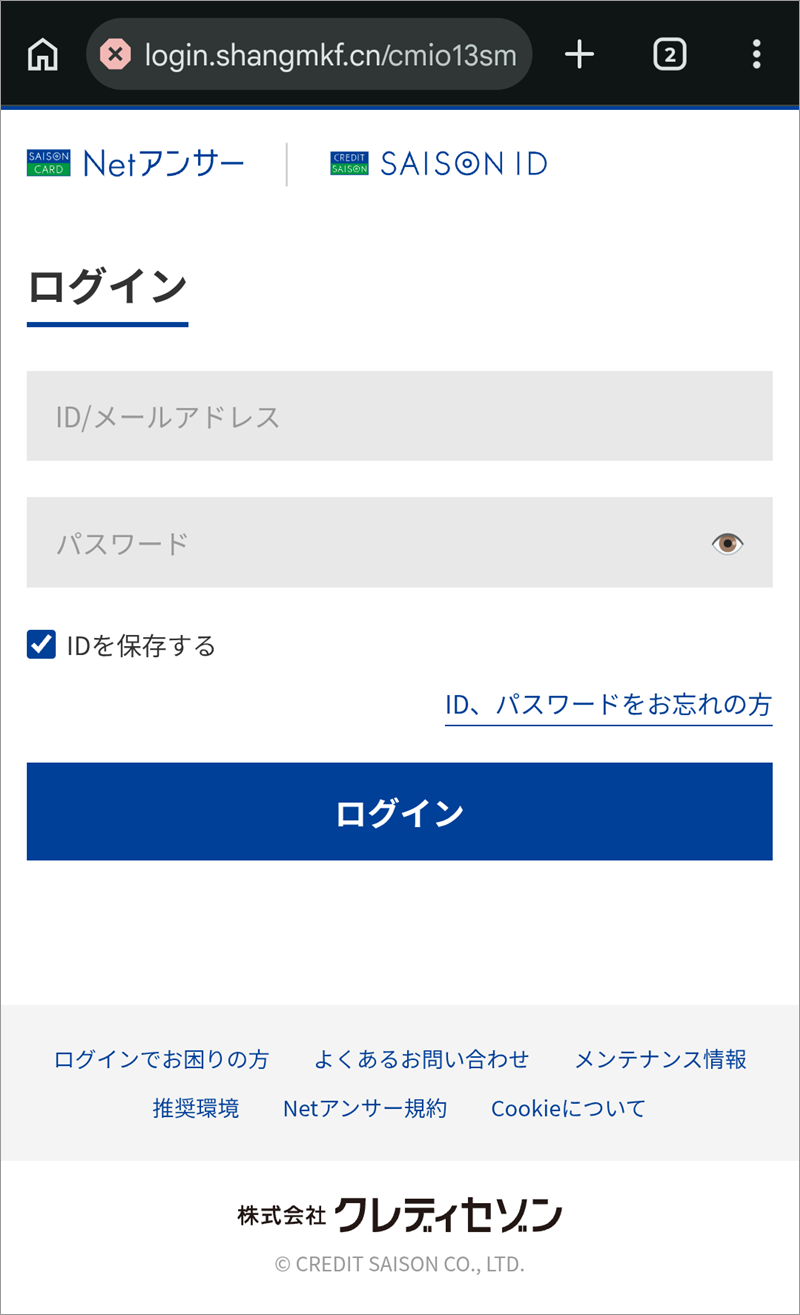
スマホにだけ表示された偽ログイン画面(閲覧注意・ここにIDやパスワードを入力しないでください)
「Netアンサー」と「SAISON ID」のロゴ、入力欄、ログインボタン、下の会社情報まで、本物そっくりに作られています。見た目だけでは、本物と見分けられません。見分けるポイントは、アドレスバーです。表示されていたのは、セゾンの公式ではないlogin[.]shangmkf[.]cn(末尾の「.cn」は中国のドメインです)でした。
昔からあるキットが、また使われています
このメールは、昔から使われているキット(詐欺メールを作るための道具一式)の特徴を備えています。メールの後半の会社情報欄が、水色の背景で表示されるのが目印です(表示するソフトによって見え方は変わります)。同じ顔ぶれのキットが、文面や金額を変えて何度も出回っています。
今回確認できた新しい点は、次のとおりです。
- 見えない文字を、差出人名にも本文にも混ぜていること
- パソコンには「アクセス拒否」を見せ、スマホにだけ偽画面を見せていること
- 同じメールの中で、ポイント数とリンク先がばらばらなこと
続報:セゾンカードを騙るメールは、他にもあります
当サイトでは、セゾンカードを騙るメールを過去にも調べています。あわせてご覧ください。
- 「SAISON CARD」の正体はUnicode逆読み偽装だった——3Dセキュア義務化から1年、なりすまし件名・本文にまでゼロ幅文字を仕込む徹底ぶり
- 【緊急】セゾンカードを騙る「ポイント交換レート優遇」フィッシングメール発覚——偽ログイン画面の完成度が異常に高い
- 【実録】セゾンカードを騙る3つの切り口の詐欺メール、6分間隔で連続着信——スマホは同一サイトに集約する巧妙な振り分け構造を解析
注意点と対処法
このメールが届いたら
- メール内のリンクは開かず、そのまま削除してください。
- ポイントが気になるときは、公式アプリ、またはいつも使っているブックマークから、ご自身でログインして確認してください。
- 「ポイントがもらえる」「期限が今日まで」と書かれていても、あわてなくて大丈夫です。急がせるのは、詐欺の定番の手口です。
もし、偽のログイン画面を開いてしまったら
- IDとパスワードを入力しないで、画面を閉じてください。見ただけなら、被害はありません。
- もし入力してしまったら、すぐに公式アプリや公式サイトからパスワードを変更してください。同じパスワードを他のサービスにも使っていたら、そちらも変更をおすすめします。
- 身に覚えのない利用がないか、カードの利用明細を確認してください。不安なときは、カード裏面に書かれている連絡先に、ご自身で電話して相談してください。
- 困ったときの相談先として、消費者ホットラインの「188」もあります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照元:ip-sc.net(IP調査兵団)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった