『お忘れ物について』は詐欺メール!書類預かりを装う偽Microsoftサポート詐欺を3つのセキュリティが即ブロック
秋の行楽シーズンは、電車や旅先でうっかり忘れ物をしやすい季節です。そんな「忘れ物をしたかも」という気持ちにつけ込むメールが届きました。
「お忘れ物について」は詐欺メール
書類預かりを装う偽Microsoftサポート詐欺
概要:「お忘れ物の中に書類がありました」と書いて、リンクを開かせるメールです。リンクの先は、Microsoftのサポートを装った偽の警告ページでした。画面に出る電話番号に連絡させるのが目的の、いわゆる「サポート詐欺」です。
| 件名 | お忘れ物について |
| 受信日時 | 2026年10月5日(月)14:30頃 |
| 差出人(画面の表示) | kunitoshi@www3.plala.or.jp(なりすまし) |
| 署名の名前 | 「田中 恒一/お忘れ物担当」(実在は確認できません) |
| 実際の送信元 | 212.90.20.191(イタリア・エミリア=ロマーニャ州のホスティング回線/Irideos S.p.A) |
| SPF/DKIM | SPF:判定なし(送信元ドメイン側にSPFの記録がない)/DKIM:署名なし |
| 添付ファイル | なし |
| リンクの表示 | 「お預かりしている物品を確認する」 |
| 実際のリンク先 | hxxps://cepogorev[.]z20[.]web[.]core[.]windows[.]net?phone=050-3095-4311→ 20.60.181.196(Microsoftのクラウド(Azure)/アメリカ・バージニア州) |
| 最終的な行き先 | 偽のMicrosoftサポート画面(サポート詐欺) |
| 画面に出る電話番号 | 050-3095-4311(絶対に電話しないでください) |
| クローキング | 未確認(端末などによる表示の切り替えは今回確認していません) |
| 危険度 | ★★★★☆(4/5)電話をかけると被害につながります |
| 偽装の精度 | ★★★☆☆(3/5)メールは簡素ですが、行き先の画面は本物そっくりです |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは詐欺(偽物)です
リンクは開かない、画面に出る番号には電話をしない。この2つを守れば大丈夫です。
実際に届いたメールの内容
届いたメールの本文を、そのまま再現します(リンク先は無効化しています)。
ご担当者様

突然のご連絡失礼いたします。

本日、弊社にてお預かりしたお忘れ物の中に、書類がございました。

記載されている情報を確認したところ、貴社関係者のものと思われたため、ご連絡しております。

お心当たりがございましたら、以下よりお預かりしている物品の内容をご確認ください。

お預かりしている物品を確認する
(リンク先:hxxps://cepogorev[.]z20[.]web[.]core[.]windows[.]net?phone=050-3095-4311)

もしお心当たりがない場合は、本メールはそのまま破棄してください。

よろしくお願いいたします。

田中 恒一
お忘れ物担当
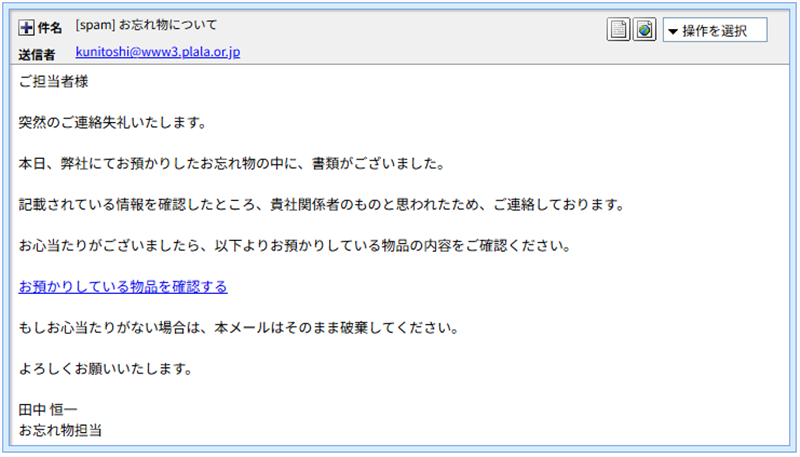
実際に届いたメールの画面(件名の「[spam]」は受信側で付いた迷惑メール表示です)
このメール、どこが不自然?
- どこの会社・施設の「お忘れ物」なのか、社名も連絡先も書かれていません。
- 何の書類なのかも書かれていません。確認したければ「リンクを開くしかない」作りです。
- 宛名は「ご担当者様」「貴社関係者」だけで、個人名も社名もありません。不特定多数に送られた文面と考えられます。
- 「心当たりがなければ破棄してください」という親切そうな一文で、警戒心を下げています。
- 具体的なのは、「お預かりしている物品を確認する」というリンクだけです。
送信ルートを調べると分かったこと
差出人は「www3.plala.or.jp」を名乗っていますが、メールの差出人表示は誰でも自由に書き換えられます。表示されているアドレスは、本当にそこから送られた証拠にはなりません。
メールの送信元として記録されていたのは、212.90.20.191でした。調べると、イタリア・エミリア=ロマーニャ州にあるホスティング(貸しサーバー)の回線です。ホスティングなので、この場所が送信者の住所というわけではありません。ただ、日本のプロバイダーを名乗るメールが、イタリアの貸しサーバーから出てくる理由はありません。
メールに記録された日時も、ヨーロッパの時間帯(UTC+2)で書かれていました。イタリアという送信元とは矛盾しません。一方で「お忘れ物担当」を名乗る人が、日本の施設の忘れ物をイタリア時間で整理しているとは考えにくいところです。
SPFは判定なし、DKIMの署名もありません。「このメールは本当にその送信元から来た」と確かめる材料が、そもそもついていないメールでした。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語ミニ解説
- サポート詐欺:「ウイルスに感染しました」などの偽の警告を出し、画面の電話番号にかけさせる詐欺です。電話すると、遠隔操作ソフトを入れさせられたり、お金を請求されたりします。
- windows.net:Microsoftのクラウドサービス(Azure)の中に、ホームページを置ける場所があります。その住所の一部が「windows.net」です。Microsoft本社のサイトではなく、借りた場所に誰かが置いたページという意味になります。
- 050の番号:インターネット回線を使った「IP電話」の番号です。誰でも契約しやすく、詐欺でもよく使われます。
リンクの先にあった偽サポート画面
メールのリンクは、20.60.181.196(Microsoftのクラウド、アメリカ・バージニア州)に置かれたページにつながっていました。ドメインにMicrosoftの文字列が入っているので一見まぎらわしいのですが、中身は誰かが借りた置き場です。
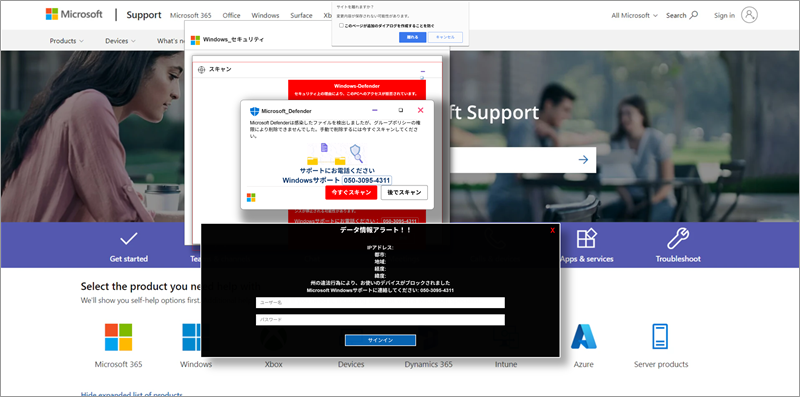
リンク先に表示された偽の画面(閲覧注意・画面の電話番号には絶対にかけないでください)
背景はMicrosoftサポートの公式ページ風で、その前に3つの偽ウィンドウが重なっていました。
- 「Windows_セキュリティ」というスキャン画面
- 「Microsoft_Defender」の警告。「サポートにお電話ください」と書き、
050-3095-4311を大きく表示 - 黒い「データ情報アラート」。「違法行為によりデバイスがブロックされた」と脅し、同じ番号への連絡とユーザー名・パスワードの入力を求める
どれも、ブラウザ(インターネットを見るアプリ)の中に表示されているだけのページです。本物のWindowsの警告ではありません。ちなみに黒い画面には、「IPアドレス」「都市」「地域」「緯度経度」の欄が並んでいます。あなたの情報を握っていると見せたいようですが、肝心の中身はすべて空欄でした。脅し文句の割に、作り込みが甘いようです。
なお、今回は端末や環境によって表示が変わるかどうか(クローキング)までは確認できていません。
電話番号がURLの中に入っていた
メールのリンクの末尾には?phone=050-3095-4311とあり、画面に出ていた電話番号と同じでした。ページの側が電話番号を持っているのではなく、アドレスの一部として受け渡しているように見えます。この作りなら、メールごとに番号を差し替えるのも簡単です。
そして今回、この形そのものが、セキュリティ側の目印になっていました。次の「3つのブロック」を見てください。
3つのセキュリティ機能が、同時にブロックした
このリンクを開こうとすると、仕組みの違う3つの見張り役が、それぞれ止めに入りました。
① ウイルスバスター クラウド:「詐欺サイト」と判定
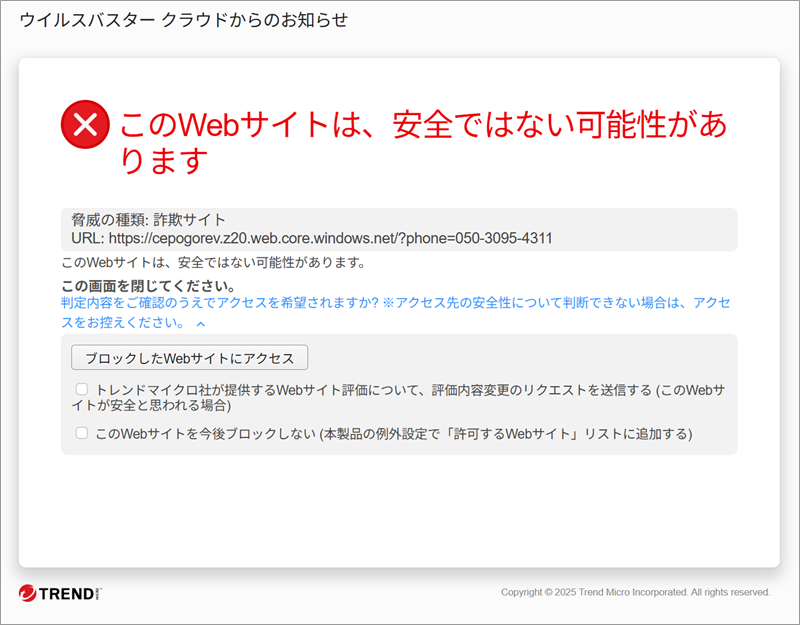
ウイルスバスター クラウドの警告画面。脅威の種類は「詐欺サイト」と表示されました
② AdGuard:ルールに一致してアクセスを遮断
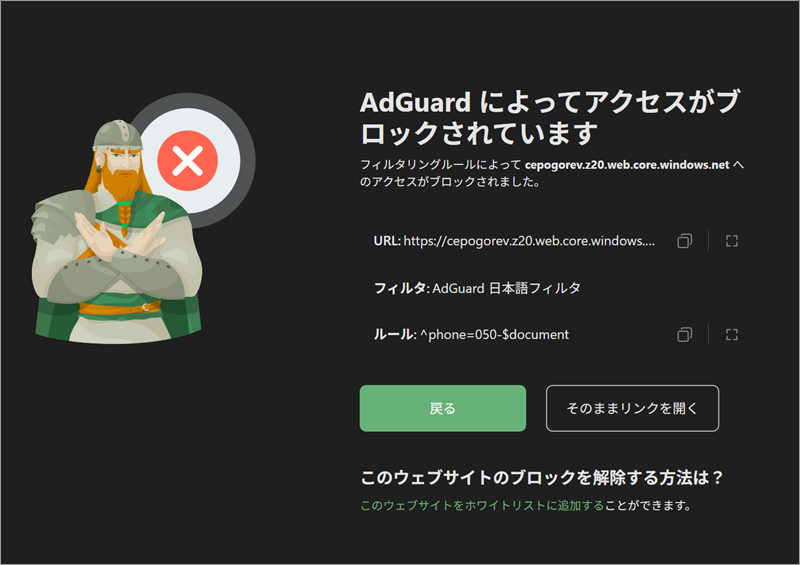
AdGuardのブロック画面。フィルタ名とルールが表示されています
ここに表示されたルールは^phone=050-$documentでした。「アドレスにphone=050-という並びを含むページを止める」という意味とみられます。ドメインではなく「電話番号を渡す形」そのものを狙った網です。同じ形のURLが、ほかのサポート詐欺でも使われている可能性がうかがえます。
③ Chrome:「危険なサイト」と警告
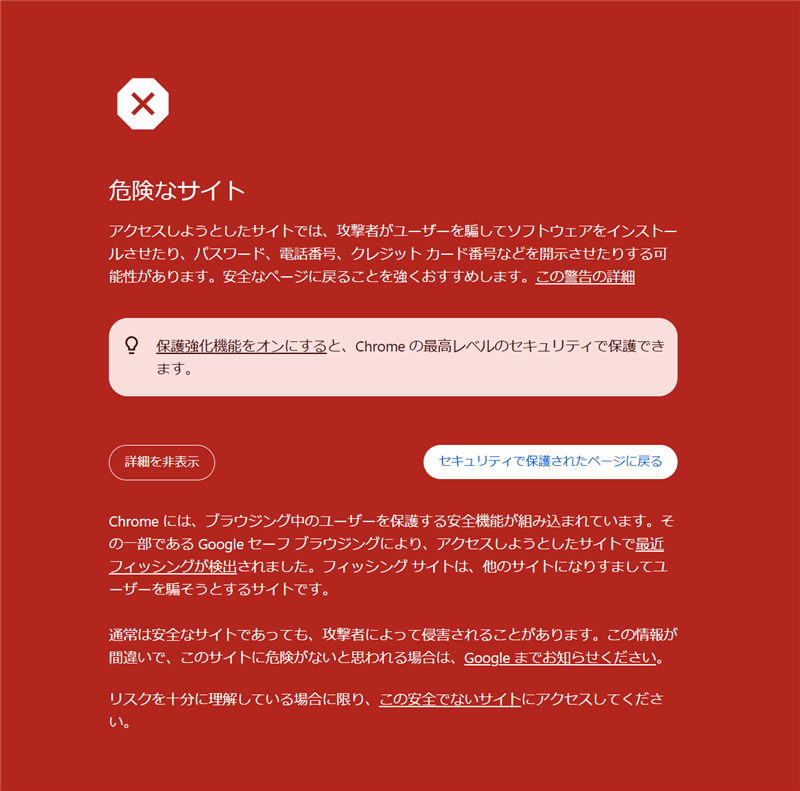
Chromeの警告画面。Googleセーフブラウジングが「最近フィッシングが検出された」と表示しました
3つとも「戻る」が正解の画面です。「ブロックしたWebサイトにアクセス」「そのままリンクを開く」といったボタンは、押さないでください。なお、新しく作られたばかりのページは、登録が追いつかず警告が出ないこともあります。警告が出ないから安全、とは言えません。
続報:画面は変わっても、やっていることは同じです
Azureの置き場所に偽のMicrosoft画面を作り、電話をかけさせる。この骨組みは、これまでにお伝えしたサポート詐欺と同じです。今回は誘い文句が「お忘れ物」、画面デザインが新しくなっていますが、電話をかけさせるという目的は変わっていません。過去の記事もあわせてご覧ください。
- 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
- ドコモを騙りながら中身は別のNTT企業?「通信サービスお支払い確認」からモロッコ経由の偽Windows Defenderサポート詐欺へ
注意点と対処法
もし、この画面が表示されてしまったら(落ち着いて大丈夫です)
- 画面に書かれている電話番号(
050-3095-4311)には、絶対に電話をかけないでください。本物のMicrosoftが、警告画面から電話をかけさせることはありません。 - パソコンの場合は、キーボードの「Esc」キーを数秒間押し続けると、全画面表示が解除されます。その後、ブラウザを閉じてください。
- 閉じられないときは、パソコンを再起動しても構いません。再び開くときに「前のページを復元する」が出た場合は、復元しないでください。
- ユーザー名やパスワードを入力する欄が出ても、入力しないでください。
もし電話してしまった・何かを入れてしまったら
- 遠隔操作のソフトを入れてしまった場合は、すぐにインターネットの接続(Wi-Fiや有線LAN)を切ってください。
- お金を支払ってしまった場合は、支払い先の金融機関やカード会社へすぐに連絡してください。
- 相談先は、警察相談専用電話の「#9110」、消費者ホットラインの「188」です。電話番号で検索して、公式のものをご利用ください。
本当に忘れ物に心当たりがあるときは:メールのリンクは開かずに、利用した施設や交通機関の公式サイト、または以前から知っている連絡先から問い合わせてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照元:ip-sc.net(IP調査兵団)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった