「【eオリコ】メールアドレス登録完了のお知らせ」は偽物!身に覚えのない登録通知のリンクに注意
通販サイトやアプリで、メールアドレスを登録したり変更したりしたときに届く「登録完了のお知らせ」。ふだんから目にする通知なので、つい読み流してしまいがちです。ところが、そこに「あなたの知らないアドレスが登録されました」と書かれていたら、どうでしょうか。今回は、そんな不安につけ込む、eオリコを名乗るメールです。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:eオリコ「メールアドレス登録完了」偽メール
| 危険度 | ★★★☆☆(3/5)リンク先の入力画面は確認できていません |
|---|---|
| 届いた日時 | 2026年11月3日(火)午後4時54分ごろ(日本時間) |
| 件名 | 「【eオリコ】メールアドレス登録完了のお知らせ」 |
| 名乗り先 | オリコ(株式会社オリエントコーポレーション)の会員サイト「eオリコ」 |
| 送信元 | オリコとは無関係のドメイン。アメリカ(推定)のGoogleのクラウド上のIP(136.79.216.192)でした |
| 認証結果 | SPF:Pass(犯人自身のドメインで合格)/DKIM署名:あり(犯人自身のドメイン) |
| 添付ファイル | なし(本文のリンクから別サイトへ誘導するタイプ) |
| リンク先 | オリコに似せたつづりの別ドメイン。スマホでは403エラー、PCでは別のサイトに転送されて無地のエラー画面でした |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
結論
リンクの行き先は、オリコとは別のドメインです
「撤回」の手続きは不要です。リンクは開かず、そのまま削除してください。
届いたメールの内容
「メールアドレスの登録(変更)が完了しました」という通知です。書き起こすと、次のとおりです。
件名:【eオリコ】メールアドレス登録完了のお知らせ
差出人表示:"eオリコ サービスデスク" <info@biztop.prettyintheface[.]com>

(受信者のID)様

いつも「eオリコ」をご利用いただき、ありがとうございます。
「メールアドレス」の登録が完了いたしましたので、お知らせいたします。

==========================
▼ご登録内容の通知
「メールアドレスの登録(変更)」が完了しました。
・登録メールアドレス:**mt**oo**p1*@mx10.ttcn.ne.jp
・補助電話番号:(090)**05360
・接続元IPアドレス:202.137.*.*
==========================

■ 変更の撤回およびアカウント保護のお手続き
(リンク。表示は本物のオリコのURL)

※この変更にお心当たりがある場合は、本メールを破棄してください。
※本メールは配信専用のため、ご返信いただいてもお答えできません。

==========================
本メールは配信専用のため、ご返信いただいてもお答えできません。
もしこの操作にお心当たりがない場合、またはご不明な点がある場合は、以下のフォームよりお問い合わせください。

■お問い合わせフォーム■
(リンク。表示は本物のオリコのURL)

株式会社オリエントコーポレーション
〒102-8503 東京都千代田区麹町5-2-1オリコ本社ビル
(本物の公式サイトのURL)
Copyright(c)Orient Corporation. All Rights Reserved.
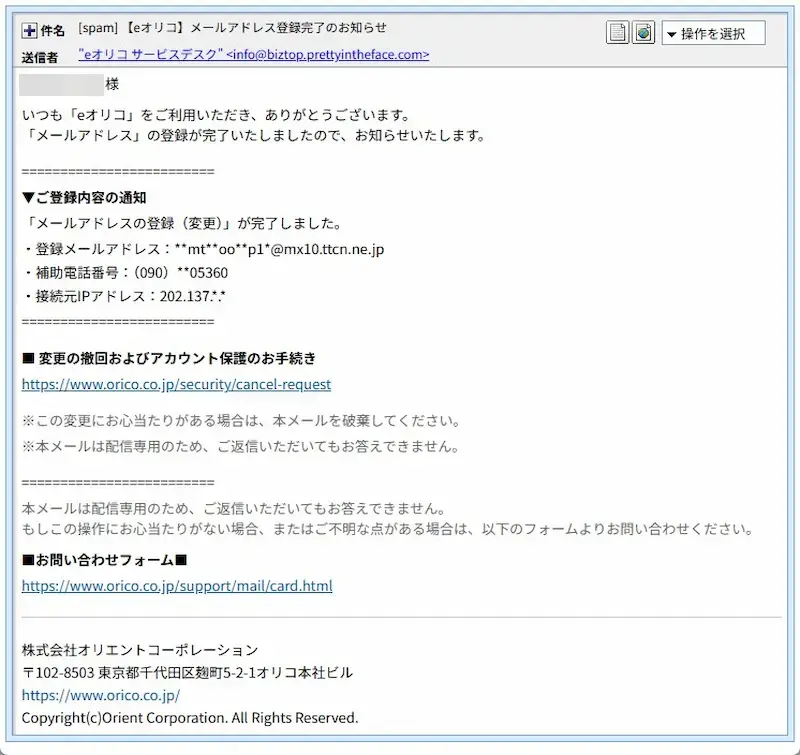
▲ 実際に届いたメールの画面(宛名は伏せています)
この手口のねらいは、メールの内容を「自分のアカウントが勝手に変更された」と思わせることです。登録されたメールアドレスや電話番号、接続元のIPアドレスまで、それらしく並べて、読んだ人をあわてさせます。
ただし、これらの数字や記号は、一部が「*」で伏せられた、でっちあげの内容とみられます。「お心当たりがある場合は破棄してください」と書いてあるのも、「ない場合はリンクへ」と、行動を促すための文面です。
リンクの「表示」と「実際の行き先」が違います
本文のリンクは2か所あり、どちらも画面に見える文字は、オリコの公式サイトのURLです。ところが、実際の行き先は、どちらも別のドメインでした。
- 「変更の撤回およびアカウント保護のお手続き」:実際の行き先は
hxxps://orlcocard-oircocord[.]pinas99[.]asia/ - 「お問い合わせフォーム」:実際の行き先は
hxxps://orlcocard-oircocord[.]scsbzkyy[.]com/
この2つは、右側のドメインは違いますが、頭の「orlcocard-oircocord」の部分が同じです。「orico」の「i」を小文字の「l」に変えたようなつづりで、オリコのドメインに似せています。どちらのリンクにも、受信者のメールアドレスを含む長いパラメーターが付いていて、受信者ごとに作られたリンクとみられます。
なお、メールの一番下にある署名の公式サイトのリンクだけは、本物のオリコのURLでした。本物の情報を混ぜて、全体を本物らしく見せています。
送信ルートと偽装の見抜きどころ
メールの裏側(ヘッダー)を読み解くと、次のことが分かりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
- 差出人のアドレスは、オリコとは無関係の
biztop.prettyintheface[.]comでした。オリコの公式な送信元は「orico.co.jp」で終わるアドレスです。 - このドメインをWhois(ドメインの登録情報を調べる仕組み)で調べると、登録日は2025年11月20日で、約1年前でした。期限は2026年11月20日で、あと約2週間です。最終更新は、メールが送られた11月3日でした。登録会社はMetaregistrar BV、名前の管理(ネームサーバー)はCloudflareで、ドメインの表示は「サイトなし」でした。
- このドメインのIPは
43.165.177.39で、中国系クラウド(Tencent Cloud)の東京のサーバーです。同じサーバーに、ほかにも59件のサイトが載っています。 - メールを送ったIPは
136.79.216.192。Googleのクラウド(GCP)のサーバーで、アメリカ・オハイオ州(推定)です。調査サイトでの脅威レベルは「低」でした。 - SPFは「Pass」、DKIMの署名もありましたが、どちらも犯人自身のドメインのものです。「自分のドメインで合格した」というだけで、オリコが認めたという意味ではありません。
🔍 用語解説
- SPF・DKIM:メールの差出人が本物かどうかを確かめる仕組みです。ただし、確かめられるのは「そのドメインの持ち主が許したか」だけです。偽のドメインを自分で用意すれば、合格させることもできます。
- Whois:ドメインを、いつ・誰が登録したかを調べる仕組みです。
- ドメイン:URLの「住所」にあたる部分です。右側(最後の部分)が本体で、左側の文字は後から自由に付けられます。
- クラウド(GCP・Tencent Cloudなど):誰でも借りられる、インターネット上のサーバーです。便利な反面、詐欺にも悪用されることがあります。
なお、これらは「怪しさ」を示す手がかりです。「脅威レベル:低」の表示と「安全」は別の話です。
リンク先は、画面を確認できませんでした
当サイトで、リンク先を開いて確認したところ、次のとおりでした。
- スマートフォンで開くと、アクセスが拒否される「403エラー」でした。
- パソコンで開くと、
hxxps://tc-cat-tw-jnews[.]shop/hbsraitb/という別のサイトに転送され、何も書かれていない無地のエラー画面が表示されました。
どちらの環境でも、偽の入力画面は見られませんでした。端末や回線によって、見せる相手を選んでいる可能性もありますが、確かめられていません。そのため、このサイトが何を入力させるものだったのかは、断定できません。
ちなみに、本物の会員にだけ見せたかったのか、鍵をかけすぎてしまったのか、肝心のページは、確認に行った当サイトにも入口を閉ざしていました。もし開けていたら、IDやパスワード、カード情報などを入力させる画面だったと考えるのが自然です。
オリコ公式も注意を呼びかけています
オリコの公式サイトには、フィッシング詐欺についての注意喚起が出ています。
- 公式の注意喚起ページ:フィッシング詐欺にご注意ください(オリコ公式)
- 公式ページによると、オリコの公式サイトのドメインは「www.orico.co.jp」「orico.jp」「●●●.orico.co.jp」「www.orico.tv」だけです。似たURLには注意が必要です。
- 公式の送信元は「@orico.co.jp」や「@p.onet.orico.co.jp」と案内されています。
- 偽サイトに情報を入力してしまったときは、オリコカードセンターへ連絡するよう案内されています。
知っておきたいポイント
- 「身に覚えのない登録」と言われると、あわてて確かめたくなります。その気持ちを狙った手口です。
- メールのリンクの表示は信用できません。画面の文字と、実際の行き先は、別々に設定できます。
- 宛名や、メールアドレスの一部が書いてあっても、本物とは限りません。漏えいした情報や、名簿から作られることもあります。
- リンク先が開けなかったり、エラーになったりしても、安全という意味ではありません。見せる相手を選んでいるだけの場合もあります。
届いたとき・入力してしまったときの対処法
- リンクは開かず、メールを削除します。返信も不要です。
- 「本当にアドレスが変わったのか」が気になるときは、メールのリンクではなく、公式サイトをブックマークから開いて、ログインして確かめます。
- もしIDやパスワードを入力してしまったら、すぐに公式サイトからログインして、パスワードを変更します。同じパスワードを他のサービスにも使っている場合は、そちらも変更してください。
- カード情報を入力してしまったときは、オリコカードセンターや、カード会社の窓口へ連絡して、相談してください。
- 不安なときは、消費者ホットライン(188)や、警察相談専用電話(#9110)に相談できます。
「勝手に変更された」と言われて、あわてるのは自然なことです。
だからこそ、メールのリンクは開かず、公式サイトのブックマークから確認する習慣をつけましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの事業者・所在地は、IP調査兵団(ip-sc.net)の調査結果を参照しています。位置情報は推定で、実際の所在地とは異なる場合があります。